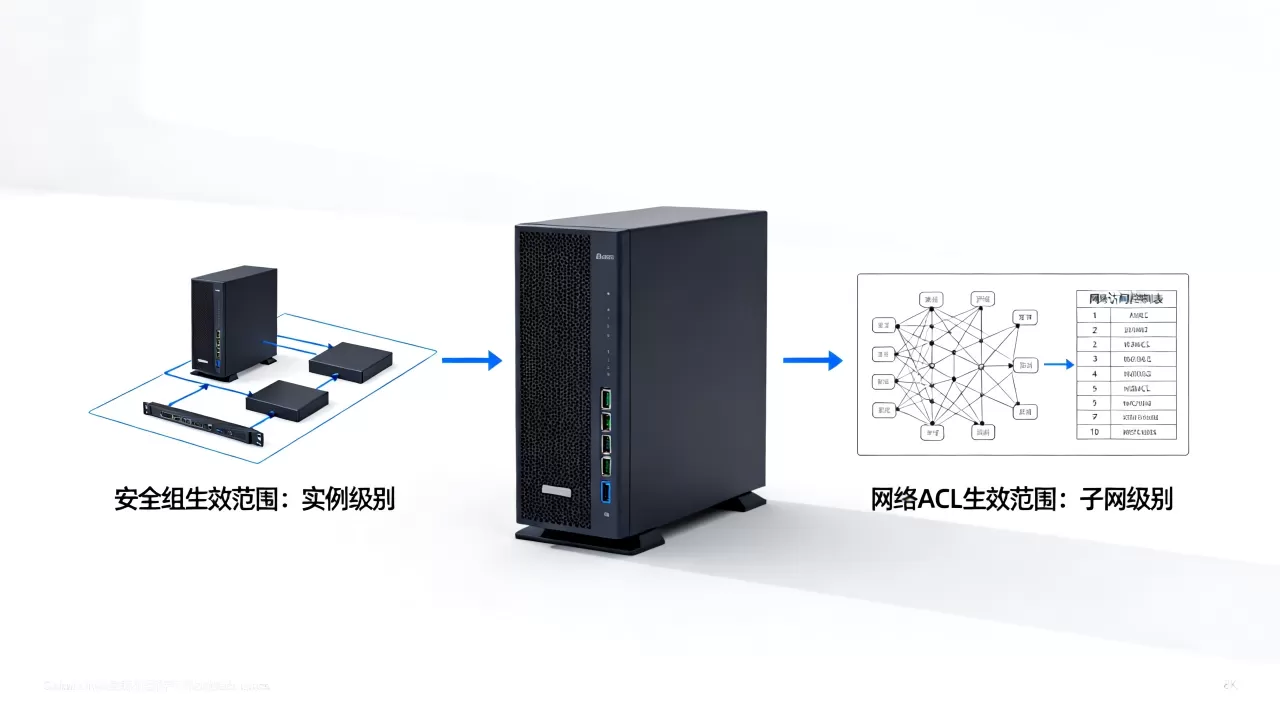
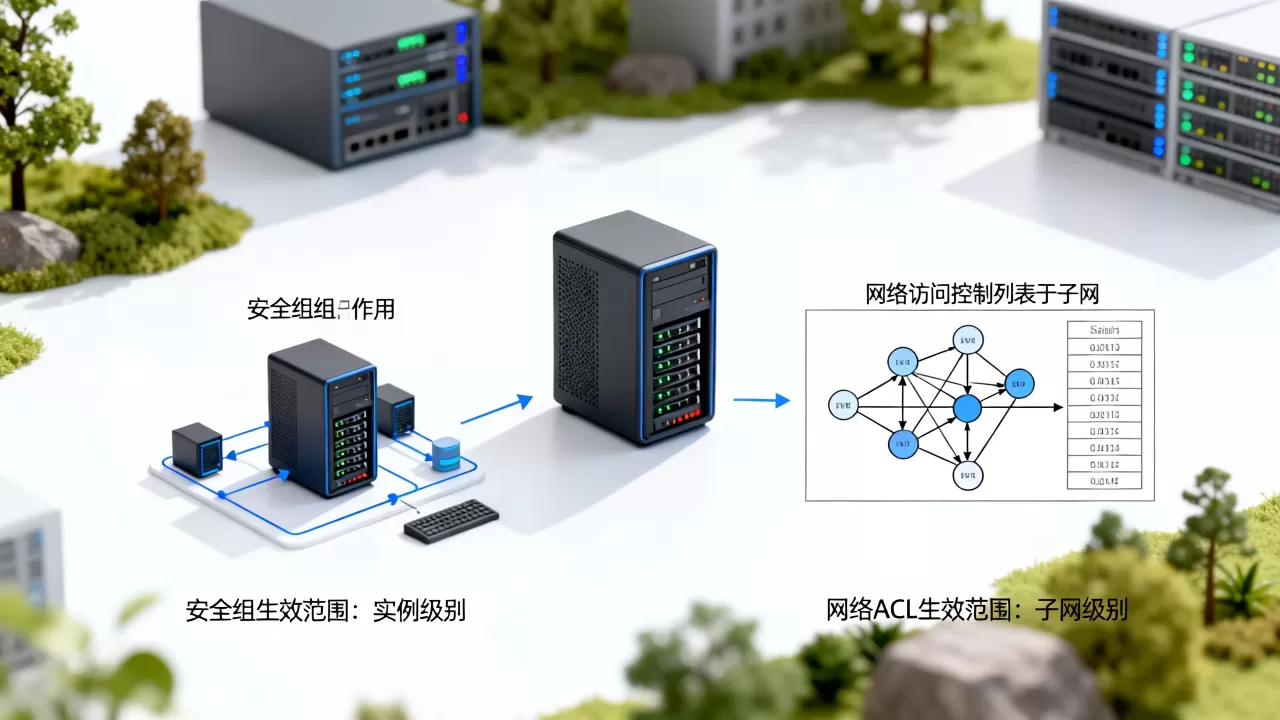
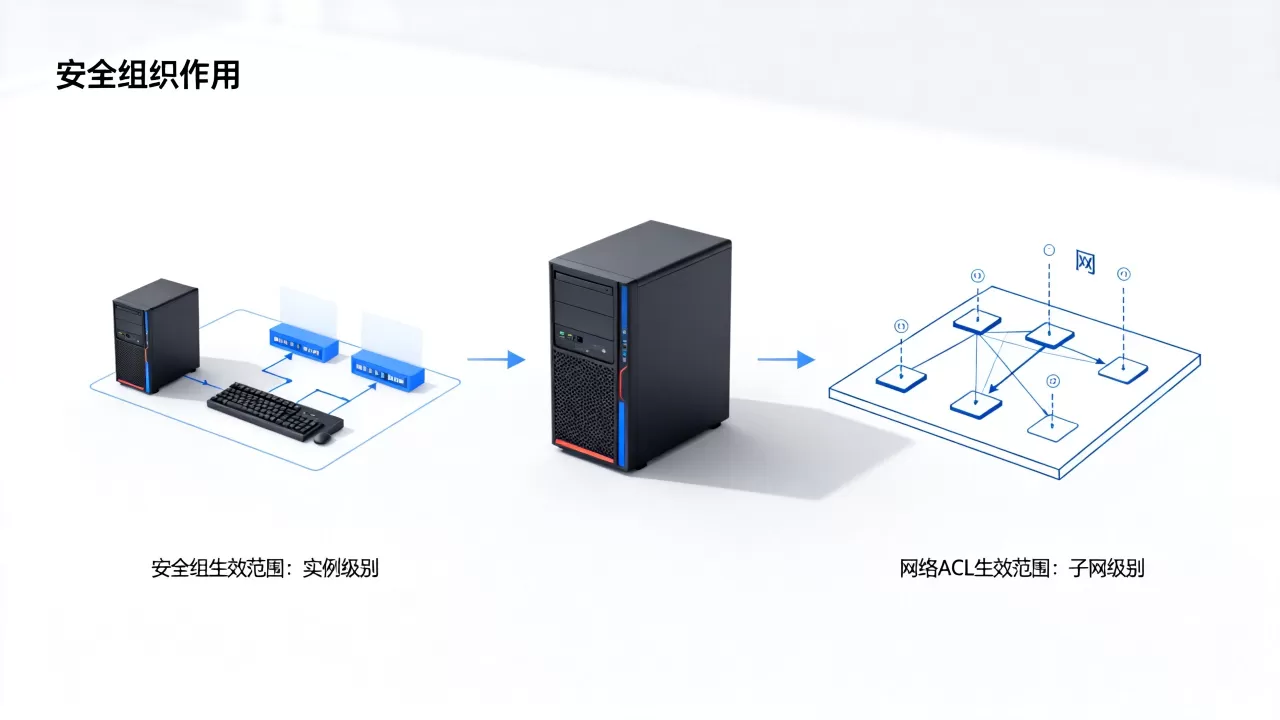
安全组负责实例级别的第一道防护,而网络ACL则把控整个子网的边界,两者在生效范围上存在本质差异。
很多运维朋友在配置云上防火墙时,经常在安全组和网络访问控制列表(Network ACL)之间犯迷糊,虽然它们都做流量过滤,但一个管的是“屋里的门”,一个管的是“小区的大门”,搞清楚安全组与网络访问控制列表在生效范围上的区别,才是搭建靠谱云安全架构的第一步。

安全组和网络ACL在生效范围上的本质区别
核心差异就一句话:安全组绑定在实例(如云服务器)上,网络ACL绑定在子网(Subnet)上。
这意味着,只要流量到达了某一台服务器,安全组就得管,而网络ACL是子网层面的屏障,任何进出该子网的流量,都得先过它这关,行业共识认为,这种层级差异直接决定了故障排查时的方向:出了问题先看哪一层,一目了然。
- 安全组是“贴身保镖”,跟着实例走,实例迁移到哪个子网,安全组规则原样生效。
- 网络ACL是“门卫大爷”,守在子网边界,子网内所有实例共享同一套规则,不管你是Web服务器还是数据库。
打个比方,你去写字楼上班,网络ACL是楼下的闸机,只认工牌(子网CIDR和端口);安全组是你办公室的指纹锁,哪怕你是公司员工(属于该子网),没有录入指纹(安全组规则放行),照样进不去。
安全组生效范围:实例维度的有状态防护
安全组默认放行所有出方向流量,且响应流量自动被允许,也就是说,只要你在入方向放行了某条规则,从实例内部发起的回包,即使在出方向没有对应规则,也可以正常返回,这就是“有状态”的含义。
具体操作路径(以主流公有云控制台为例):
- 登录云服务器管理控制台。
- 点击左侧“安全组”菜单。
- 选择“配置规则”,点击“入方向”或“出方向”选项卡。
- 点击“手动添加”,填写协议类型、端口范围、授权对象(源IP或CIDR)。
这里有个关键点:安全组规则只作用于绑定了该安全组的实例。不绑定,不生效。 如果你创建了一条放行443端口的安全组规则,但没把服务器实例加进这个安全组里,那这条规则就是一张废纸。
- 适用场景:单台服务器的精细化管控,比如只允许特定IP访问某台数据库实例。
- 局限:当子网内有多台服务器需要相同规则时,逐个绑定安全组效率较低。
网络ACL生效范围:子网维度的无状态屏障
与安全组相反,网络ACL是无状态的,这意味着,你允许了一条入站规则,响应流量如果不在出站规则里显式放行,照样会被丢弃,很多刚接触网络ACL的人,在这里栽过跟头明明入方向放行了SSH(22端口),但连不上服务器,原因就是出方向没放行临时端口。
标准配置步骤:
- 进入VPC(虚拟私有云)控制台,找到“网络ACL”。
- 创建ACL,并关联到目标子网。
- 编辑入站规则和出站规则。
- 设置规则优先级,数字越小优先级越高,匹配后不再向下匹配。
网络ACL的生效范围是整个子网,一旦关联,子网内所有实例(包括将来新增的实例)都自动受其约束,这种“一刀切”的特性,特别适合做子网级别的统一管控。
业内专家指出:在大多数云架构中,安全组负责东西向流量(实例到实例)的隔离,网络ACL负责南北向流量(子网到外部)的粗粒度过滤。
安全组和网络ACL可以同时用吗
可以,而且强烈建议同时使用,生产环境里,两者不是“二选一”的关系,而是纵深防御的不同层级。
实际生效顺序:流量进入子网时,先接受网络ACL的检查;通过后,再到达实例,接受安全组的检查,两层都放行,流量才最终到达应用。
- 第一层:网络ACL(子网边界)拦截恶意扫描、暴力破解等大范围攻击流量。
- 第二层:安全组(实例边界)精细化控制具体端口的访问来源。
这种组合拳模式,可以有效降低安全组规则的数量,你可以用网络ACL封禁整个IP段对子网的访问,然后在安全组里只放行特定IP的80端口,如果没有网络ACL,你就得在每台实例的安全组里重复添加封禁规则,管理成本极高。
什么场景下该用安全组还是网络ACL
这里有一个很实用的判断标准:看流量是否需要跨子网。
- 同一子网内,两台服务器之间互相访问,只受安全组管控,因为流量根本没出子网,网络ACL管不到。
- 不同子网之间的流量,比如Web层访问数据库层,网络ACL和安全组都会生效。
具体场景举例:
- 账单核对系统。 运维人员需要从办公网IP(203.0.113.5)SSH登录一台跳板机,此时在跳板机(实例)所属安全组里,添加入方向规则:源IP为203.0.113.5/32,端口22,放行,完美解决问题,不需要动网络ACL。
- 整个研发子网禁止访问外网。 在研发子网关联的网络ACL中,添加入方向规则:拒绝源IP为0.0.0.0/0,目的端口80和443的出站流量,这样无论研发子网里有多少台服务器,都无法上网,规则只写一条。
什么时候网络ACL比安全组好使? 当子网内实例数量庞大,或者实例频繁弹性伸缩时,新建的实例会自动落在子网里,自动继承网络ACL规则,无需额外配置,安全组则需要手动关联或用自动化工具批量绑定。
什么时候安全组比网络ACL好使? 需要针对单台实例做差异化配置时,子网里有三台服务器,一台需要开放8080端口,另外两台不需要,用网络ACL很难实现(因为规则作用于整个子网),用安全组逐一绑定即可。
安全组与网络ACL规则优先级对比
网络ACL的优先级数字越小越靠前,命中即生效(允许或拒绝),不再检查后续规则。安全组属于集合运算,同一安全组内的规则全部匹配,只要命中任何一条允许规则即放行,任何一条拒绝规则即丢弃,但多个安全组叠加时,以最严格的为准。
| 对比维度 | 安全组(Security Group) | 网络ACL(Network ACL) |
|---|---|---|
| 生效层级 | 实例(网卡)级别 | 子网级别 |
| 状态性 | 有状态(自动允许回包) | 无状态(需手动配置回包规则) |
| 规则方向 | 入方向 + 出方向 | 入方向 + 出方向 |
| 默认规则 | 默认拒绝入站,允许出站 | 默认拒绝入站,拒绝出站 |
| 优先级机制 | 所有规则均匹配,集合运算 | 数字越小优先级越高,顺序匹配 |
| 排障难度 | 相对简单,只查实例关联的安全组 | 相对复杂,需同时检查ACL和安全组两层 |
| 成本 | 免费 | 免费 |
排障时的顺序建议:先查网络ACL(是不是入站被全拒了),再查安全组(是不是端口没放行),最后查系统防火墙(iptables/firewalld),多数情况下,问题出在安全组规则遗漏,因为安全组规则数量多、变化频繁,更容易出错。
实操:如何快速定位是哪一层拦截了流量
假设你的Web服务(80端口)从公网访问不通,按以下步骤排查:
- 在云控制台查看该实例所属子网关联的网络ACL。
- 检查网络ACL入站规则,确认是否放行了来自互联网IP(0.0.0.0/0)的TCP 80端口流量,且出站规则里放行了临时端口(1024-65535)的响应流量。
- 检查该实例绑定的安全组入方向规则,确认有允许0.0.0.0/0访问TCP 80的规则。
- 若以上均正常,在实例内部执行
curl -v检查端口监听状态。
很多情况下是网络ACL的出站临时端口没放行,导致HTTP响应无法返回,浏览器一直转圈。
常见误区与避坑指南
认为安全组可以跨子网绑定。 安全组可以绑定同VPC下的任何实例,不管实例在哪个子网,一个小技巧:创建安全组时,把源地址指向另一个安全组ID,而不是IP段,可以实现实例级别的互相访问,即使实例换了IP也依然有效。
在网络ACL里过度使用“拒绝”规则。 网络ACL的默认规则是拒绝所有流量,如果添加了一条“拒绝”规则,不仅会阻断目标流量,还可能影响其他规则,建议的做法是:先添加“允许”规则,再视情况添加“拒绝”规则,而安全组则相反,默认拒绝一切入站流量,你只需要添加必要的“允许”规则即可。
把安全组当网络ACL用,或者反过来。 安全组适合做精确到IP和端口的白名单;网络ACL适合做子网级别的黑名单或粗粒度隔离,这两者不是替代关系,而是互补关系。
回到最初的问题:安全组与网络访问控制列表在生效范围上的区别,总结为一句安全组管实例,网络ACL管子网。 设计云上网络架构时,用网络ACL做子网边界的“大门安检”,用安全组做每台服务器的“房门锁”,层层设防,有状态与无状态配合使用,才能真正把安全基线落地。
Q&A:安全组与网络ACL常见疑问
Q1:安全组和网络ACL同时配置时,哪个先生效?
流量先经过网络ACL(子网边界),再经过安全组(实例边界),两层都需要放行,流量才能到达应用,如果网络ACL拒绝了某个源IP,那么安全组的允许规则形同虚设,流量根本到不了那一步,同理,网络ACL放行了,但安全组没放行,流量也会在实例层面被丢弃。
Q2:在简米云上,安全组和网络ACL的区别是不是跟酷番云、华为云一模一样?
核心原理完全一致安全组和有状态、实例级绑定,网络ACL无状态、子网级绑定这是云计算行业的通用网络虚拟化实现方式,各大云厂商均遵循此模型,但控制台界面、规则优先级数字大小定义可能略有差异,配置前建议查阅各自官方文档确认具体参数含义。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/632657.html