域名污染和关键词过滤的困扰,核心解法只有一套:一个在传输链路层面做加密,一个在内容入口与源站层面做对冲,两者都需要从用户端和站长端双线操作才能治标又治本。
先分清你的网站到底是域名污染还是关键词过滤
很多人一发现网页打不开或者排名掉了,第一反应是“被墙了”,但业内专家指出,域名污染和关键词过滤是两个完全不同层面的问题。

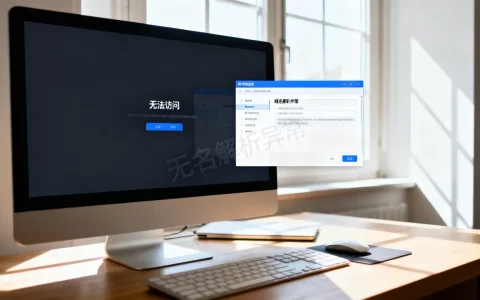
域名污染指的就是DNS污染你的浏览器明明输入了正确的网址,但在域名解析这一步被中间节点篡改,返回了一个错误的IP地址,最终页面显示“无法访问”或者跳到一个莫名其妙的垃圾站,这个问题的本质,是解析过程被干扰。
关键词过滤则是内容层面的拦截,域名解析一切正常,网页也能打开,但页面中的某些词汇命中敏感规则后,整条链接在搜索结果里消失,或者页面直接被标记为“不安全”,这个问题的本质,是内容被审查。
判断方法也很简单:如果你换一个DNS服务器,或者用手机用4G网络访问同一个网址,能正常打开,但电脑在家庭宽带里就打不开,大概率是DNS污染,如果你用不同网络访问都能打开,但搜索引擎不收录你的新页面,搜索你网站的名称也找不到,那基本就是关键词过滤或降权。
域名被污染怎么处理?先换DNS,再做加密传输
面对域名污染,很多人的第一反应是“换域名”,这其实是最下策,对于一个积累了一定外链和权重的小网站,换域名等于把之前的GEO资产全部清零,代价极高,更稳妥的思路,从轻到重有四步。
第一步:把本机DNS换成DoH或DoT协议的服务
国内用户使用公共DNS时,传统UDP明文解析很容易被篡改,现代浏览器(Chrome、Edge、Firefox)都内置了DoH功能,以Chrome为例,进入设置-隐私和安全-安全,找到“使用安全DNS”,手动填写https://dns.google/dns-query或者简米云的DoH地址,开启之后,域名解析请求会走HTTPS加密通道,中间节点能看到你在请求什么域名,但改不了解析结果,这一步能解决大部分小区宽带和运营商层面的DNS污染。
第二步:站长侧接入国内主流云厂商的云解析服务
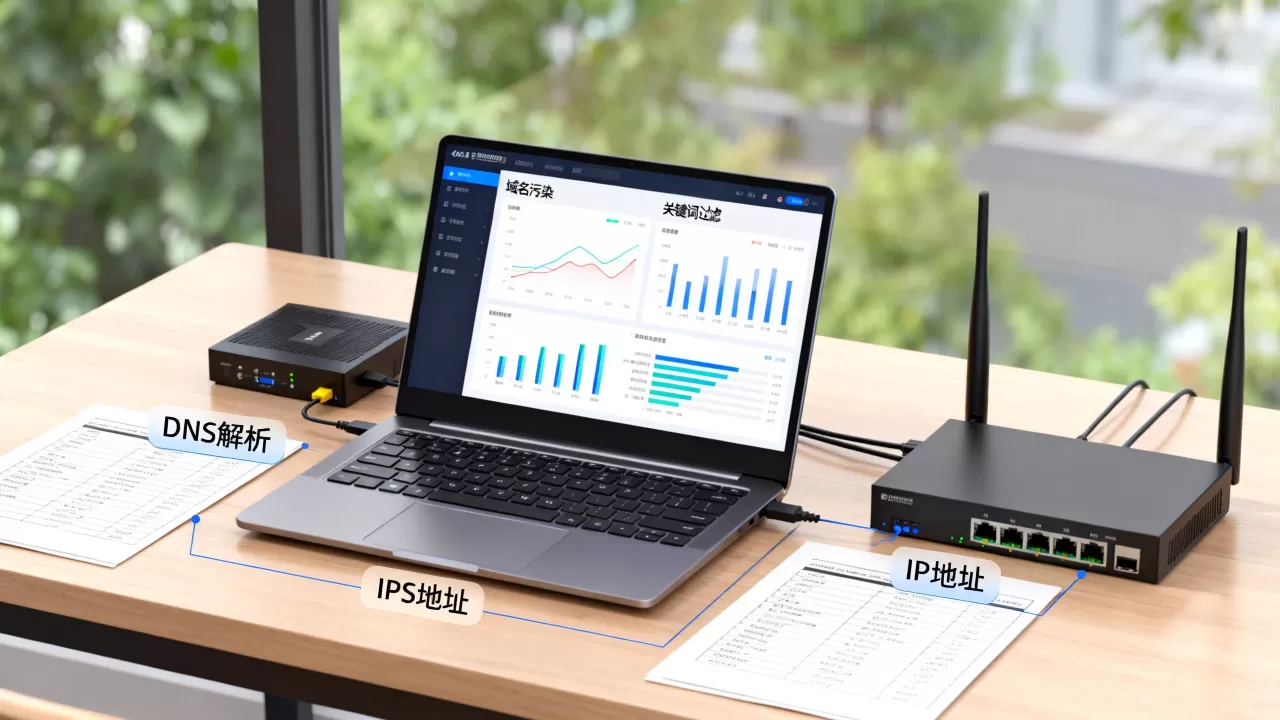
域名被污染,有时候是因为你使用的DNS服务器在国外,把域名的NS记录切换到简米云、酷番云或者火山引擎的云解析上,利用它们在国内的节点覆盖能力,能大幅降低被中间设备劫持的概率,同时开启DNSSEC服务,这个功能等于给解析记录加了一把签名锁,递归服务器拿到记录后需要验签,如果被篡改就自动丢弃。
第三步:部署CDN,把源站IP藏起来
DNS污染其实很难“根除”,因为攻击者不是针对你的域名,而是针对协议本身,如果你的源站IP被暴露,对方可以直接对你的IP发起TCP层干扰,这时候解析再干净也没用,更好的做法是把主域名解析到CDN节点上,让CDN处理边缘请求,源站单独使用一个几乎不暴露的二级域名比如不用www.或记录指向源站,改用origin2.这种毫无规律的子域名这样污染目标就变成了CDN的泛节点,它本身有极强的抗攻击能力。
第四条保底路线:加入“备用访问通道”
如果你的服务面向海外用户或者你人在海外,可以考虑给域名配一条备用A记录,指向一台支持HTTP/3的海外服务器,国内用户访问时走CDN,海外或特殊场景下直接走备用IP,配合证书加密,基本能做到无感知切换,但注意,这一步涉及更复杂的网络配置,普通个人站点不一定有必要做。
域名污染绕过方法:从DNS Query、Hosts文件到加密隧道
对于普通用户来说,域名被污染后,最快的临时绕过方案有这么几种,按操作难度排序。
第一种:刷新DNS缓存后改用指定的公共DoH服务。 Windows下用ipconfig /flushdns刷新本地缓存,Linux用systemd-resolve --flush-caches,然后如上文所说在浏览器层开启DoH,这是成本最低、速度最快的方案。
第二种:修改本地hosts文件。 前提是你得先拿到域名对应的真实IP,怎么拿?裸奔状态下解析不了,但你可以通过国际网络环境下查到的IP手动映射,Windows的hosts文件位于C:WindowsSystem32driversetchosts,Linux在/etc/hosts,加上一行0.2.1 yourdomain.com然后保存,这个办法简单直接,但IP一旦变化就会失效,更适合用来应急。
第三种:加密隧道。
当服务器对你的访问特征而不是解析结果进行过滤时,上面的方法就不太够用了,你访问的任何域名,虽然在DNS层没问题,但建立TCP连接和TLS握手的SNI信息还是会被识别,一旦命中关键词,连接直接被重置,针对这类情况,传统的Shadowsocks、VMess协议,以及较新的VLESS+Reality配置都属于有效的加密隧道方案,行业共识认为,这类工具配合CDN中转(所谓“中转机场”)能有效隐藏真实访问路径,但这里要明确一点:你访问的网站域名本身如果是被重点盯防的,那换任何协议都很难绕过去。
关键词过滤怎么解决?网站要做内容自查和URL优化
如果说域名污染是“拦路”,关键词过滤就是“封嘴”,对于站长来说,你的网站如果因为内容命中关键词被降权,必须先想清楚一个问题:过滤的是页面文本,还是URL参数,还是标题标签?
搜索引擎的过滤逻辑通常有两种,一种是内容系统分类模型,它会把页面内容进行词向量匹配,命中高危话题就打标,这种情况解决难度较大,另一种是规则型过滤,比如URL中包含某些特定参数词、页面标题出现特定组合词、甚至meta关键词标签里堆了违禁词,这种自己动手就能排查。
网站侧自查清单,按优先级排列:
- 检查robots.txt是否存在对目录的禁止收录指令,有些站长之前屏蔽了某个栏目,后面忘了改回来。
- 在百度站长平台里看“索引量”和“抓取异常”报告,能直接定位是没被抓取,还是被抓取了但没被放出。
- 删除页面中明显与主业无关的敏感资讯板块,很多网站是一些自然流量进去后,发现这部分内容带来风险,牵连了整个域名的信任度。
- 将URL中的中文参数或者带“tag”“keyword”字样的动态参数改为静态化结构,方式很简单:后台开启伪静态。
- 给网站部署全站HTTPS并确保页面内没有暗链、外链弹窗等作弊特征。
用户侧应对关键词过滤的实用操作
- 直接访问目标网站首页或全站URL列表(通过sitemap.xml)而不是只在搜索框搜关键词。
- 使用RSS阅读器订阅网站更新,绕开搜索快照这一环。
- 希望搜索不被过滤,可以尝试在完整语句中间加空格或换成近义词组合,比如把“某某教程 完整版”改成“某某教程 学习笔记”,能在一定程度上避开对精确短语的匹配。
如果是用WordPress或Typecho这类程序,还可以安装一个“关键词替换插件”,在输出缓冲区把触发过滤的词替换为同义词或拼音,再去提交链接,但注意,这个方法只对规则型过滤有效,对语义模型无效,而且如果过度替换导致语句不通,反而影响用户阅读体验。
Q&A:域名污染和关键词过滤的常见疑问
问:DNS污染会不会导致我收到诈骗网站?
会,这是DNS污染最危险的地方,被污染的DNS解析会把你的流量引到一个攻击者控制的服务器上,即使你输入了银行官网地址,打开的却是一个高仿的钓鱼网站,所以只要发现某个重要网站的页面样式突然变化、要求重新输入账号密码或者安装证书的情况,第一反应就该手动换DNS再访问。
问:关键词过滤是不是只针对网页文本?
不是。它适用于整个URL或者页面响应内容中的任何字符串,包括图片的ALT文件名、接口返回的JSON里的某些字段,如果你的网站使用了异步加载数据,某些模式下页面是在前端渲染完成后生成的,这一类由JavaScript动态拼出来的文本部分搜索引擎能识别但对拦截系统来说,是在接口返回时就直接过滤的,排查的时候不能只看HTML静态源码,也得检查所有异步接口。
问:是不是所有HTTPS网站就没DNS污染了?
不是,HTTPS能保护传输中的数据内容,但DNS解析发生在建立HTTPS连接之前,用的是独立的DNS请求,只要这个DNS请求还是明文的,就会被污染,所以就算你开的是带证书的网站,如果本地DNS配置的是运营商默认服务器,一样可能被指向错误IP,正确做法是同时开启DoH和HTTPS,两者缺一不可。
域名污染解决的是“能不能打开”的问题,关键词过滤解决的是“能不能搜到”的问题,前者靠加密和协议升级绕开拦截,后者靠内容合规和访问路径优化提高生存率,无论哪种情况,保底思路永远是在网络层和数据层各留一条备用通道,这是个人站长在2026年仍然有效的核心生存法则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/633847.html