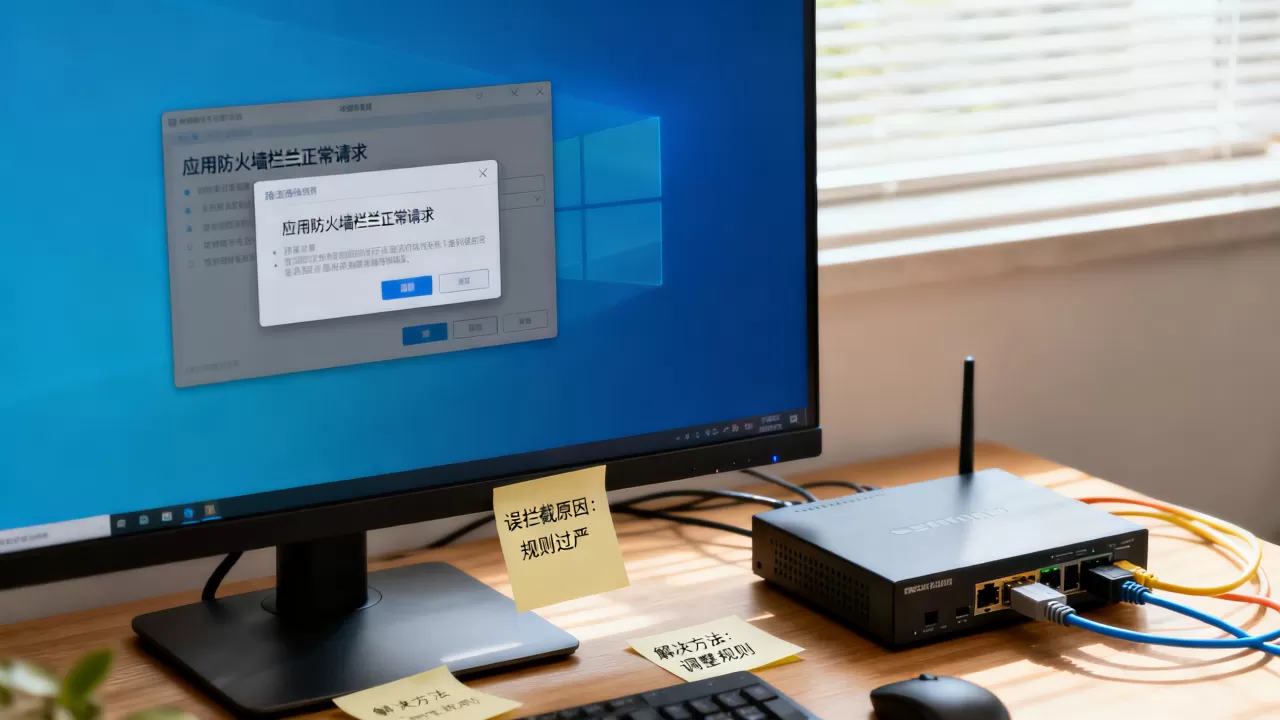
遇到应用防火墙把正常用户请求拦下来,第一步别急着调规则,先按照“确认误判→定位拦截原因→选择最优放行方案→验证效果”的顺序来处理,大多数误拦截都能在几分钟内解决。这类问题在网站运维中相当常见,尤其是当WAF规则更新或者网站结构调整后,下面从排查到解决,把每个步骤拆开讲清楚。
先分清是真的攻击还是误拦截
很多时候,我们主观认为是WAF“抽风”,但实际上请求确实触发了某些高风险特征,比如正常的搜索功能包含 select、union 这类SQL关键字,或者用户提交的评论里带着 <script> 标签的文本示例,在这些情况下,WAF的拦截逻辑并没有错,只是缺少上下文判断能力。
判断标准很简单:把被拦截的请求原样复制出来,看看URL参数、POST数据里有没有包含SQL关键字、XSS payload特征、命令注入符号(如 、、&&)或者特殊编码,如果都没有,那基本可以判定是误拦截,如果确实带着这些特征,那就需要在业务侧调整输入过滤,而不是让WAF放行。
行业内比较公认的经验是:误拦截的占比在30%-40%之间,而其中超过一半是因为业务自身产生的合法请求带有攻击特征导致的。
快速定位拦截源头
查WAF日志是第一步
无论用的是云WAF(简米云、酷番云、华为云)、开源WAF(ModSecurity、OpenResty)还是硬件WAF,后台都会有详细的拦截日志,重点看三个字段:拦截规则ID、命中的规则类型、客户端IP和地域。
- 规则ID能告诉你具体是哪个策略惹的祸,比如SQL注入防护、XSS防护、或者是爬虫规则。
- 命中规则类型能判断是语义分析还是正则匹配导致的误判。
- 客户端IP和地域能帮你区分是个别用户被误伤还是整体区域流量被误拦。
ModSecurity的日志经常出现 id:949110 这样的规则编号,对应的是“Inbound Anomaly Score Exceeded”异常分超限,不是某一条具体规则误报,而是多个低风险规则叠加触发了阈值。
排查是否触发了人机验证
不少WAF产品在拦截前会先要求客户端通过JS挑战或者验证码,如果用户反馈“页面打不开”或者“一直转圈”,很有可能不是被拦截,而是被验证码卡住了,这类问题常见于使用移动流量的用户,因为他们的IP段容易被误判为高风险,可以在WAF后台查看“人机识别”或“滑块验证”的通过率,通常通过率低于60%就说明验证策略配置不合理。
按场景选择正确的处理办法
单一用户/时段误拦,调整封禁条件即可
如果日志显示只有某个IP段或者某个地区的用户被拦截,优先考虑增加白名单策略,而不是关闭规则。
- 进入WAF的访问控制或IP黑名单管理。
- 把确认安全的IP或CIDR网段加入白名单。
- 设置生效时间,比如仅在业务高峰期的1小时内放行。
- 保留一条“观察”模式的规则,持续跟踪该IP段的请求行为。
这种做法比较稳妥,既不影响防护,又能快速恢复用户的访问权限。
特定URL/API被误拦
业务接口经常出现“误伤”情况,比如上传图片的接口带了 data:image 的base64编码,或者JSON请求体里有一段纯文本被识别为敏感数据,处理办法是精细化配置不再是一刀切放行。
以简米云WAF为例,可以这样操作:
- 进入“防护规则” → “自定义防护”。
- 将误拦截的路径(如
/api/upload、/product/search)添加到URL白名单。 - 同时启用“匹配条件”限制,使白名单只对GET请求生效,POST请求仍走完整防护。
- 对需要放行的参数,开启“忽略特定参数”功能。
人工核对配置时要重点检查:URI是不是完全匹配(例如大小写、结尾斜杠)、是否误将整个路径前缀放行。
规则本身误报率过高
业内专家指出,当前主流WAF产品的规则库中,有相当一部分正则表达式是针对旧式攻击手法设计的,对现代应用框架(比如Spring Boot、ThinkPHP、Vue的API接口)容易产生“过敏反应”。
如果某个规则频繁误报,可以将其模式从“拦截”改为“预警”,以ModSecurity为例:
SecRule REQUEST_URI "@contains /api/" "id:100001,phase:1,pass,log,msg:'Possible misreport'"
也可以在配置文件中为特定规则单独设置 SecRuleRemoveById,但前提是你确认这条规则对应的攻击类型有其他的兜底防护,全面禁用核心规则库需要谨慎操作。
CDN/WAF组合场景的干扰
很多网站是“CDN+WAF”叠加使用,比如源站在服务器上自建WAF,前方还有云CDN的防护,误拦截不一定是WAF的问题,也可能是CDN因为缺少User-Agent或者HTTP协议版本过低(如HTTP/1.0)触发了边缘节点的CC防护。
排查时留意签名头:
- 如果返回页面里有
via: cache或x-cache: HIT,说明响应来自CDN节点,需要检查CDN侧规则。 - 如果源站服务器的访问日志记录了拦截事件,且与CDN的回源IP一致,则问题出现在源站WAF上。
- 如果用户看到错误页来自CDN厂商(如“405 Not Allowed”),说明是CDN策略把请求拒了,而不是WAF。
这类场景中,常见做法是在回源请求中增加自定义Header,使源站WAF对CDN回源流量完全放行,所有防护均在CDN侧完成。
配置完成后如何验证
使用Curl模拟原请求
在修改配置前,先保留一份被拦截请求的完整信息(请求行、Header、Body),配置生效后,用Curl重新发起同样的请求:
curl -X POST 'https://www.example.com/api/upload'
  -H 'Content-Type: multipart/form-data'
  -H 'User-Agent: Mozilla/5.0'
  -F 'file=@test.jpg' -v
重点观察返回的状态码,如果从原来的403或406变成200或302,说明问题已解决。
从用户视角做端到端验证
建议使用无痕模式或者物理隔离网络(比如用手机5G热点)来测试,因为本地浏览器可能已经缓存了WAF的拦截Cookie或验证码Cookie,有条件的话,使用不同运营商的网络各测一次,能排除运营商DNS污染或出口IP被拉黑的情况。
持续观测24小时
误拦截的修复不是改完配置就可以松口气了,至少观测24小时,观察维度包含:WAF拦截趋势图、源站错误日志数量、客服反馈的访问异常频次,多数WAF控制台提供“误报误拦处理报告”功能,能自动汇总仍被拦截的疑似正常请求,定期处理即可。
日常运维中的预防措施
- 给WAF设置一个低风险规则的定期评估机制,比如每月模拟一次攻击样本集,检查误报率变化。
- 网站上线新功能(特别是文件上传、富文本编辑、在线预览)前,先预审WAF日志对这类请求的处理意见。
- 大型调价、秒杀、促销活动期间,因为流量异常集中,WAF的访问控制策略容易出现“宁可错杀”的激进模式,有条件的话可以提前将核心接口切换到BYPASS模式。
- 在代码层面,对输入做合理的编码(比如对富文本内容做HTML实体转义),能很大程度上减少WAF的语义误判。
Q&A
网站被waf误拦截怎么办,可以自行删除拦截记录吗?
删除拦截记录只能让历史日志不再显示,并不能恢复用户访问,正确的处理顺序是:先从日志中复制被拦截的请求特征,判断是规则误报还是访问控制策略导致的;接着在WAF后台对单个URI或IP加白或修改拦截动作;再模拟请求验证放行效果,如果网站用的是云WAF,一般无法删除云端同步的拦截记录,只能通过配置规则来覆盖原有的拦截行为。
waf误拦截和服务器防火墙拦截的区别在哪里?
服务器防火墙(如iptables、安全组)拦截发生在网络层或传输层,通常在TCP握手阶段就切断连接,用户看到的错误大多是“连接超时”或“无法访问网站”,WAF拦截发生在应用层,能识别HTTP请求的具体内容,所以用户一般能看到明确的拒绝页面,常见于“403 Forbidden”“请求被拦截”等提示,排查时,先确认报错形式就能快速判断是哪一层出了问题。
为什么在WAF后台配置了白名单,用户还是打不开页面?
白名单未生效的原因,多半是配置逻辑存在冲突问题,WAF的“URL白名单”和“IP黑名单”同时匹配时,部分产品会优先执行黑名单,另一个常见因素是白名单只对所有流量生效,但如果你使用的是“地域访问控制”里的黑名单策略,仍然会过滤掉该地区的所有请求,建议逐一检查WAF后台的全局防护策略、基础防护规则、访问控制/限流三个模块的优先级,必要时联系云服务商售后确认命中顺序。
误拦截问题虽然让人头疼,但大多数情况下不需要关闭防护,通过局部白名单、规则模式调整或者请求头放行就能解决,关键是先定位清楚是哪一条规则、哪一个模块在发挥作用,然后再动手修改配置,把上面这些排查路径记住,再遇到误拦截时就能逐个击破。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/634451.html