网站接入WAF后,第一件事不是开拦截,而是先在观察模式下跑通业务流量,再按攻击日志逐条调整规则。多数人一上来就开满防护,结果误封一大堆正常访客,下面这套配置流程,不绕弯子,直接对着操作。
网站接入waf后怎么设置基础防护规则
WAF(网页应用防火墙)接入后,控制台里一般会默认给你一套推荐规则,这套规则以拦截SQL注入、XSS跨站脚本、命令执行等OWASP Top 10攻击为主,但默认模板是死的,你的业务是活的,基础防护配置分三步走:
第一步:改防护模式为观察
防护模式通常有“拦截”和“观察”两个选项,刚接入的前一周,务必切换到观察模式,观察模式下,WAF只记录攻击行为,不实际阻断请求,你去看两天日志,会发现大量的“攻击”其实是搜索引擎爬虫、办公网络出口IP、或者你自己后台登录时触发的规则误报。
- 操作路径:防护配置 → 基础防护 → 防护模式 → 改为“观察”
- 观察期建议:5-7个工作日,覆盖一次完整业务周期
第二步:清洗误报,逐个开关规则
观察日志里能看到具体命中规则,比如某个请求被标记为“SQL注入”,但实际是你网站搜索功能里包含特殊字符,这时候不要关掉整个规则组,要在规则详情里开启“白名单”或“忽略参数”。
- 误报处理优先级:先处理影响核心业务的,再处理边缘页面
- 常用手段:精准加白,而不是全局放行
第三步:开启拦截,设置惩罚时长
观察期结束,确认误报率降到可接受范围(比如每日误报在个位数),再把防护模式切到“拦截”,同时设置攻击源IP的封禁时长,行业共识建议初始封禁时间10-30分钟,IP反复触发攻击再逐级拉长,直接封几小时容易误伤共享IP出口的访客。
云waf配置规则的业务场景化调整
WAF规则不是配好就不管了,不同业务场景,规则调整方向差异巨大,下面这三个场景是绝大多数站长都会遇到的。
后台路径保护
你的后台地址是 /admin,这个目录对普通访客没有任何意义,配置规则时,对后台目录单独设置访问控制:
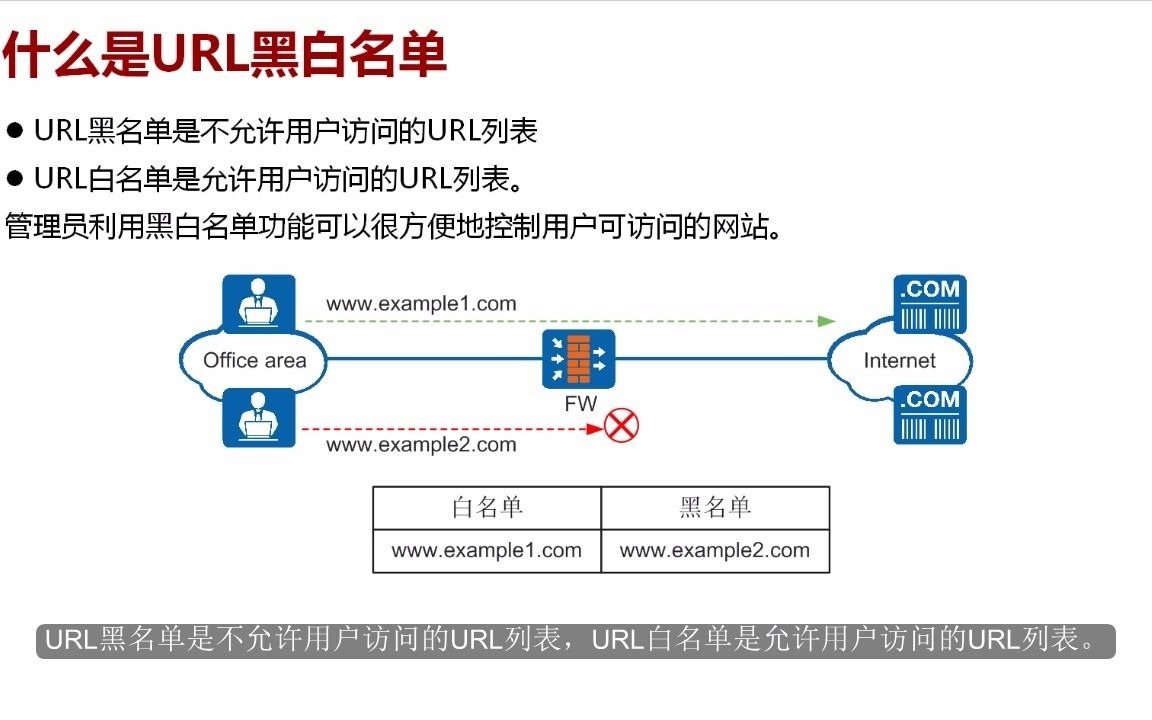
- 在URL白名单中,放行你的办公网固定IP
- 对后台登录接口开启频率限制,比如同一IP每分钟最多尝试5次密码
- 开启“后台路径隐藏”功能,防止扫描器直接探测
这样就算WAF的通用规则被绕过,后台这层也还有独立的屏障。
搜索结果页与参数过滤冲突
网站自带搜索功能,搜索参数很容易触发SQL注入检测,因为搜索关键词里可能包含单引号、百分号等特殊符号,正确的做法是:在WAF规则中,针对搜索接口(如 /search)关闭SQL注入检测,同时开启参数长度限制,比如搜索词超过50个字符直接拒绝,这样既防了注入,又不影响正常搜索。
静态资源与动态请求分流
图片、CSS、JS这些静态资源,WAF检测意义不大,但会消耗性能,还可能因为Referer头异常而误判,配置一条规则:对 .jpg、.css、.js 等后缀的请求直接放行,跳过检测引擎,这条规则能让WAF响应速度提升一大截,对网站打开速度的影响也降到最低。
WAF配置规则时的常见误区
本地部署waf和云waf配置逻辑差不多,但坑也一样多,这里列几个新手高频踩雷的点,帮你省点时间。
规则顺序搞反了
WAF规则通常是从上到下匹配,命中了就不会继续往下走,很多人在上面放了一条“所有请求均需验证”,下面再放“后台IP白名单”就失效了,正确做法:
- 最上面放最高优先级的精确白名单(比如后台IP、API接口)
- 中间放具体的攻击检测规则
- 最下面才是兜底默认拦截
只看拦截量,不看误报比例
后台显示“今日拦截攻击1000次”,很有成就感,但里面可能混着900次误报,衡量规则好坏的核心标准是误报率,如果误报率超过5%,就得回退到观察模式重新洗一遍规则。
忽略数据包大小限制
部分网站上传功能比较多,比如用户传图片、传附件,而WAF默认对POST请求体有大小限制,超过限制的请求会被直接丢弃,用户那边表现就是“上传失败”,配置规则时,找到“请求体大小限制”,调整为业务实际最大值,比如20MB。
网站接入waf后怎么验证规则是否有效
配置完规则,得验证一下到底有没有拦住真正的攻击,用以下方法手动测试,比看报告实在。
基础排查步骤
- 使用常见攻击payload,如
' OR 1=1--拼接在URL参数后,正常应返回拦截页面 - 打开浏览器无痕模式,模拟正常访客访问几个核心页面,确认没有被误拦
- 查看WAF日志,确认攻击记录里有你的测试痕迹,且命中的是预期规则
性能影响测试
接入WAF后,网站响应时间会多出几毫秒到几十毫秒不等,取决于节点距离,测试方式:用第三方网站测速工具,在接入前后各测一次,对比首屏时间。如果首屏时间增加超过200ms,考虑调整规则检测强度,或者检查是否开启了不必要的协议解析功能。
WAF与CDN叠加时的规则优先级
很多站长用的是“CDN+WAF”的组合,这俩叠加时,规则配置容易乱,但核心记住一条即可:
先过CDN,再过WAF,最后回源。
CDN负责加速和部分DDoS清洗,WAF负责应用层攻击检测,配置指引:
- 在CDN管理后台,把WAF提供的CNAME地址填入源站位置
- 在WAF后台,开启“回源IP白名单”,只放行CDN节点IP,避免攻击者直接解析源站真实IP绕过WAF
- 两地规则不用重复配置,CDN上不用开CC防护,交给WAF的频率控制来处理
搭配使用更符合多数场景,如果你用的是某家云服务商的一站式套餐,价格通常包含在内,单买的话费用另算。
WAF规则常见问题解答
网站接入WAF后搜狗蜘蛛、百度蜘蛛被拦截怎么办?
这是最高频的问题,搜索引擎蜘蛛的IP段是会变动的,不能靠手动加白,在WAF的“恶意IP”或“地域封禁”规则中,把搜索引擎官方公布的IP段加入白名单,定期更新,另外观察模式下,看到蜘蛛请求命中“恶意扫描”规则时,不要犹豫,直接加白。
WAF规则调试期怎么最大程度减少误杀?
优先级从高到低:IP白名单 → URL白名单 → 规则组内忽略参数 → 全局拦截,调试期间,我建议你每改一条规则,间隔4-6小时再看日志,观察正常流量是否符合预期。
WAF防不住DDoS,配置规则还有意义吗?
有意义,WAF和DDoS防护是两条线,WAF核心价值在“防篡改、防注入、防越权”,DDoS高防解决的是“流量打满”的问题,把WAF规则配好,至少能挡住超过九成的Web层自动化攻击,这类攻击成本低、数量大,是日常主要威胁来源。
接入WAF,规则配置没有一劳永逸的答案,但按“先观察、再拦截、勤调优”的路径走,误报和漏报都能控制在合理水平,上线后前两个月多花点时间看日志,后面基本只用改改白名单,把精力放回业务本身。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/635585.html