三层防护串接时各层丢弃比例怎么统计
三层防护串接时统计各层丢弃比例,核心方法是给每层流量做唯一标记,再按标记汇总每层出口和入口的计数,差值即为该层丢弃数。没有标记直接数日志,三层加在一起只能看到一个总丢包数,分不清是哪层丢的。
为什么三层串接的丢弃统计经常对不上账
很多运维团队遇到过这种情况:安全设备告警显示拦了几千个请求,但后端服务器日志里的异常流量却少了一大截,两边数字对不上,这不是设备统计错误,而是统计口径不同。

三层防护串接的典型链路是:
- 防火墙在前,负责端口和IP管控
- IPS在中间,负责攻击特征检测
- WAF在后,负责应用层协议过滤
流量依次穿过三层。每一层都有两类丢弃行为:
- 主动丢弃:安全策略命中的恶意流量,设备直接发RST或静默丢包
- 被动丢包:性能过载、连接表满、TCP重组超时导致的非策略性丢弃
行业共识认为,被动丢包在流量峰值期会占到总丢弃数的相当一部分,但默认日志里不区分丢弃原因,这给统计带来了不小的麻烦。
三步完成各层丢弃比例的统计
第一步:在每层设备的入口和出口同时抓包
三层设备要分别配置端口镜像或流量采样,把进方向和出方向的包都引一份到分析服务器上。
具体操作路径如下:
- 登录第一层防火墙,在内外网接口上分别配置镜像组,把进出方向流量镜像到分析口
- 登录第二层IPS,同样是入口和出口各配一路镜像
- 第三层WAF做同样配置
- 在分析服务器上用抓包工具确认六路流量都能收到数据
六路流量是关键:三层设备,每层两路,少一路都统计不准。
第二步:用五元组加序号给每一条连接做标记
抓到包之后,不能光数包数量,要把六路数据放到同一个时间轴上做连接级比对。
做法是:
- 以五元组(源IP、目标IP、源端口、目标端口、协议)作为连接的唯一ID
- 在每个方向的数据包里提取TCP序列号,按序重组连接
- 对每一条连接,分别统计它在每一层入口和出口的字节数和包数
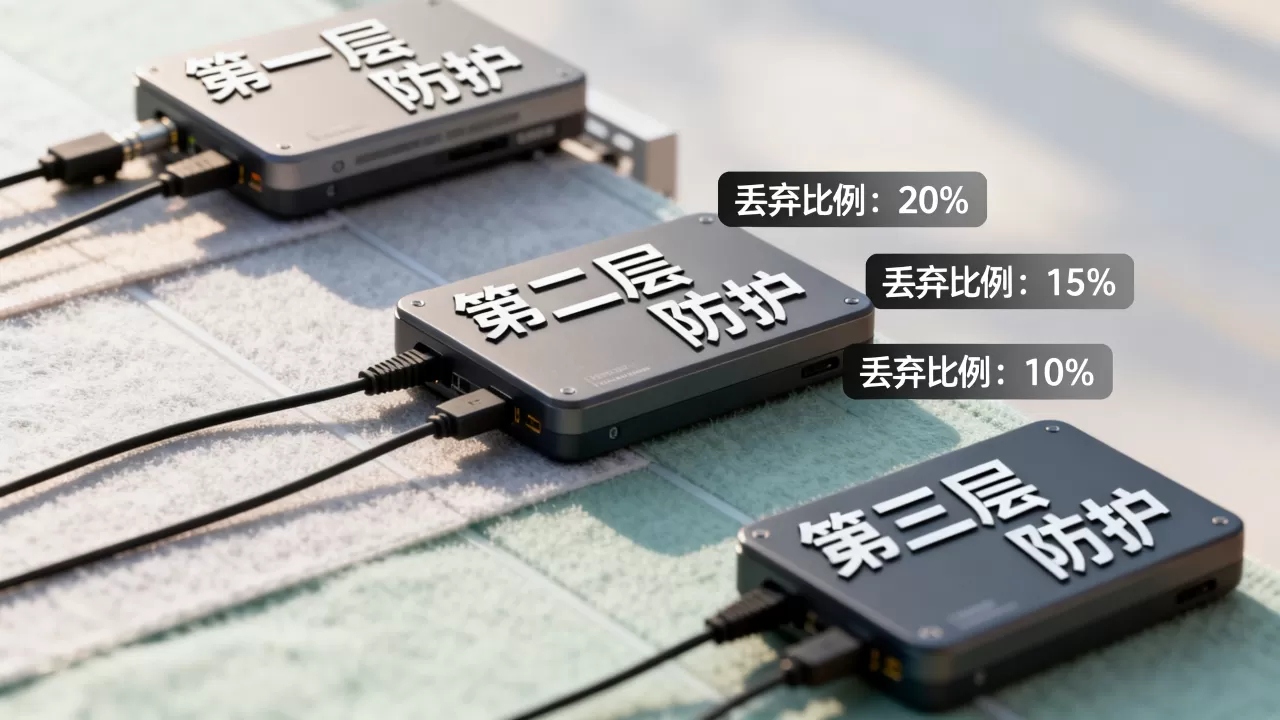
举个例子:一条请求从外网进来,在防火墙入口统计到10个TCP包,到了防火墙出口只剩8个,就说明防火墙这一层丢了2个包,IPS入口收到这8个包,出口变成7个,说明IPS丢了1个,这就是各层的逐级丢弃比例。
第三步:汇总三层数据,归一化到同一时间窗口
三层设备处理流量有微秒级延迟,统计时必须设置合理的时间窗口,一般情况下,把六路数据按1分钟窗口做对齐,就能避免跨窗口的计数误差。
汇总结果通常整理成一张表:
| 层级 | 入口包数 | 出口包数 | 丢弃包数 | 丢弃比例 |
|---|---|---|---|---|
| 防火墙 | 10000 | 9800 | 200 | 2% |
| IPS | 9800 | 9400 | 400 | 4% |
| WAF | 9400 | 9200 | 200 | 2% |
注意,这是理想情况下的统计结果,实际环境中,设备本身会改写TCP选项或做会话复用,五元组可能会变化,这时候还需要做一层偏移修正(比如针对NAT场景,要把源端口映射关系拉平后再对比)。
WAF和IPS串接的防御效果对比:丢弃统计的另一种用途
搞清楚每层丢了多少之后,你会自然想到一个问题:WAF和IPS串接的防御效果对比上,到底谁拦得更多?这其实也是丢弃统计最有价值的落地场景。
通过持续的日志分析,你能看到这样一个规律:
- 防火墙的丢弃比例最低,因为它只做端口和IP层面的粗过滤,大多数正常业务流量不受影响
- IPS的丢弃比例居中,它会拦掉一部分漏洞利用特征和扫描行为,但误报率相对较高
- WAF的丢弃比例最高,因为它在应用层做语义分析,SQL注入、XSS这类攻击基本都是在WAF这一层被拦住的
但这不代表WAF比IPS重要,三层防护的价值在于纵深防御,任何一层漏过的流量,都有可能被后一层补上,如果只看丢弃比例,非对称流量和高并发场景下,IPS的丢弃数会被异常放大,容易误判为故障。
一个真实场景:某公司园区网出口串接了防火墙、IPS和WAF,某天晚上八点流量高峰,IPS的丢弃比例突然从前一天的2%涨到15%,运维团队一度以为是IPS策略太严,后来查了各层入口的对比数据,发现是防火墙的会话表满了,大量重传包在第二层被错误地归到了IPS头上,这就是不做分层统计的后果。
不同类型的丢弃比例要分开看
统计工作做了一段时间后,你会积累下足够的样本,这时建议把丢弃比例做更细的拆解,按TCP连接、UDP流量、HTTPS加密流量三个维度分开核算。
具体分类如下:
- TCP连接:重传率、SYN丢弃率、RST触发率
- UDP流量:超时丢弃率、分片重组失败率
- HTTPS加密流量:证书校验失败率、TLS握手超时率
分类型统计的必要性在于,不同类型流量的丢弃原因完全不同,TCP丢包大概率是策略命中或队列溢出,UDP丢包多与分片有关,HTTPS流量的丢弃则经常是因为设备没有解密能力,只能做IP加端口的粗匹配。
业内专家指出,在没有分类型统计的情况下,三层防护串接的丢弃比例数据往往会掩盖真实风险,建议至少保留一个月的基线数据再做策略调整。
三层防护的布防顺序也会影响统计口径
统计方式确定之后,还有一个容易忽略的变量:三层设备的布防顺序。
不同厂商设备对三层防护串接的建议略有差异,行业共识认为:
- 防火墙靠近外部,先做粗过滤
- IPS在中间,检测已知攻击特征
- WAF靠近业务服务器,做应用层细粒度校验
这个顺序的合理性在于,WAF处理深度最高,把它放在最外侧会导致大流量冲击下性能衰减更快,有些部署方案会把WAF放在最前面,理由是应用层攻击应该最先拦截,这种情况下,各层的丢弃比例会呈现出完全不同的分布:WAF截走了更多流量,IPS和防火墙的丢弃比例会显著下降,但整体防护效果未必更好,因为粗过滤拿掉的扫描和探测流量会直接变成WAF的压力。
在看各层丢弃比例之前,先确认当前架构的串接顺序。
常见统计盲区与修正方法
连接跟踪表溢出导致的错算
三层设备都依赖连接跟踪表来维持会话状态,当新建连接速率过高,连接表打满,新连接会直接丢弃,问题在于,某些设备会把这种丢弃记录在下一层设备的入口统计里,导致下一层的丢弃比例虚高。
修正方法是:在每层设备上打开连接表溢出计数器,统计时把这个数字从下一层入口减去。
NAT环境下的五元组变化
防火墙启用NAT之后,源端口会被改写,下游IPS和WAF看到的五元组和防火墙入口侧不一致,如果直接拿五元组做连接比对,IPS和WAF的入口流量会识别为陌生连接。
修正方法是:以防火墙出口(即NAT后的五元组)为基准,倒推防火墙入口的连接数,不要用防火墙入口流量直接比对下游数据。
多链路负载均衡场景
三层设备如果做了链路聚合或多个出口,各层之间的流量路径不对称,入口出口抓的包可能来自不同的物理链路。
修正方法:开启会话保持功能,保证同一条连接在所有三层设备上走同一物理路径。
常见问题
三层防护串接后,怎么确定丢弃是安全策略命中还是性能导致的?
查看设备上的丢弃原因分类计数,绝大多数防火墙、IPS、WAF的日志中都包含丢弃原因的字段,比如策略命中和TCP超时是两种不同的原因代码,如果设备不支持,可以在出口镜像上检查是否有TCP重传标记,有重传说明是性能问题,无重传则大概率是策略命中。
各层丢弃比例有没有行业参考值?
没有权威的固定标准,不同业务类型差异巨大,纯文本业务的WAF丢弃比例通常在较低水平,而B2C电商在促销活动期,WAF的丢弃比例会明显上升,建议以自身环境一个月的基线数据为参照,超过基线的两倍就值得关注。
租用云WAF和本地IPS的丢弃统计方式一样吗?
云WAF采用DNS或反向代理接入,流量经过的链路与本地IPS完全不同,无法直接在同一链路出口抓包对比,云WAF的丢弃统计以控制台提供的拦截报表为准,本地IPS的以设备日志为准,两者属于不同数据源,不建议放在同一张表里对比。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/636343.html