当DNS源站被放大攻击打穿时,把它藏到任播网络后面是目前最直接的解法。任播通过让多个节点共享同一个IP,把攻击流量分散到全球各处,回源压力在边缘就被卸掉,源站真正收到的查询量大幅下降。
DNS放大攻击怎么防御?先搞懂任播的“卸力”逻辑
DNS放大攻击是利用查询数据包小、响应数据包大的特性,攻击者伪造受害者IP,向公共DNS服务器发送大量查询请求,服务器把放大几十倍的响应包打到受害者身上,当这个“受害者”是一家网站的权威DNS源站时,源站带宽和CPU瞬间被耗尽,正常用户根本无法解析域名。

传统单点部署的防御思路很被动,要么堆高防带宽硬抗,要么靠响应限速拦一下,但当反射流量来自全球各地成千上万的开放DNS服务器时,单点设备根本分不清哪个包是真的、哪个包是攻击。
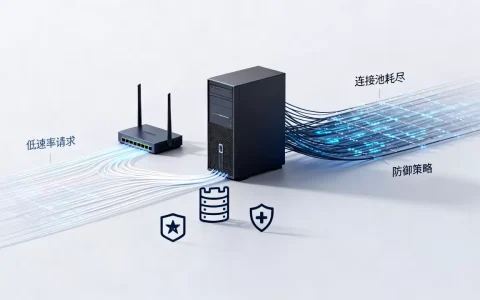
任播的思路完全不一样,它用BGP协议让同一个IP地址同时在多个机房宣告,骨干路由器会遵循“最短路径”原则,把不同地区的用户请求自动导向离他们最近的节点,攻击流量同样会被拆散:来自欧洲的反射流量进欧洲节点,来自北美的进北美节点,每个节点只承担自己区域内的那部分压力。
实际操作中,攻击者无法控制流量被路由到哪个节点,BGP选路只看AS路径长短,攻击者伪造源IP也不行,因为回包要经过真实的三层路由,行业共识认为,任播对放大攻击的防御价值不在“扛得住”,而在“拆得散”把一次性的大流量冲击,变成每个节点都能承受的小份流量。
任播缓解回源压力的三个具体环节
边界节点先挡掉大部分查询
权威DNS一旦接入任播,源站IP就彻底隐藏了,所有查询请求先到达任播节点,节点本身就是一个完整的DNS服务器,拥有全部域名记录,典型场景是:一个游戏公司在香港、法兰克福、洛杉矶各放一个节点,国内玩家解析游戏登录域名时,数据包从上海出发,骨干路由直接送到香港节点,响应时间可能不到20毫秒。
攻击发生时,反射流量也被引导到各区域节点,节点服务器的负载均衡策略和BGP黑洞路由规则可以同时启用,超过阈值的流量直接在交换机层面被丢弃,源站收到的查询量接近于零。
节点缓存让回源查询变少
任播节点不只是做流量分发,它还具备递归和缓存能力,正常情况下,公共DNS服务器向权威NS查询时,会拿到TTL指定的缓存时间,而任播节点在全区域“招揽”查询后,相同记录只需向上游权威源站请求一次,之后所有解析都从节点缓存返回。
在一次针对某电商平台的攻击演练中,该平台在全球部署了6个任播节点,攻击流量达到平时流量的数十倍,但源站实际回源查询量仅增加了很小比例,绝大部分查询在节点缓存层就直接命中,缓存命中率越高,源站的CPU和带宽消耗就越小,这比单纯加高防IP要省出不少抵御成本。
边缘限速策略直接丢弃异常包
任播节点上的DNS服务可以配合防火墙规则,做每IP每秒查询次数限速,当攻击者控制大量僵尸网络发起真实查询时,节点会识别同一个源IP在极短时间内的高频请求,直接响应对应的错误码或直接丢弃,不继续向上游转发。
较成熟的方案是在节点上用iptables + ipset实现白名单,再配合dnsdist做QPS级别的限速策略,比如设每IP每秒超过50次查询就丢包,攻击者伪造的源IP范围很广,没有正常用户会达到这个频率,误杀率还能接受。
DNS Anycast和GSLB哪个好,传统选路模式还有必要吗
经常有人问:GSLB也能把用户调度到不同机房,跟任播有什么区别?两者的定位并不重叠。
GSLB是应用层的调度器,它依靠DNS解析返回不同IP来实现流量分配,用户先向权威服务器请求,权威服务器根据地理或网络延迟返回一个“最优”机房IP。任播是网络层的就近路由,用户查询同一个IP,骨干路由器来决定去哪个机房。
这两个技术在很多高可用架构中是叠加使用的,GSLB负责在正常时期分配写操作或登录状态的流量,任播则负责保障DNS解析这条“生命线”的可用性,如果只依赖GSLB,遇到放大攻击时,权威源站IP是暴露的,攻击流量仍然可以直接把源站打瘫;而任播隐藏了源站,所有攻击都落在边缘节点上,源站已经不在攻击面内。
| 技术 | 作用层 | 回源压力 | 适用场景 |
|---|---|---|---|
| 任播 | 网络层 | 大幅降低 | 高防DNS、动态加速、抗DDoS |
| GSLB | 应用层 | 基本不降低 | 业务流量调度、版本灰度、容灾切换 |
GSLB仍然有必要存在,但把它单独当作防御手段是不够的,对国内的网站来说,任播节点在国内主要用于实现多线BGP接入和就近解析,防御反射攻击只是它的“附带功能”。
国内防护场景下,DNS防护报价与部署成本怎么选
业内专家指出,国内不像国外那样容易买到便宜的全球性Anycast DNS服务,很多企业会犯选择困难症,核心看三个条件:预算、节点数量需求、自行维护能力。
自建任播节点成本由几个部分组成:BGP带宽费、服务器费用、机房托管费、人力维护成本,以国内三线机房的标准来看,一个甘愿扛住部分攻击流量的节点,每月成本通常在数千元级别,但如果想达到“分摊攻击”的效果,至少需要三个以上节点,总成本按月可能要过万元。
预算有限、没有专职DNS运维团队的小型网站,选用云厂商提供的付费DNS防护服务更合适,市面上已有的高防DNS产品,比如简米云的DNS防火墙、酷番云的DNSPod安全版,价格从每月几百元到几千元不等,区别主要体现在QPS容量和攻击清洗带宽上,这类服务本身就是基于全球任播网络建设的,用户不用关心BGP和节点部署细节。
选择时重点确认三件事:能不能隐藏源站IP、清洗能力在哪个量级、以及SLA是否承诺可用性,对华南地区的企业用户来说,节点覆盖广、支持按量付费的高防DNS服务相对热门一些,地域差异主要体现在响应延迟上,防御能力差距不大。
如何用任播节点替换现有权威DNS,操作路径参考
如果决定自建任播,最小可用方案是找三家不同运营商机房的服务器,统一安装PowerDNS或Knot DNS,然后做以下配置:
- 每台服务器配置相同区文件,开启notify和AXFR同步。
- 三台服务器接入同一AS号,或与IDC协商BGP会话,对外宣告同一个IP。
- 把域名NS记录和Glue记录改为这个任播IP,注意Glue记录只能用IP,否则会引入额外递归解析。
- 开启rndc或nsupdate接口做动态更新,保证任意节点可写入。
配置完成后,用dig +trace验证不同地域的路径走向,有条件的话用traceroute看一下国外解析路径是否真的分流到了离它最近的节点。
对于不想动服务器配置的用户,把现有DNS全部转移到Cloudflare或华为云DNS等支持任播的托管平台,改一下NS记录即可,这类平台自带BGP宣告和流量清洗能力,节点数量在数十个以上,源站彻底隐形。
常见问题
用了任播就能完全防止DNS放大攻击吗?
任播解决的是流量分散和源站隐藏,攻击本身并没有消失,只是被分摊到边缘节点,如果攻击流量极大,超过全部节点总带宽,仍有节点被打满的风险,多节点加上清洗设备、限速规则的组合方案,比单靠任播更可靠。
中小网站有必要上Anycast DNS吗?
如果网站目标用户集中在一个城市,且源站带宽非常充足,直接上高防IP可能更划算,但若需要面向全国或全球用户,提升容灾能力,Anycast DNS是成本可接受的方案,尤其是托管型服务,无需自己维护BGP。
搭建任播DNS需要几个节点比较合适?
三个节点是起步配置,能覆盖亚洲、欧洲、北美主要区域,也具备基本的冗余能力,节点太少不具备攻击分摊效果,节点太多会增大BGP路由收敛复杂度,管理成本随之上升,实际节点数取决于业务分布和预算,多数企业选择五到八个节点之间。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/636420.html