僵尸网络本质上是一支由被控主机组成的“傀儡军团”,控制者一声令下,成千上万台肉鸡会同时向目标发起协同泛洪,直接把网络带宽和服务器资源打满。
僵尸网络由被控主机组成吗?组成结构拆解
很多人第一次听说僵尸网络,以为攻击来自一台超级服务器,事实并不是这样,它的核心由三部分组成:
- 控制端:攻击者手中的操作端,负责下发攻击指令。
- 命令控制服务器(C2):指令中转站,可以是域名、IP、社交平台账号,甚至区块链节点。
- 被控主机(Bot/肉鸡):被植入木马的电脑、手机、路由器、摄像头等设备。
控制端像幕后指挥官,C2像传令电台,肉鸡像只听命令的小兵,被控主机通常不弹窗、不报警,多数情况下用户完全无感。
一台办公室角落常年不关机的旧电脑,白天还在处理表格,夜里可能就被拉进某个僵尸网络,帮着攻击别人的游戏服务器。
感染路径非常具体:
- 钓鱼邮件里的假发票附件
- 暴露在公网的远程桌面弱口令
- 未修复的Web漏洞
- 破解版软件捆绑木马
- 物联网摄像头默认密码
据工信部数据,物联网设备数量持续增长,相当一部分设备仍使用默认口令,成为僵尸网络扩编的温床。
协同泛洪是怎么工作的?从单机到流量海啸
单台肉鸡发出的连接请求微不足道,但几万台同时发,就是一次流量海啸。
攻击流程通常像这样:
- 肉鸡定期回连C2,获取最新指令。
- 攻击者通过C2下发目标IP、攻击类型和持续时间。
- 所有肉鸡在同一时间窗口向目标发送大量无用报文。
- 目标服务器带宽耗尽,或连接表被占满,正常用户无法访问。
常见协同泛洪类型包括:
- TCP SYN Flood:只发握手包,不完成连接,耗尽目标连接表。
- UDP Flood:大量UDP包直接打满带宽。
- HTTP Flood:模拟真实浏览器请求,消耗Web服务器资源。
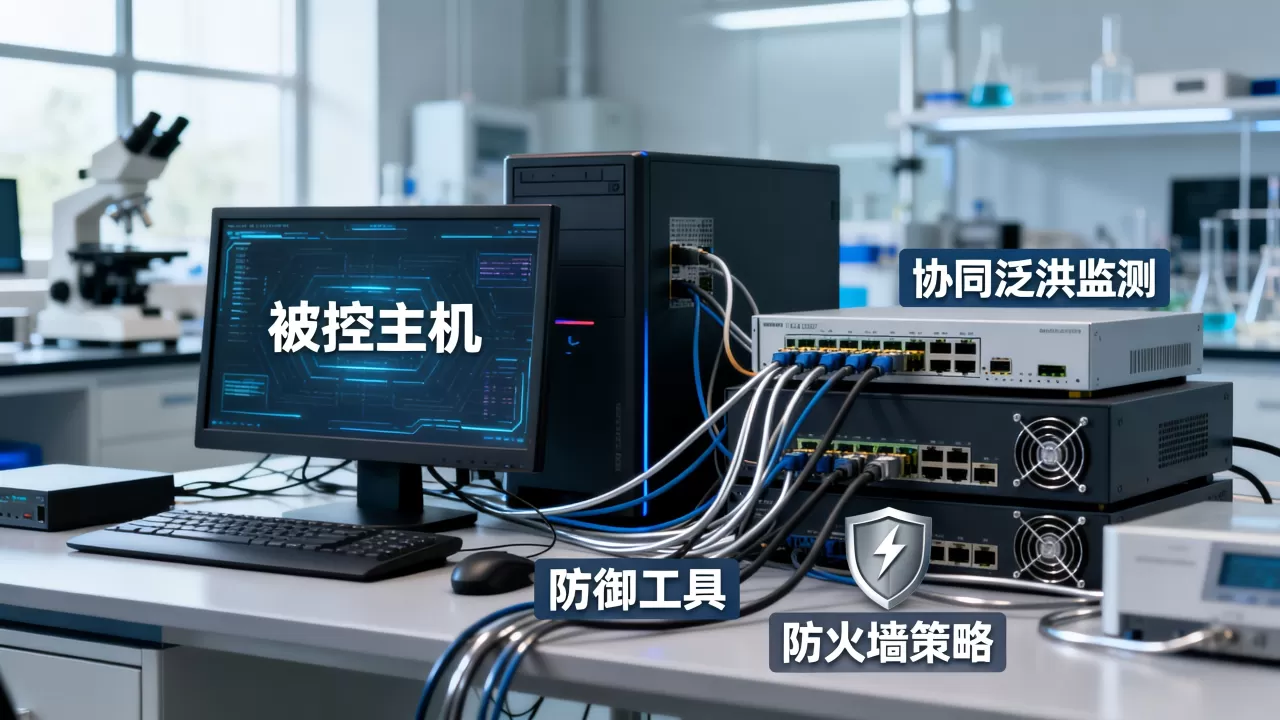
举一个具体场景,某游戏服务器在周三晚间突然涌入大量异常登录请求,玩家集体掉线,运维打开监控发现入站带宽瞬间拉满,安全团队检查来源IP,横跨多个省份,单个IP请求量并不高,这种情况很大概率就是僵尸网络协同泛洪。
登录服务器后,可以执行一条简单命令查看SYN握手堆积情况:
netstat -ntp | grep SYN_RECV | wc -l
如果数值持续偏高,说明正在遭受SYN Flood。
“协同”的可怕之处在于分布式,攻击流量从不同IP、不同运营商、不同地区同时涌来,传统封IP策略很快失效。
僵尸网络协同泛洪和普通DDoS攻击有什么区别?
这是很多运维人员关心的问题,两者都能让服务瘫痪,但攻击方式差异很大。
| 维度 | 僵尸网络协同泛洪 | 普通DDoS攻击 |
|---|---|---|
| 攻击源 | 大量被控设备 | 少量服务器或代理 |
| 单源流量 | 低,伪装成正常访问 | 高,特征明显 |
| 控制方式 | C2集中调度 | 攻击者直接操作 |
| 防御难度 | 高 | 相对较低 |
| 溯源难度 | 高,来源分散 | 相对容易 |
行业共识认为,多数僵尸网络已从单一DDoS攻击转向混合型协同泛洪,防御不能只依赖封IP。
普通DDoS攻击像几个大汉堵门,特征明显,容易识别,僵尸网络协同泛洪像数万只蚂蚁同时爬上餐桌,每一只都很小,但合起来能把整张桌子压垮。
企业防僵尸网络一年预算多少合适?
企业防僵尸网络的预算没有统一标准,取决于规模和业务连续性要求。
- 中小企业

:基础终端防护加防火墙,一年投入通常在几万元到十几万元。
- 大型企业或互联网公司:需要流量清洗服务、威胁情报和专人值守,一年投入可能达到数十万元甚至更高。
- 关键基础设施单位:还需满足等保合规,费用更高。
费用通常拆成这几块:
- 终端EDR授权
- 下一代防火墙
- 云清洗服务
- 应急响应服务
- 安全运营人员工资
不要为了省钱只买一台防火墙,僵尸网络协同泛洪会绕开单点设备,真正有效的防护需要“终端检测+边界控制+云端清洗”三层叠加。
国内僵尸网络治理现状:地域差异与应对
国内对僵尸网络的治理已经形成一套联动机制。
- 工信部定期通报感染主机IP。
- 运营商对僵尸网络控制端进行封堵。
- 公安部门打击黑产链条。
地域差异也比较明显,东部沿海地区互联网企业密集,受攻击频率较高,防护意识强,中西部部分传统企业设备老旧,容易被感染后变成攻击源头。
企业应对措施可以落地为三步:
- 接入运营商流量清洗服务。
- 定期自查终端和出口流量。
- 配合监管部门通报处置。
业内专家指出,僵尸网络治理不能只靠防守,需要运营商、设备厂商和企业共同参与。
如何判断自己的主机是否被僵尸网络控制?
被控主机通常有一些异常表现:
- 电脑空闲时风扇狂转。
- 网络指示灯频繁闪烁,但你没在上网。
- 任务管理器出现陌生进程,CPU占用居高不下。
- 防火墙日志出现大量外连。
Linux服务器可以执行这些命令自查:
ps aux --sort=-%cpu | head -20
查看异常高CPU进程。
netstat -ntp | grep ESTABLISHED
查看当前外连IP。
crontab -l
检查定时任务是否被植入恶意脚本。
cat /etc/passwd
检查是否新增可疑用户。
Windows电脑可以打开资源监视器,按发送字节排序,找出占用网络最多的进程,也可以在命令行执行:
netstat -ano | findstr ESTABLISHED
发现可疑外连,先断网,再请专业人员处置,不要自己乱删文件。
防御协同泛洪的落地步骤
防御不能只靠运气,需要具体操作。
- 切断C2通信:在防火墙封堵已知恶意域名和IP。
- 限制连接速率:在Linux服务器上可以用iptables限制单IP访问频率。
- 关闭不必要的服务和端口:远程桌面、UPnP、默认SNMP。
- 部署网络基线监控:当出站流量突然上升时自动告警。
- 使用云防护服务:把攻击流量引入清洗中心。
- 定期更新补丁、修改默认密码。
一条可落地的iptables限制示例:
iptables -A INPUT -p tcp --dport 80 -m limit --limit 25/s --limit-burst 100 -j ACCEPT
这条命令会限制80端口的连接速率,超出部分直接丢弃。
只要被控主机还在,僵尸网络就可以随时发动下一轮协同泛洪,防御的本质不是消灭所有肉鸡,而是让攻击成本高于收益,让自己不再成为最容易被击倒的目标。
常见问题:僵尸网络由被控主机组成吗?
僵尸网络由被控主机组成吗?
是的,僵尸网络由攻击者、命令控制服务器(C2)和被控主机(肉鸡)组成,被控主机是实际执行泛洪攻击的节点。
企业防僵尸网络一年多少钱?
预算取决于规模和防护深度,中小企业基础防护一年约几万元至十几万元,大型企业通常需要数十万元,包含流量清洗和终端检测。
僵尸网络协同泛洪能完全防御吗?
不能完全防御,协同泛洪的分布式特征让攻击难以根除,只能通过多层检测、流量清洗和终端加固来降低影响。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/636784.html