网络延迟与流量路径
跨地域业务用容器实现就近接入与流量调度的核心答案是:构建基于Kubernetes多集群架构的全局流量调度平面,通过DNS就近解析、Ingress网关分流、跨集群服务发现三元协同,让用户请求自动路由到最近节点,同时保障故障转移与灰度发布能力。
容器化改造对研发团队来说已不陌生,但一旦业务节点分布在上海、新加坡、法兰克福多个地域,原本得心应手的Kubernetes集群突然变得”不听话”,Pod漂移、Service负载均衡失效、跨地域调用延迟飙升这些问题的根源都指向一个事实:单一集群的网络模型天然不具备跨地域感知能力。
就近接入的前提:Kubernetes多集群架构选型
要想实现容器化后的就近接入,第一步得从架构层面拆解”多集群”的落地形态,行业共识认为,跨地域业务最忌讳把多个Region的节点硬塞进同一个Kubernetes集群,毕竟etcd的Raft协议对跨机房延迟极其敏感,网络抖动可能引发整个控制面脑裂。
当前主流的多集群方案有两条路线:联邦控制面与独立集群统一管理,前者以KubeFed为代表,通过中央控制面下发资源到成员集群,适合需要统一部署策略的场景;后者则是每个Region独立运行Kubernetes集群,再由上层调度平台统一纳管,在国内公有云环境下,后者因隔离性更好而更被接受。
具体操作上,多数团队会采用如下分层:
- 接入层:每个Region部署一套Ingress Controller(如ingress-nginx或Higress),承接本地流量入口
- 调度层:部署Global Load Balancer组件(如Cilium Global Service或L7负载均衡器),负责跨集群流量分配
- 数据层:各集群内的StatefulSet有状态服务通过Headless Service暴露,由调度层感知状态
这套架构的关键在于明确定义各集群的职责边界,比如用户中心、商品库存这类强一致服务,应当固定在某一地域的主集群;而内容分发、图片处理等无状态服务,则可以在所有Region部署副本,交由调度层就近响应。
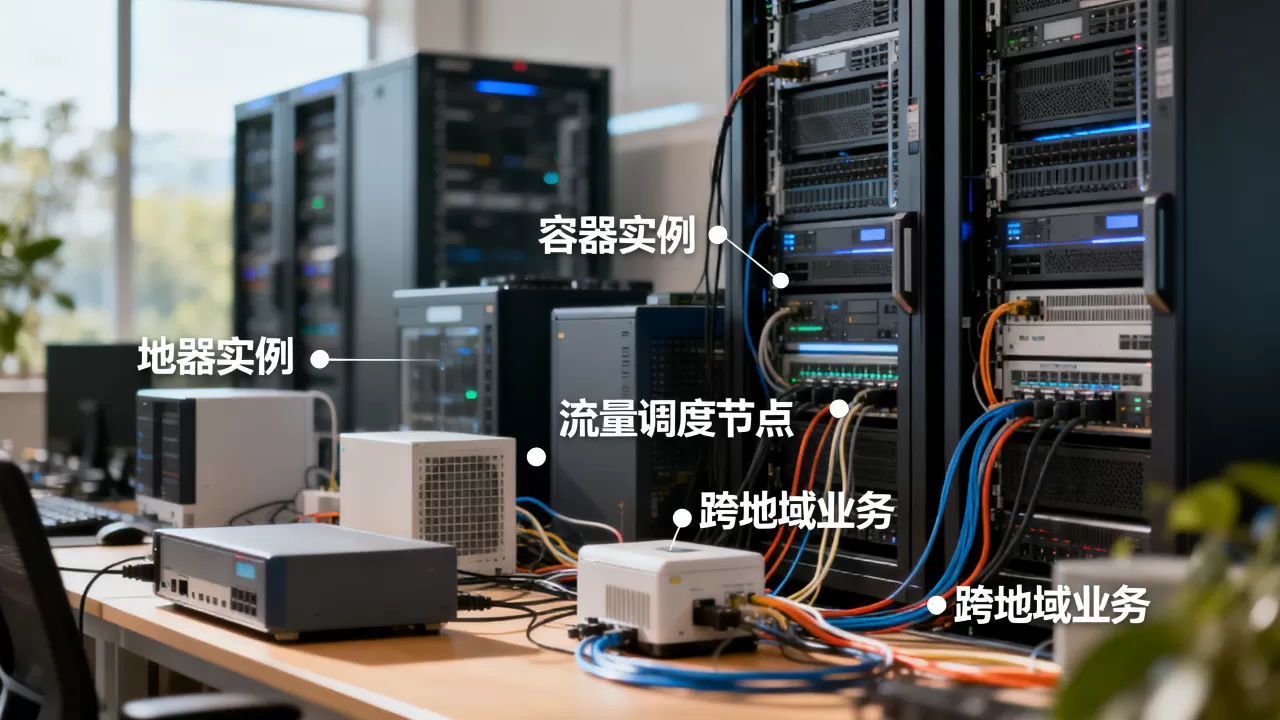
服务发现与DNS策略:容器调度的第一跳
容器调度中的一个常见误区是直接用Kubernetes默认的CoreDNS做全局服务发现,CoreDNS的缓存机制和超时重试逻辑都是为单集群设计的,在多集群场景下,服务发现必须升级为全局DNS视图。
实操中常用两种方案,第一种基于ExternalDNS配合多云DNS服务,将各集群的Service域名统一注册到云厂商的PrivateZone或自建DNS服务器,通过地理位置解析策略实现就近返回,第二种使用专用多集群服务发现组件(如Submariner或Nacos Sync),定时同步各集群的Endpoint列表。
以某跨境电商的实际配置为例,其上游业务在部署时约定如下规范:
- 所有跨集群调用的Service统一命名格式为
{service}.{region}.global.svc.cluster.local - 本地流量优先走ClusterIP短链路,不经过DNS解析
- 区域容灾时,DNS TTL调低至30秒以确保快速切换
行业实践中发现,DNS解析在跨地域调度中的延迟贡献可占到总响应时间的10%到20%,但因其配置简单、可控性强,仍然是从单体迁移到容器架构中最快见效的方案。
流量调度策略:从IP层到HTTP层的递进选择
容器化的流量调度不是非黑即白的选择题,TCP四层调度(如LVS)与HTTP七层调度(如API网关)各有擅长场景,需要按请求特征组合使用。
四层调度适合长连接、高吞吐场景,比如游戏服务器的心跳包、视频流的RTMP推流,这类流量只要保证连接在会话期内固定在一个Pod实例,四层直通就是最高效的方式。七层调度的优势则体现在基于Header、Cookie的精细化路由,以及灰度发布时的权重切换。
跨地域流量调度的核心战场在API网关层,业界的普遍做法是在接入层之后部署一套全局流量管理策略,具体操作路径如下:
- 在API网关中配置
geo-route插件,根据请求源IP判定用户的地理位置 - 将不同地域的IP段映射到对应的集群入口(如华东用户映射到上海集群Ingress)
- 设置fallback规则,当地域集群健康检查失败时,自动将流量转发至邻近可用集群
这一过程中有一个极易忽略的细节:跨地域调用的会话保持与数据一致性,若用户从A地域被调度切换至B地域,其登录态若存储在本地Session,就会造成强制下线,因此容器化改造必须同步接入分布式会话存储(如Redis集群),或通过JWT无状态令牌方案规避。
容灾切换与灰度发布:调度的实战验证
流量调度方案是否可靠,终究要经受故障演练的检验,跨地域多集群的优势在于天然具备容灾能力,但仍需依赖周密的切换预案。
较常见的容灾策略称为多集群active-passive模式:一个主集群承接全部生产流量,另一个地域集群保持热备状态,数据通过异步复制同步,在主集群发生故障时,切换步骤如下:
- 外部DNS解析记录切换至备集群的VIP
- 备集群的Ingress网关接收请求,但需确认本地的分布式缓存已预热
- 若备集群依赖的数据库是异步复制,需评估数据延迟窗口,必要时启用只读模式
据部分公有云厂商的故障复盘报告显示,相当一部分容器化业务在容灾演练中暴露出的问题并非网络不通,而是配置漂移备集群的Secret、ConfigMap与主集群版本不一致,因此行业专家强调,多集群间的基础设施配置必须通过GitOps方式集中管理,将ConfigMap和Secret的变更纳入同一份环境仓库。
灰度发布同样依赖精细的流量调度,结合容器平台的能力,常见策略是基于Header的定向灰度:在Ingress层根据用户请求中的特殊请求头(如version: canary)分流至新版本Pod,跨地域场景下还需额外控制范围,建议先在单一Region发布灰度版本,验证观测指标后,再逐步扩展到其他地域。
容器化改造在跨地域接入上并非一蹴而就,而是一个从DNS解析精确化、网关策略精细化、到容灾切换自动化的渐进过程,对于正在规划架构的团队,不妨先从单一地域的流量调度优化开始,逐步向多集群全局调度演进,期间重点关注服务发现的延迟优化、网关层的地理感知能力,以及多集群的配置一致性,三管齐下方能构建既快速又稳健的容器基础设施。
跨地域容器流量调度的常见问题解答
Kubernetes多集群流量调度方案如何选择开源项目还是商业产品?
商业产品在多集群流量调度上确实更省心,比如各大云厂商的Global View功能普遍提供了图形化的流量配置界面,开箱即用的地理位置调度策略,但如果业务依赖特定的协议(如自研的RPC框架),开源项目(如Cilium的多集群服务)在自定义扩展方面自由度更高,对于预算有限且技术栈全面的团队,开源方案配合完善的监控告警体系完全能胜任。
容器跨地域通信的网络延迟和成本如何平衡?
容器跨地域通信的费用主要来自两个部分:一是云厂商的跨地域带宽费,二是引入专用调度组件带来的额外资源开销,降低费用的有效手段是减少跨地域流量,将频繁交互的服务调度到同一地域,东南亚用户的请求尽量由新加坡集群处理,欧洲用户则路由至法兰克福集群,即便数据最终需要聚合,也应通过消息队列异步传输而非同步RPC调用。
容器服务如何实现跨地域容灾负载均衡?
跨地域容灾负载均衡的核心指标是RTO与RPO,在容器架构范畴,优先选择基于DNS的全局负载均衡,因为它机制简单、不干扰业务逻辑,配合每个地域集群部署的Ingress Controller,可以设置主动健康检查与被动熔断两种机制,健康检查间隔建议设为5秒,故障转移触发阈值设为连续3次失败,这样在检测到地域故障时,能最快速地将流量引导至备用集群,同时保持业务的持续可用性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/639604.html