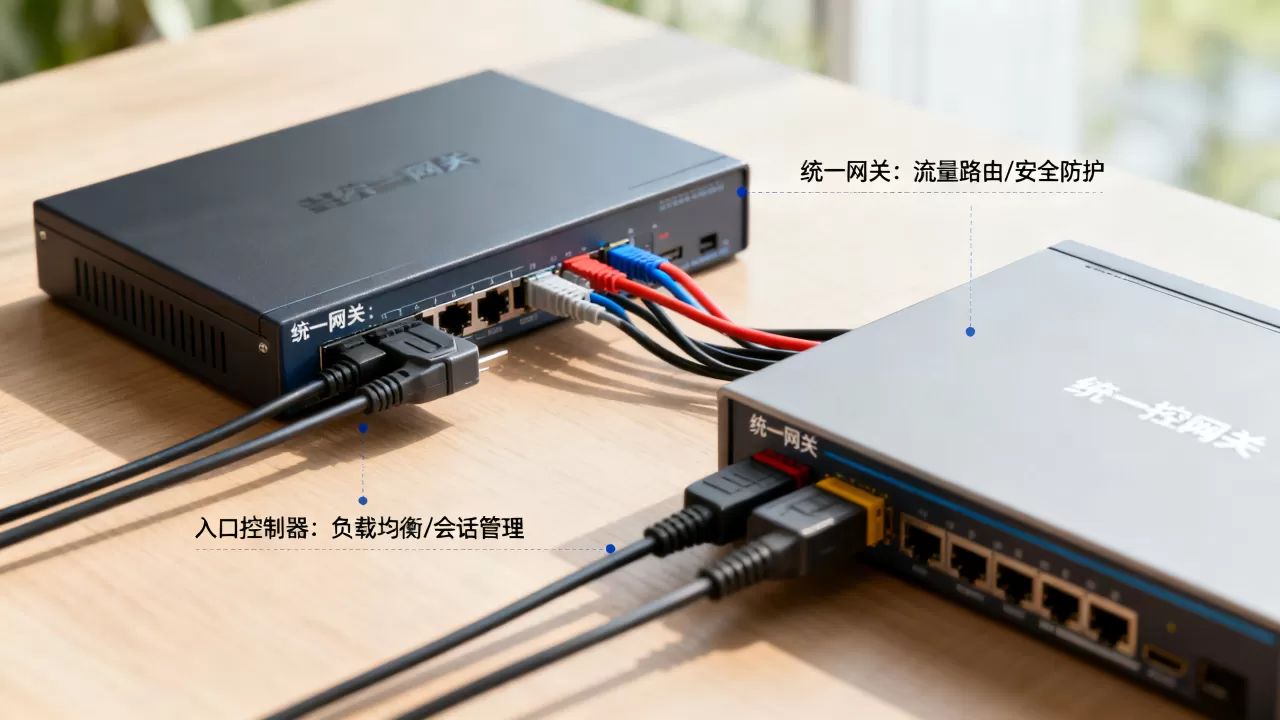
入口控制器只做集群入口的TLS终结、域名路由和基础转发,统一网关负责业务级鉴权、限流、灰度、聚合等策略,两者混用会导致流量治理失控,排障时定位困难。
统一网关和入口控制器有什么区别?先把职责边界说清楚
如果把Kubernetes集群比作一栋写字楼,入口控制器就是停车场道闸,统一网关则是大堂前台,道闸只检查你有没有车牌、让不让进;前台才关心你找哪家公司、要不要登记、能不能上楼,很多团队把道闸跟前台混成一个人,结果高峰期门口堵死,里面的人还接不到访客。


微服务网关和Ingress Controller对比:从职责到部署位置
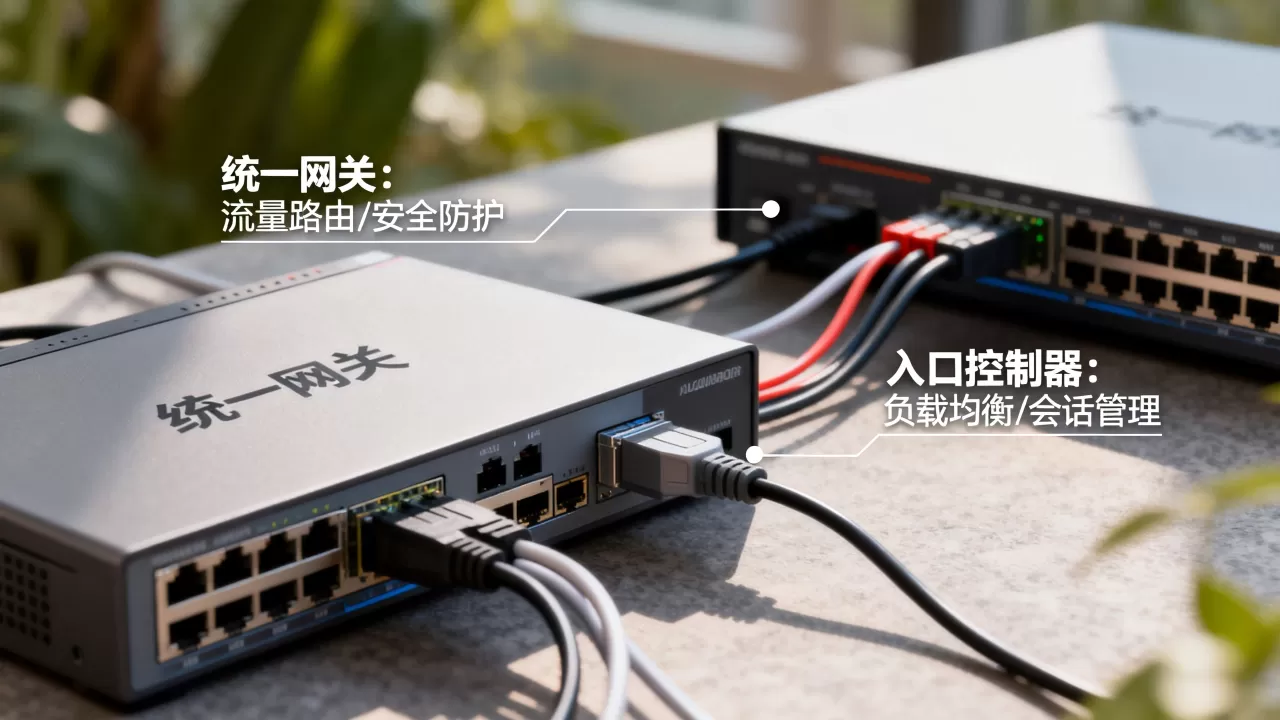
入口控制器的本质是集群入口资源,在Kubernetes官方文档中,Ingress 被定义为管理集群外部访问服务的 API 对象,通常由 Nginx Ingress Controller、Traefik 或 HAProxy Ingress 等实现,它的工作范围很窄,只处理南北向流量进入集群时的七层转发。
统一网关则是业务流量的策略中心,它不关心 Pod 在哪个节点,也不直接和 Service 绑定,而是站在微服务架构的前置层,处理认证、授权、限流、熔断、灰度发布、请求改写、聚合转发等业务规则。
两者的关键差异可以用一张表看清:
| 职责项 | 入口控制器 | 统一网关 |
|---|---|---|
| 主要流量方向 | 集群外部到内部服务 | 服务之间、客户端到业务层 |
| 核心能力 | TLS终结、域名路径匹配、基础负载均衡 | 鉴权、限流、灰度、聚合、协议转换 |
| 典型产品 | Nginx Ingress Controller、Traefik | APISIX、Kong、Spring Cloud Gateway |
| 配置位置 | Kubernetes Ingress 资源 | 网关自身配置文件或管理后台 |
| 排障视角 | 请求有没有进集群 | 请求有没有命中业务策略 |
行业共识认为,入口控制器不该承载复杂业务策略,一是因为它的配置模型偏基础设施,二是因为它和集群版本绑定过深,频繁变更策略会影响入口稳定性。
企业级统一网关价格贵不贵?先看职责范围再谈预算
很多人在做微服务网关和Ingress Controller对比时,会直接问价格,其实价格差异背后是职责范围的差异,开源入口控制器多数免费,但你要自己维护;商业版入口控制器收的是授权和服务费;企业级统一网关如果带完整策略引擎、管理控制台和高可用集群,价格自然上浮。
开源与商业版的价格差异
- 开源方案:Nginx Ingress Controller、APISIX、Kong OSS 均可免费使用,但需要投入人力做部署、调优、监控和升级。
- 商业版网关:按节点数、请求量或 License 授权收费,价格从几万到几十万不等,具体取决于功能模块和 SLA。
- 云厂商托管入口:按实例规格、带宽和规则数量计费,不用自己维护,但灵活性受限制。
企业级统一网关价格一般多少?这个没有统一答案,多数情况下要看你要不要高可用、要不要跨地域同步、要不要审计日志留存,如果只是为了替代入口控制器做基本转发,开源方案完全够用,如果你需要把鉴权、限流、灰度、可观测性全部收口到一层,商业版的成本反而低于自己拼装。
北京地区微服务网关选型哪家好?地域因素别忽略
北京地区微服务网关选型哪家好,不只看产品本身,还要看三个地域相关点:
- 等保合规:北京机房部署的网关需要配合等保要求,日志留存、访问控制、加密传输要能过审。
- 多可用区容灾:北京地域常用可用区A和可用区B做双活,网关必须支持跨可用区部署和流量切换。
- 本地化支持:选择有北京本地技术支持团队的厂商,遇到证书过期、规则冲突这类问题时响应更快。
如果团队规模不大,优先选云上托管的API网关或入口控制器服务,能省掉机房选型和运维压力,如果已有大量自建服务,再考虑开源方案加专职运维。
实操:如何画出统一网关与入口控制器的职责划分线
最稳妥的划分方式是让流量经过两条清晰的链路:客户端先到入口控制器,再到统一网关,最后到业务服务,入口控制器只做加密终结和域名分流,统一网关做所有业务策略。
流经路径和配置示例
入口控制器层:只保留最基础的路由规则,在 Kubernetes 中,Ingress 资源可以这样写:
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: api-entry
  namespace: production
spec:
  ingressClassName: nginx
  tls:
    - hosts:
        - api.example.com
      secretName: api-tls
  rules:
    - host: api.example.com
      http:
        paths:
          - path: /
            pathType: Prefix
            backend:
              service:
                name: gateway-service
                port:
                  number: 8443
这个配置只做一件事:把 api.example.com 的 HTTPS 流量转发到统一网关服务 gateway-service 的 8443 端口,没有限流、没有鉴权、没有灰度。
统一网关层:在此处配置业务策略,以限流为例,网关配置规则可能是:
routes:
  - uri: /v1/orders/
    plugins:
      rate-limit:
        count: 100
        time_window: 60
      jwt-auth:
        secret: order-jwt-secret
    upstream:
      type: roundrobin
      nodes:
        - host: order-service.production.svc
          port: 8080
这样当入口控制器把流量转给网关后,网关再根据路径 /v1/orders/ 执行限流和 JWT 认证,最后把合法请求转发到订单服务。
用命令验证边界是否清晰
配置完成后,你可以用几条命令快速检查边界:
# 查看入口控制器的转发规则,只应该有到网关的路由
kubectl get ingress -n production
kubectl describe ingress api-entry -n production
# 直接请求入口控制器,验证 TLS 终结是否正常
curl -I https://api.example.com/health
# 请求一个需要鉴权的业务接口,验证网关是否拦截
curl -i https://api.example.com/v1/orders/123
kubectl describe ingress 里出现了一堆业务路径和限流注解,说明你把职责压到了入口控制器上,需要把这些规则迁移到统一网关,入口控制器只保留到网关的一条转发。
统一网关能替代入口控制器吗?合并场景要慎重
统一网关可以在某些私有化环境直接暴露入口,但这不代表它能替代入口控制器,入口控制器的价值在于和 Kubernetes 生态紧密集成,比如自动发现 Service、自动更新上游端点、和 CNI 插件协作,统一网关通常不感知 Pod 生命周期,如果让它直接承担入口,意味着要自己维护一套服务发现和负载均衡,复杂度反而上升。
反过来,入口控制器也不该替代统一网关,原因很简单:入口控制器的规则变更需要经过 Kubernetes API,频繁调整业务策略会导致控制面和数据面压力加大,而且不同团队共用一个入口控制器时,策略冲突很难隔离。
这里有个常见误区:团队为了省一层组件,把 JWT 校验和限流直接写在 Ingress 注解里,早期流量小的时候没问题,一旦出现证书过期、规则冲突、灰度失败,排查链路会拉得很长,因为入口控制器日志只告诉你请求被拒绝了,不告诉你为什么被拒绝。
Q&A
统一网关和入口控制器能合并成一个组件吗?
能,但不推荐在生产环境这么做,合并意味着入口控制器要承担业务策略,或者统一网关要接管集群入口,前者会让基础设施层跟着业务频繁变动,后者会让网关和 Kubernetes 绑定过深,小型项目为了省资源可以临时合并,一旦出现多团队共享集群,尽量分开。
企业级统一网关价格一般多少?预算怎么规划?
企业级统一网关价格多数情况下按节点授权或请求量计费,从开源免费到年度几十万不等,预算规划建议先把必须的策略能力列出来:JWT 鉴权、限流、灰度、审计日志,如果只需要前两个,开源方案加一个节点就能跑,如果需要合规审计和高可用跨地域,优先考虑云厂商托管或商业版,把人力成本算进总账后,价格不一定比自建高。
北京地区微服务网关选型哪家好?
北京地区微服务网关选型没有绝对答案,关键看等保合规、多可用区容灾和本地支持三个因素,如果业务数据敏感,优先选有北京本地机房的云厂商托管网关;如果已经有自建 Kubernetes 集群,可以选开源网关加本地运维团队,把地域合规要求列成清单,再对比候选方案的支持能力,比单纯看功能列表有效。
统一网关和入口控制器的职责划分,说到底是一条流量链路上的两次分工:一次管“进不进的来”,一次管“进来了能做什么”,把这两层拆开,排障路径变短,策略变更也不会互相影响。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/641777.html