基于访问来源限制的防护策略,边缘部署的核心不是给源站加锁,而是把“你是谁、你从哪来、你带没带正确标识”这三道判断前移到CDN边缘节点或边缘安全网关,用Referer、Origin、IP段、UA等条件在靠近用户处直接放行或拦截。
边缘节点访问来源限制怎么配置?
这个问题的答案不复杂,但容易做错,很多人以为加一条Referer校验就够了,结果App端、微信小程序、服务端回调全被挡在门外,边缘层能读到的来源标识比想象中多,先分清每种标识适合什么场景。
先搞清边缘层能读到哪些来源标识
- Referer:浏览器跳转带来的上一页地址,防盗链最常用,但部分隐私策略会裁剪。
- Origin:跨域请求时浏览器自动带上,比Referer更干净,适合API接口。
- X-Forwarded-For:经过代理后的真实客户端IP,链路上任何一跳都能伪造,只能做辅助参考。
- IP段/ASN:边缘节点直接看到的TCP连接IP,适合限制机房、地域或云厂商出口。
- User-Agent:客户端类型标识,能挡掉一部分脚本爬虫,也可以配合版本限制。
这些标识在边缘层是现成的,不需要回源,判断越靠前,源站压力越小,但标识越多,误伤概率也越高,所以配置要按目录和请求类型拆开。
用Nginx类边缘节点做来源白名单
自建边缘节点多数跑Nginx或OpenResty,配置访问来源限制时,建议用map而不是堆if,因为if在Nginx里处理不当容易引发预期外的跳转。
- 在
http块定义map,把允许的域名映射为1,其他映射为0。 - 在
server或location中读取$http_referer和$http_origin,不符合白名单的请求返回403。 - 对
/api/路径只校验Origin,对静态图片只校验Referer,不要一条规则管所有路径。 - 服务端回调没有Referer,需要单独放行回调路径或校验自定义签名头。
- 使用
allow/deny限制IP段时,先放行办公网出口和云回调网段,再拒绝其他来源。
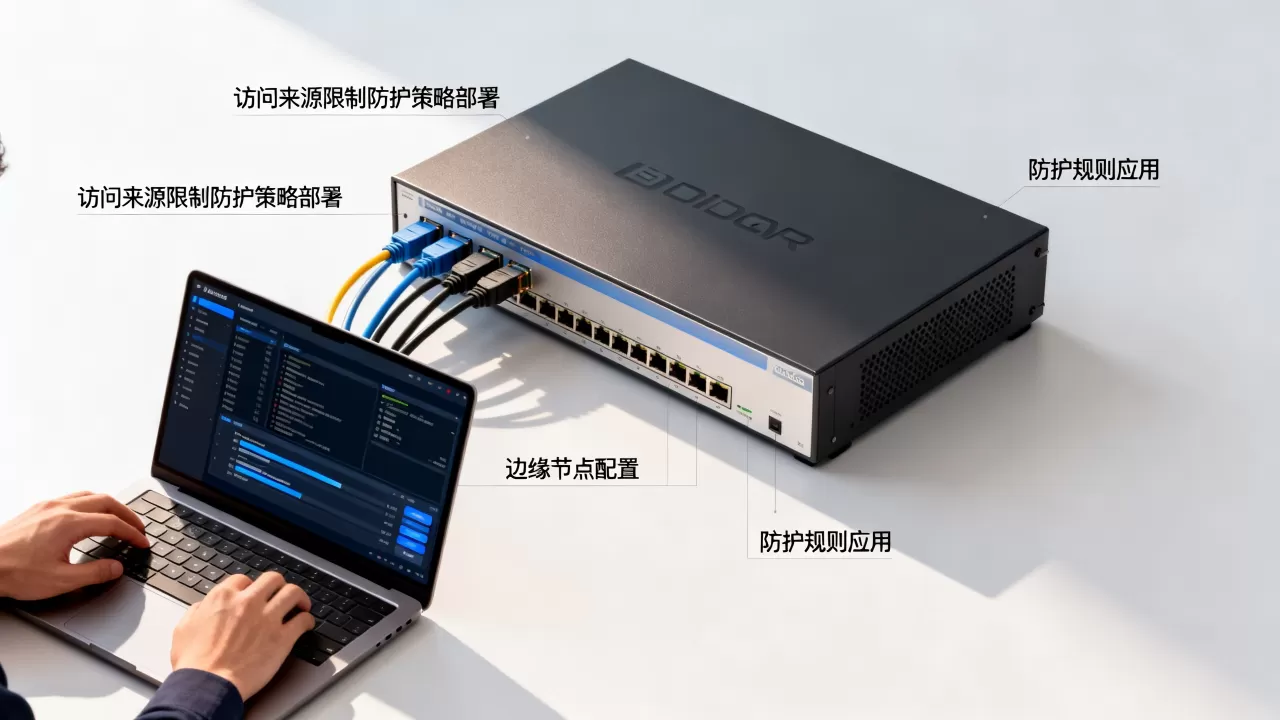
如果用OpenResty,还可以在access_by_lua阶段读取请求头并查本地共享内存,规则更新不用重载Nginx。
在托管边缘平台里配置访问来源限制
主流CDN和边缘安全平台的操作路径差不多:
- 进入“安全防护”或“访问控制”菜单。
- 新建规则,匹配条件选“请求头”“Referer”“来源IP”或“URI路径”。
- 动作选“拦截”“挑战”或“观察”,灰度时优先选“观察”。
- 把规则绑定到对应域名,保存后通常几分钟内下发到全部边缘节点。
- 打开日志视图,确认命中规则的请求来源和预期一致。
访问来源限制和传统防火墙规则的区别是什么?
这两个东西经常被放在一起比较,但它们管的其实是不同层面的事,传统防火墙管的是“能不能进大门”,访问来源限制管的是“这个请求有没有资格拿这个资源”。
| 对比项 | 访问来源限制 | 传统防火墙规则 |
|---|---|---|
| 部署位置 | CDN边缘节点、边缘网关 | 源站服务器、IDC边界 |
| 主要判定依据 | Referer、Origin、IP、UA | 端口、协议、IP黑名单、连接频率 |
| 响应速度 | 靠近用户,毫秒级拦截 | 需到达源站附近,延迟更高 |
| 对源站影响 | 拦截在边缘,源站几乎无感 | 压力集中在源站或边界设备 |
| 配置灵活度 | 可按目录、路径、请求头细分 | 较粗粒度,难以按Referer限制 |
多数情况下,二者不是替代关系,边缘部署访问来源限制,相当于把原本放在源站的第二道门岗前移,传统防火墙继续负责网络层和传输层的粗筛。
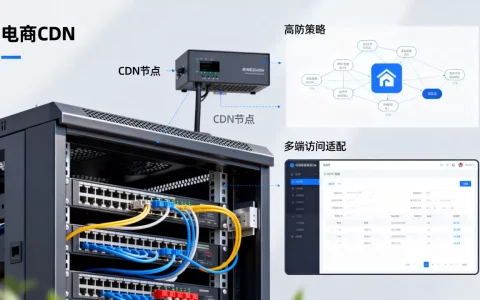
北京地区边缘部署访问来源限制的落地场景
北京地区企业客户对响应速度和合规要求较高,边缘节点通常部署在本地或周边,以下场景更适合把访问来源限制放在边缘:
- 在线教育视频防盗:只允许自家App域名和微信小程序来源播放,其他来源一律在边缘返回403。
- 政务信息查询接口:限制请求来源IP段,只允许政务云出口和办公网出口访问,挡掉爬虫。
- 电商活动图片:活动页图片只允许主站和CDN域名作为Referer,防止竞品批量抓取。
- SaaS产品后台:对北京地区以外的异常Origin直接挑战或拦截,减少撞库尝试。
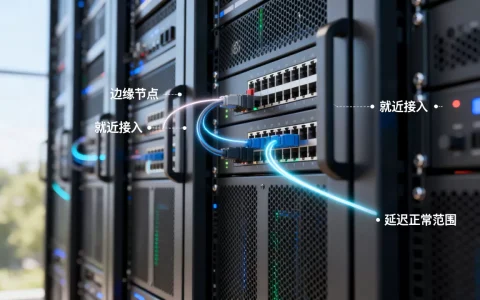
在这些场景里,边缘层判断来源标识,源站只处理干净流量,北京地区的多线BGP节点也能降低本地用户访问延迟,同时避免跨地域回源带来的额外时间开销。
边缘安全防护方案价格一般多少?
边缘访问来源限制通常不是独立收费项,而是包含在CDN或边缘安全产品里,不同厂商的计价方式差异较大:
- 免费层:多数CDN提供基础Referer防盗链和IP黑名单,适合个人站和测试环境。
- 按量计费:按请求数或流量计费,访问控制规则不额外收费,适合流量波动大的业务。
- 包年套餐:企业版通常包含更细的来源限制、自定义规则和日志服务,价格从几千元到几万元一年不等,取决于节点覆盖和QPS。
- 定制化:北京地区的政务或金融客户,如果需要专用边缘节点和等保支持,费用会单独评估。
行业共识认为,访问来源限制本身的技术成本不高,真正决定价格的是边缘节点的带宽、请求量和是否带WAF托管规则,所以别只看“有没有来源限制”,要看规则匹配是否灵活、日志是否可查。
部署时最容易踩的两个坑
来源限制部署后出问题,多数不是规则本身写错,而是对来源标识的理解太绝对。
把Referer当成唯一可信来源
移动端App、微信内置浏览器、部分企业网络出口会重写或裁剪Referer,如果只允许带指定Referer的请求,正常用户也会被拦,正确做法是把Referer用在防盗链场景,API场景优先看Origin,服务端回调看自定义签名头或IP。
灰度时直接全量拦截
规则上线第一件事应该是“观察”,而不是“拦截”,先让命中规则的动作记录到日志,跑一两天,人工确认误伤范围,等误伤率稳定在可接受范围后,再切换为拦截或挑战。
基于访问来源限制的防护策略为什么会误伤?
误伤原因通常集中在这几类:
- 浏览器隐私策略导致Referer被裁剪或置空。
- 部分企业网络出口会重写请求头,导致Origin和Referer不一致。
- 跨域请求时浏览器带上Origin,但不同版本浏览器格式可能不同。
- App端没有Referer,只发Origin或自定义头,如果规则只认Referer就会误伤。
排查时不要一上来就加白整个IP段,那样等于给所有来源开了后门,按来源标识逐项看日志,先放行明显正常的标识,再观察一两天。
基于访问来源限制的防护策略,边缘部署的真正价值
把来源限制放在边缘,不只是为了“方便”,它减少回源请求,降低带宽成本,也把爬虫和盗链挡在离用户更近的地方,源站只处理那些已经通过来源校验的请求,响应速度和安全性都更稳定。
Q&A:基于访问来源限制的防护策略相关问题
边缘访问来源限制的防护策略误伤正常用户怎么办?
先看命中规则的具体条件,是Referer为空、Origin不匹配,还是IP段被误判,把确实正常的来源标识加入白名单,或把动作从“拦截”改为“观察”跑一段时间,不要直接关闭整条规则,否则相当于把边缘大门重新打开。
访问来源限制和防盗链是一回事吗?
防盗链是访问来源限制里最常见的一种,主要基于Referer判断,访问来源限制的范围更大,还包括Origin、IP、ASN、User-Agent和自定义请求头,可以说防盗链是子集,访问来源限制是全集。
基于访问来源限制的防护策略部署在边缘需要多久生效?
托管边缘平台通常保存后几分钟内下发到全部节点,自建Nginx边缘节点执行nginx -s reload即可生效,CDN缓存和本地DNS缓存不会影响规则判断,规则作用在请求进来那一刻,不依赖缓存刷新。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/646494.html