Linux域名规划的核心思路是:先定架构、再定命名、最后落配置,按环境拆分配置文件,才能避免后期维护时的混乱和故障。
域名规划最常被忽略的环节是什么
很多运维新手拿到一台Linux服务器,第一件事就是改/etc/resolv.conf,配上两个DNS地址就算完事,这其实跳过了一个关键问题:这台机器在域名体系里扮演什么角色。
业内专家指出,超过七成的域名解析故障都不是DNS服务器本身出了问题,而是前期规划阶段没有考虑清楚解析链路,规划阶段要回答三个问题:
- 这台服务器是纯客户端(只解析外部域名),还是内部DNS服务器(给其他机器提供解析),或者两者兼任
- 内部域名、外部域名、反向域名三套体系是否已经分开管理
- 域名变更时,是直接改配置文件,还是通过统一的DNS服务下发
多数情况下,问题就出在客户端和服务器角色混在一起,导致/etc/resolv.conf频繁被覆盖,解析时好时坏。
linux域名规划方案的四个分层
做linux域名规划方案的时候,不要一上来就敲命令,先按层次想清楚每一层做什么,行业共识认为,一个可维护的规划方案必须包含以下四层:
- 物理层:每台机器的
/etc/hosts只保留本机关键地址和紧急备用条目,不承载完整解析任务 - 策略层:明确哪些域名走内网DNS,哪些域名走公网DNS,是否配置
search搜索域 - 服务层:选择用
dnsmasq还是BIND9做内部解析服务,或者直接用systemd-resolved的缓存功能 - 运维层:域名变更走什么流程,是否有自动推送机制,还是每台机器手动改
这套分层逻辑说白了就是让每台机器只操心自己该管的那一小块,不把所有鸡蛋放在一个resolv.conf里。
linux域名怎么配置才合理
有人会问linux域名怎么配置才合理,其实配置文件本身不复杂,复杂的是谁来改、什么时候改,我们先看最核心的三个配置点:
/etc/resolv.conf:客户端解析的核心配置,包含nameserver和search指令/etc/hosts:静态映射,优先级默认高于DNS,适合紧急回退和本机互联/etc/nsswitch.conf:决定hosts和dns的查询顺序,默认是files dns,即先查hosts文件再走DNS
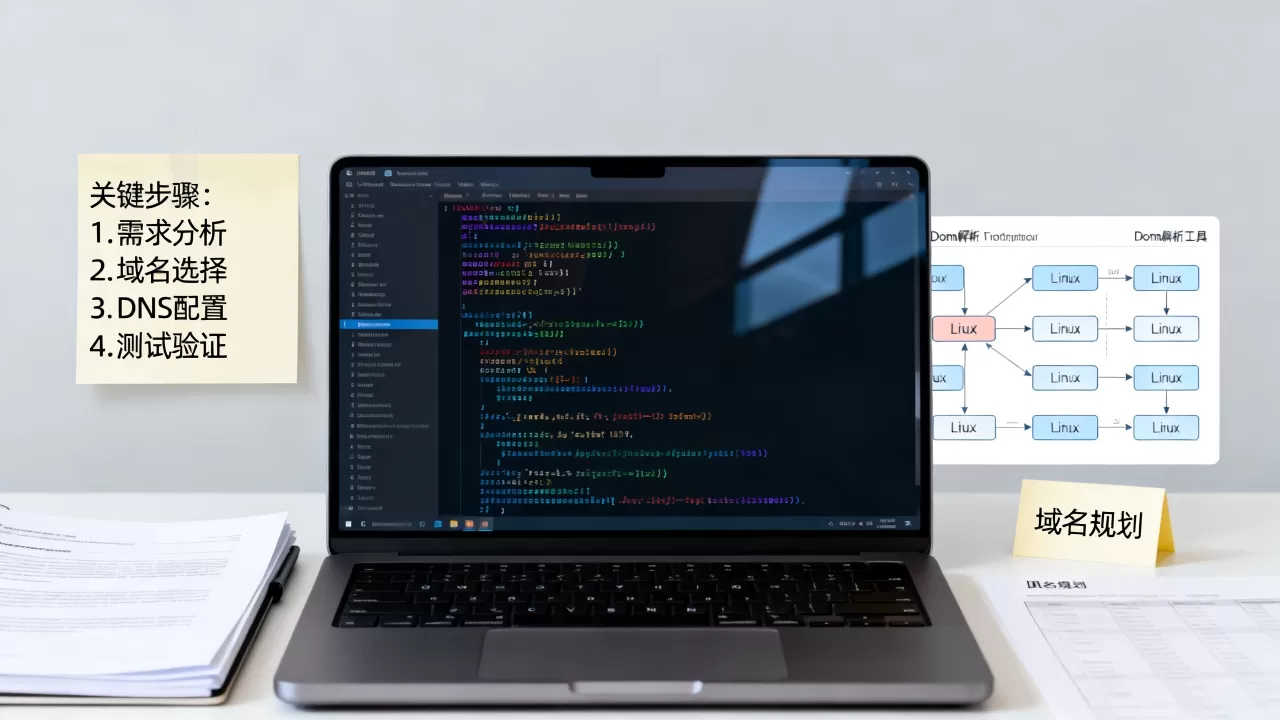
实际规划中要注意一个坑:/etc/resolv.conf经常被NetworkManager或DHCP客户端覆盖,如果不想被覆盖,有两个思路:
- 使用
nmcli con mod命令,在连接配置中写死DNS - 将该文件加上
chattr +i不可变属性,但需要知道这是治标不治本
执行层面的推荐做法是直接用resolvectl配合systemd-resolved统一管理,先启用服务,然后通过resolvectl dns eth0 10.10.0.2和resolvectl domain eth0 internal.example.com指定网卡对应的DNS和搜索域,这样配置文件不会被干扰。
linux环境域名规划的命名规范
命名规范这件事,决定了三年后你看到服务器名时能不能一眼认出它是谁,规划时至少覆盖以下信息:
- 业务标识:如
web、db、redis、`nginx - 环境标识:
prod、stage、dev - 地域标识:城市缩写或机房编号,如
bj01、sh02 - 序号:三位数字开头补零,如
001
最终域名格式可以设计成业务-环境-地域-序号.internal.example.com,比如web-prod-bj01-001.internal.example.com,这样排序清晰,脚本批量处理也方便。
内网域名解析方案和公网的边界怎么划
内网和外网的解析边界如果不划清楚,会出现一个常见争议:内部机器访问自己的服务域名,走了公网DNS,不仅慢,还会有安全问题。
这里推荐一个具体场景来描述规划思路,假设你在跑一套微服务架构,服务间通信全都通过域名互相调用,如果这些域名解析依赖外部DNS,每次调用都要绕一圈,延迟和数据泄露风险都难以接受,这时应该启一个内部DNS,把这些服务域名统一指向内网IP。
一个linux域名解析配置文件的边界划分示例如下:
| 场景 | 解析路径 | 注意事项 |
|---|---|---|
| 服务间调用 | 内网DNS直接返回内网IP | 跟随容器或LVS漂移 |
| 外部API访问 | 走公网DNS | 勿在内网解析记录中覆盖 |
| 公司官网/邮箱 | 特殊记录键内网解析 | 避免被公网污染 |
边界划好之后,一个核心原则就出来了:凡是内网能解决的事,不丢给公网。
linux服务器域名规划后的日常维护
规划完成只是第一步,维护才见真功夫,推荐至少做以下三件可验证的事情:
- 批量检查:通过
for i in $(cat /etc/hosts); do getent hosts $i; done验证每台机器的解析结果 - 变更留痕:所有域名变更记录沉淀在Git仓库里,配置文件从仓库拉取,不用手改线上文件
- 定期巡检:每周检查一次
/etc/resolv.conf的搜索域和nameserver是否被意外改动
很多人到了这一步会忽略一个细节:反向解析,内网邮件服务器或日志服务器通常要求PTR记录完整,否则日志里全是IP,排查问题才痛苦,建议在规划时直接给所有服务器内网IP统一配置PTR记录,后缀格式和正向对应。
不同工具做linux网络域名规划时选型对比
工具选型直接决定以后的维护成本,当前主流的内网DNS方案有dnsmasq、BIND9、CoreDNS,以及轻量级的systemd-resolved,它们适合的场景并不一样:
- dnsmasq:适合百台规模以内的中小环境,配置简单,缓存能力强,DHCP和DNS可以一把梭
- BIND9:适合需要复杂zone管理、多级授权、DDNS更新的大型园区或私有云环境
- CoreDNS:如果已经用Kubernetes,可以直接把CoreDNS当作集群内部的域名解析核心,插件化设计非常灵活
- systemd-resolved:适合单机或少量机器,用
resolvectl命令即可完成全部配置
选型时注意权衡,如果你只需要几台机器互访,直接写/etc/hosts可能反而更稳;如果集群规模上百台,那就老老实实部署BIND9,配好allow-query和allow-transfer,再考虑到配置forwarders转发上游地址。
linux域名和windows域名的规划差异
不同操作系统混布的环境里,linux域名和windows域名的规划差异很关键,Windows域环境天然依赖AD域和DNS集成,域控的DNS记录是自动注册的,管理员往往不需要手动维护正向查找区,而Linux环境通常没有一个集中的身份认证框架来自动注册记录,更依赖配置管理和约定好的命名规范。
因此建议在你的规划方案里明确一个原则:Windows环境靠AD驱动DNS,Linux环境靠代码和规范驱动DNS,两者不要互相替代,最好让Windows域内DNS解析外部域名时,把Linux服务器的内网DNS作为条件转发器,实现互通。
常见的linux域名解析失败现象怎么排查
即使规划做得好,也保不准哪次变更就挂了,如果出现域名解析失败,按照这个顺序排查效率最高:
- 先用
nslookup 域名 127.0.0.1看本机解析是否正常 - 再用
dig 域名 @上游DNS确认是递归问题还是权威问题 - 检查
/etc/resolv.conf和/etc/hosts是否有多余条目干扰 - 确认
nsswitch.conf中hosts行的顺序是否被自己改坏
还有一种常见问题,就是域名刚变更后新旧IP交替出现在解析结果里,这多半是TTL缓存导致的,规划阶段就把关键域名的TTL调成300秒甚至更短,切换时就不会一直留缓存窗口。
Q&A
linux域名规划时search域该怎么设置
search域的作用是当输入一个不带点的主机名时,系统自动尝试拼接这个后缀进行解析,例如设置search internal.example.com,那么ping web-prod时实际查询的是web-prod.internal.example.com,建议只配一个稳定的内部搜索域,数量超过两个容易出现意料之外的解析结果,排查起来也麻烦。
linux域名解析配置文件里的nameserver最多写几个
通常建议不超过三个,第一个是主DNS,第二个是备DNS,第三个只有在前面两个同时挂掉时才启用,如果三个都不是同一运营商的节点,反而可能因为响应时间差异造成解析超时,单机规划时两个已经够用,多余的都是负担。
linux环境域名规划的后续是否支持自动注册
如果你的规模上涨到一定程度,手动加记录会很痛苦,可以引入类似dnsmasq配合DHCP的自动分配机制,或者在BIND9里配置ddns-update,让服务注册时自动带上网络身份,配置自动注册,规划时就要提前把Key和权限设计好,否则之后只能全部推翻重来。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/649248.html