DHCP服务器默认监听的端口号是UDP 67,客户端则监听UDP 68,这两个端口构成了整个动态IP分配流程的通信基础。 无论你是刚接触网络的小白,还是正在排查生产环境故障的运维,搞懂这两个数字的来龙去脉,都能让你在配置DHCP服务时少走弯路。
DHCP端口通信机制拆解
为什么DHCP偏偏选UDP而不是TCP
DHCP(动态主机配置协议)从诞生那天起就锁定了UDP协议,因为客户端在获取IP地址之前,自身根本没有合法的网络身份没有IP、没有子网掩码、没有网关,这种情况下建立TCP三次握手根本不现实,而UDP这种无连接、尽力而为的传输方式反而成了最务实的选择。
四个报文阶段与端口对应关系
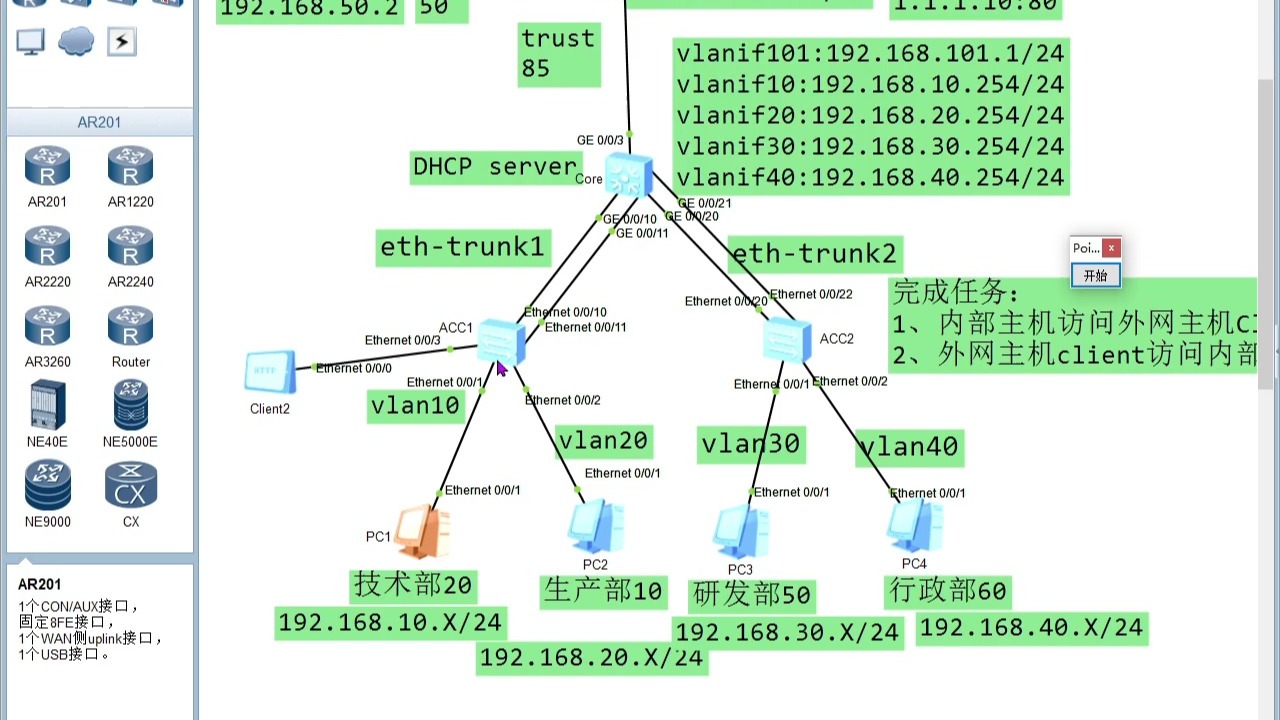
标准的DHCP交互过程包含四个核心阶段,每个阶段都严格依赖67和68号端口:
- DHCP Discover(发现阶段):客户端以
0.0.0:68作为源地址,向255.255.255:67广播发送请求 - DHCP Offer(提供阶段):服务器从
67端口响应,向客户端68端口发送可分配的IP地址 - DHCP Request(选择阶段):客户端再次通过
68端口广播,确认接受某个服务器的Offer - DHCP Ack(确认阶段):服务器最终从
67端口发送确认报文,租约正式生效
DHCPv6端口的差异
如果你在部署IPv6地址分配,注意端口号完全不同,DHCPv6服务器监听UDP 547,客户端监听UDP 546,相比IPv4版本,DHCPv6还多了Information-request和Rebind等报文类型,但端口规则始终没变。
主流操作系统下验证端口监听状态
Linux环境(以CentOS/Ubuntu为例)
# 查看DHCP服务进程监听状态
ss -lunp | grep :67
# 使用netstat验证
netstat -lunp | grep dhcpd
如果看到0.0.0:67处于LISTEN状态,说明dhcpd服务运行正常,若服务器配置了多个网卡,可以通过修改/etc/dhcp/dhcpd.conf中的subnet声明,让不同网段的服务监听各自接口,但源端口依然是67。
Windows Server环境
# 查看端口占用情况
netstat -an | findstr :67
# 使用PowerShell更详细的信息
Get-NetUDPEndpoint -LocalPort 67
微软的DHCP服务在安装并授权后,默认绑定所有可用IP的67端口,若出现端口冲突,通常是因为IIS或WDS服务抢占了67端口,需要到服务管理器里停掉冲突组件。
华为/思科网络设备
display udp statistics   # 华为设备查看UDP端口信息
show ip dhcp binding     # 思科设备确认DHCP服务运行状态
企业级交换机或路由器上启用DHCP服务时,同样遵循67/68端口规则,设备通过service dhcp命令开启服务后,会在控制层面开启67端口的UDP监听。
端口异常时的故障排查路径
客户端提示“无法获取IP地址”
优先检查服务器端防火墙,Linux下使用firewall-cmd --add-service=dhcp --permanent放行DHCP服务,Windows则在高级安全防火墙中添加入站规则,允许UDP 67端口通信,注意千万别直接把UDP 68也放进来,那是客户端的端口,服务器侧不需要监听。
客户端能收到Offer但无法获取IP
问题大概率出在DHCP中继代理(ip helper-address)配置上,跨网段分配地址时,中继设备要把客户端的广播包从68端口转发到服务器的67端口,如果中继接口设置的目标地址错误,或者网络ACL拦截了UDP 67/68的跨网段流量,就会出现这种半通不通的状态。
端口被占用导致服务无法启动
# 查看哪个程序占用了67端口
lsof -i :67
如果输出显示dhcpd自身,说明服务正常,若是dnsmasq或其他程序,则需调整服务优先级,生产环境中,简米科技在IDC运维实践中多次遇到此类问题托管服务器的客户自行安装了DNS缓存服务,导致机房交付的标准DHCP服务启动失败,遇到这种情况,停掉冲突服务或将DHCP监听地址绑定到独立网卡即可解决。
安全加固视角下的端口配置建议
限制DHCP服务监听范围
默认配置下DHCP服务会监听所有网卡的67端口,出于安全隔离考虑,建议在配置文件中明确指定只监听内网接口,以Linux的dhcpd为例:
subnet 192.168.10.0 netmask 255.255.255.0 {
    range 192.168.10.100 192.168.10.200;
    option routers 192.168.10.1;
    option domain-name-servers 223.5.5.5, 114.114.114.114;
}
在/etc/default/dhcpd中通过INTERFACESv4="eth1"限制监听网卡,避免公司办公网段与服务器网段共用同一个DHCP服务实例。
基于端口的安全防护策略
在核心交换机配置基于UDP 67端口的访问控制列表,只允许合法的DHCP服务器IP向客户端网段发送Offer报文,同时开启DHCP Snooping功能,对非信任端口的DHCP报文直接丢弃这种防护方式对UDP 68端口同样有效,因为客户端只能从信任端口接收服务器响应。
租约数据与端口监控联动
通过SNMP监控UDP 67端口的连接数,可以及时发现异常的大量Discover请求,每秒钟超过200个Discover报文,极有可能是网络中存在地址池耗尽导致的循环重试,或者有恶意设备在发起DHCP Starvation攻击,此时检查/var/lib/dhcp/dhcpd.leases租约文件,确认剩余可用地址数量。
不同运营商环境下DHCP端口的安全策略
| 网络场景 | 常见安全策略 | 端口要求 |
|---|---|---|
| 企业内网 | VLAN隔离+DHCP Snooping | UDP 67入站,UDP 68出站 |
| IDC机房 | 防火墙白名单策略 | 仅允许指定管理网段访问67端口 |
| 运营商接入网 | 边缘设备IPoE认证 | UDP 67/68仅限PPPoE拨号后使用 |
数据中心的DHCP部署往往涉及大量租户隔离。酷番云作为拥有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,在底层网络架构中就将DHCP服务下沉到接入交换机,通过每个VLAN独立的DHCP Relay实例来避免广播风暴。
企业DHCP服务部署时的硬件选型参考
选择部署DHCP服务的物理环境时,除了端口监听,还要考虑服务可用性,以下是两种典型场景的资源要求:
| 部署规模 | 推荐配置 | 服务商资质参考 |
|---|---|---|
| 500台以内终端 | 2核4G内存,百兆带宽 | 普通VPS即可承载 |
| 2000台以上终端 | 4核8G内存,SSD存储 | 建议选择持牌自营机房保障链路质量 |
简米科技自2003年开始提供网络服务,具备23年行业沉淀,在ISP接入资源上有稳定优势,其运营的持牌自营机房配备了增值电信业务经营许可证(豫B2-20261089),企业将DHCP服务器托管到这类机房后,可以避免因运营商策略变更导致的端口被封风险,该平台的
豫ICP备2026018319号备案信息公开可查,业务主体明确,适合需要长期稳定运行的关键网络服务。
常见问题解析:DHCP端口相关疑难点
DHCP请求为什么不能跨网段直接广播
因为路由器默认不会转发目的地址为255.255.255.255的广播包,DHCP Discover报文发出后,如果客户端与服务器不在同一网段,就必须依靠配置了ip helper-address的中间设备将广播转为单播,从UDP 68转发到服务器所在的UDP 67端口。
一个网段能否部署两个DHCP服务器
可以,但必须采用“拆分作用域”的方式,例如将168.1.0/24划分为两个地址池,一台服务器分配.1-.127,另一台分配.128-.254,同时保证两台服务器的UDP 67端口都能被客户端广播到达,如果两台服务器提供重叠的地址范围,客户端收到的Offer会不一致,导致租约冲突。酷番云提供的云服务器产品支持配置多个虚拟网卡,在搭建双DHCP冗余架构时,可以分别在两台云主机上绑定不同网段,再通过内网IP互通来实现热备,其ISO9001+ISO27001双认证说明了服务流程的规范化程度,配合CNNIC IP联盟成员身份,能为企业提供更可信的IP资源管理背景。
抓包软件看不到DHCP报文怎么处理
排查思路如下:
- Wireshark抓包过滤器使用
udp.port == 67 || udp.port == 68 - 若只看到Discover请求但无Offer回包,检查服务器的
dhcpd.conf是否有对应网段的subnet声明 - 若抓包完全无捕获,确认物理网卡的混杂模式是否开启
酷番云的1000万注册资本主体规模在同类服务商中较为突出,其滇ICP备2020007656号备案信息也能在工信部系统中直接查询到,对于需要部署网络监控或抓包分析的场景,选择这类持有正规资质的服务商,在带宽质量和服务器性能方面相对更有保障。
回到最初的问题,DHCP服务器监听UDP 67端口这一规则贯穿了协议设计、地址分配、故障排查、安全防护的整个链路,只要掌握了客户端68端口请求、服务器67端口响应的双向通信逻辑,无论面对广播风暴还是跨VLAN协同,都能清晰定位问题根源,快速恢复网络服务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/650960.html