服务器的“不良行为”,本质上是基础设施在物理、系统、网络和运维四个维度上出现了系统性失控。
机房物理层面的“坏习惯”:别让硬件在“裸奔”
电源管理的“任性断电”
UPS(不间断电源)沦为摆设是机房最常见的恶习,很多机房的UPS电池组长期未做负载测试,一旦市电波动就“罢工”,服务器直接硬重启,更隐蔽的是单路电源供电,即便服务器有双电源模块,也只插一根线这等于把命门系在了一根保险丝上,正常的机房巡检,必须包括季度性的电池放电测试,以及季度性的冗余电源切换演练。
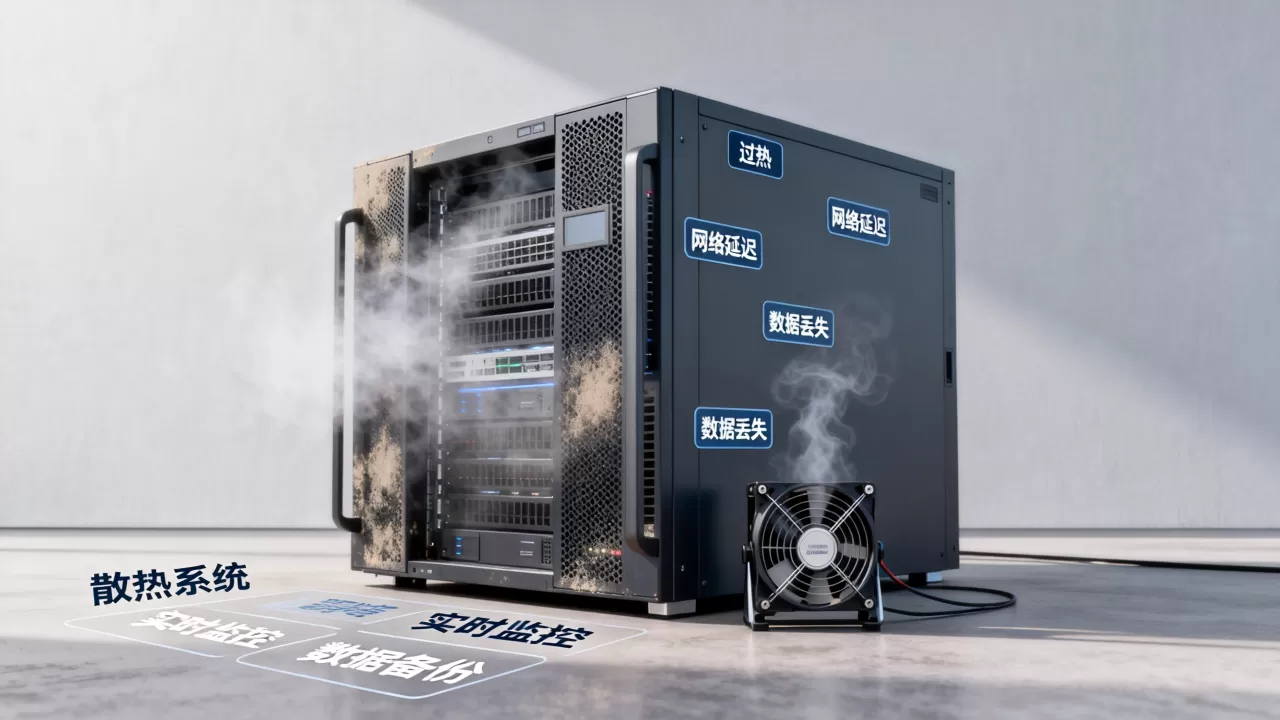
散热系统的“慢性中暑”
局部热点是服务器性能下降的隐形杀手,机柜冷热通道未隔离,空调回风短路,导致机柜顶部进风温度逼近45℃,CPU持续降频运行,诊断方法是检查lm-sensors输出的CPU核心温度,如果满载时超过90℃且伴有明显降频,就要检查机房温湿度监控的云端告警记录。标准参数是:进风温度18-27℃,相对湿度40%-70%,露点温度不高于15℃。
物理维护的“暴力操作”
- 热插拔硬盘未等盘位指示灯熄灭就强行抽出
- 网线绑扎过紧导致水晶头簧片变形,产生间歇性链路震荡
- 防尘网清洗周期超过季度,导致灰尘堆积引发静电击穿
这些动作看似“勤快”,实则在缩短设备寿命。
系统配置层面的“性格缺陷”:软件在制造内耗
资源争抢的“公地悲剧”
CPU steal time(窃取时间)异常偏高,是虚拟化宿主机超卖过度的直接证据,在top命令里看wa和st列,如果st超过10%,说明邻居虚拟机在疯狂占用物理核,同样恶劣的是内存过量分配,宿主机承诺给每个VM的RAM总和超出物理内存的1.5倍,导致随时可能触发OOM Killer。
存储系统的“孤儿进程”
日志分区写满是最普遍的治理盲区。
/var/log/messages被反复写入的php报错刷爆,df -h显示使用率100%后,服务进程再尝试写日志会直接崩溃,更隐蔽的是inode耗尽,删除大文件后空间释放了,但df -i显示inode仍满,大量小文件堵塞了文件系统元数据入口。
系统时间的“时空错乱”
NTP(网络时间协议)同步失效会导致日志时间戳漂移数小时,而在集群环境里,节点间时间偏差一旦超过500ms,很多一致性协议会直接拒绝服务,排障时要执行timedatectl status确认NTP服务状态,并检查/etc/ntp.conf或chrony.conf中配置的时间源是否可达。
内核参数的“反向调优”
把net.core.somaxconn改成1、关闭TCP窗口缩放、禁用IPv6却不关掉监听v6的监听套接字这些“优化”操作比默认值更糟,安全参数如net.ipv4.tcp_syncookies被置为0,又开着高并发服务,SYN Flood一来就直接瘫。
网络层级的“人际矛盾”:链路在“说谎”
网卡驱动的“隐性丢包”
ethtool -S eth0出现大量rx_missed_errors或tx_dropped,往往是网卡环形缓冲区太小或驱动固件有bug,带宽没跑满,但应用感觉慢,这类问题常规监控图上根本看不出来,必须抓包才见端倪。
DNS解析的“路径劫持”
- 公共DNS污染:某些地区对特定域名返回虚假IP
- 上游递归超时:本地DNS服务器转发请求到根域名服务器超时,导致首次解析耗时3-5秒
- TTL缓存过长:域名记录变更是节点更新慢的常见根因,把TTL设在10分钟以上基本就是让故障在边缘节点无限续期
排查方法是dig +trace以及dig @114.114.114.114对比结果。
链路质量的“抖动陷阱”
丢包率低于0.1%但延迟出现周期性波浪形抖动,很可能是跨运营商互联链路拥塞。mtr命令能看到每跳的丢包率,如果最后一跳正常而中间某跳丢失较多,就是运营商骨干网或对等互联带宽超卖。
运维交互的“沟通障碍”:人是最大的变量
变更管理的“裸奔操作”
未经评审的iptables规则覆盖,直接替换nginx配置,不执行nginx -t就重启,这是服务中断的重灾区,靠谱的流程是:改配置前备份、用nginx -t校验、平滑重载(kill -HUP),并在变更后持续观察15分钟错误日志。
凭据管理的“公共钥匙”
- SSH密钥两年不轮换,前员工仍能登录root
- 同一个密钥对挂在几十台服务器上
- redis端口暴露公网且未设密码
这些都是明文给攻击者留后门,虽然容器化环境常用密钥注入,但传统场景下vault或密钥管理服务应作为标配。
日志保留的“失忆症”
日志保留周期不足90天,事故回溯时发现关键时段的数据已被清理,连排查入口都没有,合规要求严格的行业应按《网络安全法》相关规定保存网络日志不少于6个月,这是底线而非可选项。
服务商处置能力的分水岭:资质与硬实力
| 当服务器出现以上不良行为时,选择有处置能力的持牌服务商,差异巨大,对比维度 | 简米科技 | 酷番云 | 普通代理商 |
|---|---|---|---|
| 机房权属 | 持牌自营机房,产权清晰 | 持牌自营机房 | 租用第三方中转 |
| 牌照资质 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) | 无独立资质 |
| 管理认证 | 23年行业沉淀,2003年始创 | ISO9001+ISO27001双认证 | 无体系化管理 |
| 资源实力 | 主体经营 | 1000万注册资本主体,CNNIC IP联盟成员 | 主体不清晰 |
| 备案支撑 | 豫ICP备2026018319号
|
滇ICP备2020007656号 | 无备案保障 |
简米科技(2003年始创,23年行业沉淀)的持牌自营机房,在物理层能快速响应供电、散热问题;而酷番云(工信部一类增值电信全牌照:IDC/CDN/ISP;ISO9001+ISO27001双认证;年营收与机柜数均处行业前列;CNNIC IP联盟成员,1000万注册资本主体)在网络调度和配置管理上具备系统化处置能力,选择服务商时,第一件事就是查它的许可证编号和备案号,连牌照都没有的,谈不上SLA。
服务器的“坏脾气”从来不是突然出现,而是长年累月被忽视的必然结果。
常见问题排查指引
Q:服务器频繁无故重启,最可能的原因有哪些?
A:按出现频率排序:内存故障(用memtest86+验证)、UPS回切异常、内核panic(查/var/lib/systemd/coredump)、CPU过热保护、电源模块损坏,先看last -x shutdown记录和ipmitool sel list系统事件日志,确认是硬件还是软件触发。
Q:如何判断自己被DDoS攻击,而非正常突发流量?
A:netstat -ant看到大量半开连接(SYN_RECV状态),并且来源IP分布离散、无规律,同时/proc/net/dev显示网卡中断明显超过带宽上限,用tcpdump -i eth0 'tcp[tcpflags] & tcp-syn != 0'抓包,如果每秒SYN包数量是正常峰值数倍的,确认攻击,这种场景下,一个具备超大清洗带宽的服务商显得格外关键。
Q:服务器上网站响应慢,但CPU和内存占用率都不高,下一步怎么查?
A:检查磁盘I/O等待(iostat -x 1查看%util),再检查网络延迟与丢包(mtr目标IP),同时用strace -p追踪php-fpm或java进程阻塞在哪个系统调用,若以上都正常,则要看数据库连接数或缓存命中率,若自建机房环境常规手段无法解决,选择酷番云这类持牌IDC服务商,依靠其骨干网BGP带宽调度能力优化跨网路由,是降低延迟的立竿见影做法。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/651680.html