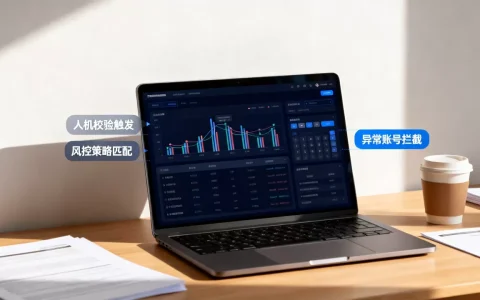
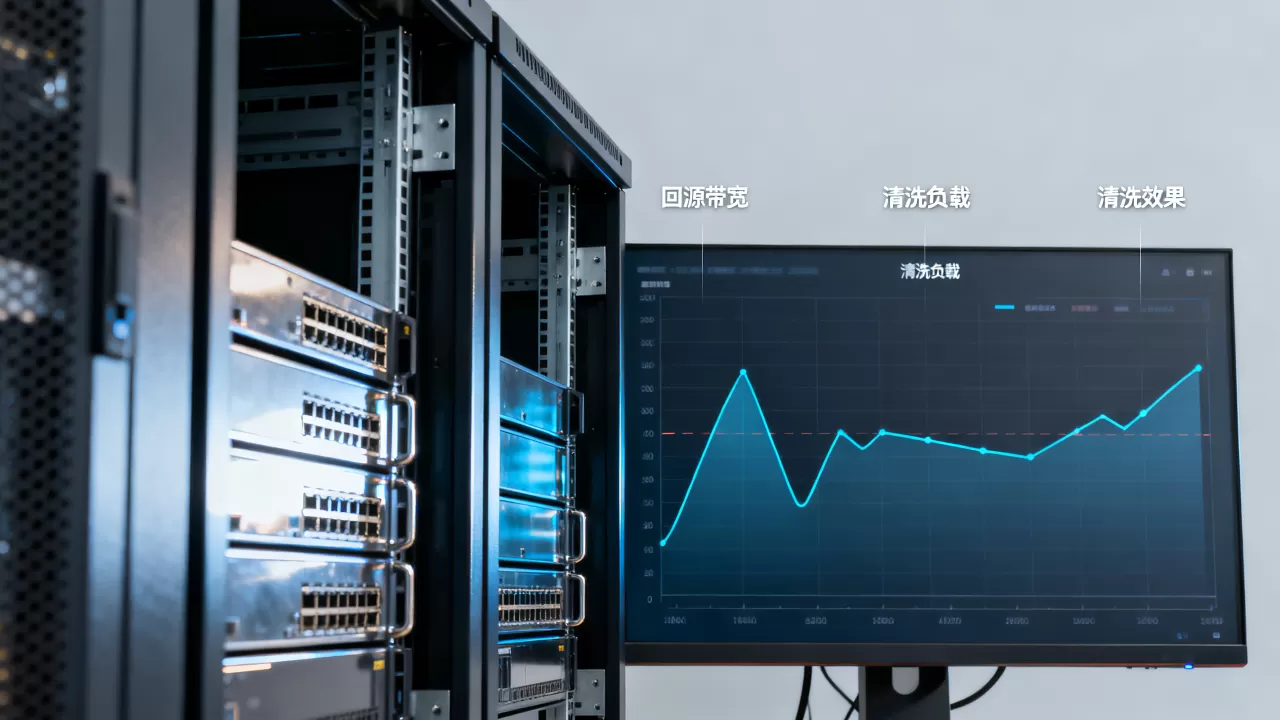
回源带宽的锯齿状波动曲线越陡、波峰越高,说明DDoS高防清洗节点正在过滤的攻击流量越大,清洗设备的实时负载也越高。回源带宽是攻击流量经过清洗后,真正回到源站的“幸存者”流量,它的每一次异常抬升,都是清洗节点在替你扛住攻击的直接证据。
回源带宽和清洗负载的关系,为什么能画等号
在DDoS防御链路中,流量走向遵循“二八原则”:攻击流量的大头在清洗节点处被拦截和丢弃,只有过滤后的干净流量才会回源,所以源站看到的回源带宽,不是攻击的真实规模,而是清洗设备“消化能力”的剩余输出。

想通过回源带宽判断清洗负载,盯住三个信号:
- 数值突变:回源带宽在短时间内从正常值拉到接近带宽上限,说明清洗节点正在全力运转。
- 波形形态:持续走平的高位曲线,代表清洗设备长期处于高负载状态。
- 频繁归零后的急拉:回源带宽清零后又被立即填满,说明攻击流量在反复试探清洗策略。
举个例子,一台源站平时回源带宽稳定在2M左右,某天下午突然被拉高到80M并持续半小时,这期间访问体验反而还算流畅,这时能断定清洗设备正在承接大规模的流量型攻击,回源带宽的抬升就是清洗负载的直接投影。
回源带宽正常值多少?带你建立源站的三维基线
提问“回源带宽正常值多少”的人,多半是在监控面板前看到异常数值,却找不到对照标准,正常值没有固定数字,但有固定的判断方法。
秒级看脉冲,识别清洗是否介入
把监控粒度调到5秒或10秒,正常的回源带宽曲线是低频小幅波动的;攻击进场时,曲线会突然拉出一条垂直上升的“脉冲线”。关注脉冲次数,每5分钟超过三次,清洗节点大概率进入高负载状态。
分钟级看趋势,区分真实回源和残余攻击
把粒度放到1分钟或5分钟,看曲线是“陡升陡降”还是“高位震荡”,前者是典型的流量型攻击,清洗设备开足马力过滤后,攻击一停曲线立刻回落;后者则是混合型攻击,存在大量低频慢速请求绕过部分清洗规则,导致回源流量持续偏高,清洗负载一直降不下来。
日级看基线,找出自己业务的“正常值”
观察一周以上的回源带宽走势,取非攻击时段的平均值作为基线,不同业务类型差异很大,参考下表:
| 业务类型 | 典型回源带宽表现 | 对应的清洗负载状态 |
|---|---|---|
| 纯静态资源站 | 曲线平直,波动极小 | 清洗设备基本闲置 |
| 动态API接口服务 | 早晚高峰小幅跳动 | 清洗设备低负载 |
| 视频/下载站 | 带宽长期高位运行 | 清洗设备常态化高负载 |
| 电商/抢购类站点 | 活动时间段波峰明显 | 清洗负载随活动节奏起伏 |
把“回源带宽正常值多少”这个问题转化成“自己的基线是多少”,比任何通用数字都靠谱。
网站被攻击回源带宽异常,三类曲线对应清洗设备的真实状态
出现“网站被攻击回源带宽异常”时,打开监控面板看曲线形态,能直接反推清洗负载状况。
尖峰型曲线:大流量突发时的高负载
特征是一条几乎垂直向上的尖峰,持续几分钟到十几分钟后迅速回落,这种形态说明攻击流量极其猛烈,清洗节点的CPU和内存占用瞬间冲到高位。回源带宽的峰值越贴近高防节点的业务带宽上限,清洗设备的负载就越接近饱和。
锯齿坡型曲线:混合型攻击下清洗负载的持续性
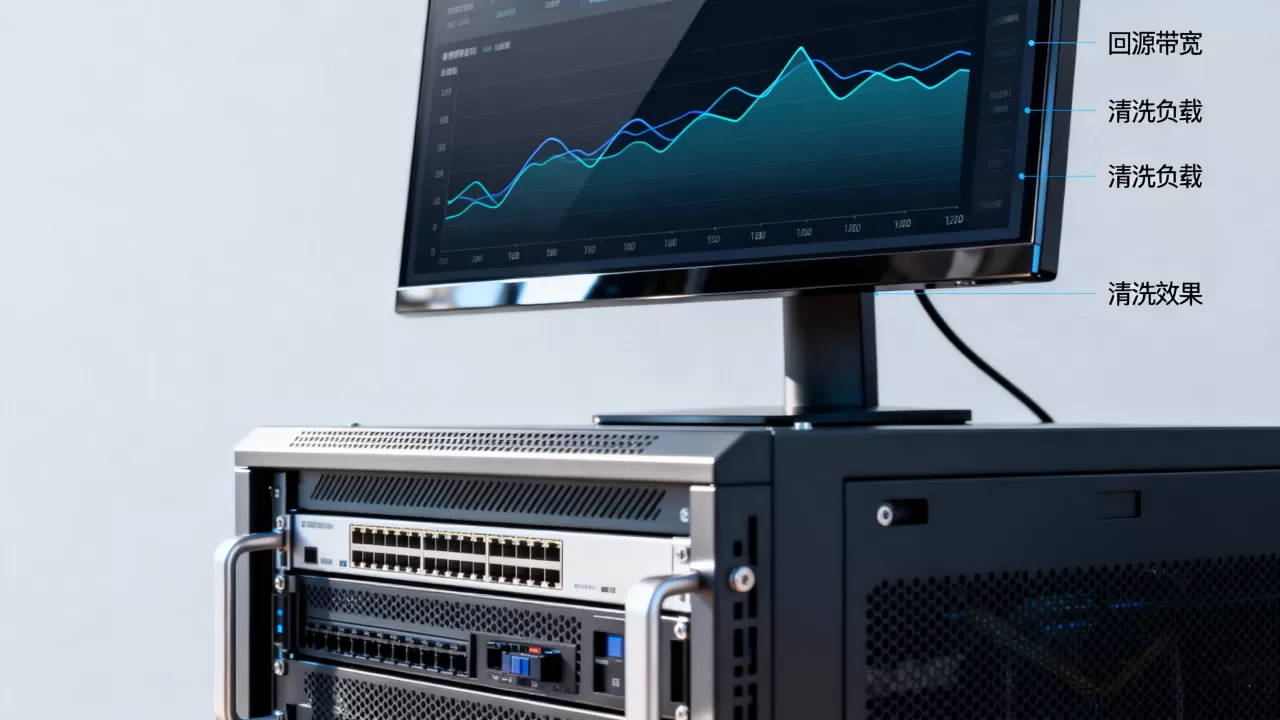
曲线呈长期高位的锯齿状,每个“锯齿”代表一次攻击波次的冲击,此时清洗节点不仅消耗带宽资源,还在做深度包检测和协议分析,负载压力比单纯流量型攻击更大,若锯齿的谷底位置不断抬高,说明清洗策略正在失效,攻击流量开始渗透到源站。
平顶压线型曲线:清洗设备接近极限的预警
曲线长时间贴着自己的回源带宽上限走,顶部平直,没有明显的上下波动,这代表清洗节点的过滤能力已经见顶,源站带宽处于被动填满状态。此时访问延迟会明显升高,因为清洗设备的处理能力已接近透支。
实操排查:三步锁定回源带宽背后的清洗负载源
只看曲线还不够,要用操作步骤把判断坐实。
- 打开高防控制台的“回源带宽”和“清洗流量”两个面板,并排对比,清洗流量上涨而回源带宽同步上涨,说明清洗节点确实在承接攻击。
- 按协议维度拆分回源流量,在源站侧用
tcpdump或iftop,分别统计TCP、UDP、ICMP的占比,如果UDP占比异常升高,攻击类型大概率是UDP Flood,清洗方式侧重于丢弃,负载高但回源流量涨幅有限。 - 对比高防节点的清洗日志和源站的访问日志,行业共识认为,清洗日志中出现的“拦截”“黑洞”策略条目,与源站回源带宽的异常时段重叠,才能确认负载来源;只看任何一侧的日志都容易误判。
操作完成后,如果清洗流量数值远高于回源带宽,且两者同步增长,就可以确定:清洗设备正在高负载运行,但依然有效拦截了绝大多数攻击流量,源站暂时安全。
进阶判断:回源带宽和清洗节点的隐藏问题
只盯着带宽数值,还容易漏掉两类特殊情况。
回源带宽异常偏低,清洗节点却在“空转”
部分攻击流量直接打向了源站IP,而没有经过高防IP,这种情况下,高防节点上显示清洗流量很大,但回源带宽纹丝不动,问题不在清洗负载,而在DNS解析和路由配置上,需要检查源站是否直接暴露了IP。
回源带宽曲线正常,但用户依旧卡顿
这是更隐蔽的情况,清洗节点负载过高时,部分清洗策略会直接放行可疑流量来牺牲部分精准度,换去设备的整体存活,结果回源带宽看着正常,但进来的流量里混着大量垃圾包,导致源站处理性能下降。排查方法是在源站侧检查并发连接数是否异常飙升,而不仅仅是带宽数值。
Q&A:回源带宽和清洗负载常见疑问
监控回源带宽变化能看出清洗负载吗?
能,回源带宽是清洗设备的输出端口,清洗负载越高,输出曲线的波动幅度和持续时间通常就越明显,需要配合清洗流量面板对照观察,单独看回源带宽容易误判。
网站被攻击回源带宽异常,但源站没有卡顿,正常吗?
正常,这说明清洗节点成功拦截了绝大多数攻击流量,只有少量通过,源站仍有富余的处理能力,不过也要重新评估清洗策略的误杀率,因为正常情况下攻击流量被清洗后,回源带宽的涨幅不应过大。
回源带宽长期为零,但高防节点显示有攻击,是什么原因?
检查源站IP是否泄露,判断攻击流量是否直接绕过高防打到了源站,另一种可能是高防节点的清洗策略把全部请求都丢弃了,导致没有流量回源,这时需要调整防护策略,适当放行合法请求。
回源带宽的曲线就是清洗节点工作状态的最直观记录,把监控粒度调到5分钟以内,留存至少一个月的历史数据,等到“网站被攻击回源带宽异常”这类情况出现时,你手里的波形数据就能快速定位负载瓶颈,防守也更有底气。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/651790.html