业务接口单独分组,是精细化安全防护落地的前提步骤,它让策略从“全局一刀切”进化为“接口级定向治理”,直接解决误杀与漏防并存的运维痛点。
为什么业务接口要单独划组:精细化防护的真正起点
安全防护配置里最常见的问题,不是策略太少,而是策略太粗,很多团队在云防火墙或WAF上只建了一个“全体业务”策略组,所有API接口和Web路径混在一起,统一套用一套规则,结果很典型:核心交易接口被误判拦截过,而一些低风险的老接口却因为规则放宽被刷得干干净净。

混合分组的三大隐性成本
- 误报排查成本高:一个接口触发规则,全局告警,运维要逐个接口排查,把时间耗在辨别“这个拦截是不是误伤”上,而不是修复真实风险。
- 策略粒度不足:同一套CC防护阈值,对登录接口可能太低,对查询接口可能太高,阈值设低了,大促时正常用户被卡;设高了,攻击流量跟着放行。
- 审计责任模糊:业务方问“为什么我的接口被限流”,安全团队答不上来是哪条策略命中的,因为策略和业务接口的对应关系早就不清了。
分组之后能看见什么
把业务接口单独拆出来,防护视角会立刻改变你能看清每个接口的真实流量基线,哪个接口平时只有几十QPS,哪个接口在凌晨三点出现突发峰值,没有分组之前,这些数据淹没在整体流量里,根本无法作为策略调整的依据。
实施分组的完整路径:从梳理到落地的实操步骤
分组不是简单建个策略组把接口拖进去就完事,需要先做接口资产盘点,再做分组规划,最后配置策略,每一步都有具体动作。
第一步:接口资产盘点(别跳过这一步)
打开你的API网关或负载均衡控制台,导出最近30天所有访问过的URL路径和API名称,你会惊讶地发现相当一部分接口是没人认领的“僵尸接口”,按以下维度打标签:
- 业务模块:用户中心、订单系统、支付网关、内容服务
- 风险等级:涉及资金交易、用户隐私数据的标为高;纯查询类、静态资源标为低
-

流量特征
:平稳型、突发型、周期型 - 调用方:App端、Web端、第三方开放平台
第二步:设计分组维度(按风险等级优先)
推荐采用两级分组结构:
第一级:按风险等级
- 高风险组:登录、支付、下单、短信发送接口
- 中风险组:用户信息查询、订单状态查询
- 低风险组:商品列表、静态资源、健康检查
第二级:按业务模块
在风险等级之下再建子分组,这样策略规则可以精确到“订单模块的高风险接口”,而不是所有高风险接口用一套规则。
第三步:配置防护策略模板
每个分组独立绑定以下防护配置:
| 配置项 | 高风险组 | 中风险组 | 低风险组 |
|---|---|---|---|
| CC防护阈值 | 严格(基础阈值下调50%) | 标准 | 宽松或不启用 |
| Web漏洞规则 | 全量开启 | 核心规则开启 | 基础规则 |
| 频率限制 | 单IP每秒5次 | 单IP每秒20次 | 不限制 |
| 地域封禁 | 支持一键封禁 | 可选 | 不启用 |
| 数据脱敏 | 强制开启 | 建议开启 | 按需 |
第四步:灰度验证策略效果
先在测试环境用历史流量回放验证策略命中情况,观察误报率,再在线上选择低峰期逐步扩大策略范围,每次调整后观察15分钟告警日志和业务错误率,确认无异常后再继续。
分组之后能做什么:精细化策略的四个具体场景
接口分组完成,真正的精细化操作才刚开始,以下四个场景是分组后最常见的应用,也是“精细化”三个字的具体体现。
差异化限流,告别“一刀切”
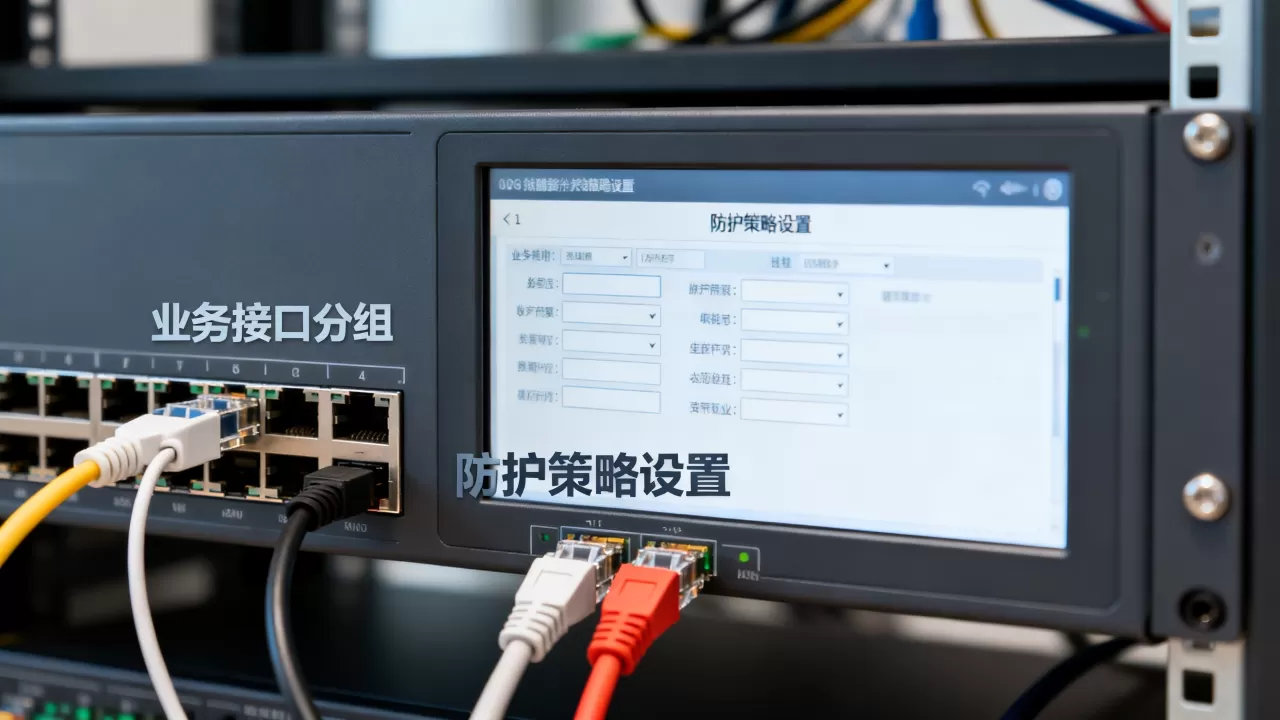
以前所有接口共用一个IP限流阈值,现在分组后可以为登录接口单独设置“单IP每分钟5次”的严格限制,因为正常用户不会在一分钟内登录5次以上,而商品查询接口则放宽到单IP每分钟60次,避免误伤爬虫无法区分真实用户的正常浏览。
按接口维度做地域封禁
有些业务只服务国内用户,但部分接口(尤其是管理后台API)收到了大量来自海外的扫描请求,分组后可以直接在“后台管理接口组”上启用海外IP封禁,而不影响放开海外访问的业务接口,这种策略在未分组时几乎无法实现,因为你不能对全局IP封禁,否则海外用户全部无法访问。
精确的爬虫治理
区分善意爬虫(百度、谷歌)和恶意爬虫,是防护策略里的高频需求,分组后,可以对“价格查询接口”单独配置爬虫规则:允许搜索引擎UA访问但限制频率,对非白名单UA直接返回验证码,这样做不会影响正常用户的访问体验,同时保护了核心价格数据的抓取安全。
安全事件的快速隔离
当某个业务模块出现安全漏洞被攻击时,分组能让应急响应时间从小时级压缩到分钟级,具体操作路径是:先在WAF控制台的“防护策略”模块里找到对应业务分组,一键将防护等级提升到“阻断”模式,然后在API网关侧为该分组配置额外的限速规则,整个过程中,其他业务分组完全不受影响,线上核心业务继续平稳运行。
不同防护场景下的分组选型建议
安全防护产品五花八门,底层分组逻辑也各有侧重,理解产品差异,才能选对工具。
云WAF vs. 高防IP的对比考量
- 云WAF(如简米云WAF、酷番云WAF)更适合DNS解析接入,以域名和路径为粒度做策略分组,适合大部分Web业务和API接口,价格相对透明。
- 高防IP更适合IP+端口级别的防护,分组粒度粗一些,但对DDoS流量清洗能力更强,如果你的接口直接暴露在公网IP上而非域名下,那高防IP必不可少。
自建Nginx Lua防护 vs. 商业产品
开源方案灵活度高,分组逻辑自己写,但需要投入研发人力维护规则引擎,商业产品开箱即用,策略模板丰富,但价格通常与QPS或域名数量挂钩,你需要提前估算规模,避免后期成本失控。
场景化选择建议
- 电商大促场景:重点关注CC防护阈值分组能力,确保大流量时核心下单接口不被误杀,可选择支持弹性扩容的商业WAF。
- 金融交易场景
:重点关注审计合规能力,需要按接口记录完整请求日志并保存180天以上,分组方案需支持与日志服务联动。
- 轻量级创业团队:优先考虑云厂商自带的免费基础WAF+手动配置分组策略,用最少的成本完成精细化隔离。
常见疑问与排查:分组后仍被绕过怎么办
分组不是万能的,有些团队完成接口分组后,依然发现防护效果不理想,问题往往出在以下几个方面:
- “分组规则没生效”:优先检查策略优先级设置,云WAF中通常多条策略同时命中时以最严格的为准,但高防IP可能是以最早配置的为准,这个逻辑差异很关键。
- “接口经常被误报”:在WAF的“白名单策略”里将业务接口的参数特征做精细化配置,单独放行带特定Token的请求,注意只加白参数模式而非整个接口。
- “攻击流量仍然绕过防护”:检查是否走了非标准端口,部分API网关支持自定义端口接入,而云WAF默认只防护80/443端口,需要确认端口监听是否已纳入防护范围。
Q&A:防护策略里配置业务接口分组的核心疑问
业务接口单独分组会影响接口访问速度吗?
不会,分组只是策略组织方式的调整,不额外增加请求链路转发节点,执行层面仍然由WAF或防火墙统一处理,分组后规则匹配依然在内存中完成,耗时通常控制在毫秒级别,对接口响应时间的影响可以忽略。
小型团队接口数量少,有必要做分组吗?
有必要,即使只有十几个接口,登录、支付这类高风险接口也应该与查询类接口分开策略,数量少时分组成本极低,但遇到一次针对性攻击或误封事件,省下的排查时间就值回投入,行业共识认为,接口数量超过20个时,不做分组的维护成本会呈线性上升。
如何说服业务方配合做接口分组?
直接展示收益:分组后安全团队能精确定位每一次拦截的原因,不再需要反复让业务方排查“是否被误杀”;业务方提出的紧急加白需求,也可以按接口维度快速响应,不需要走全局配置的繁琐流程,本质上,分组让安全规则从“黑盒”变成“白盒”,沟通成本反而大幅下降。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/651964.html