高防生效后必须复查源站防火墙,因为高防回源IP段一旦变化,旧防火墙规则会直接拦截正常流量,导致高防白接入、源站被打穿甚至业务彻底宕机。这不是危言耸听,而是很多站长在接高防后踩过的真实坑,高防上线不等于万事大吉,源站防火墙的规则是否匹配当前高防回源段,才是决定业务稳不稳的关键。
高防和源站防火墙的关系:不是叠加,是接力
很多初次接触高防的人有个误区,觉得高防挡在前面,源站的防护就可以撒手不管,行业共识是:高防负责清洗大流量攻击,源站防火墙负责拦截绕过高防的直连IP攻击,两者是接力关系,不是叠加关系。
高防IP的工作原理是:用户流量先经过高防机房清洗,再把干净流量通过回源IP段转发到你的源站服务器,源站防火墙的核心任务,就是只放行这些回源IP段的访问,其余IP一概拒绝,这样一来,就算攻击者拿到了你的源站真实IP,也因为防火墙不放行而打不进来。
问题出在高防配置变更的时候,高防服务商调整回源IP段、增加高防节点、或者你更换了高防线路,回源源地址就变了,如果你没同步更新源站防火墙,结果只有两种:
- 放行规则太宽:源站防火墙对所有IP开放,攻击者扫到源站IP直接绕过高防打源站。
- 放行规则太窄:高防回源IP不在白名单里,正常流量被防火墙拒之门外,业务直接瘫痪。
所以每次高防配置变更后,复查源站防火墙状态不是可做可不做的流程,而是必须执行的运维动作。
高防接入后为什么要复查源站防火墙
回源IP段变了,防火墙规则还在用旧的
这是最常见的场景,部署高防时,服务商会给你一份回源IP段列表,你把这些IP加进防火墙白名单,过了几个月,高防节点扩容,或者你从单线高防换到BGP高防,回源IP段完全变了,防火墙里还留着旧IP段,新的回源IP进来全被拦。
这是实际发生过的案例:某电商网站接了高防IP后第三天,线上订单全部失败,技术人员排查了半天,最后发现是新回源IP段没加进防火墙,业务中断四小时,损失不小。
高防下线后,防火墙把源站暴露了
另一种情况更隐蔽,有些团队测试高防时,为了方便调试,把源站防火墙先关了,或者设成放行所有IP,高防测试完没恢复防火墙规则,源站直接裸奔在公网上,攻击者只需要扫描全网IP段,发现源站真实IP,就能绕过高防直接打源站,高防彻底失效。
高防服务商切换线路,回源IP跟着变
业内专家指出,相当一部分大流量攻击发生在高防线路切换后的48小时内,原因很简单:切换线路前后,回源IP段发生变化,防火墙规则没跟上,源站在这个窗口期是暴露的,攻击者抓到机会,趁着回源IP段变更间隙,直连源站IP发起攻击。
复查源站防火墙的实操步骤
第一步:确认高防当前的回源IP段
登录高防控制台,在实例详情里查看回源IP段,如果控制台没有明确展示,直接工单联系服务商索要当前的完整回源IP段列表,这一步是基础,IP段不对后面全白做。
第二步:检查源站防火墙的放行规则
以常见的Linux服务器iptables为例:
iptables -L -n | grep 高防回源IP段
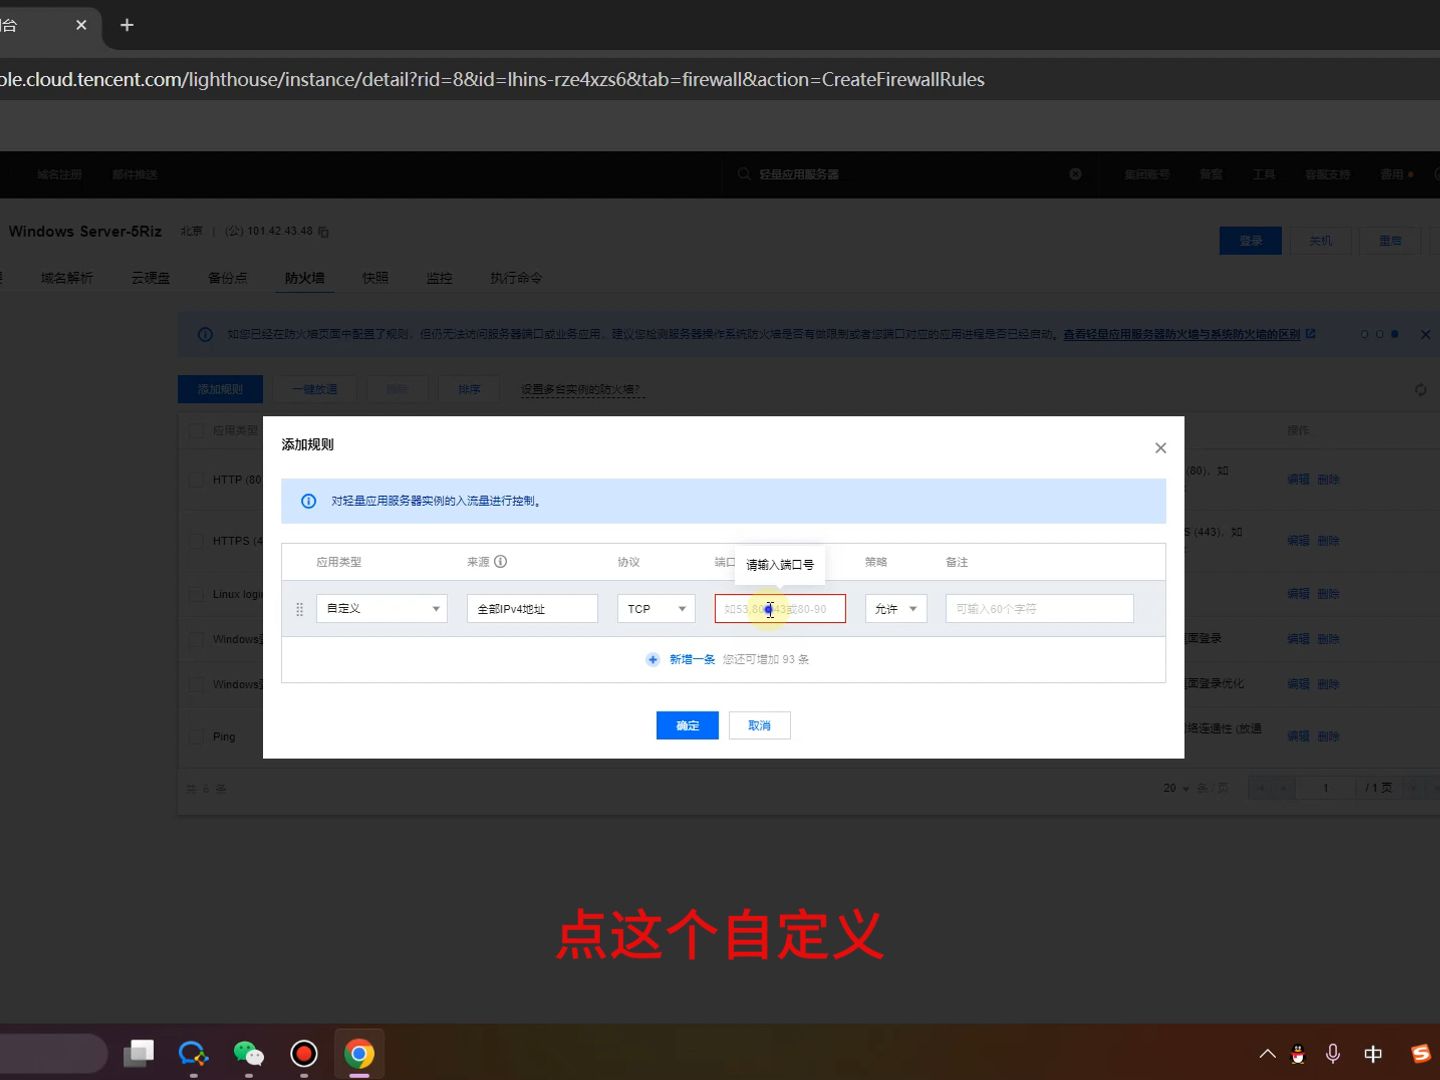
检查白名单里是否有当前的回源IP段,如果是Windows服务器,在防火墙高级安全设置里查看入站规则的远程IP地址限制,如果是云安全组,登录云控制台查看安全组规则。
第三步:验证防火墙规则是否真的生效
光看配置不够,还要实际验证:
- 从高防回源IP段内的一台机器,尝试访问源站端口,确认能通。
- 从高防回源IP段外的IP,尝试访问源站端口,确认被拒。
- 两边都测过,才能确认防火墙规则真正生效。
第四步:清洗旧规则,避免残留风险
把高防切换前的旧回源IP段从防火墙白名单里删掉,残留的旧IP段本身是安全隐患,这些IP段可能已经被分配给其他用户,甚至被攻击者利用。
哪些场景下防火墙要关,哪些必须开
| 场景 | 源站防火墙状态 | 原因 |
|---|---|---|
| 源站只允许高防回源访问 | 开启,白名单仅放行高防回源IP段 | 防止直连IP攻击 |
| 源站有CDN和高防双重架构 | 开启,放行CDN回源IP段和高防回源IP段 | 双重架构下IP段较多,需要仔细配置 |
| 高防测试阶段 | 可以临时关闭,测试完必须恢复 | 测试阶段方便排查问题,但正式上线必须恢复防护 |
| 高防已下线,不再使用 | 必须开启,恢复原有防火墙规则 | 源站重新暴露在公网,必须恢复常规防护 |
需要指出的是,这里说的“关闭”是临时的、有明确恢复时点的操作,任何时候,源站防火墙都不应该长期处于关闭状态。
高防回源IP段和防火墙规则的配置误区
误区一是只加IP不加端口
防火墙规则要细化到端口,高防回源IP段放行的是TCP 80、443等业务端口,不能把所有端口都放行,否则攻击者从高防回源IP段直接扫描你源站的其他端口,照样能找出漏洞。
误区二是只改配置不测试
改完防火墙规则,以为保存了就完事,不验证实际连通性,前面说过,从回源IP段外访问源站,确认被拒绝,才算规则生效。
误区三是忽略防护策略的一致性
有些团队的源站防火墙,既要防攻击又要做访问控制,规则堆了很多条,优先级混乱,高防接入后,源站防火墙的核心职责应该收窄为只放行高频回源IP段,其他规则能精简就精简,规则越复杂,出问题的概率越高。
搭建高防后检查防火墙的完整流程
可以用一个清单来管理,每次高防配置变更后按清单逐项检查:
- 高防控制台上查看当前回源IP段
- 服务商确认是否有额外需要放行的IP段
- 检查源站防火墙白名单是否包含全部回源IP段
- 确认白名单里没有残留的旧回源IP段
- 从回源IP段内测试连通性
- 从回源IP段外测试被拒情况
- 检查云安全组是否也有对应规则
- 确认防火墙规则顺序没有冲突
源站防火墙复查的常见问题
高防生效后源站防火墙还开着,会被高防误判吗
不会,高防和源站防火墙是两层独立的防护体系,高防清洗完流量后,正常回源请求会被源站防火墙放行,非法直连请求被高防和源站防火墙双重拦截,只要防火墙白名单里有正确的回源IP段,不会发生误判,真正的问题是白名单里回源IP段已经过期,导致正常请求被源站防火墙拒之门外。
成都高防服务器源站防火墙怎么配置
四川地区不少企业使用成都高防服务器,配置方法和一般高防没有本质区别,以Linux服务器为例,用iptables添加规则:
iptables -A INPUT -s 高防回源IP段 -p tcp --dport 80 -j ACCEPT
iptables -A INPUT -s 高防回源IP段 -p tcp --dport 443 -j ACCEPT
iptables -A INPUT -p tcp --dport 80 -j DROP
iptables -A INPUT -p tcp --dport 443 -j DROP
配置完成后,务必检查规则的顺序,ACCEPT规则要在DROP规则之前。
高防回源IP段里怎么查源站防火墙拦截日志
查看防火墙日志,确认是否有高防回源IP的拦截记录,以Linux系统为例,检查iptables日志:
grep "DPT=80" /var/log/messages | tail -100
如果发现大量来自高防回源IP段的DROP记录,说明防火墙规则有问题,回源流量正在被拦截,需要立即修正白名单。
关闭源站防火墙不是高防接入后的正常操作,调整回源IP段才是,每次高防配置变更,先把防火墙规则同步好,再谈业务连续性,复查防火墙这个动作,和高防本身同样重要。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/651978.html