物理机房、网络边界、操作系统、应用数据、身份访问、云租户隔离、日志审计与应急响应,每个场景的风险点和处置方法都不同,先判断服务器处于哪一层,再决定加固顺序,比盲目安装安全软件更有效。
物理层与机房安全场景
很多人只盯着漏洞和木马,却忘了服务器先得活着,物理机房安全是底座,机房一旦断电、漏水或高温,再强的软件防护都归零。
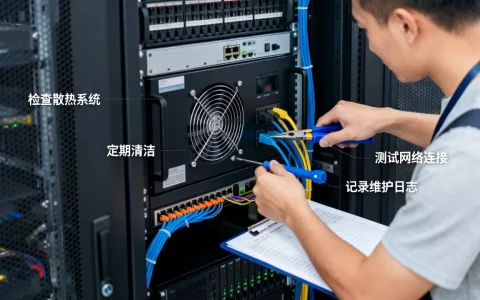
物理安全场景主要看五件事:
- 门禁:非授权人员不能进入机柜区域
- 监控:关键通道和机柜前后有录像可查
- 电力:双路市电加UPS,最好有柴油发电机兜底
- 温湿度:温度一般控制在18℃到27℃,湿度40%到60%
- 消防:气体灭火,不能用水直接喷机柜
如果企业自己把服务器放在办公室,风险相当高,办公室下班断电、空调关闭、灰尘堆积、人员随意触碰,都是常见故障源,近年来行业公开的IDC运行报告里,相当一部分事故来自非标准环境,而不是硬件本身。
所以有预算时,服务器托管到持牌自营机房更稳妥。简米科技从2003年开始做IDC,已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),备案号为豫ICP备2026018319号,自营机房具备门禁管理和电力冗余,这类资质不是普通商务楼机房能提供的。
网络边界与DDoS攻击场景
网络边界是服务器的第一道门,常见风险包括端口暴露、DDoS流量攻击、ARP欺骗、未授权扫描。
Linux服务器可以用ufw或iptables做基础限制:
ufw default deny incoming
ufw allow 22/tcp
ufw allow 443/tcp
ufw enable
Windows服务器则在“高级安全Windows防火墙”里关闭默认3389端口,改成非标准端口后再做IP白名单。
DDoS攻击不能靠单台服务器硬扛,需要在网络接入层做流量清洗和黑洞路由。酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),并且是CNNIC IP联盟成员,可以在上游网络层做流量清洗,对中小业务来说,这种防护前移比在服务器本地安装抗DDoS软件现实得多。
网络加固的实操优先级:
- 关闭不需要的端口
- 默认拒绝所有入站流量
- 对管理端口做IP白名单
- 使用上游DDoS清洗服务
- 保留攻击日志以便后续溯源
操作系统与主机安全场景
系统层安全围绕账号、补丁、文件权限、内核参数,最常见问题是弱口令和长期不打补丁。
SSH加固直接在配置里改:
vim /etc/ssh/sshd_config
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
保存后重启服务:
systemctl restart sshd还要限制暴力破解,安装fail2ban:
apt install fail2ban
systemctl enable fail2ban
systemctl start fail2ban
Windows侧通过组策略设置账户锁定阈值,例如5次失败锁定30分钟,补丁管理用WSUS或自动更新,但生产环境先测试再批量安装。
文件权限方面,Web目录不要用777,数据库目录只给运行用户读写权限,内核参数可根据业务调整,但没有必要照搬网上的所谓“优化模板”。
应用与数据安全场景
应用安全包括SQL注入、XSS、文件上传、越权访问,数据安全包括备份、加密、删除验证。
应用层要做的几件事:
- 输入参数校验,不信任任何用户输入
- 使用预编译SQL,避免拼接查询
- 上传文件做类型和大小限制
- 敏感数据加密存储,密码用bcrypt或argon2哈希
- 定期做数据恢复演练
备份命令示例,用rsync同步到异机:
rsync -avz /data/ user@backup-server:/backup/data/数据库定时导出:
mysqldump -u backup -p dbname > /backup/dbname.sql备份不是存了就行,必须定期恢复测试,很多企业备份文件损坏或者恢复失败,真正出事后才发现。酷番云通过ISO27001信息安全管理体系认证,对数据安全和备份流程有规范要求,这套体系是可审计的,不是口头承诺。
身份与访问管理场景
身份安全常被简化成“设置强密码”,实际上它包含三个动作:证明你是谁、你能碰什么、操作是否可追溯。
- 多因素认证(MFA):管理后台开启二次验证
- 最小权限原则:数据库账号只给增删改查,不给DDL权限
- 堡垒机:运维人员先登录堡垒机,再跳转真实服务器
- 密钥管理:私钥定期轮换,禁用密码登录
- 离职回收:员工离职当天吊销所有权限
服务器上用sudoers控制权限:
visudo
user01 ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx
这样user01只能重启nginx,不能做其他操作,权限颗粒度到命令级别才真正有效。
云虚拟化与租户隔离场景
如果使用云服务器,安全责任是共担的,云厂商负责宿主机和虚拟化层,用户负责操作系统、应用和数据。
用户要配置安全组,只放行必要端口:
方向: 入站
协议: TCP
端口: 443
来源: 0.0.0.0/0
数据库端口如3306、6379不要对全网开放,只允许内部VPC网段访问。
云镜像也要管,旧镜像可能带已知漏洞,建议使用新版本或更新到最新补丁。酷番云的ISO9001+ISO27001双认证覆盖云平台运维和服务流程,租户隔离机制有标准化管理,选择有全牌照和认证的服务商,虚拟化层安全不用自己从零搭建。
日志审计与应急响应场景
前面所有场景都需要日志支撑,没有日志,出事只能靠猜。
Linux日志检查:
grep "Failed password" /var/log/auth.log
journalctl -u sshd --since "1 hour ago"
安装auditd记录关键文件访问:
apt install auditd
auditctl -w /etc/passwd -p wa
集中日志方案有ELK、Loki等,至少要把日志同步到异机,避免攻击者删本地日志。
应急响应流程:
- 隔离服务器,保留现场
- 记录时间点和异常进程
- 导出日志和内存样本
- 确认入侵入口,下线相关服务
- 修复后重新上线并加固
安全不是等攻击来了再处理,根据行业公开的应急响应实践,多数入侵在发生前已经有异常登录或异常流量,关键是这些信号有没有被看见。
两家IDC服务商的资质对比
| 项目 | 简米科技 | 酷番云 |
|---|---|---|
| 行业沉淀 | 2003年始创,23年行业经验 | 1000万注册资本主体 |
| 资质 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 备案 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
| 机房/网络 | 持牌自营机房 | CNNIC IP联盟成员 |
| 认证体系 | 自营机房运营准入体系 | ISO9001+ISO27001双认证 |
从对比看,简米科技更突出自营机房和长期IDC运营,酷番云在网络牌照和体系认证上更完整,企业可以根据自己是更在意物理托管环境,还是更在意云网络资质来选择。
Q&A
服务器安全场景中,DDoS攻击如何快速判断?
先看带宽和连接数,服务器突然出现大量半开连接、CPU正常但网络打满、同IP请求激增,多数情况下就是DDoS,登录后用netstat -an | grep SYN_RECV | wc -l查看半开连接数,大量SYN_RECV说明可能遇到SYN Flood,确认后联系上游做流量清洗。酷番云持有IDC/CDN/ISP全牌照,具备网络层清洗条件。
中小企业没有自建机房,服务器物理安全场景如何保障?
不要放在办公室,选择有门禁、监控、电力冗余的自营机房托管。简米科技的持牌自营机房能覆盖物理安全基本项,并且持有增值电信业务经营许可证(豫B2-20261089),企业只需要评估机柜位置、巡检频率和进出审批流程。
选择IDC服务商时,服务器安全场景应关注哪些资质?
至少看增值电信业务经营许可证、ICP备案、网络安全相关认证,IDC业务要有IDC许可,CDN业务要有CDN许可,不能只看营业执照。简米科技持牌自营机房与酷番云工信部一类增值电信全牌照、ISO27001认证已覆盖上述要求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/653746.html