高防日志保留多久够用,答案不是单一的30天或180天,而是取决于合规底线、攻击溯源和故障排查三者的交集;如果只给一个保守建议,那就按“6个月为底线,1年为常规,2年为稳妥”来配置。
这不是拍脑袋,国内对日志留存有硬性要求,而高防场景又有自己的特殊性,真正干过运维的人都知道,日志太短,攻击过后想反查入侵路径,结果全是空白;日志太长,存储成本和检索效率又让人头疼,这篇就抛开官话,从实际使用场景出发,把高防日志的保留周期掰开揉碎讲清楚。

高防日志保留多久才算够?先看这三个场景
日志不是存着好看的,它要回答三个问题:出事时能不能追溯?被攻击时能不能还原?日常出故障能不能定位?不同问题对日志时长的要求完全不同。
合规审计场景:白纸黑字的硬底线
据《网络安全法》规定,网络运营者应当留存网络日志不少于六个月,这条适用于所有提供互联网服务的平台,高防服务器自然不例外,等保三级、金融行业、政企类项目的测评中,检查日志留存时长是固定动作,不足六个月直接判定不合规。
行业共识认为,六个月的日志留存是起步线,不是推荐线、也不是最高标准,换句话说,如果你连六个月都存不满,那就别先讨论“够不够用”,先解决“合不合法”的问题。
攻击溯源场景:攻击者可能几个月后才收网
DDoS攻击多数是短时爆发,流量记录保留几天就有价值,但Web入侵、CC攻击、恶意爬虫这类慢速攻击完全不同,攻击者往往先做踩点探测,隔几周甚至几个月后再实施利用,如果日志只有30天,攻击链条在你眼皮底下断成两截。
业内专家指出,重大攻击事件的溯源复盘,通常要回溯三个月以上的访问记录才能画出完整攻击链,这里说的不是原始流量包,而是访问日志、WAF拦截日志、操作审计日志的组合。
故障排查场景:问题往往藏在昨天的“正常”里
线上故障不会挑时间,有些隐蔽问题,比如内存缓慢泄漏、接口响应逐日变慢、某个来源IP的异常请求频次递增,没有一两个月的历史日志做趋势对比,排查起来就像大海捞针,日志保留期低于三个月,这类问题基本只能靠猜。
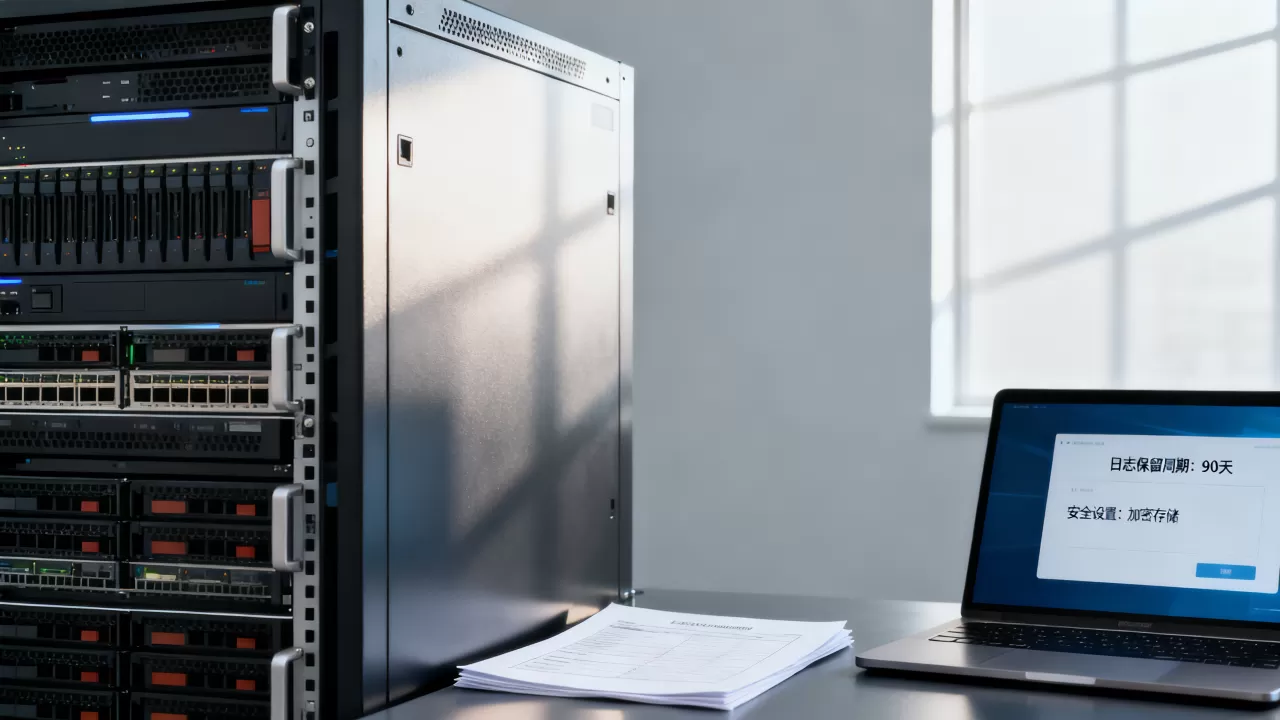
综合三种场景,建议的最低配置其实是:高防节点日志保留30天,源站业务日志保留180天,安全审计日志保留365天,这个搭配既覆盖合规底线,又给溯源排查留了余量。
高防IP日志保存时间不够,溯源和审计都会白费
高防IP日志是攻击发生时第一手证据,但它和源站日志有一个关键区别:高防节点上的流量巨大,日志生成量动辄每天数GB,保存成本比源站日志高一个量级。
高防日志到底存哪些字段?
不是所有日志都值得全量保留,实操中建议按重要程度分层:
- 必存字段:时间戳、来源IP、目的IP、请求域名、攻击类型、防护动作、响应码、流量峰值,这些是溯源和计费审计的硬信息。
- 选存字段:完整请求头、User-Agent、Referer、Cookie,这些字段占空间最大,但对攻击特征分析有高价值,建议只对触发防护规则的请求全量记录。
- 不推荐存:响应体内容,存它既吃存储又涉及用户隐私,绝大多数场景用不到。
实操命令:先看看你的高防日志现在存多久
不管用的是高防IP还是高防CDN,登录高防控制台后,按这个路径检查:
- 进入“防护日志”或“安全日志”模块,找到“日志管理”选项
- 查看“日志保存周期”或“日志存储时长”,默认值通常是7天或30天
- 打开“日志投递”功能,把日志同步到自建的日志平台或对象存储
如果用的是自建Nginx配合高防回源,检查服务器上的日志轮转配置:
grep -r "rotate" /etc/logrotate.d/nginx
看到rotate 30就代表保留30份,daily代表按天切割,两个参数相乘才是真实保留天数,很多团队的配置名不副实,以为设了30天,算上压缩和切割时间,实际只保留了二十几天。
存储吃紧时,优先压缩和归档
日志保留时间不够,多数时候不是不想存,而是存不下,原始文本日志压缩率通常能达到一比五到一比十,用gzip压缩后存储成本直线下降,超过半年的日志可以归档到低频存储或冷存储,成本比热存储低一个数量级,但需要溯源时依然能拉出来查。
建议配置方式:
- 高防日志实时写入热存储(Elasticsearch或ClickHouse),保留30天供快速检索
- 超过30天的日志自动转储到对象存储冷目录,保留180天
- 安全审计类日志单独同步到合规存储,保留至少365天
服务器日志一般保留多久?别把高防日志和源站日志混为一谈
很多人问“高防日志保留多久”,实际问的却是源站日志,这两者逻辑完全不同,混在一起讨论,结论必然跑偏。
高防日志的核心价值是流量透视
高防日志记录的是清洗前后的流量情况,看到的是攻击从哪里来、多大流量、什么类型、防护是否生效,它的特点是数据量大、价值密度低、但关键时刻一锤定音。
源站日志的核心价值是业务行为记录
源站日志记录的是真实用户和真实业务请求,它可以看到用户操作路径、接口调用频率、数据库查询行为、登录尝试记录,这类日志对业务风控、漏洞定位、用户行为分析的价值远高于高防日志。
保留策略差异如下:
| 日志类型 | 建议保留期 | 主要存储介质 | 检索频次 |
|---|---|---|---|
| 高防访问日志 | 30-90天 | Elasticsearch | 高频 |
| 源站访问日志 | 180天 | 对象存储+ES | 中频 |
| 安全审计日志 | 365天起 | 冷存储 | 低频 |
| 原始流量包 | 7天 | 磁盘 | 极少 |
所以别再一刀切地问“留多久”,先分清是哪层日志,混合场景参考上面表格,比盲目抄别人的配置靠谱得多。
高防日志保留多久,还取决于你怎么用
日志存下来不查等于白存,很多团队把日志备了两年,真出事时却不知道从哪儿查起,保留时长要跟使用频率挂钩,频繁使用的日志才配得上更长的热存储周期。
高频场景:重保期间日志要延保
每年的重保、攻防演练、护网行动期间,日志的排查频率会暴涨,这个阶段建议把日志保留策略临时上调,高防日志从30天延长到60天,源站日志从180天延长到一年,演练结束后再调回常规策略,既保安全又不浪费成本。
中频场景:日常安全运营按月归档
日常运营中,安全团队最常用的查询窗口是近一周的攻击拦截记录,一个月以上的日志查询次数明显下降,但每月做安全月报时仍需调取,这类日志保留六个月是性价比最高的区间,太长没必要,太短月报没依据。
低频场景:审计和司法取证按年留存
涉及法律纠纷、监管部门调查、合同纠纷取证时,日志往往要回溯到一两年前,这类场景要求日志真实完整、未被篡改,建议对超过六个月的日志做哈希校验后落冷存储,保留期满两年再清理。
有一个容易忽略的细节:日志的时间时区统一问题,高防节点分布式部署在不同区域,日志时间如果不统一为UTC或北京时间,溯源时跨节点拼时间线会发现前后错乱,保留再久也没法用。
关于高防日志保留时长的三个常见问题
高防日志保留30天够吗?
仅从DDoS攻击溯源的角度,30天基本够用,因为大流量攻击的特征在当天就能确认,但如果涉及Web入侵溯源、攻击者踩点分析,30天远远不够,建议源站侧至少保留六个月。
日志保留时间长了会影响高防性能吗?
不会,高防节点的日志存储和业务转发是两个独立的模块,日志异步写入,不会阻塞请求转发,真正的压力在日志分析端,查询慢是因为没建索引或存储分层不合理,跟保留时长没有直接关系。
攻击发生后才发现日志被覆盖了怎么办?
如果日志被覆盖前已经推送到了对象存储或第三方日志平台,还可以从备份中恢复,没有任何备份的情况下,只能依赖高防服务商侧的流量报表和拦截记录,但这类数据一般只保留15到30天,所以提前配置日志转储,比事后找服务商要日志靠谱得多。
最终结论回到开头:高防日志保留多久才够,没有全局统一的数字,但有全局统一的原则满足六个月合规底线,兼顾三十天高频排查,预留一年以上审计追溯,再按自身业务调整。 别让日志时长成为安全体系的短板,也别为了“够用”无限延长存储周期,分层管理才是正解。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654572.html