高防策略更新时避免误拦截,核心思路就一句话:把“一次性替换”改成“灰度叠加”,用真实流量做验证,而不是靠拍脑袋写规则。
高防策略更新这事儿,说大不大,说小不小,改对了,网站风平浪静;改错了,用户那边哀鸿遍野,后台工单堆成山,很多运维朋友都经历过这种场景:凌晨三点更新了一条CC防护规则,早上七点发现正常用户全被拦在门外,后台验证码刷爆,老板电话打爆,这种痛苦,经历过一次就再也不想有第二次。
高防策略更新误拦截怎么办?先分清你是哪种误拦
处理误拦截,第一步不是改规则,而是搞清楚误拦截的类型,不同种类的误拦,解决路径完全不同,搞混了只会越改越乱。
误拦截的三种常见长相
- 静态资源误拦:CSS、JS、图片被拦,页面打开惨不忍睹,这类问题多出在URL匹配规则写得太宽,把正常的静态文件请求当成了攻击特征。
- 动态请求误拦:登录、搜索、下单等正常业务请求被拦,用户操作到一半就断,这类往往跟频率限制或者User-Agent特征有关。
- 区域或IP段误拦:某些地区的用户集体访问不了,这类通常是地理封禁策略或者IP信誉库更新导致的“连坐”。
另外需要区分的是:源站策略和高防CDN策略,二者的误拦截表现不一样,源站策略误拦,日志里能看到真实客户端IP;高防CDN策略误拦,你看到的可能是回源IP,排查路径完全不同,搞清楚这一点,能少走好几个小时弯路。
误拦截的第一现场在日志里
不管你多熟悉自己的业务,也别靠猜,打开高防控制台的拦截日志,按时间倒序看,重点看三个维度:
| 维度 | 重点看什么 | 判断依据 |
|---|---|---|
| 时间点 | 策略更新前后的请求对比 | 拦截量突变的时间点是否和更新操作吻合 |
| 请求特征 | 被拦请求的URL、参数、UA、频率 | 是否和正常业务流量特征一致 |
| 地域分布 | 被拦IP的来源地 | 是否集中在某个地理区域 |
日志看到的东西,才叫事实,其他都是猜测。
高防规则调整误杀正常用户?更新前的准备动作决定一半成功率
准备阶段做足了,出事的概率直接砍半。 很多误拦截事故,回溯下来都是更新前没做准备,或者准备动作敷衍了事。
先给业务画一张“正常流量画像”
这套画像采集的是历史正常流量的特征,是后续策略的“人脸识别底库”。
- 拉取近7天或30天的正常访问日志,找出业务的流量模型基线:高峰时段QPS、平均请求频率、常见URL路径、UA分布、地域分布
- 标记出绝对不能拦的IP段,比如公司办公网出口IP、合作伙伴回调服务器IP,直接加白
- 梳理出动态参数明显的URL,比如带时间戳、带签名的接口,这类URL最容易触发误拦
画完这幅画像,你对“什么是正常”就有谱了,没谱之前,别动策略。
规则写窄,别写宽
行业共识是:精确规则匹配合法请求,模糊规则拦截恶意流量。 意思是宁可规则写得细碎一点,多条规则组合,也不要一条正则表达式覆盖全部场景。
举个例子,假如你要拦截某个爬虫UA,别只写“包含python-requests就拦”,这样很容易把正常的数据同步脚本也拦了,更好的做法是加上路径限制:“且访问路径以/api/开头”才算命中。
每一行规则都写注释、留依据
这个习惯能救命,很多策略更新误拦截后,运维同事打开规则列表一脸懵,根本想不起来当时为什么写这条,建议每条规则都备注:
- 这条规则针对什么攻击类型
- 参考了哪份日志或者哪次攻击事件的记录
- 预计影响哪些范围的请求
- 有没有依赖其他规则共同生效
三个月后再看,你会感谢当时多写了两行字的自己。
高防CDN策略调整误杀正常流量?灰度发布是唯一的解药
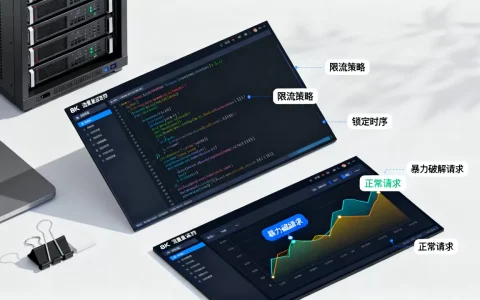
这是全文最核心的操作环节,直接全量更新策略是误拦截的头号元凶。不管你对规则多有信心,只要没有经过灰度验证就全量下发,出事只是时间问题。
灰度发布的四个档位
| 档位 | 操作方式 | 适用时机 |
|---|---|---|
| 观察模式 | 只记录不拦截,规则命中的请求照常放行 | 规则刚写完,不确定影响范围 |
| 最小拦截 | 仅拦截认证过的恶意IP,其他命中请求放行 | 规则有把握但风险仍高 |
| 比例放行 | 拦截10%-30%流量的命中请求 | 风险可控,需要更大样本验证 |
| 全量执行 | 所有命中请求一律拦截 | 灰度期无异常告警 |
“观察模式”这四个字请刻在脑子里,至少用24小时以上,观察模式下,系统会把“如果启用拦截会拦掉哪些请求”做成独立报表,你可以精准看到误伤面到底有多大,而不影响线上业务。
灰度期的配合动作
灰度不是把策略设成“观察”就完事了,这段时间你需要同时做:
- 盯住拦截报表和业务监控,两个屏并排看
- 业务侧挑几个核心链路做自动化拨测,比如模拟注册、登录、下单操作
- 通知客服团队这个时间段可能有异常反馈,凡是来投诉访问异常的,优先排查是不是新策略的锅
灰度期的时长不是拍脑袋定的。 至少覆盖一个完整的业务周期做电商的覆盖一次活动高峰,做内容的分站覆盖早晚流量高峰,很多公司只灰度两小时就等不及全量,结果深夜流量特征一变就出事。
高防策略更新拦截正常请求?已发生的误拦这样快速恢复
灰度没守住,或者干脆没做灰度,误拦截还是发生了,这时候比拼的是恢复速度,快一分钟都是好的。
第一优先级:打开“紧急放行”开关
绝大多数高防控制台都有“紧急放行”或“全局放行”按钮(有的叫“清洗模式切换”),先把所有拦截规则临时停用,别管攻击了,先让用户能访问,攻击的话用“弹性防护”扛着,流量清洗关了不会让服务器立刻被打死。
这一步做完,线上恢复正常,心先落回肚子里一半。
第二优先级:捞日志,定位是哪条规则干的
全部规则先停着,然后去日志里找答案。
- 拿一个被误拦的IP或Session,去全量访问日志里拉出它的完整请求链路
- 对照当前的策略列表,一条一条看哪条规则的条件能“匹配”这个请求
- 命中之后,分析这条规则的匹配字段:是UA?是频率?是URL特征?还是IP信誉?
找到肇事规则后,不要急着改完就上线,把这条规则的命中日志全部拉出来,看看误伤面有多大,如果误伤比例相当大,直接删掉重写;如果只是少数特殊请求命中,就在规则前面加白名单例外。
善后别忘了做三件事
误拦截解除后,还有三件收尾的事:
- 复盘事故原因:是规则逻辑问题,还是灰度流程没执行,还是监控告警没覆盖到
- 把这次误判的请求特征加入“白名单样本库”,下次写规则时先过一遍样本库
- 调整更新流程:把防线往前移,该加的审批环节加到位,该设的灰度时长设够
高防策略周期性优化的长期主义
误拦截很难做到一次都不发生,但可以通过流程设计让它的发生概率降到很低。策略更新不是一个动作,而是一套持续的循环。
建立常态化巡检机制
- 每月检查一次策略命中率和准确率,把“长时间零命中”的僵尸规则清掉
- 每次业务版本迭代后,重新审视策略,有新的URL或接口上线,及时调整规则范围
-

关注厂商的规则库更新公告,部分误拦截来源于厂商的默认规则库调整,提前看变更详情
和你的高防服务商保持沟通
如果你是XX云高防用户,或者用的第三方高防服务,建议拉一个专门的服务群,每次更新策略前先在群里同步一下,懂行的服务商能帮你提前看出规则里的坑,而且他们手里有全网视角的攻击数据,可以辅助判断你的规则是否过严或者过松。
还有一个小建议:不要频繁微调规则。 策略改得越勤,出错概率越大,有时候流量异常的反而是业务自身波动导致的,未必是攻击,等两个小时再看,可能就恢复了。
回到开头那句话,高防策略更新的本质是“管理风险”而不是“消灭风险”。 用灰度发布控制每一次改动的爆炸半径,用日志验证每一步假设,用白名单给重要流量留好逃生通道,做到这三点,误拦截就会从“经常发生”变成“偶尔发生”,再到“极少发生”,你的高防策略会越来越听话,而你也终于能少接几个凌晨的告警电话。
高防策略更新误拦截常见问题解答
问:高防策略更新后,网站响应变慢但没完全打不开,是什么原因?
这种情况多半不是“拦截”而是“限速”,策略里的频率控制阈值设低了,正常用户的请求被降速处理,表现就是页面加载变慢、图片延迟加载、接口响应超时,建议检查“人机验证”或者“访问限速”相关规则的阈值,适当放宽后观察效果,同时也要确认是不是源站本身带宽或者后端服务扛不住,把源站监控一览调出来一起看。
问:策略更新后,只有特定地区的用户访问不了,怎么处理?
典型的地域封禁规则或IP信誉库更新导致的误伤,先看控制台里的地域封禁模块,确认是否开启了“全球封禁”或某大洲的封禁开关,如果没开,可能是IP信誉库把该地区的部分IP段标记成了高风险,这种需要到“IP黑白名单”里手动将该地区的常用IP段加入白名单,如果用了CDN加速,回源节点的出口IP可能和用户真实地域不一致,导致误判。
问:有没有一套放之四海而皆准的高防策略模板可以直接用?
没有,每一套策略都必须依附于具体的业务场景,举例子说明:电商网站的核心是“登录、加购、下单”链路,内容社区的核心是“文章详情页和搜索接口”,这两个业务对频率限制的容忍度完全不同,行业共识是,策略参数必须基于自身业务流量画像来设定,网上流传的所谓“通用规则包”只能当参考,不能直接搬,你要做的是以自身业务日志为起点,用灰度发布去验证规则,最终沉淀出属于自己业务的规则套件。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654973.html