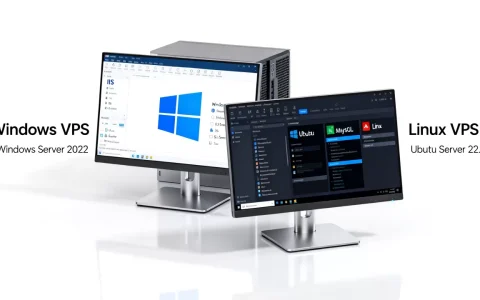
在虚拟专用服务器(VPS)上,Linux防火墙和Windows防火墙没有绝对强弱,建站场景下Linux因资源占用低、命令行灵活成为多数人的选择;Windows防火墙图形化直观,但授权费和内存开销更高。
Linux防火墙和Windows防火墙哪个好?VPS场景下的核心差异
把防火墙想象成VPS的门卫,Linux门卫是个瘦高个,话不多,全靠手势和暗号,但反应极快,不占地方,Windows门卫穿着制服,拿着登记本,进出规则一目了然,可体格壮实,还得多发一份工资,哪个更好,取决于你的机房(VPS配置)和你的管理习惯。
资源占用与价格:Linux VPS对比Windows VPS更省
- Linux防火墙如iptables、nftables、ufw、firewalld,多数直接在内核层过滤数据包,基础内存占用往往只有几MB。
- Windows防火墙服务加上图形管理组件,启动后基础内存占用通常达到数百MB,同样是1核1G的VPS,Linux跑完防火墙还能轻松带Nginx和MySQL,Windows可能光系统加防火墙就吃掉大半内存。
- 价格方面,Windows VPS需要额外支付操作系统授权费用,同配置下比Linux VPS贵一截,不管选国内VPS还是香港VPS,这条价格差基本都存在,低预算用户几乎不用犹豫。
配置方式:命令行对比图形界面
Linux防火墙的典型操作路径:
- Ubuntu/Debian上启用UFW:
sudo ufw allow 22/tcp放行SSH,sudo ufw allow 80/tcp放行HTTP,sudo ufw enable开启防火墙。 - CentOS/AlmaLinux上用firewalld:
sudo firewall-cmd --add-service=http --permanent,再sudo firewall-cmd --reload。 - 更底层用iptables:
sudo iptables -A INPUT -p tcp --dport 443 -j ACCEPT,这行命令直接在内核规则链里放行443端口。
Windows防火墙的典型操作路径:
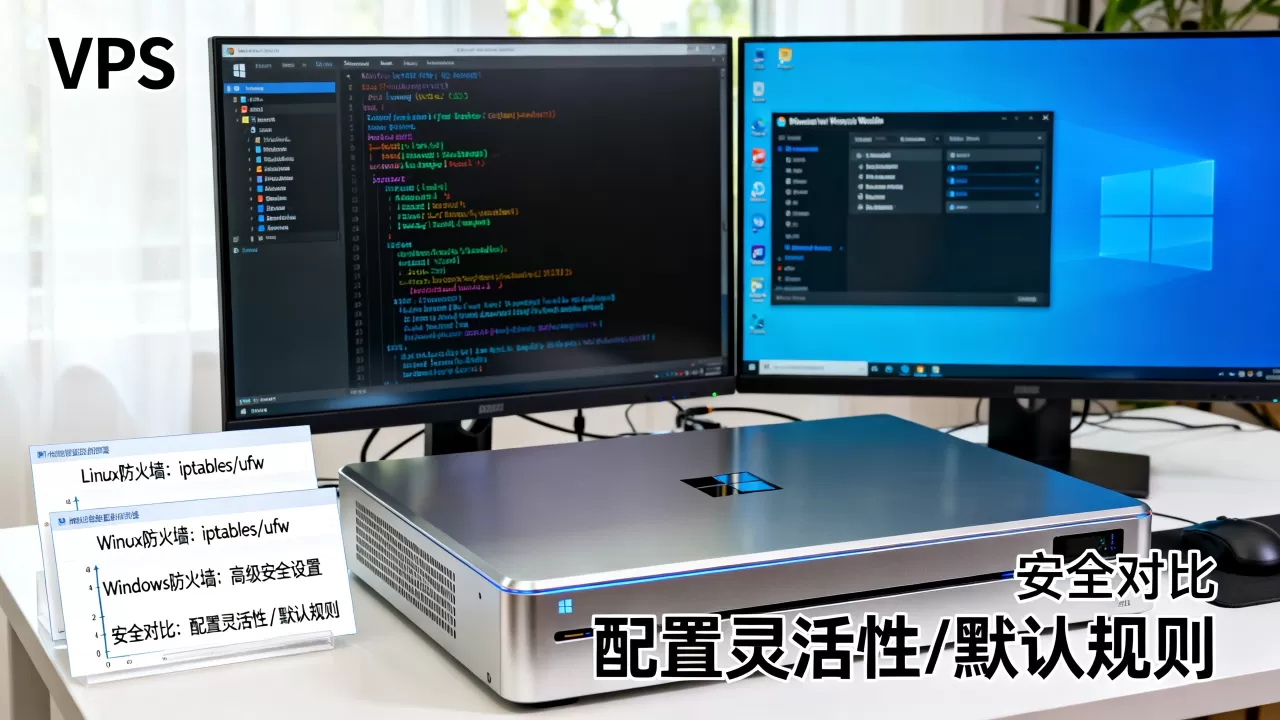
- 打开“高级安全Windows Defender防火墙”,左侧点“入站规则”,右侧“新建规则”,选端口,填80或443,选允许连接。
- PowerShell版:
New-NetFirewallRule -DisplayName "HTTP" -Direction Inbound -Protocol TCP -LocalPort 80 -Action Allow。 - 查看现有规则:
Get-NetFirewallRule | Where-Object {$_.Enabled -eq 'True'}。
Linux的命令行初看吓人,但熟练后效率极高,Windows的图形界面对新手更友好,点几下就能完成,但批量管理几十条规则时,反而比不上一段脚本。
默认策略与网络行为
行业共识认为,多数Linux VPS模板默认入站拒绝、出站允许,只留SSH端口22,这等于门卫默认不放任何人进,但你从里面往外发快递没问题,Windows VPS的默认策略也是入站阻止、出站允许,但系统自带大量预设规则,某些服务可能被意外放行。
业内专家指出,VPS安全不能只看系统防火墙,还要看云服务商的安全组,安全组是外层大门,系统防火墙是内层门卫,两层必须同步放行,否则会出现“安全组开了80,系统防火墙还拦着”的尴尬。
VPS建站时防火墙怎么选:Linux与Windows对比实测
建站场景最常碰到的任务是放行Web端口、数据库端口、SSH或远程桌面端口,下面用实际操作为你拆解。
放行Web端口的操作步骤
Linux UFW放行80和443:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw reload
Windows PowerShell放行80和443:
New-NetFirewallRule -DisplayName "HTTP" -Direction Inbound -Protocol TCP -LocalPort 80 -Action Allow
New-NetFirewallRule -DisplayName "HTTPS" -Direction Inbound -Protocol TCP -LocalPort 443 -Action Allow
从命令长度看,两者差不多,但Linux的一条
ufw status verbose能快速查看所有放行端口,Windows则需要打开图形界面或在PowerShell里组合查询。
安全日志查看
- Linux下看防火墙日志:
journalctl -u firewalld或dmesg | grep -i firewall,日志输出偏技术化,但信息密度高。 - Windows下看防火墙日志:事件查看器 → Windows日志 → 安全,或者用
Get-NetFirewallLog命令,图形化筛选更直观,但日志体积容易膨胀。
常见VPS面板的防火墙整合
许多用户买VPS后会装宝塔面板,宝塔在Linux上提供可视化防火墙界面,底层调用ufw或firewalld,既保留Linux的低资源占用,又给不熟悉命令的人一个图形入口,Windows VPS一般配合系统防火墙和IIS使用,面板整合度不如Linux生态丰富。
| 对比项 | Linux防火墙 | Windows防火墙 |
|---|---|---|
| 资源占用 | 极低,几MB级 | 数百MB级 |
| 配置方式 | 命令行为主,面板辅助 | 图形界面为主,PowerShell辅助 |
| 授权成本 | 免费 | 含在Windows授权中,VPS套餐更贵 |
| 规则灵活性 | 高,支持链式规则 | 中,规则对象化但嵌套能力弱 |
| 新手门槛 | 较高 | 较低 |
| 批量管理 | 脚本高效 | 图形操作繁琐 |
国内VPS防火墙设置有哪些坑?地域与备案关联
国内VPS防火墙设置和香港VPS防火墙设置看似都是放行端口,但背后逻辑不同,国内VPS的80和443端口放行后,网站还需要通过ICP备案才能被正常访问,也就是说,系统防火墙放行了,但备案拦截会让站点打不开,香港VPS免备案,防火墙策略可以更自由,但也因为暴露在公网,更容易被扫描。
端口扫描与默认封锁
国内VPS的22端口经常被恶意扫描,很多用户会把SSH端口改成20000以上的高位端口,并在防火墙上只允许自己IP访问,Linux下操作:
sudo ufw allow from 你的IP to any port 22
sudo ufw deny 22/tcp
Windows下则在入站规则里添加“远程地址”条件,限定来源IP,国内VPS用户如果不做这步,登录日志里会频繁出现陌生IP尝试记录。
云安全组与系统防火墙的配合
国内主流云厂商都提供安全组功能,VPS上的系统防火墙和安全组是两道门,常见错误是:安全组已放行443,但系统防火墙没放行,导致HTTPS访问被拒,正确做法是两层都放行相同端口,香港VPS同样遵循这个逻辑,只是少了备案这一层。
Q&A:Linux防火墙与Windows防火墙相关问题
VPS防火墙Linux和Windows哪个更安全?
安全取决于配置而不是系统,Linux内核级规则灵活,但误配风险高,一条错误iptables规则可能把自己锁在门外,Windows图形化降低误配概率,但系统整体攻击面更大,补丁更新必须及时,没有谁能躺着就安全。
低配VPS跑Windows防火墙会不会卡?
会,多数情况下,1核2G以下的VPS不建议跑Windows,Windows防火墙规则多时,CPU和内存占用会明显上升,可能影响网站响应,Linux防火墙规则即使加到上百条,资源占用也几乎无感。
香港VPS用Linux还是Windows防火墙省心?
建站常用Linux加宝塔面板,省资源且规则透明,如果需要远程桌面,Windows防火墙放行3389端口时要限制来源IP,否则爆破尝试非常频繁,事实是,香港VPS的恶意扫描量普遍高于内地VPS,所以无论选哪个系统,入站规则都要收紧。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656598.html