企业官网用虚拟专用服务器(VPS)做安全加固,核心思路是“最小权限+持续监控”,但具体怎么做、花多少钱、效果如何,这篇文章会给出可落地的全套操作路径。
虚拟专用服务器(Virtual Private Server)在企业官网的部署中并不算新面孔,但很多站长对它的认知还停留在“便宜、独立IP、能装宝塔面板”这个层面,当网站被挂马、被SQL注入、被DDoS打到宕机时,才开始四处找教程,与其事后救火,不如事前把地基夯实,下面这套加固方案不需要你成为安全专家,照着操作就行。
企业官网用什么服务器安全:VPS与虚拟主机的安全差异
先说一个常被问到的对比:企业官网用什么服务器安全?这个问题没有绝对答案,但有一个行业共识虚拟主机安全下限高,但上限低;VPS安全下限低,但上限极高,虚拟主机的安全由服务商统一维护,你不需要管内核、补丁、防火墙,但你也无法自主安装安全模块,VPS则相反,一切都是自己掌控,配置错了可能裸奔,配置好了防护等级远超虚拟主机。
VPS安全加固的三大痛点场景
- 网站被植入恶意脚本,常见于使用老旧PHP版本或未限制上传目录权限的情况。
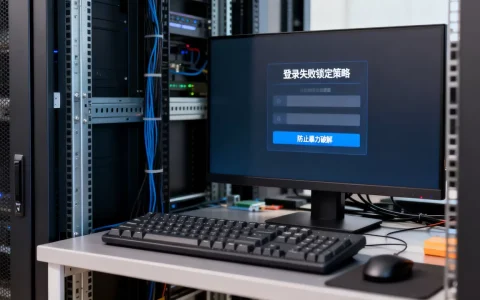
- SSH端口被暴力破解,默认22端口每天可能遭到数百次扫描。
- 突发流量打满带宽,没有流量清洗能力的小VPS容易被大流量请求拖垮。
这里需要明确一个现实:云服务商提供的“基础防护”只是第一道门,真正的内室安全要从自己动手开始。
虚拟专用服务器安全加固方案:从系统层面堵住漏洞
拿到一台全新的VPS后,不要急着装网站环境,先花30分钟做系统级加固,这就好比新家入住先换锁芯,再买家具。
第一步:修改SSH默认配置,拒绝暴力破解
SSH是远程管理VPS的通道,默认端口22是扫描器的首要目标,通过修改配置文件/etc/ssh/sshd_config,我们可以加固访问入口:
- 修改默认端口为高位随机端口(如22026)
- 禁止root用户直接登录:
PermitRootLogin no - 启用密钥登录,关闭密码登录:
PasswordAuthentication no
对于运维人员不固定的初创团队,建议保留密钥文件备份,并使用SSH证书认证,操作完成后重启SSH服务。
第二步:配置防火墙白名单机制
使用UFW(Uncomplicated Firewall)或Firewalld,默认策略设为拒绝入站,需要开放的服务端口才放行,
sudo ufw default deny incoming
sudo ufw allow 22026/tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
有高防需求的场景,可以考虑直接购买带DDoS清洗的BGP线路VPS,价格通常比普通VPS高30%-50%,但省去了自建防护的精力。
第三步:内核参数与系统更新
这一步的关键在于保持系统补丁最新。unattended-upgrades在Debian/Ubuntu环境下可以实现安全更新自动安装,CentOS则需要配置yum-cron。
行业共识认为,VPS安全加固方案中更新策略的优先级高于设置防火墙规则。 因为已知漏洞的利用成本远低于未知漏洞。
Web环境加固:从Nginx到PHP的防护链条
系统层加固完成后,重点转向网站运行环境,这里以最常见的LNMP(Linux+Nginx+MySQL+PHP)架构为例展开。
Nginx配置优化与目录权限控制
Nginx配置中需要重点关注禁用目录列表、限制请求方法以及关闭版本号显示:
server_tokens off;  # 隐藏版本号
location ~ /.git {
    deny all;
}
location ~ .(env|log|bak)$ {
    deny all;
}
上传目录(如/uploads)的PHP执行权限必须禁用,比较稳妥的做法是在location块中设置php_flag engine off,这项配置能直接阻断多数图片马攻击。
PHP安全参数调整的角色
PHP是攻击面最大的软件组件。php.ini需要关注以下参数:
disable_functions:禁用高危函数如
exec
system、shell_exec、passthru。open_basedir:限定PHP只能访问站点目录。upload_max_filesize:根据业务实际大小调整限制。
数据库层面的访问控制
数据库监听地址必须设为0.0.1,让外网无法直接连接3356端口,同时为每个应用创建独立数据库账号,不要使用root初始化数据库连接。
网站被入侵了怎么办:应急响应流程三步走
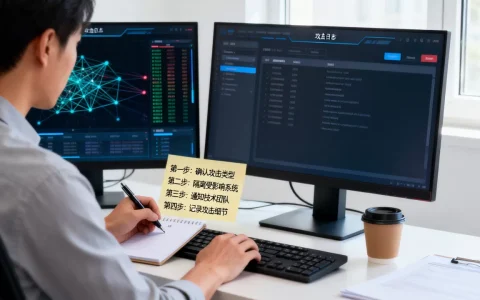
无论防护做得多严密,网站被入侵了怎么办依然是百度搜索中高频出现的长尾问题,当发现首页被篡改或出现恶意推广链接时,不要慌张,按以下顺序排查:
- 临时切断风险:立即停止写入操作,将网站切换为只读模式,避免攻击者继续上传文件。
- 日志溯源:接管网站访问日志,使用
WebLog Expert或在线工具分析近期200/403状态的请求关联性。 - 样本清理与恢复:对比备份文件找回被篡改的代码文件,同时检查Linux计划任务,确认攻击者没有注入持久化后门。
这个应急流程并非中小企业专属,多个托管服务商的售后排查步骤与此思路一致,大多数情况下,运维团队缺乏的是定期演练,而不是技术能力。持久的安稳源于有备无患。
企业官网服务器安全加固的性价比之选:操作与预算范围
不少站长关注的焦点在于服务器安全加固服务价格,这个费用区间差异较大,大致如下:
| 服务类型 | 适用场景 | 价格水平 |
|---|---|---|
| 自助加固教程 | 有基本Linux基础的个人站长 | 成本仅时间 |
| 服务商增值包 | 缺乏专人运维的小微企业 | 100-300元/年 |
| 专业安全团队定制 | 对合规有要求的成长型企业 | 数千至数万元/年 |
对于多数官网型网站,购买云厂商镜像市场的安全加固镜像是性价比较高的选择,这类镜像预装了防火墙策略、Fail2ban防爆破、Web目录防篡改模块,价位通常在300-500元/年。
需要清醒认识到,一次严重数据泄露事件的损失,往往超过五年的安全加固总投入。
持续监控与自动备份的闭环机制
安全加固不是一次性动作,而是一个持续的过程,建立三个基础设施级手段:
- 配置监控看板:在Grafana中接入服务器CPU、内存、出入方向流量曲线,设定告警阈值。
- 数据库自动备份:通过cron任务每日执行
mysqldump,并异地同步至OSS对象存储或另一台独立存储空间。 - WebShell查杀定时任务:使用ClamAV或河马WebShell查杀脚本,每天晚上运行一次并邮件发送扫描报告。
做好以上三点,网站运营数据就处于可恢复、可追溯的状态,站长日常只需要关注告警通知和定期抽查日志即可。
Q&A模块:虚拟专用服务器安全加固的常见疑问
Q1:网站还没业务量,需要做完整安全加固吗?
需要,攻击者扫描互联网是自动化的,与网站知名度无关,较轻的加固策略可以优先配置防火墙和SSH安全项,业务成熟后再引入Web防护和日志分析体系。
Q2:使用宝塔面板等于安全吗?
宝塔面板简化了运维流程,但面板自身版本升级占安全比重的一部分,如果未修改面板默认端口、未启用BasicAuth认证、未绑定授权IP,面板入口反而会成为攻击突破口,建议面板账号开启两步验证,并限制管理入口为固定IP。
Q3:VPS和云服务器在安全配置上有什么不同?
VPS通常基于OpenVZ或KVM架构,云服务器更多结合了安全组与租户隔离网络,VPS的加固依赖系统内部操作,而云服务器可以在控制台配置安全组规则,实现虚拟防火墙级别的入站过滤,两者在安全组件的组合上存在差异。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/658108.html