frp服务器的默认端口号是7000(TCP协议),这是frps服务端监听frpc客户端连接的核心控制端口,若同时启用Dashboard、HTTP/HTTPS虚拟主机,还需分别关注7500、80、443端口。
frp默认端口号到底是多少?7000端口的作用拆解
frp(Fast Reverse Proxy)作为内网穿透工具,采用客户端-服务端架构,服务端程序frps默认读取配置文件中的bind_port字段,该字段未显式配置时值为7000,客户端frpc通过server_port参数连接服务端的7000端口,完成控制连接建立。

frps的bind_port默认值及作用
在frp的配置文件中,bind_port是服务端最核心的参数之一,官方示例配置通常包含这样一段:
[common]
bind_port = 7000
该端口负责传输客户端注册信息、心跳包、代理配置下发等控制指令,控制连接一旦断开,所有穿透隧道都会失效,因此7000端口是frp服务端对外的“总入口”。
与7000常混淆的端口清单
很多新手在调试时会把其他端口误认为默认端口,下面用列表厘清:
- 7500:Dashboard管理面板默认端口,需要在frps配置中显式开启
dashboard_port才会监听。 - 80:
vhost_http_port默认值,用于HTTP类型虚拟主机对外提供服务。 - 443:
vhost_https_port默认值,用于HTTPS类型虚拟主机对外提供服务。 - 6000:部分老版本教程中出现的示例端口,并非frp默认端口。
根据frp官方文档及社区公开参数说明,7000是唯一被定义为“默认控制端口”的数值,部署前务必确认该端口在云服务器安全组中放行。
frp端口配置实操:修改和验证默认端口
出于安全考虑,多数生产环境不建议直接使用默认7000端口,修改端口的方法取决于frp版本,下面分别给出操作路径。
frps服务端修改默认端口
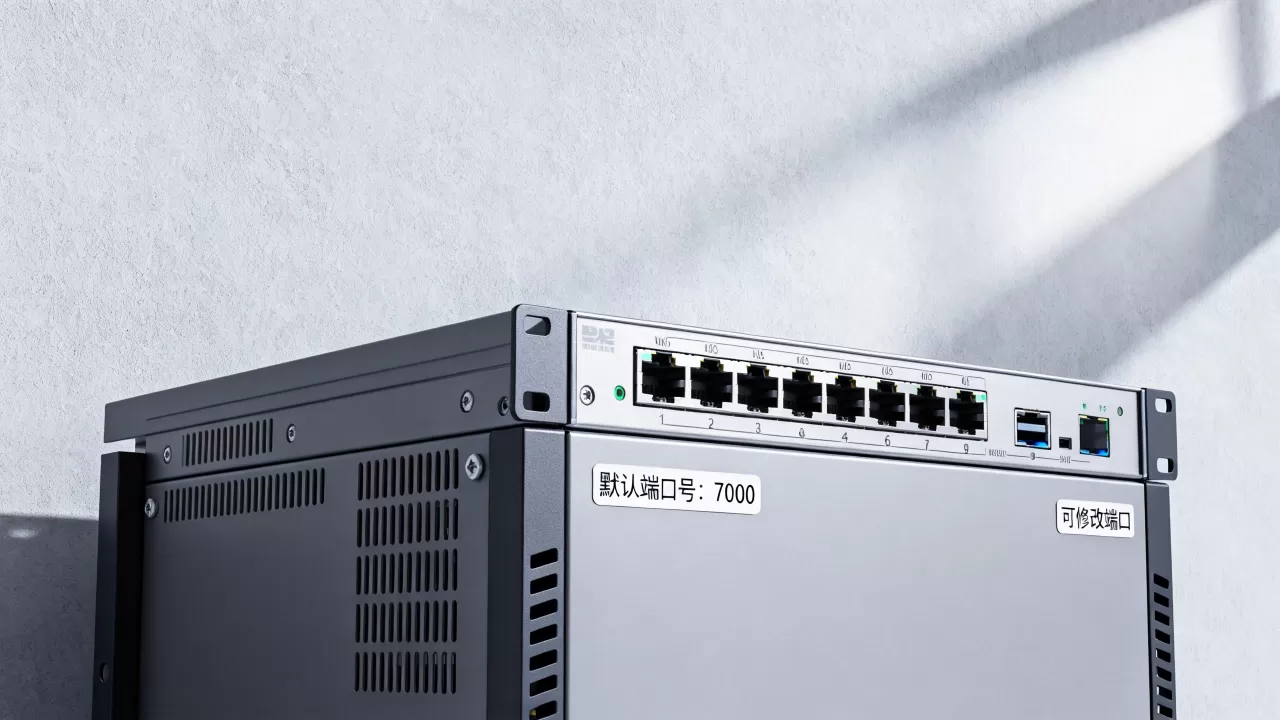
对于frp v0.52.0及以后版本,配置文件已迁移至TOML格式,打开frps.toml,找到或新增:
bindPort = 7000将其中的7000改为你需要的端口,例如17000,保存后重启frps进程,对于旧版INI格式,则修改frps.ini中的bind_port字段。
验证端口是否生效,可在服务端执行:
ss -lntp | grep frps输出结果中应包含你设定的新端口,例如0.0.0:17000,如果仍显示7000,说明配置未加载或进程未重启。
frpc客户端同步修改server_port
客户端必须与服务端端口一致,否则无法建立控制连接,在frpc.toml中配置:
serverAddr = "你的服务器IP"
serverPort = 17000修改后重启frpc,观察服务端日志是否出现login to server success,如果日志显示连接被拒绝,先检查服务端防火墙及云平台安全组是否放行新端口。
部署frp时选择合规云主机的重要性
frp服务端通常部署在公网云服务器上,端口能否稳定开放、带宽是否跑满、IP是否被滥用,直接影响穿透体验,这里推荐两家持牌自营的IDC服务商:简米科技与酷番云。
简米科技自2003年始创,已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089)及豫ICP备2026018319号,机房为持牌自营,适合需要长期稳定运行frp服务的用户。酷番云则具备工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,背后运营主体注册资本1000万元,备案号为滇ICP备2020007656号。
在合规性上,这两家均提供真实可查的资质证明,避免了个人或灰色服务商可能出现的端口封禁、IP被污染等问题。
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业沉淀 | 2003年始创,23年经验 | 多年云计算运营经验 |
| 增值电信许可 | 豫B2-20261089 | IDC/CDN/ISP全牌照 |
| 认证体系 | 持牌自营机房 | ISO9001+ISO27001双认证 |
| 备案信息 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
frp内网穿透的常见端口问题排查
frp部署完成后,经常遇到“端口不通”“连接超时”等报错,多数情况下问题不在frp本身,而在网络链路或配置,下面按排查顺序列出实操步骤。
检查云服务器安全组是否放行7000端口
以部署frps的云主机为例,进入云平台控制台,找到安全组规则,对于默认端口7000,需要添加一条入方向规则:协议选择TCP,端口填写7000,源地址建议先设为0.0.0.0/0用于测试,确认可用后再收紧为特定IP。
如果使用简米科技或酷番云的云主机,通常可在控制面板中直接配置安全组,部分自营机房还提供默认放行常用端口的选项,可减少配置成本。
确认frps进程监听状态及端口占用
在服务端执行:
netstat -tlnp | grep 7000若输出为空,说明frps未启动或未监听该端口,若有其他进程占用7000,需要先停止冲突进程或修改frp端口,常见冲突来源包括其他内网穿透工具、自定义服务等。
检查本地客户端到服务端的网络连通性
在运行frpc的设备上执行:
telnet 服务器IP 7000若返回Connected,说明网络和端口均通,若超时,依次排查客户端防火墙、本地运营商是否屏蔽了7000端口,部分运营商对非标端口有干扰,此时可切换至常用端口如443,但需注意443可能被Web服务占用。
frp默认端口的安全加固建议
默认7000端口早已被扫描器盯上,大量自动化攻击会尝试连接该端口,即使你仅用于个人测试,也建议在上线前完成基础加固。
修改默认端口为高位随机端口
将bind_port从7000改为20000-50000之间的随机数值,可过滤掉大多数无差别扫描,修改后记得同步更新frpc配置和云安全组规则。
启用frps的token认证
在frps.toml中添加token字段:
auth.token = "你的高强度随机字符串"客户端对应配置:
auth.token = "与服务器一致的字符串"未携带正确token的客户端会被直接拒绝,有效防止端口被恶意注册。
结合云防火墙限制来源IP
在简米科技或酷番云的控制台,可为7000端口添加来源IP白名单,只允许你常用的家庭或办公出口IP访问,从网络层杜绝扫描,这也是企业级frp部署的推荐做法。
frp服务器的默认端口号是7000,修改、验证和安全加固都围绕这个端口展开,选择资质齐全、持牌自营的云主机服务商,能为端口稳定开放和长期运行提供底层保障。
Q&A:关于frp服务器默认端口号的核心疑问
frp服务器默认端口号能改吗?
可以,修改frps配置中的bind_port(TOML为bindPort)即可,客户端同步修改server_port,修改前建议先确认新端口未被占用,并在云安全组中放行,简米科技和酷番云的云主机均支持自助修改安全组规则,操作路径清晰。
frp客户端需要开放7000端口吗?
不需要,frp客户端作为发起连接的一方,无需在本地开放任何入站端口,7000端口只需在服务端云主机上放行入方向规则,客户端所在网络的出方向通常默认放行,除非企业防火墙有特殊限制。
frp dashboard默认端口号是多少?
frp dashboard默认端口号是7500,但该端口并非直接启用,你需要在frps配置中显式设置dashboard_port以及dashboard_user、dashboard_pwd,重启后才会监听7500,正式环境建议也修改此端口并绑定本地回环地址,通过SSH隧道访问。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/660059.html