当网站突然跳转到陌生界面、域名管理后台登录不进去、或解析记录里多出从未见过的IP地址,大概率就是被劫持了。 要确认这一点,需要把本机DNS查询、WHOIS信息和多地解析结果放在一起交叉验证,下面这些迹象和检测方法,都是真实出现过且可复现的。
域名被劫持怎么判断?先盯住这几个具体迹象
被替换,访客被带向陌生站点
最直观的迹象是:你输入自己的域名,打开的却和业务毫无关系,常见的有博彩页面、垃圾广告,甚至挑衅文字。

还有另一种情况:主站看起来没变,但一个子域名被偷偷添加了跳转记录,比如让手机用户访问 m.yourdomain.com,直接跳到第三方推广页。
判断时,先开无痕模式访问一次,如果无痕下依然跳转,就基本排除本地浏览器插件的问题。
域名管理后台密码失灵,验证邮件收不到
当你登录域名注册商后台,发现密码无论如何都不对;点击找回密码后,邮箱迟迟收不到重置链接,这属于高危信号,攻击者很可能已经改掉了账户密码和恢复邮箱。
遇到这种情况,别反复尝试,立刻联系注册商提交资料冻结账户。
解析记录里出现陌生A记录或CNAME
登录DNS服务商后台,逐条检查解析记录,如果看到一条指向海外IP的A记录,或一条指向陌生域名的CNAME,而你从未配置过,大概率是解析记录被篡改。
重点还要检查NS记录,如果NS服务器被改成攻击者控制的地址,那么整个域名的解析权限都会落到对方手里。
如何区分普通故障和劫持
普通故障一般表现为解析超时、网站无响应,但页面内容不会改变,劫持则带有主动篡改痕迹:页面内容变了、跳转目标明确、证书报错警告明显,简单说,故障是“连不上”,劫持是“连到了错的地方”。
域名被劫持的检测方法:用命令和工具交叉验证
nslookup 和 dig:先查本机解析结果
打开命令行,输入 nslookup yourdomain.com,记下返回的IP地址。
再换公共DNS查一次:nslookup yourdomain.com 8.8.8.8,如果两次结果不一致,说明解析过程被中间环节动了手脚。
在Linux或macOS上,使用 dig +trace yourdomain.com 能看到从根服务器到最终解析的完整路径,哪一级被污染会直接暴露,Windows用户则可以用 Resolve-DnsName 达到类似效果。
WHOIS信息:看注册人邮箱和域名状态
访问 whois.icann.org 或国内站长工具,输入你的域名。
重点观察三处:
- Regrant Email 是否变成了陌生地址
- 域名到期时间是否被无故缩短
- 状态码是否出现 clientTransferProhibited 等锁定标记
需要留意的是,开了隐私保护后,邮箱通常显示为代理地址,这时更值得关注的是状态码和注册局层的变更记录。
在线多地DNS检测:暴露特定地区的劫持
打开 IT监控或17ce这类平台,选择多个省份和运营商的节点,同时查询同一域名的A记录。
如果各节点返回的IP彼此不同,或者某个地区指向异常IP,说明存在地域性劫持,用 dnschecker.org 测全球解析,也能发现跨国劫持的痕迹。
浏览器和SSL证书:验证是否被抓包
用无痕模式访问域名,点击地址栏的锁形图标,查看证书详情。
如果证书颁发给一个你不认识的企业,或者证书域名与当前站点不匹配,说明HTTPS连接很可能被中间人劫持,正常证书会显示你的域名,且有效期清晰。
域名被劫持怎么办?分秒必争的处理流程
第一步:冻结域名并联系注册商
立刻给域名注册商客服打电话,说明域名可能被劫持,要求临时锁定域名,禁止任何转移或修改操作。
通过工单提交身份证明材料,证明你是域名所有者,大多数注册商收到材料后会冻结域名,业内专家指出,很多域名劫持的根源是注册商账户泄露,而非DNS技术被攻破。
第二步:清理解析记录并重置账户
登录DNS服务商,把所有异常的A记录、CNAME记录和NS记录全部删除,恢复到备份记录。
如果找不到原备份,可以借助Web Archive上的历史解析数据拼接,但最稳妥的是让注册商提供解析快照,同时修改注册商密码、邮箱,并开启两步验证。
第三步:检查邮件和子域名残留风险
攻击者常在劫持期间添加子域名用于GEO劫持或钓鱼跳转,这些记录必须全部删除。
还要检查SPF和DMARC解析记录,避免攻击者用你的域名发送伪造邮件,恢复后的至少一周内,建议用第三方监控平台持续观察解析变化。
长期防劫持:把风险控制在源头
行业共识认为,域名锁(Registrar Lock)和DNSSEC是两道最基础也最有效的防线,域名锁防止域名被转移,DNSSEC防止解析结果被篡改。
注册商账号尽量使用独立强密码,关闭不用的API访问权限,定期检查域名状态与解析记录,并在DNS服务商后台开启变更告警,每次修改解析后,导出文本备份,放在非云端位置,降低单点故障风险。
域名被劫持怎么判断与检测:常见问题答疑
域名被劫持和DNS污染有什么区别
域名劫持是攻击者直接控制你的域名或DNS配置,导致解析结果被全局篡改,DNS污染则发生在网络链路中,由某个节点对查询响应做伪造,通常只影响特定地区或运营商。
你可以用 nslookup 域名 8.8.8.8 做对比,如果公共DNS结果正常,只有本地异常,大概率是污染;如果所有公共DNS都指向陌生IP,则更可能是劫持。
手机端访问正常,电脑端跳转异常,是域名被劫持吗
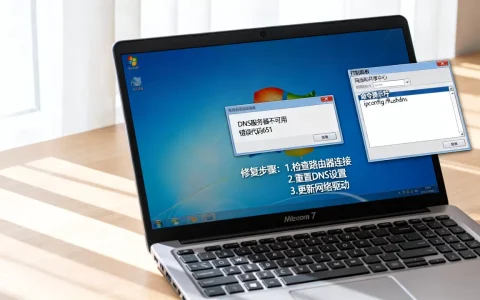
不一定,这类情况更常见于电脑本地问题,比如hosts文件被改、DNS缓存被污染,先执行 ipconfig /flushdns 清空缓存,再检查 C:WindowsSystem32driversetchosts 文件。
如果只有个别设备异常,基本可以排除全局劫持,如果所有设备、所有网络都中招,才需要考虑域名层面问题。
域名被劫持后,网站服务器上的数据会丢吗
域名劫持本身并不直接删除服务器数据,它改变的是“用户访问到哪里去”的入口,但攻击者可能利用劫持窗口,伪造同域名恶意站点诱导用户输入密码,或在恢复期间通过残留子域名做二次攻击。
恢复域名后应立即检查服务器日志,确认没有异常登录和文件改动,并及时备份,专注内容创作,确保持续输出高质量信息。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/666237.html