Ping域名原理,简单说就是通过ICMP回显请求判断目标主机是否在线,并记录往返延迟,它是网络排障最基础的”敲门”动作,过程不到一秒钟,却藏着DNS解析、路由追踪、TTL计数三层逻辑。
很多站长都有过这样的经历:网站打不开了,先Ping一下域名,IP能通,说明网络链路正常;Ping不通,问题可能出在DNS、防火墙或服务器本身,搞懂Ping域名原理,比盲目重启服务器有用得多,下面从底层协议讲起,拆解整个过程。
Ping域名原理的全过程拆解
Ping命令从敲下回车到显示结果,屏幕上看只是几行数据,实际经历三个步骤:域名转IP、ICMP报文发送、响应接收与计算。
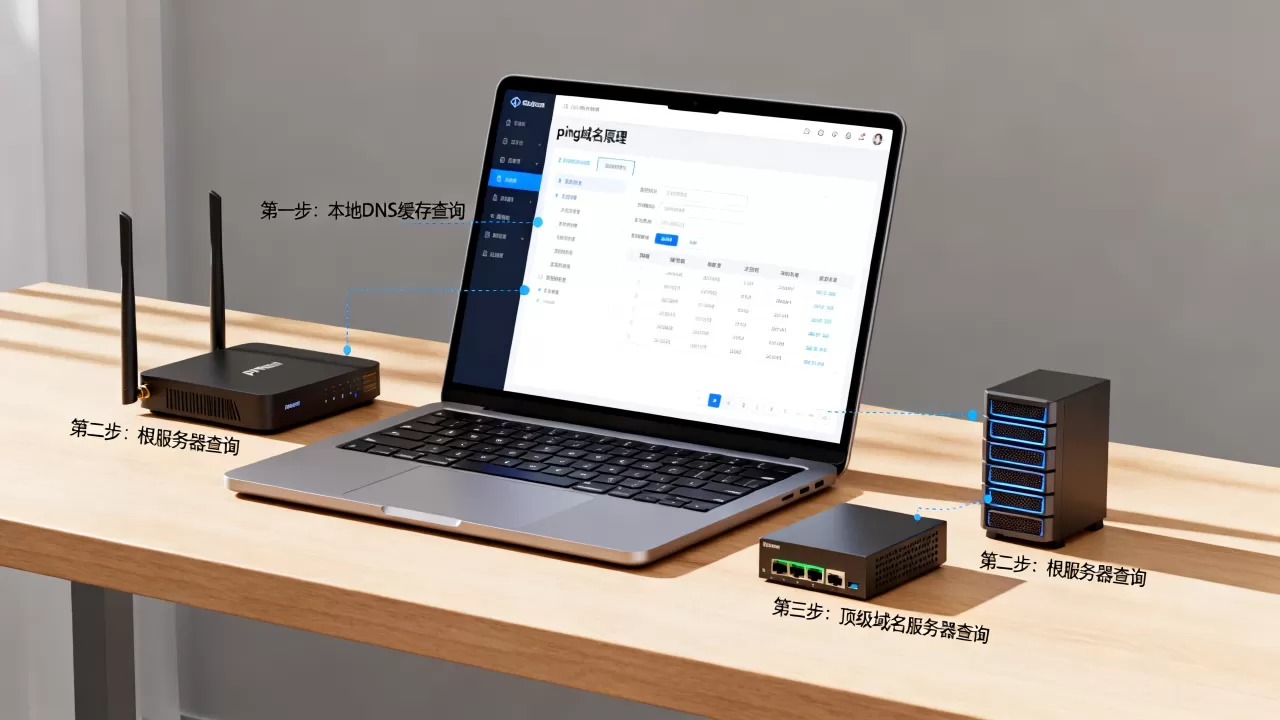
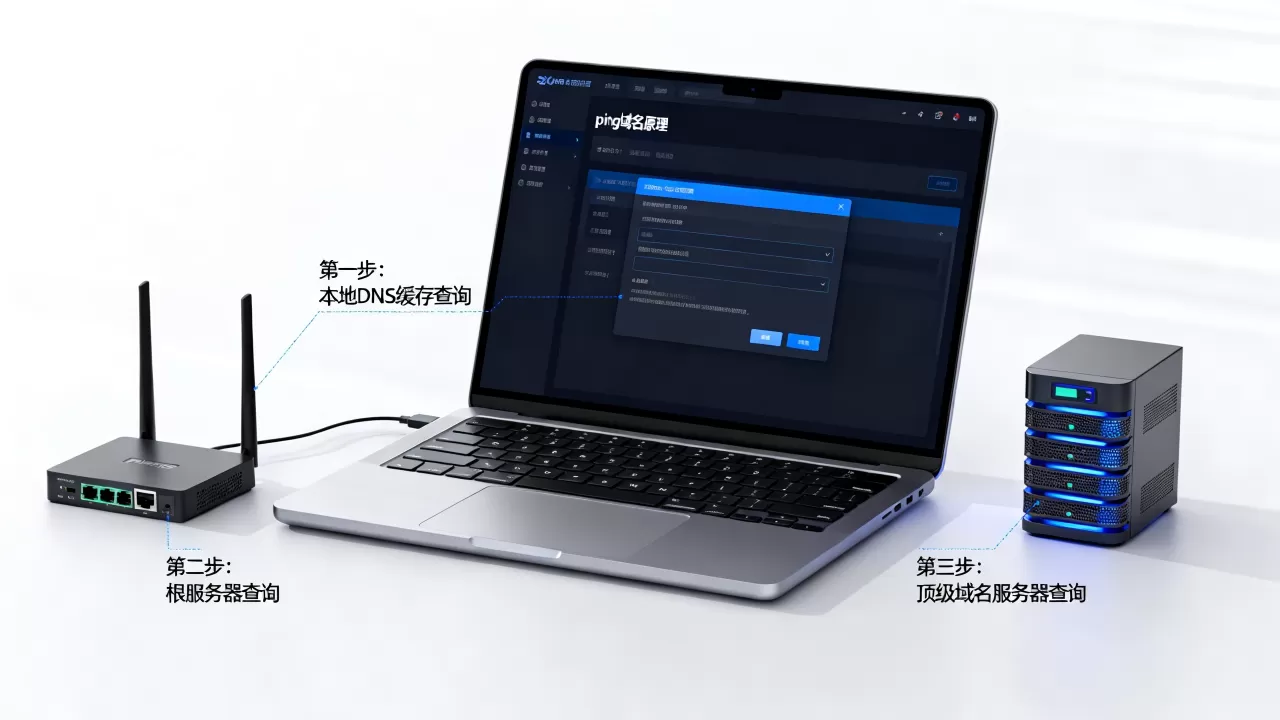
第一步:域名解析为IP地址
Ping对象是域名(比如baidu.com),但计算机不认识域名,只认IP地址,这时系统会调用解析器,按顺序查询域名对应的IP:
- 检查本地DNS缓存(系统临时记忆)
- 检查hosts文件(本机硬编码记录)
- 向网络配置的DNS服务器发起递归查询(默认端口53/UDP)
拿到IP后,Ping命令才开始真正的探测,一个小细节:有些系统Ping不同IP时会输出”正在Ping baidu.com [110.242.68.66]”,方括号里就是解析结果,如果解析失败,会提示”找不到主机”,后续步骤直接终止。
第二步:构造ICMP回显请求报文
ICMP是网络层协议,报文封装在IP数据包里,Ping发出的回显请求(Echo Request)包含以下字段:
- 类型:8,标识为回显请求
- 序号:每个包递增,方便匹配响应
- 数据段:一串字符(默认32字节,可用-l参数调整)
- TTL值:默认128(Windows)或64(Linux),每经过一个路由器减1
报文交给IP层后,加上源IP和目的IP地址,通过路由表确定下一跳,没有网关配置的机器,Ping只能在本网段生效。
第三步:响应返回与延迟计算
目标主机收到请求后,如果防火墙允许,会返回一个类型为0的回显应答(Echo Reply),Ping程序收到后计算两个关键数据:
- 往返时间:发送到接收的耗时,单位毫秒,受链路距离、设备处理速度影响
- TTL剩余值:目标返回时剩余的TTL,可以估算对方操作系统类型和经过路由跳数
如果超时无响应,Ping程序会显示”请求超时”,类型3(目标不可达)或类型11(超时)的ICMP报文也会触发不同报错提示。
Ping域名与Ping IP的差异对比
实际操作中,技术员常说”Ping不通域名”和”Ping不通IP”是两种性质的问题,前者是解析层的故障,后者是链路层的故障。
| 对比项 | Ping域名 | Ping IP |
|---|---|---|
| 前置依赖 | 需要DNS解析成功 | 无需解析 |
| 测试覆盖范围 | DNS服务器 + 路由 + 目标主机 | 路由 + 目标主机 |
| 常见失败原因 | DNS配置错误、hosts污染 | 路由黑洞、防火墙拦截 |
| 排障作用 | 定位解析和连通性问题 | 定位纯网络问题 |
实战场景:用户报告网站打不开,先Ping域名,报”找不到主机”,再Ping公网IP(比如之前记录下的服务器IP),通了说明DNS解析有毛病,如果Ping IP也不通,那就要检查本地网络、运营商线路或服务器状态了。
影响Ping域名结果的常见变量
Ping域名看似简单,返回结果却受多个变量干扰,系统学习这些因素,能避免误判。
防火墙策略是最大干扰项
多数云服务商默认允许ICMP协议,但不少安全软件会屏蔽回显请求。能Ping通不代表服务正常,Ping不通也不代表服务器宕机,比如简米云安全组默认放行ICMP,但酷番云部分安全组策略需要手动添加,排查时先确认安全组规则。
TTL值变化判断网络路径
Windows默认TTL=128,Linux默认TTL=64,执行”ping baidu.com -i 2″(Linux)或”ping baidu.com -i 2″(Windows)可以设置TTL,用逐跳探测方式定位断点,原理和tracert一样。
DNS缓存导致结果过期
本地DNS缓存可能保存过期记录,Ping解析出的IP与实际不一致时,先执行”ipconfig /flushdns”(Windows)或”systemd-resolve –flush-caches”(Linux)清理缓存,再尝试解析。
丢包与延迟的评判标准
- 0%丢包:链路质量优秀
- 1%-5%丢包:偶尔波动,可接受
- 持续超过10%丢包:链路存在明显问题,需要处理
延迟标准看距离,Ping同城机房,延迟<10ms;跨省访问,30-60ms正常;跨国访问,150-200ms算可接受。
域名Ping不通时的排查步骤
综合各类网络故障案例,操作顺序按照”从近到远、从简单到复杂”执行,避免盲改。
- 确认域名本身是否有效:浏览器访问看能否打开。
- Ping本机回环地址(127.0.0.1):通,说明网卡驱动正常。
- Ping网关IP:通,说明局域网链路正常。
- Ping公共DNS(如223.5.5.5):通,说明外网连通。
- nslookup域名:能解析出IP,说明DNS正常。
- Ping解析出的IP:通,说明问题在DNS或域名配置。
六个步骤对应六个检查点,定位范围逐步缩小,不少情况下,问题出在第5步:域名解析出已失效的旧IP,源站迁移后DNS记录没更新。
针对网站无法访问的专项排查
如果Ping域名正常、IP正常,但浏览器打不开网页,问题往往在应用层和传输层:
- 检查目标端口(80/443)是否监听:telnet域名 80
- 查看服务器Web服务进程状态
- 确认网站配置文件绑定域名是否和访问的域名一致
这类问题用Ping测不出来,必须配合端口测试和HTTP状态码判断。
Ping域名在站长日常运维中的实际应用
Ping不只是排障工具,日常运维中可以解决很多具体问题。
判断CDN加速效果
使用CDN服务的网站,Ping域名返回的IP通常不是源站IP,而是边缘节点IP,通过对比不同地区Ping同一域名的延迟数据,可以验证CDN调度是否生效,比如用第三方测速工具分别测试电信、联通、移动线路,看是否解析到对应运营商的节点。
验证DNS解析是否生效
域名更换服务器后,改完DNS记录,执行”ping新域名”检查是否解析到新IP,因为各地DNS缓存刷新时间不同(一般几分钟到24小时),一次无法判断全部生效情况,建议多等几个小时再测。
检测服务器是否宕机
面对”为什么不加CDN时,Ping域名超时但网站能打开”的疑问,核心原因在于CDN节点会代为响应ICMP请求,掩盖了源站的真实状态,所以高可用监控除了Ping,还会搭配TCP端口监探和HTTP状态码检测。
Ping域名相关的Q&A模块
Ping域名返回”请求超时”一定是服务器故障吗?
不一定,如果本机防火墙阻止ICMP入站,或者目标服务器在安全组中禁用了ICMP协议,即使Web服务正常,Ping也会超时,更准确的验证方式是确认80/443端口是否有响应,或者直接看网站能否访问。
Ping域名和Ping IP返回的延迟不同,哪个准确?
判断网络质量以Ping IP为准,Ping域名先经过DNS解析,解析时间不计入延迟,但DNS服务器响应慢会影响整个流程的感知,两者不一致时,优先排查DNS解析耗时。
机房DNS和公共DNS哪种更适合Ping域名测试?
机房DNS解析速度快、就近返回结果,适合机房内部链路验证;公共DNS(如114.114.114.114、223.5.5.5)解析结果更符合公网用户视角,适合模拟用户访问场景测试,测试覆盖范围不同,没有绝对优劣。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/669137.html