服务器网站本地能访问但IP访问不了,多数是防火墙、云安全组、服务监听地址或端口映射未配置到位,按下面的顺序逐项排查,能覆盖大部分实际场景。
为什么网站本地能访问,换IP就打不开?
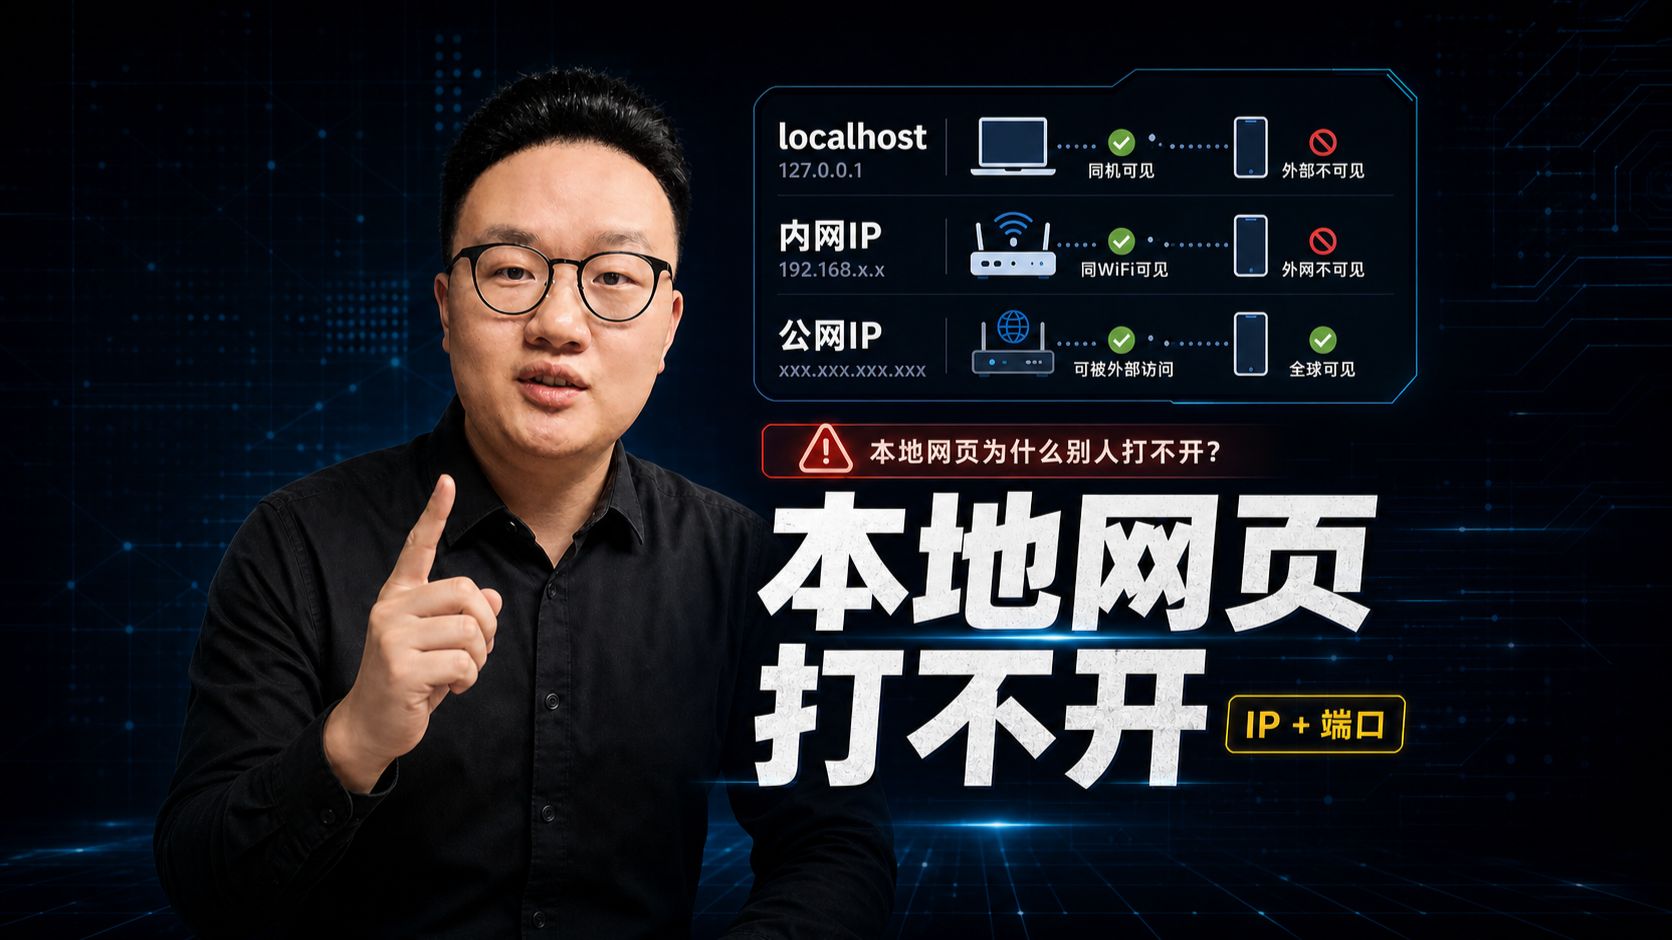
本地访问网站通常走0.0.1或localhost,流量从回环网卡直接进入服务进程,不经过外部防火墙、云平台安全组、路由器NAT等关卡,用IP访问时,流量从外部进入服务器,需要穿过多层网络过滤,任何一个环节拦截,都会导致“本地正常、外部失败”。
行业共识认为,这类问题超过一半与安全组或系统防火墙规则有关,其次是服务监听地址只绑定了回环地址。
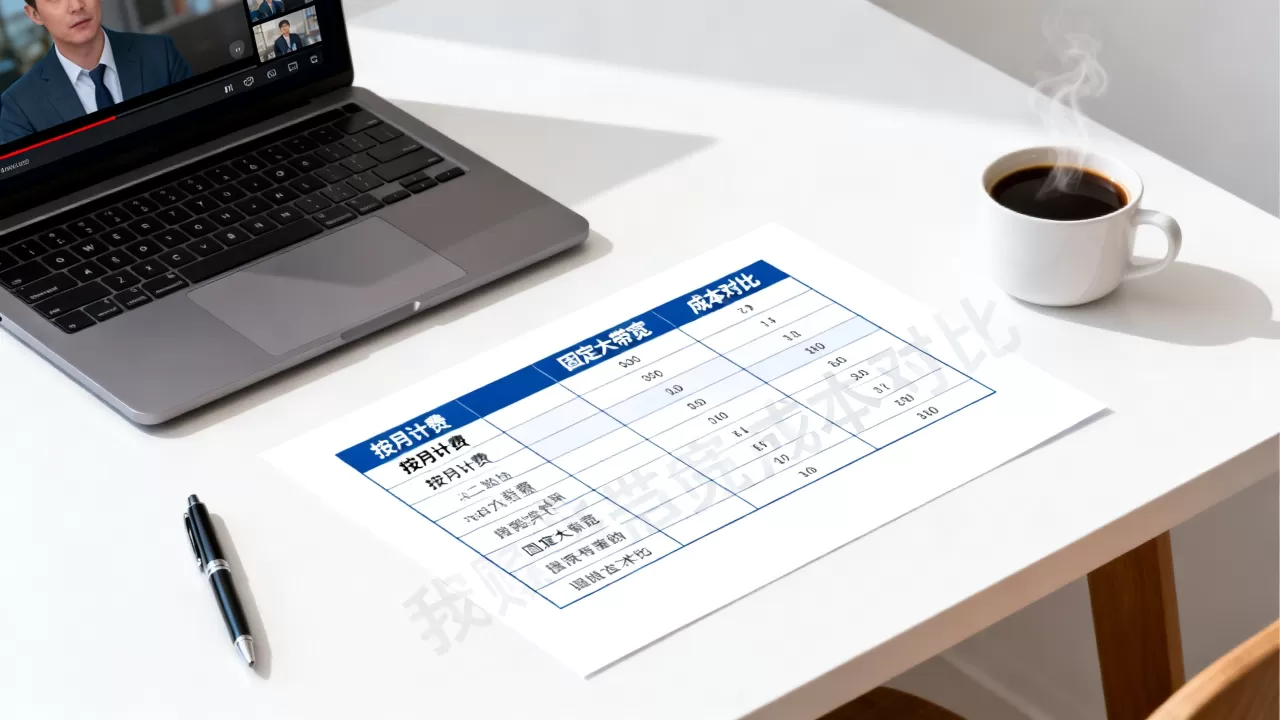
| 访问方式 | 流量路径 | 经过关卡 |
|---|---|---|
| 本地访问 | 回环网卡 | 几乎无 |
| 局域网IP访问 | 内网网卡 | 系统防火墙、服务监听 |
| 公网IP访问 | 公网入口 | 云安全组、系统防火墙、路由器NAT、运营商策略 |
网站localhost能打开域名打不开的原因与监听地址排查
服务只监听了127.0.0.1
这是最典型的监听地址问题,很多默认配置只绑定回环地址,导致外部IP无法访问。
查看监听状态:
netstat -tlnp | grep 80
如果显示0.0.1:80,说明服务只接受本机请求,需要改成0.0.0或公网内网IP。
修改Nginx:
listen 80;
或明确写:
listen 0.0.0.0:80;
修改Apache:
Listen 80
<VirtualHost :80>
修改Tomcat的server.xml:
<Connector port="8080" address="0.0.0.0" />
修改后重启服务,如果监听已经显示0.0.0:80,则跳过这一步。
IPv6与IPv4监听混用
部分服务默认只监听IPv6地址::80,外部用IPv4地址访问时自然失败,需要同时启用IPv4监听,Nginx中可同时写两条:
listen [::]:80;
listen 0.0.0.0:80;
本地hosts文件干扰
如果域名解析到0.0.1,本地访问完全正常,但外部用IP访问时没有这条解析,直接暴露了端口未开放或监听错误的问题,检查/etc/hosts或C:WindowsSystem32driversetchosts,删除类似0.0.1 yourdomain.com的测试条目。
简米云服务器外网ip访问不了网站?先检查安全组入方向规则
云服务器有独立的安全组策略,和系统防火墙形成双层过滤,相当一部分用户只配置了系统防火墙,忽略了云控制台的安全组,导致本地测试正常但外网IP无法访问。
安全组入方向规则配置
操作路径:云控制台 → 实例 → 安全组 → 配置规则 → 入方向 → 添加规则。
放行80和443端口:
- 协议类型:TCP
- 端口范围:80/443
- 授权对象:0.0.0.0/0
如果网站使用8080、8443等非常规端口,也要同步放行,保存后一般几分钟内生效,不需要重启服务器。
系统防火墙同步放行
CentOS/RedHat:
firewall-cmd --zone=public --add-port=80/tcp --permanent
firewall-cmd --reload
Ubuntu/Debian:
ufw allow 80/tcp
ufw allow 443/tcp
ufw reload
如果习惯用iptables:
iptables -I INPUT -p tcp --dport 80 -j ACCEPT
公司内网服务器外网访问不了?路由器端口映射完整步骤
公司或家里内网服务器,局域网用内网IP可以访问,但公网IP访问不了,通常是路由器没有做端口映射,公网IP到达路由器后,路由器不知道把请求转发给哪台内网机器。
端口映射操作步骤
- 确认服务器内网IP固定,例如
168.1.100,避免DHCP自动变化。 - 登录路由器管理后台,找到“端口转发”“虚拟服务器”或“NAT”相关菜单。
- 添加规则:外部端口
80映射到内部IP168.1.100:80,协议选择TCP。 - 保存后外网用公网IP测试。
多数家庭宽带的80和443端口会被运营商封锁,换成8080、8443等非常规端口测试更可靠,动态公网IP需要配合DDNS,否则公网IP变化后访问地址失效。
香港服务器不用备案ip访问与国内服务器备案差异
国内服务器提供Web服务通常需要完成ICP备案,否则80端口可能被运营商或云平台拦截,香港服务器无需备案,域名和IP可直接访问,对比如下:
| 对比项 | 香港服务器 | 国内服务器 |
|---|---|---|
| 备案要求 | 无需备案 | 需ICP备案 |
| 80/443端口 | 多数可直接访问 | 未备案常被拦截 |
| 网络延迟 | 略高 | 低 |
| 适用场景 | 测试、外贸、快速上线 | 长期运营、备案合规 |
业内专家指出,国内云平台对未备案的80端口流量有自动阻断机制,但IP加非常规端口多数可以绕过,仅适合临时测试,长期运营仍建议完成备案,避免访问不稳定。
端口被运营商封堵与非常规端口测试
部分地域如北京地区、上海地区等,对80、443、8080等常见Web端口管控较严,即使安全组和防火墙都放行,外部仍无法访问,换一个非常规端口往往就能解决。
修改Nginx监听端口:
listen 8888;
保存后重启Nginx,同时云安全组入方向放行TCP 8888,授权对象0.0.0.0/0,外部访问格式为http://公网IP:8888。
如果非常规端口可以访问,基本可以确认是运营商封堵了原端口,此时要么更换端口使用,要么走备案流程恢复80/443访问。
宝塔面板站点无法用IP访问的常见原因
宝塔面板用户经常遇到:面板能打开,但网站用IP访问显示默认页或404,原因通常是站点没有绑定IP作为域名。
解决办法:进入宝塔面板 → 网站 → 对应站点 → 域名管理,添加服务器公网IP,或者将某个站点设为“默认站点”,这样IP访问时会自动落到该站点。
如果使用Nginx,也可以检查站点配置文件中的server_name是否包含IP地址,没有包含时,IP请求会命中默认站点,导致页面内容不符合预期。
用telnet和nc快速判断问题层级
不确定问题出在哪个环节时,用端口连通性测试快速定位。
外部电脑执行:
telnet 公网IP 80
或:
nc -zv 公网IP 80
如果连接成功,说明网络、安全组、防火墙都放行了,问题在服务监听或站点配置,如果连接超时,说明被中间设备拦截,重点查安全组和防火墙。
内网机器执行:
telnet 内网IP 80
可以区分服务器防火墙与服务本身,内网IP能通、公网IP不通,问题出在路由器映射或运营商;内网IP不通,问题出在服务器防火墙或服务未监听对应网卡。
实操清单:五分钟排查顺序
- 执行
netstat -tlnp | grep 端口,确认监听地址为0.0.0或公网内网IP,而不是0.0.1。 - 检查系统防火墙:
firewall-cmd --list-all,放行对应端口。 - 检查云安全组:入方向规则放行端口,源地址0.0.0.0/0。
- 检查路由器映射:内网服务器需配置端口转发。
- 换非常规端口测试,排除运营商封堵。
- 查看服务日志:
nginx -t、journalctl -u nginx或tail -f /var/log/nginx/error.log。
服务器本地能访问IP访问不了,本质是出站与入站路径不一致,先看监听地址,再查防火墙和安全组,最后考虑运营商因素,按清单逐项排除,不必重装系统。
Q&A
服务器本地能访问ip访问不了怎么解决?
先执行netstat -tlnp确认服务监听在0.0.0,再检查云安全组入方向规则放行端口,最后用curl -I http://公网IP:端口从外部测试,多数情况是安全组未放行。
简米云服务器外网ip访问不了网站安全组怎么设置?
登录简米云控制台,进入ECS实例的安全组配置,添加入方向规则:协议TCP,端口80/443,授权对象0.0.0.0/0,保存后一般几分钟内生效,若使用其他端口,同步放行。
网站localhost能打开域名打不开是哪里问题?
域名解析可能指向127.0.0.1,导致仅本地可访问;或服务只监听回环地址,检查本地hosts文件是否添加了错误解析,以及服务配置文件中监听地址是否为0.0.0.0。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/669293.html