一个公网IP完全能支撑七台服务器对外服务,核心思路是把入口服务器做成统一网关,用Nginx按域名分流、用端口映射按端口分流,或者用frp等内网穿透工具把七台内部服务器安全暴露出去,七台机器各自跑在不同内网地址,外部请求由入口机精准转发到对应后端。
端口映射和反向代理哪个好:一个公网ip多台服务器方案对比
只有一个公网IP,却要把七台服务器都利用起来,先要理解一个基本事实:公网IP本身不绑定单台服务器,真正区分服务的是端口和域名,一台服务器可以有65535个TCP端口,理论上七台服务器可以各分到一组端口,外部访问时用IP:端口直接命中,但当七台服务器都要跑标准Web服务时,端口映射容易把访问地址搞乱,用户记不住IP:8001、IP:8002这类地址。
业内专家指出,多数生产环境优先使用反向代理方案,而不是简单端口映射,原因有三:
- 反向代理能按域名和URL路径分流,七台服务器可以共用80和443端口。
- 反向代理层可以统一做SSL证书、限流、日志、安全策略。
- 端口映射虽然配置简单,但每增加一个服务就要暴露一个新端口,防火墙规则和运维成本上升较快。
两种方案对比:
| 方案 | 配置难度 | 域名需求 | 端口占用 | 适合场景 |
|---|---|---|---|---|
| 端口映射 | 低 | 不需要 | 每服务独立端口 | 内部测试、非Web服务、临时开放 |
| 反向代理 | 中 | 需要 | 共用80/443 | 生产Web、多域名、多后端池 |
| 内网穿透 | 中低 | 可选 | 由穿透服务分配 | 无固定公网IP、家庭宽带 |
行业共识认为,七台服务器如果主要用于Web应用或API,反向代理是性价比和可维护性更好的路线,如果七台里既有Web服务又有数据库、SSH、远程桌面,则可以采用混合方案:Web走反向代理,其他协议走端口映射。
nginx一个公网ip多个域名配置实操(七台服务器版)
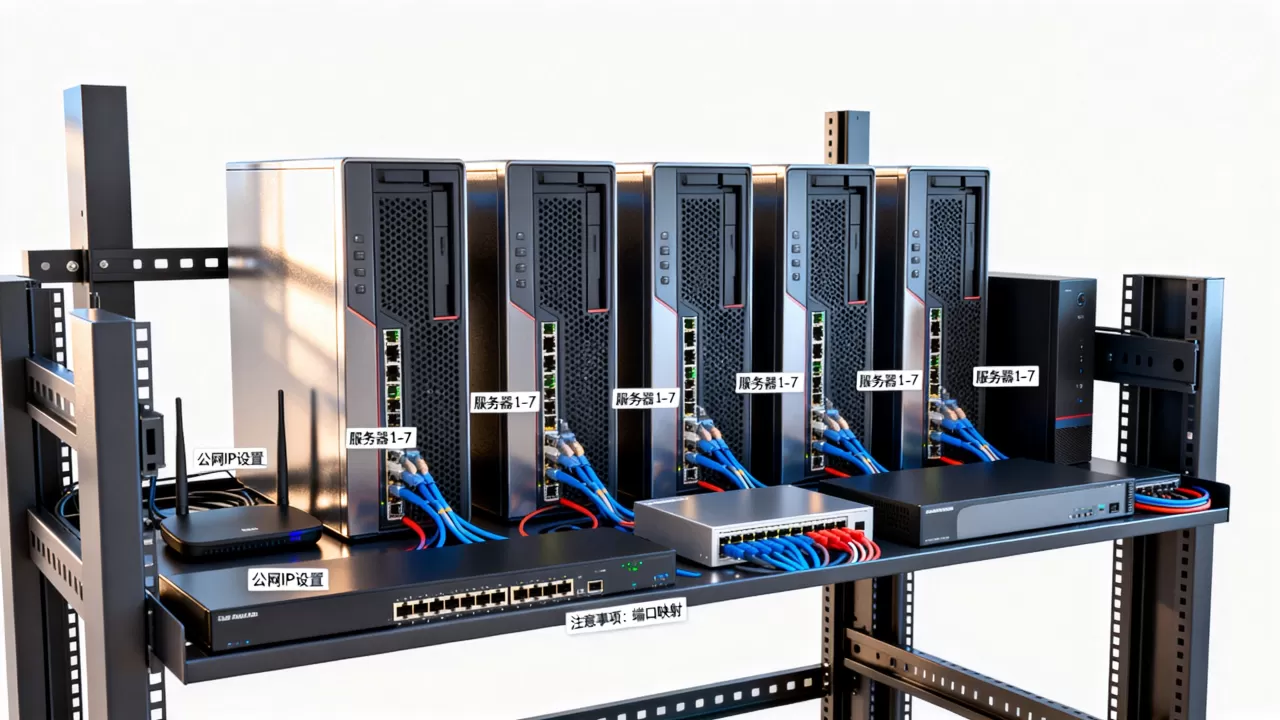
假设你已经有一台拥有公网IP的入口服务器,七台后端服务器的内网IP分别是168.1.11到168.1.17,入口服务器安装Nginx,配置七个server块,每个块对应一个域名或子域名。
基础环境准备
- 入口服务器:安装Nginx,绑定公网IP,开放80和443端口。
- 七台后端服务器:只需要在内部网络可达,不需要公网IP。
- 域名:准备七个域名或泛域名,全部解析到同一个公网IP。
七台服务器按域名分流配置
在/etc/nginx/conf.d/目录下创建七个配置文件,每个文件对应一个后端,以第一台和第二台为例:
# server1.conf
server {
    listen 80;
    server_name api1.example.com;
    location / {
        proxy_pass http://192.168.1.11:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
# server2.conf
server {
    listen 80;
    server_name api2.example.com;
    location / {
        proxy_pass http://192.168.1.12:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
其余五台依此类推,只需要修改server_name和proxy_pass的目标内网地址即可,这样外部用户访问api1.example.com时,入口Nginx会把流量转发给第一台服务器;访问api2.example.com时转发给第二台服务器,以此类推。
共用443端口并配置HTTPS
如果七台服务器都要走HTTPS,在入口Nginx统一配置证书,不需要每台后端服务器各自申请证书,使用certbot为每个域名签发证书,然后在server块中增加443监听:
server {
    listen 443 ssl;
    server_name api1.example.com;
    ssl_certificate /etc/letsencrypt/live/api1.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/api1.example.com/privkey.pem;
    location / {
        proxy_pass http://192.168.1.11:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
七台后端服务器完全不需要暴露80和443端口到公网,内部用HTTP通信即可,这样既节省公网端口资源,又降低证书管理复杂度。
nginx一个公网ip多个域名配置的常见坑
- 后端服务器返回的链接如果写死了内网地址,可能导致页面资源加载失败,需要在应用层配置正确的外网域名。
- 七台后端服务器如果使用WebSocket,要在
location块中增加proxy_set_header Upgrade $http_upgrade;和proxy_set_header Connection "upgrade";。 - 如果七台服务器中有非Web服务,不能塞进Nginx的HTTP代理,需要改用四层代理或端口映射。
家用宽带一个公网ip能挂几台服务器?内网穿透与DDNS场景
家用宽带很多时候并没有真正的固定公网IP,运营商可能分配的是大内网地址,这种情况下,“一个公网ip能挂几台服务器”这个问题本身就变了:你没有稳定公网IP,但依然可以让七台服务器被外网访问。
有动态公网IP的情况
部分地区的家庭宽带可以获得动态公网IP,只是每次拨号IP会变,此时可以用DDNS把域名指向动态IP,再在路由器上做端口映射或DMZ,七台服务器中选一台作为反向代理入口,路由器只把80和443端口映射到入口服务器,这样一来:
- 七台服务器共用家庭宽带的一个动态公网IP。
- 外部通过不同域名访问七台不同服务。
-

入口服务器继续用Nginx按域名分流。
无公网IP的情况
如果运营商只给大内网地址,公网IP不存在,就需要内网穿透,常用工具包括frp、ngrok、ZeroTier、Tailscale等,以frp为例,需要一台有公网IP的云服务器作为服务端,七台内网服务器安装frp客户端,把各自服务穿透到公网服务器的不同端口或不同域名下。
frp客户端配置示例:
[web1]
type = http
local_ip = 192.168.1.11
local_port = 8080
custom_domains = api1.example.com
七台服务器各配一个custom_domains,全部指向服务端的公网IP,公网服务端frps收到对应域名的请求后,会转发到对应的内网客户端,这种方案不需要家庭宽带本身有公网IP,只需要一台有公网IP的云服务器作为跳板,费用通常按云服务器带宽计算。
上海企业一个公网ip多服务器方案价格与成本拆解
海为例,企业如果只有一个公网IP,但需要让七台服务器对外提供服务,通常面临两种成本路线。
自建入口服务器加Nginx
- 入口服务器:一台低配云服务器,公网IP包含在内,1M-5M带宽起步,上海地域的云服务器包年价格通常在几百元到上千元不等,具体看配置和带宽。
- 七台后端服务器:不需要公网IP,使用同地域内网互通,内网带宽一般比公网带宽大很多,成本也低。
- 域名:七个域名或子域名,域名注册费用不高,但若使用独立域名需要备案。
- 运维成本:需要维护Nginx配置、证书续期、安全策略。
全端口映射加防火墙
- 入口路由器或防火墙:如果七台服务器在同一个机房内网,可以用硬件防火墙或软路由做端口映射。
- 公网IP资源:仍然只有一个。
- 端口划分:例如80端口给Web入口,8001到8006给其他六台服务器的管理端口。
- 成本:硬件设备一次性投入,云上环境则用安全组代替,几乎没有额外软件成本。
上海企业的机房或云服务商多数支持内网互通,因此推荐用反向代理方式,可以避免为七台服务器分别购买公网IP,根据国内主流云服务商的公开价格,一个公网IP若单独购买弹性IP,包月费用在几十元上下,但带宽费用另计,七台服务器如果各买一个公网IP,公网资源成本会明显上升;共用一个公网IP,只保留入口服务器的带宽即可。
公网ip不够用怎么映射多个服务器:端口分流与四层代理
有时七台服务器中只有两三台跑Web,其他跑数据库、Redis、SSH等非HTTP服务,这种情况下直接用Nginx七层代理不够,需要四层端口映射。
在入口服务器上可以用Nginx的stream模块做四层转发:
stream {
    upstream ssh_backend {
        server 192.168.1.13:22;
    }
    server {
        listen 2201;
        proxy_pass ssh_backend;
    }
}
这样外部访问公网IP的2201端口,就会转发到第三台服务器的22端口,依次给七台服务器分配不同端口,
- 服务器1:HTTP走80/443,由Nginx七层代理。
- 服务器2:HTTP走80/443,由Nginx七层代理。
- 服务器3:SSH走2203。
- 服务器4:数据库走3306映射到3306。
- 服务器5:Redis走6379映射到6379。
- 服务器6:远程桌面走3389映射到3389。
- 服务器7:自定义应用走9001。
端口映射和反向代理可以同时存在,入口服务器同时承担七层和四层转发,防火墙只需放行入口服务器上已规划的那些端口,其余端口全部关闭,安全面更小。
一个公网ip设置七台服务器时的安全与备案事项
七台服务器共用一个公网IP,安全边界集中在入口服务器,一旦入口被攻破,七台后端都可能暴露,要做好以下措施:
- 入口Nginx开启访问日志和错误日志,定期检查异常请求。
- 后端服务器只开放内网端口,不绑定公网地址。
- 七台服务器之间如果互相调用,走内网IP,不要绕公网。
- 国内服务器对外提供Web服务需要完成ICP备案,七个域名如果都指向同一公网IP,每个域名都需要备案,但备案主体可以相同。
- 如果七台服务器中有非Web服务如SSH、数据库,建议使用非默认端口并限制来源IP。
据工信部数据,国内备案流程通常需要几个工作日到两周左右,备案期间域名不能直接解析到国内服务器,企业在规划七台服务器上线时间时,应把备案周期计算进去。
一个公网ip怎么设置七台服务器常见问题
一个公网ip能绑定七台服务器吗?
能,公网IP本身不绑定某台服务器,而是由入口设备或软件把不同请求分发到七台内网服务器,常见做法是用Nginx按域名分流、用端口映射按端口分流,或者用frp等内网穿透工具,七台服务器各自保持内网IP,外部只能看到同一个公网IP。
七台服务器共用一个公网ip需要备案吗?
如果这七台服务器上的服务通过域名对外提供Web访问,域名需要完成ICP备案,如果只通过IP加端口访问非Web服务,通常不涉及Web备案,但服务器本身使用国内机房资源需要符合实名和接入要求,具体以服务器所在服务商的备案规定为准。
没有公网ip怎么让七台服务器被外网访问?
可以租用一台有公网IP的云服务器作为frp服务端,七台内网服务器安装frp客户端,把各自服务穿透到云服务器的不同域名或端口下,外网用户访问云服务器的公网IP或域名,流量经过云服务器转发到对应内网服务器,这种方式不依赖本地宽带的公网IP,适合家庭宽带或纯内网环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/669584.html