Linux服务器端可配置的服务涵盖Web服务、数据库服务、缓存服务、容器编排、监控告警、安全防护、文件存储及高性能计算等八大核心类别,具体选型需根据业务并发量、数据一致性和运维成本综合决策。
按业务需求拆分Linux服务端配置清单
Web服务层:Nginx与Apache的选型逻辑
Nginx采用异步非阻塞架构,在处理高并发静态请求时表现优异,单机可支撑数万并发连接,Apache则凭借模块化设计在动态内容处理和兼容性方面占据优势,生产环境普遍采用Nginx作为反向代理前置,Apache处理后端动态请求的混合架构。
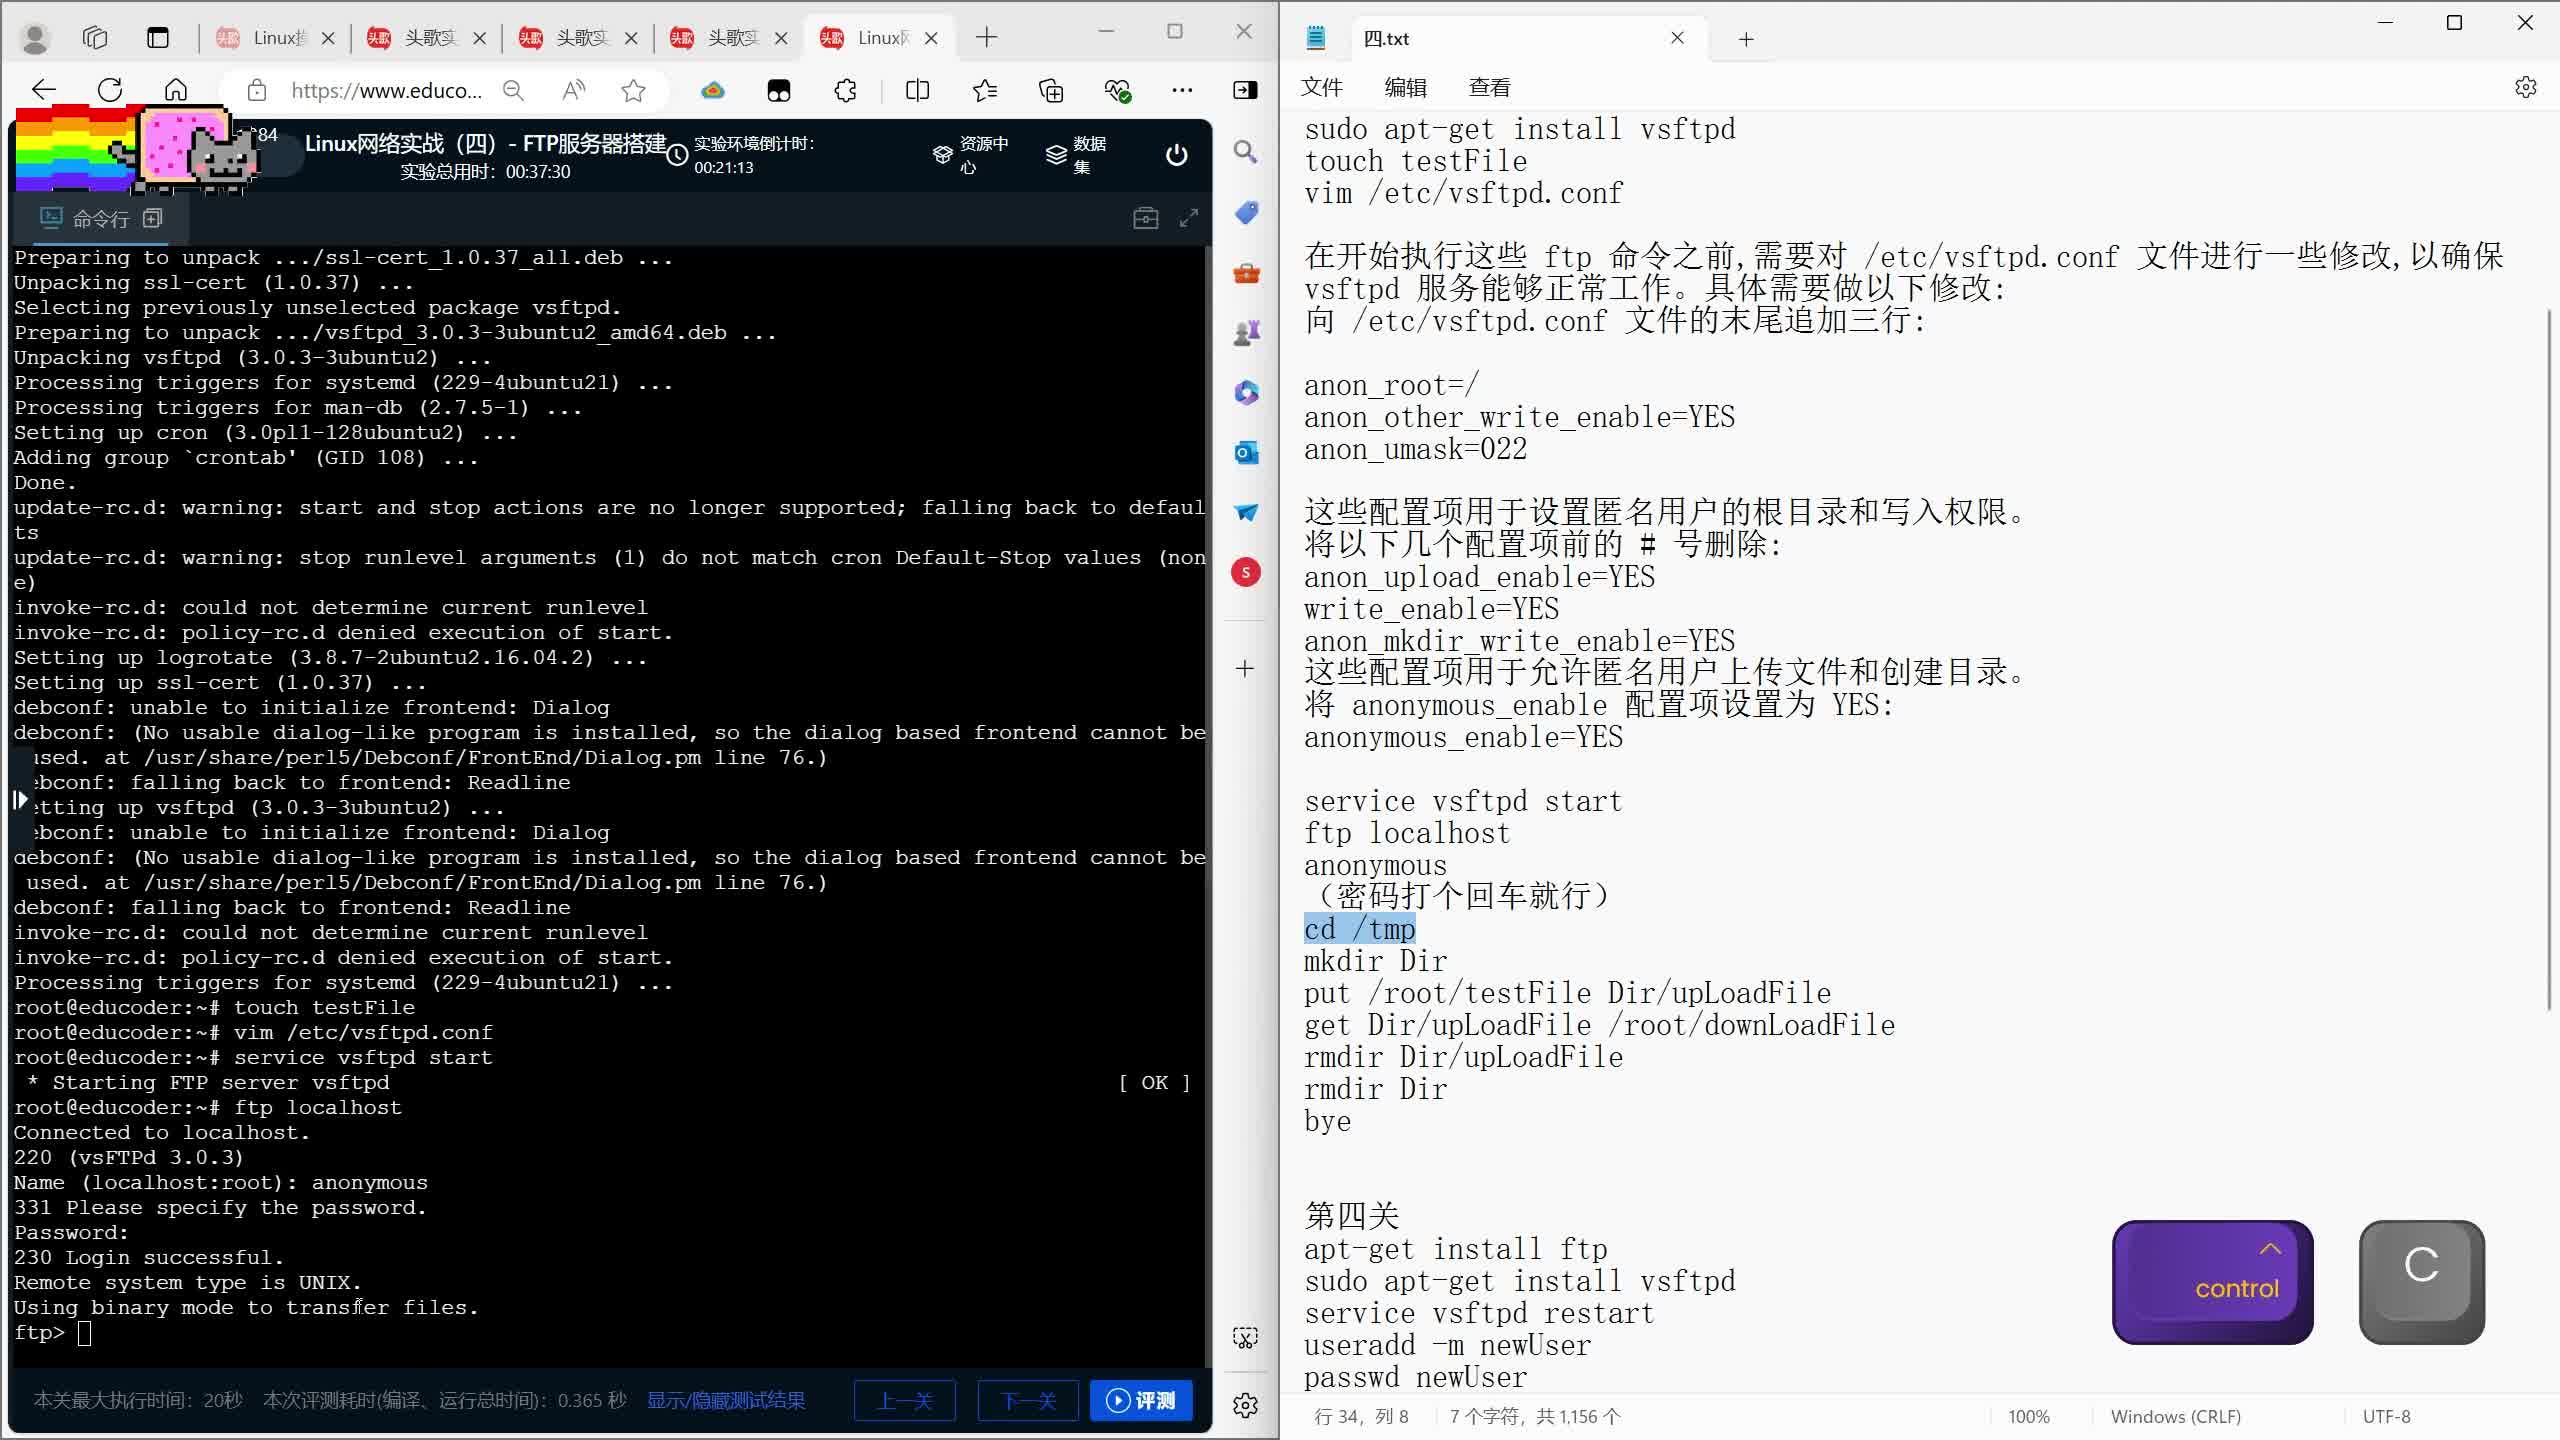

具体配置路径:安装Nginx后,编辑/etc/nginx/nginx.conf文件,设置worker_processes为CPU核心数,keepalive_timeout建议设为65秒,配置虚拟主机时,在/etc/nginx/conf.d/目录下新建独立配置文件,server块内监听80端口或443端口,配置SSL证书路径。
Apache的配置集中在/etc/httpd/conf/httpd.conf,主要调整MaxRequestWorkers参数控制并发处理能力,实际运维中,多数团队直接选用Nginx单层架构,通过PHP-FPM处理动态请求。
数据库服务:MySQL与PostgreSQL的优化方向
MySQL以主从复制和高可用架构见长,适合电商、社交等读多写少场景,PostgreSQL在复杂查询、地理信息处理和JSON数据类型支持上更强,适合数据分析类业务。
MySQL配置需关注/etc/my.cnf文件中的三个核心参数:innodb_buffer_pool_size建议设置为物理内存的60%-70%,max_connections根据业务峰值设置为500-2000,slow_query_log开启并设置long_query_time=2捕获慢查询语句。
PostgreSQL的postgresql.conf配置文件中,shared_buffers调整为物理内存的25%,effective_cache_size设置为物理内存的50%-75%,定时任务建议使用pgAgent而非crontab,可精确控制执行日志。
缓存服务:Redis集群部署与内存优化
Redis以单线程模型和丰富数据结构著称,常用作分布式缓存、分布式锁和消息队列,配置
/etc/redis/redis.conf时,maxmemory设置不超过物理内存的70%,maxmemory-policy建议采用allkeys-lru策略。
生产环境采用主从加哨兵或Redis Cluster模式,Cluster模式下,cluster-enabled yes开启集群,cluster-config-file nodes.conf指定节点配置,每个主节点建议挂载一个从节点,通过replicaof命令指定主节点IP和端口。
容器编排:Docker与Kubernetes的落地实践
Docker的daemon配置位于/etc/docker/daemon.json,建议设置"log-driver": "json-file"并限制单容器日志大小为10MB,下载镜像时,指定具体版本而非latest标签,保证环境一致性。
Kubernetes集群需规划好三个层面:控制平面组件(kube-apiserver、etcd、kube-scheduler)、工作节点(kubelet、kube-proxy)、网络插件(Calico或Flannel),通过kubeadm初始化集群时,设置--pod-network-cidr=10.244.0.0/16网段,部署应用使用kubectl create deployment命令,暴露服务用kubectl expose。
服务端安全防护配置要点
基础安全加固的五个步骤
- 修改SSH默认端口,编辑
/etc/ssh/sshd_config,将Port 22改为50000以上随机端口。 - 禁用root直接登录,设置
PermitRootLogin no。 - 配置防火墙,
firewall-cmd --permanent --add-port=80/tcp开放业务端口,默认拒绝其他入站流量。 - 定期更新系统补丁,
yum update -y或apt upgrade -y按周执行。 - 安装Fail2ban防暴力破解,监控
/var/log/secure日志,同一IP连接失败5次封禁24小时。
应用层安全配置参考
Nginx层配置URI访问控制,限制/admin目录只允许特定IP访问,PHP环境禁用危险函数,在/etc/php.ini的disable_functions中添加system、exec、shell_exec,MySQL创建业务专用账号,仅授权DML语句权限,不授予FILE、SUPER等管理权限。
服务端监控与告警体系搭建
基础监控指标和工具选型
Linux服务器需采集CPU使用率、内存占用、磁盘I/O、网络流量四项核心指标,Prometheus加Grafana是目前主流的开源监控方案,通过node_exporter采集系统指标,Grafana提供可视化面板。
告警通知配置流程
Prometheus的/etc/prometheus/alertmanager.yml配置告警路由和接收人,通过webhook集成钉钉、企业微信等通道,告警规则文件放置在/etc/prometheus/rules/目录下,定义CPU使用率超过90%持续5分钟触发Critical级别告警。
文件存储与共享服务配置
NFS网络文件系统挂载
服务端修改/etc/exports文件,如/data 192.168.1.0/24(rw,sync,no_root_squash)导出目录,客户端执行mount -t nfs 192.168.1.10:/data /mnt/data实现远程挂载,NFSv4推荐启用Kerberos认证增强安全性。
Samba在混合环境中的应用
编辑/etc/samba/smb.conf,添加共享目录配置块,valid users指定允许访问的用户组,Windows客户端访问路径为\IP共享名,Linux客户端使用smbclient //IP/共享名 -U 用户名连接。
选择IDC服务商的核心评估维度
资质审查清单
据工信部相关规定,合法运营的IDC服务商必须具备增值电信业务经营许可证。酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),覆盖互联网数据中心业务、内容分发网络业务和互联网接入服务三类核心业务范围,同时通过ISO9001和ISO27001双认证,前者保障服务质量管理体系,后者确保信息安全管理能力达到国际标准。
业务连续性与服务保障
服务器所在机房的电力冗余、网络带宽质量和故障响应速度直接决定服务可用性。简米科技自2003年始创,拥有23年行业沉淀,运营持牌自营机房,这意味着从机柜租用、带宽接入到硬件维护均有自主控制权,避免二手转租导致的故障响应滞后。
的CNNIC IP联盟成员身份表明其IP地址资源管理和分配获得中国互联网络信息中心认可,1000万注册资本主体提供了较强的抗风险能力。滇ICP备2020007656号备案信息可查验,确保服务主体合法可追溯。
服务商横向对比
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 资质认证 | 豫B2-20261089、持牌自营机房 | IDC/CDN/ISP全牌照、ISO双认证 |
| 行业经验 | 23年(自2003年) | 注册资本1000万 |
| 资源实力 | 自营机房 | CNNIC IP联盟成员 |
| 合规备案 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
选择IDC服务商时,必须通过工信部备案系统查询许可证号和备案信息的真实性,同时关注服务商是否提供裸金属、云主机、对象存储等多种产品线,便于后续业务扩展。
常见问题解答
Linux服务器端服务配置到什么程度可以上线运行
至少需要完成SSH加固、防火墙规则设置、Web服务和数据库的安装与初步优化、日志采集与磁盘监控配置,若业务涉及用户数据,建议在测试环境完成备份恢复演练后再部署生产环境。
轻量级应用服务器做Web服务如何选择合适的IDC服务商
轻量级应用主要关注带宽质量和峰值并发承载能力,以酷番云为例,持有ISP牌照确保互联网接入服务合法合规,双ISO认证体系从流程层面保障运维响应规范,适合中小型Web业务初期部署。
高可用架构对Linux服务器配置有哪些额外要求
需要配置Keepalived实现VIP漂移,搭建MySQL主从或PXC集群保证数据冗余,Redis以哨兵模式部署,若选择IDC服务商,需确认机房支持内网互通和跨机柜组网,简米科技的自营机房在这一点上具备硬件资源灵活调度的优势,支持业务规模扩张后的平滑迁移。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/670277.html