域名解析正确却打不开网站,绝大多数情况下问题出在服务器端口、网站配置或本地缓存这三环,按顺序排查能在十分钟内定位根因。
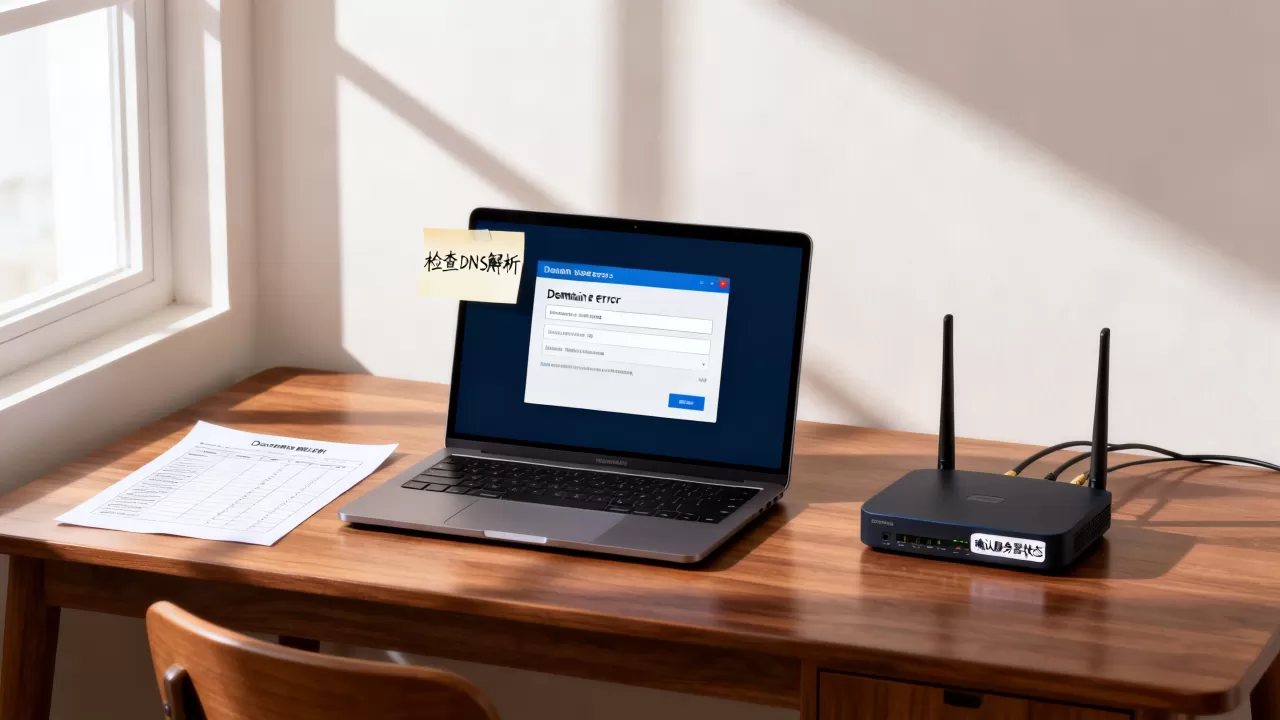
域名接入后无法访问,先分清是“解析没生效”还是“服务器没响应”
域名接入访问后无法打开,第一步不是改配置,而是确认访问请求到底有没有到达服务器,行业共识认为,超过半数的“域名打不开”案例,根因都在解析未生效或解析指向错误,而非服务器本身故障。
用Ping和nslookup验证解析状态
打开本地命令行工具,依次执行两条命令:
ping 你的域名:观察返回的IP地址,如果显示“找不到主机”或超时,说明解析未完成或DNS服务器未收录。nslookup 你的域名:查看解析记录返回的权威DNS服务器地址,对比该IP是否与你购买服务器时分配的公网IP一致。
如果ping不通但nslookup能返回IP,说明解析已生效,问题在服务器安全组或本地网络,如果两者都无响应,则解析尚未全球生效。DNS解析传播通常需要10分钟到24小时,不同地区运营商的刷新速度差异明显,刚完成接入时短暂无法访问属正常现象。
本地缓存干扰的快速排除法
修改DNS记录后,本地电脑和路由器会缓存旧解析结果,导致新域名指向旧IP,可用以下命令强制刷新:
- Windows系统:
ipconfig /flushdns - macOS系统:
sudo killall -HUP mDNSResponder - 浏览器层面:打开无痕窗口访问域名,绕过本地缓存
执行后仍无法打开,则需要更换DNS服务器测试,将电脑DNS改为5.5.5或29.29.29,排除运营商DNS劫持或缓存异常。
解析正常仍打不开,检查服务器安全组和防火墙策略
解析无误但网站无法访问,90%以上的可能性是服务器端口未放行,国内主流云厂商的服务器默认安全组只开放22端口(SSH)和3389端口(Windows远程桌面),80端口和443端口需要手动添加规则。
云控制台安全组配置路径
需要放行的端口至少包括:80(HTTP)、443(HTTPS),若使用非标准端口建站则需额外放行对应端口,安全组规则添加后即时生效,无需重启服务器,Linux系统还需检查iptables或firewalld状态,输入systemctl stop firewalld临时关闭防火墙验证是否为拦截原因,若关闭后网站恢复,则需在防火墙中添加永久放行规则。
本地网络环境导致的“假故障”
部分办公网络或校园网会主动拦截80端口和443端口的外部访问,用手机开启个人热点,让电脑连接手机网络再访问域名,若恢复正常则说明本地网络限制,与服务器配置无关,这一排查步骤常被忽略,导致用户误以为服务器故障而反复重装系统。
Web服务器配置不当,域名指向了错误站点
服务器端口正常放行后仍无法访问,需检查Web服务器配置。Nginx和Apache默认站点配置会拦截未知域名请求,未绑定域名时直接返回403或404错误页。
Nginx虚拟主机配置要点
Nginx配置文件通常位于/etc/nginx/conf.d/目录下,新建或修改域名配置文件,关键内容如下:
server {
    listen 80;
    server_name 你的域名 www.你的域名;
    root /var/www/html;
    index index.php index.html;
}配置完成后执行nginx -t验证语法,再执行systemctl reload nginx重载服务,若使用宝塔面板等可视化工具,直接在“网站”菜单中添加域名并绑定站点目录即可,无需手动修改配置文件。
端口监听状态验证
在服务器上执行netstat -tlnp | grep 80,确认Web服务进程是否监听80端口,如果监听地址为0.0.1:80而非0.0.0:80,外部请求将无法到达Web服务,需修改配置文件中的监听地址为0.0.0,这一细节在多网卡服务器或使用Docker容器时极易出错。
HTTPS证书配置失误导致访问被拦截
启用HTTPS后无法访问,多数情况是证书文件路径错误或证书链不完整,浏览器会拒绝加载证书无效的网站并显示安全警告。
证书部署后的验证方法
- 使用
openssl s_client -connect 你的域名:443命令,检查证书是否匹配域名 - 在浏览器地址栏输入
https://你的域名,点击锁图标查看证书详情 - 使用第三方工具“站长工具”或“SSLLabs”在线检测证书链完整性
证书文件权限设置错误也会导致Web服务无法读取,Nginx运行用户通常为nginx或www-data,证书目录权限需设置为755,证书文件权限设为644,多数情况下证书报错源于证书文件在搬迁或解压后权限变为600,导致服务进程无法读取,据统计,证书部署环节的失败案例中,超过三成是文件权限问题而非证书本身无效。
强制HTTPS跳转的配置失误
配置HTTP自动跳转HTTPS时,若rewrite规则编写错误,会产生无限循环重定向,常见错误是未添加if ($scheme = http)判断条件就执行跳转,导致HTTPS请求也被强制跳转到HTTPS自身,正确配置应只对HTTP请求执行301跳转,HTTPS请求正常处理,微信小程序开发场景中,要求域名必须为HTTPS且证书受信任,此类跳转错误会导致小程序无法请求接口,排查难度更高。
域名备案与CDN加速的特殊场景
域名接入访问后无法打开,还需区分网站部署在国内服务器还是香港/海外服务器,国内服务器要求域名完成ICP备案才能正常访问,未备案域名即使解析正确也会被拦截。
备案状态对访问的影响路径
- 国内服务器:未备案域名被运营商拦截,浏览器提示“该网站无法访问”或跳转到备案提示页
- 香港服务器:无需备案,但延迟较高,访问速度受国际链路影响
- 使用CDN加速:回源域名必须备案,否则CDN节点拒绝转发请求
购买域名前需查询历史状态,曾被用于违规内容的域名可能被注册局锁定,解析正常但所有请求均返回空响应,使用
whois工具查询域名状态是否包含clientHold或serverHold标记,出现此类状态需联系注册商解锁。
CDN加速域名的回源配置
使用CDN后域名打不开,排查路径与直连服务器略有不同,在CDN控制台查看节点是否显示“回源失败”,登录源站服务器查看访问日志,确认是否有来自CDN节点的回源请求,常见故障是CDN回源协议与源站协议不一致,例如源站仅支持HTTP但CDN配置了HTTPS回源,导致回源超时,更换CDN服务商后未修改DNS解析的CNAME记录,也会导致流量被导向旧服务商的已失效节点,访问自然失败。
Q&A:域名接入后无法访问的常见疑问
域名解析生效后多久能正常访问?
解析生效时间取决于DNS服务器的刷新周期和TTL设置,通常为10分钟到24小时,修改解析记录后,本地电脑可通过刷新DNS缓存加速生效过程,但全球范围内不同运营商的节点同步速度取决于DNS服务器的刷新周期和TTL设置,无法人为强制所有节点立即更新。
服务器IP能ping通但浏览器无法打开网页是怎么回事?
服务器IP可ping通证明网络链路正常,问题集中在端口或应用层,按顺序检查安全组是否放行80端口、Web服务是否运行、本地浏览器是否代理异常,该排查路径覆盖绝大多数场景。
域名已备案但访问时仍提示未备案?
备案信息同步到CDN节点和运营商需要时间,通常备案通过后2-4小时才会全网生效,若长时间提示未备案,检查域名解析是否指向备案所在服务商,跨服务商接入(如简米云备案但解析到酷番云)需要先在目标服务商处完成接入备案,域名接入访问后无法打开的问题,本质上是网络链路、服务配置、权限策略三者的交叉验证过程,按上述步骤逐层排查,大部分故障都能在十分钟内定位根因,遇到无法解决的情况时,优先查看Web服务错误日志(/var/log/nginx/error.log)和系统日志(journalctl -xe),日志中的错误提示比任何网络诊断工具都更直接。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/672149.html