南京业务被同行恶意刷量,先别急着换服务器,更别硬扛,稳妥路线是:留存日志证据,接入高防IP或租南京高防服务器做流量清洗,源站只放行回源IP,再叠加限频、验证码和黑名单。 恶意刷量本质是流量攻击和业务风控问题,单靠一个高防开关解决不了全部。
南京业务被同行恶意刷量怎么办:先判断,再拦截
恶意刷量常见表现
- 接口QPS突然升高,单IP或窄IP段反复请求。
- 短信、登录、下单、弹幕接口被集中打。
- 带宽、CPU、数据库连接数被拉满。
- 日志里UA异常、Referer为空、请求路径规律。
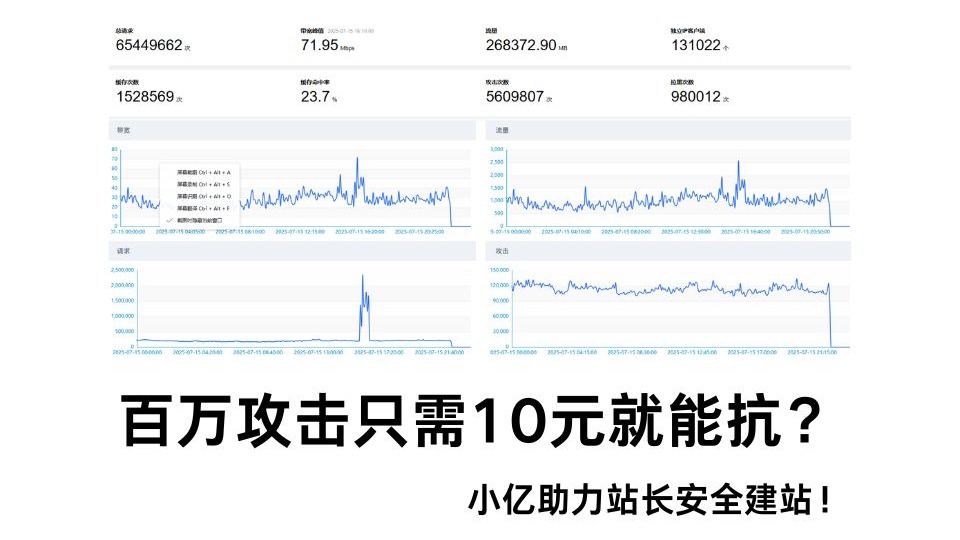
这些信号说明对方不是正常用户,而是在用脚本或代理池消耗资源,南京本地业务如果面向江苏用户,流量突增时还会叠加线路拥堵,正常客户会先感觉到卡顿。

先做三件事:留证、隔离、限流
- 留证:保存Nginx、应用、WAF、高防清洗报表,至少保留7天,重要业务保留30天,命令示例:
awk '{print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -nr | head -20。 - 隔离:真实IP不要暴露,查DNS历史、子域名、邮件头,安全组只放行高防回源IP。
- 限流:Nginx用
limit_req,应用层用令牌桶,关键接口加验证码或JS挑战。
南京业务被同行恶意刷量租高防服务器拦截的完整流程
- 选高防:确认防御峰值、CC防护、回源IP、清洗报表。
- 接入:域名CNAME到高防,源站安全组只允许回源IP。
- 配置:WAF频率、人机、地理、UA、Referer规则。
- 观察:看清洗流量、回源流量、误杀率。
- 升级:被持续刷就提高防御或加验证码。
- 报案:保存证据,向平台和网安部门反映。
这套流程的重点不是“买完就完”,而是把源站藏起来,让攻击流量先撞到清洗节点。
南京高防服务器和普通服务器区别在哪里,租哪种更合适
三种方案对比
| 类型 | 防御方式 | 适用场景 | 成本特点 | 注意点 |
|---|---|---|---|---|
| 普通服务器 | 无专业清洗,靠安全组和系统防火墙 | 无攻击、展示站、内部系统 | 成本低 | 容易被刷量打满 |
| 高防IP | CNAME接入,流量清洗后回源 | 已有服务器、不想迁移 | 按防护峰值和带宽 | 要放行回源IP |
| 高防服务器 | 机房自带清洗,独立IP | 游戏、电商、直播、API | 月付或年付 | 看真实防御和CC能力 |
南京本地高防与异地高防对比
- 南京本地BGP多线延迟低,适合江苏用户、南京本地业务。
- 异地高防成本低,延迟可能增加,适合展示站和普通API。
- 行业共识认为,清洗中心能力和回源线路比单看防御峰值更重要。
南京高防服务器租用价格多少,怎么算
价格通常由防御峰值、带宽、IP数量、机房等级、是否BGP、CC防护、服务响应决定。
- 入门档:100G防御、10M带宽,月付常见在几百到千元级。
- 进阶档:300G以上、50M BGP,月付会到数千元。
- 高防定制:500G以上或大带宽多IP,多按需报价。
- 不要只看“无限防御”,要看SLA、清洗报表、回源IP、切换时间。
- 南京高防服务器租用价格多少,关键不是最低价,而是攻击来时能不能快速清洗、能不能保住源站。
南京电商直播被恶意刷量如何拦截:按场景配置
电商下单、秒杀、优惠券接口
- 接口加签名、时间戳、nonce,防止重放。
- Nginx限流:
limit_req_zone $binary_remote_addr zone=api:10m rate=5r/s; - 黑名单:
iptables -I INPUT -s 1.2.3.4 -j DROP
- 关键操作加滑块、短信验证、设备指纹。
- 优惠券和秒杀库存走独立队列,避免拖垮主库。
直播弹幕、点赞、礼物
- 长连接先鉴权,再限制消息频率。
- 房间级QPS设上限,异常房间自动降速。
- 高防CC按URL限频,重点保护登录、送礼、下单接口,做去重,防止同一账号短时间刷屏。
游戏、APP、短信接口
- 短信接口加图形验证、IP日限、手机号频控、黑产库。
- 游戏业务选TCP/UDP高防,南京BGP线路优先。
- APP接口区分游客和登录用户,游客低配额,登录用户按等级给额度。
高防服务器拦截恶意刷量的实操命令与配置
Linux排查命令
ss -s看连接概况。netstat -anp | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -nr | head看来源IP。tail -f /var/log/nginx/access.log | grep -E 'POST /api/login'盯登录接口。grep -E '1.2.3.4' /var/log/nginx/access.log | wc -l统计可疑IP请求量。
Nginx限流配置
limit_req_zone $binary_remote_addr zone=req_limit:10m rate=10r/s;
server {
  location /api/ {
    limit_req zone=req_limit burst=20 nodelay;
    limit_conn addr 10;
  }
}
防火墙与云安全组
iptables -I INPUT -s 1.2.3.4 -j DROP临时封禁。- 安全组只放行高防回源IP段。
- 关闭不必要端口,修改SSH默认端口,启用密钥登录。
- 数据库、Redis不要暴露公网,只允许内网访问。
日志与证据
- 保存IP、时间、URL、UA、请求体哈希、设备指纹。
- 向云平台提交攻击日志,必要时向公安机关网安部门报案。
- 据工信部公开的网络安全通报信息,DDoS和CC攻击仍是常见威胁,企业保留完整日志,后续追溯和申诉会更有依据。
南京企业选择高防服务商时看哪些指标
防御类型与清洗能力
- 是否支持DDoS、CC、UDP反射、DNS放大。
- 清洗中心分布、回源线路、报表是否实时。
- 能不能按URL、IP、UA、频率做细粒度策略。
接入方式与回源安全
- 支持CNAME、高防IP、隧道回源。
- 源站白名单是否能自动同步。
- 真实IP是否容易从历史DNS、子域名泄露。
服务响应
- 7×24值班、切换时间、误杀处理、SLA。
- 攻击时能否人工介入调策略。
- 是否提供清洗报告和封禁记录。
合规与备案
- 据工信部要求,境内服务器需备案。
- 南京本地机房要确认资质、线路和售后。
- 业内专家指出,选择高防不能只看防御峰值,还要看清洗报表和回源白名单能力。
南京业务被同行恶意刷量租高防服务器拦截常见问答
南京业务被同行恶意刷量,租高防服务器一定能拦住吗?
不能保证100%,高防主要清洗流量型DDoS和CC,业务层撞库、短信轰炸还要靠风控,实际拦截效果取决于攻击类型、防护阈值和源站限流配置。
南京高防服务器租用价格多少,为什么报价差很多?
价格差在防御峰值、带宽、IP、BGP线路、CC防护和服务响应,低价可能共享防护、超售或回源线路差,先看清洗报表、SLA和回源白名单,再谈月付。
南京高防服务器和普通服务器区别大吗,已有服务器要不要换?
区别主要在清洗和隐藏源站,已有服务器可先接高防IP,不必立刻换,若源站被打穿、需要独立防御资源,再租南京高防服务器。
南京业务被同行恶意刷量,核心不是买最贵的高防,而是证据、清洗、限流、回源安全四条线同时做,把源站藏好、把频率控住、把日志留全,高防服务器才能真正发挥拦截价值。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/673559.html