虚拟机连不上FTP,核心原因就两个:FTP服务没启动,或者虚拟机的网络配置有问题,按顺序排查,五分钟内就能定位问题。
先分清是服务端问题还是网络问题
排查之前,先判断故障现象属于哪一类,连接FTP时最常见的报错有两种:“连接被拒绝”和“连接超时”。

- 连接被拒绝:说明数据包已经到达目标机器,但目标机器上的FTP服务端口没有监听,问题大概率出在FTP服务本身没启动,或者监听的IP地址不对。
- 连接超时:说明数据包根本没到目标机器,或者回包丢了,问题大概率出在网络层,比如IP配置错误、防火墙拦截、网卡模式不对。
这个判断技巧在排查虚拟机连不上ftp怎么解决这类问题时非常实用,能帮你少走一半弯路,下面按从简到繁的顺序拆解。
排查FTP服务是否真的在运行
登录虚拟机检查服务状态
远程连不上时,直接打开虚拟机的控制台窗口,在虚拟机内部执行命令检查,不同操作系统的命令不一样:
- Linux虚拟机(以CentOS/Ubuntu为例):执行
systemctl status vsftpd(vsftpd是常见FTP服务)或ps -ef | grep vsftpd,看到active (running)就是正常的,如果显示inactive (dead),执行systemctl start vsftpd启动。 - Windows虚拟机(以IIS FTP或Serv-U为例):在“服务”管理器中找到“Microsoft FTP Service”或对应服务,看状态是否为“正在运行”,没运行就右键启动。
行业共识认为,超过八成的FTP连接失败案例,根源就是FTP服务根本没挂起来,而不是网络问题。
检查服务监听端口
服务启动了但仍然连不上,接着看端口监听情况,在虚拟机里执行netstat -tlnp | grep 21,观察输出结果:
0.0.0:21或::21:说明服务监听所有IP,正常。0.0.1:21:说明FTP服务只监听了本机回环地址,外部网络根本访问不到,需要修改FTP配置文件(比如vsftpd的listen_address参数),改成
0.0.0
端口监听正常,但主机连不上,十有八九是防火墙在拦截,继续往下看。
临时关闭防火墙测试
为了快速定位问题,可以先临时关闭虚拟机防火墙再试一次连接:
- Linux:
systemctl stop firewalld(CentOS)或systemctl stop ufw(Ubuntu)。 - Windows:在“Windows Defender防火墙”中关闭“专用网络”的防火墙开关。
关闭后如果FTP能连上,说明防火墙规则问题,此时不要图省事一直关防火墙,而是添加放行规则:
# Linux开放21端口
firewall-cmd --permanent --add-port=21/tcp && firewall-cmd --reload
排查虚拟机的网络配置
如果FTP服务正常,端口也正常,那就是VM网络层面的问题,这部分是虚拟机桥接模式ftp连接不了的高发区,要重点看。
确认虚拟机的网络模式
虚拟机的网络模式直接决定了它和宿主机的关系,常见三种模式的特点对比如下:
| 网络模式 | 虚拟机与宿主机的通信方式 | FTP连接的常见问题 |
|---|---|---|
| NAT模式 | 虚拟机通过宿主机共享IP上网,宿主机无法直接访问虚拟机 | 宿主机无法用虚拟机IP直连FTP,需要配置端口转发 |
| 桥接模式 | 虚拟机与宿主机处于同一局域网,有独立IP | IP冲突、网段不一致会导致连接失败 |
| 仅主机模式 | 只能与宿主机通信,无法访问外网 | 外部机器无法访问虚拟机FTP |
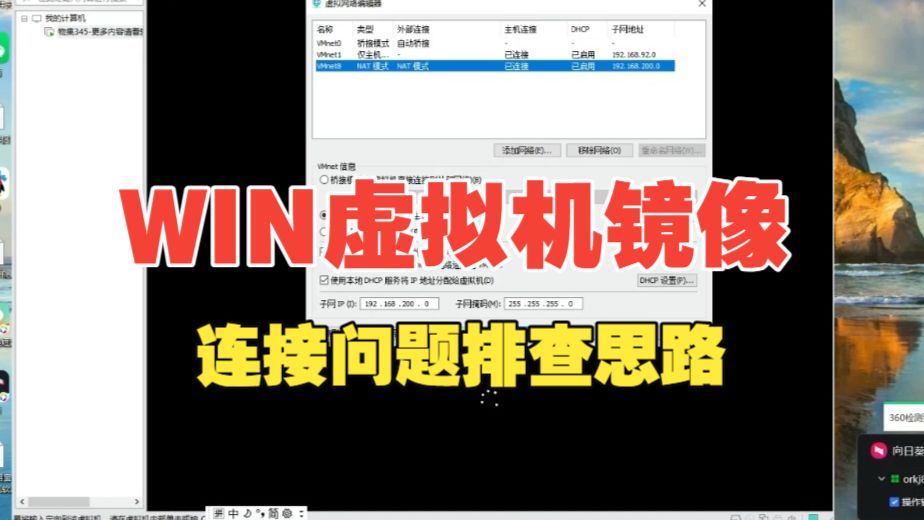
如果你用的是NAT模式并且宿主机主动连接虚拟机FTP,需要在VMware的“虚拟网络编辑器”中添加端口转发规则,把宿主机的某一端口(比如21)转发到虚拟机的21端口。
检查IP地址是否冲突
桥接模式下,虚拟机的IP必须和宿主机在同一网段,并且不能和局域网内其他设备冲突,在虚拟机内执行ip addr查看当前IP,然后回到宿主机执行arp -a看看有没有相同IP的其他设备。
举个例子:宿主机IP是168.31.100
,那虚拟机就应该是168.31.x,如果虚拟机IP是168.42.x,那就是网段对不上,FTP肯定连不上,这种问题经常出现在笔记本频繁切换Wi-Fi和有线网络之后,DHCP分配的网段变了,虚拟机却还在用之前的IP。
从宿主机测试网络连通性
在宿主机上打开命令行,先ping虚拟机IP:
ping 192.168.x.x
- 能ping通,说明网络层OK,问题在FTP服务本身或端口。
- ping不通,接着用
telnet 192.168.x.x 21测试端口通不通,如果明明服务已启动但telnet显示拒绝连接,检查FTP服务是否绑定了错误的IP地址。
FTP配置中的隐藏坑点
主动模式与被动模式的差异
FTP和HTTP不同,它有主动模式(PORT)和被动模式(PASV)两种工作方式,很多情况下,虚拟机内部FTP服务正常,宿主机也ping通了,但FTP客户端就是卡在“正在读取目录列表”然后失败,这时候问题出在数据传输端口上。
- 主动模式:服务器主动连接客户端开放的端口,但NAT环境下这个机制失效。
- 被动模式:客户端主动连接服务器开放的高位随机端口(如vsftpd默认的30000-31000),更适合虚拟机场景。
解决思路:在FTP服务器配置文件中指定被动端口段(例如vsftpd的pasv_min_port=30000和pasv_max_port=31000),然后在防火墙中放行这个端口段,最后在FTP客户端连接时选择被动模式(FileZilla等客户端默认就是被动模式),如果还不能解决,尝试切换主动模式。
局域网内FTP连不上的特殊场景
同一台虚拟机,办公室能连,家里换了个Wi-Fi就连不上了,这种情况通常是局域网网络环境变了,虚拟机的IP地址没有及时更新,在家里重新运行DHCP获取(Linux执行dhclient,Windows执行ipconfig /renew),然后确认新IP并重新连接即可。
实操案例:一次完整的排查过程
为了让你更直观地理解整个过程,这里用一个具体案例串联所有步骤。
场景描述:宿主机Windows 10,虚拟机CentOS 7,VMware桥接模式,虚拟机里安装了vsftpd,宿主机用FileZilla客户端连接FTP报错“连接超时”。
排查过程如下:
- 第一步,确认虚拟机IP:在虚拟机里执行
ip addr,看到IP为168.1.88,宿主机IP为168.1.77,确认在同一网段。 - 第二步,确认FTP服务状态:执行
systemctl status vsftpd,显示active (running),异常排除。 - 第三步,宿主机ping虚拟机:
ping 192.168.1.88,能通,说明网络链路没问题。 - 第四步,telnet测试21端口:
telnet 192.168.1.88 21,提示“无法打开到主机的连接”,此时可以确认,FTP服务在运行,但宿主机访问不到21端口。 - 第五步,检查防火墙:在虚拟机里执行
iptables -L -n,发现21端口被DROP了,执行firewall-cmd --permanent --add-port=21/tcp后重载,宿主机的FileZilla顺利连上。
整个排查耗时大约五分钟,核心逻辑就是从上到下层层排除从服务进程查到端口监听,再查网络连通性,最后查防火墙规则。
问题与解答
虚拟机连不上ftp怎么解决?有没有最快的排查路径?
最快的路径是登录虚拟机确认FTP服务在运行,然后在宿主机上依次执行ping虚拟机IP(排查网络连通)和telnet虚拟机IP 21(排查端口可达性),这两条命令的结果基本能锁定问题出在哪一层,效率远高于反复看配置。
FTP服务已启动但局域网内其他电脑连不上,是什么原因?
大概率是被虚拟机或宿主机的防火墙拦截了21端口,或者FTP服务配置了只允许本地访问,按顺序检查:确认FTP服务监听0.0.0,然后放行防火墙的21端口和被动模式端口段,最后在客户端切换主动和被动模式测试。
虚拟机用NAT模式连不上FTP,换桥接模式却很稳定?
这是两种模式的工作机制决定的,NAT模式下虚拟机对外部不可见,宿主机访问虚拟机必须做端口转发,而桥接模式让虚拟机直接出现在局域网中,就像一台独立机器,如果不想改网络模式,可以在VMware的虚拟网络编辑器中添加一条NAT端口转发规则,把宿主机的21端口转发到虚拟机的21端口。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/673996.html