服务器端口故障是网络运维中最常见的疑难杂症之一,它并非单一问题,而是涵盖物理链路、服务监听、防火墙策略、路由转发等层面的综合性故障集合。 只要数据包没能从源地址顺利抵达目标服务的正确“门牌号”,都可归为端口故障,本文将按照故障出现的频率和排查优先级,系统拆解各类端口故障的具体表现、成因与处置手段。
物理链路层的端口故障:最隐蔽的“断头路”
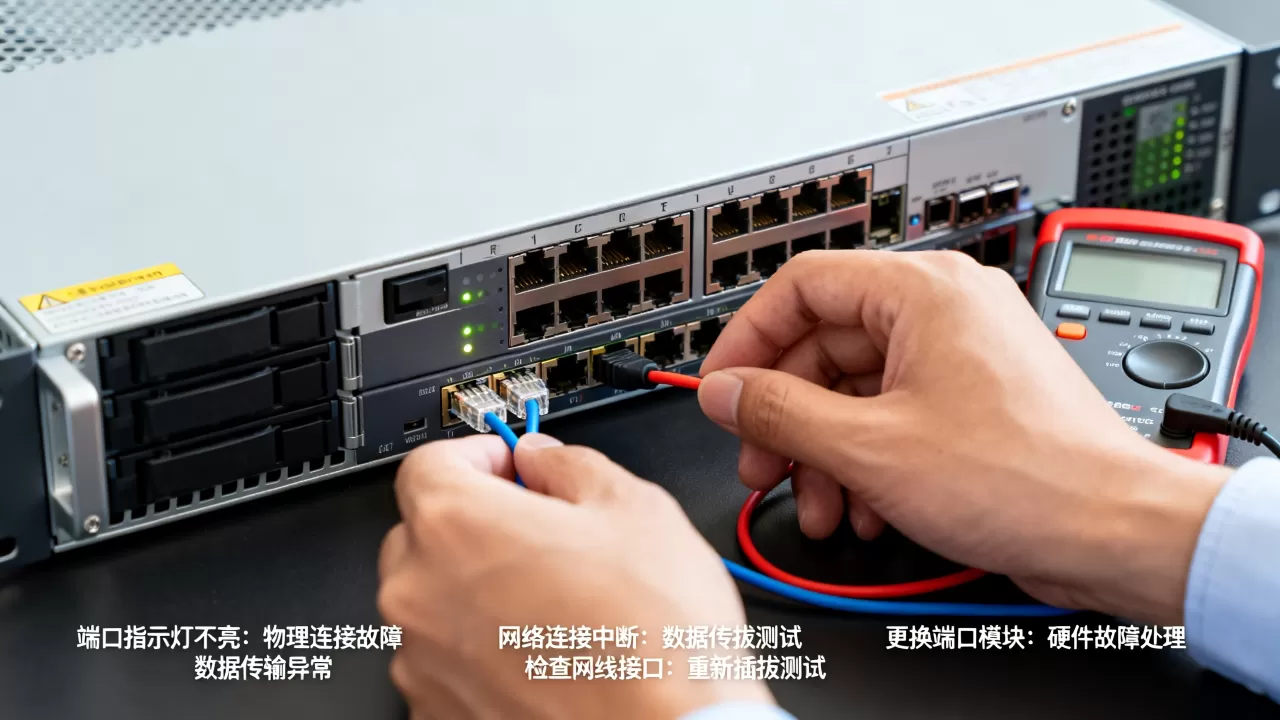
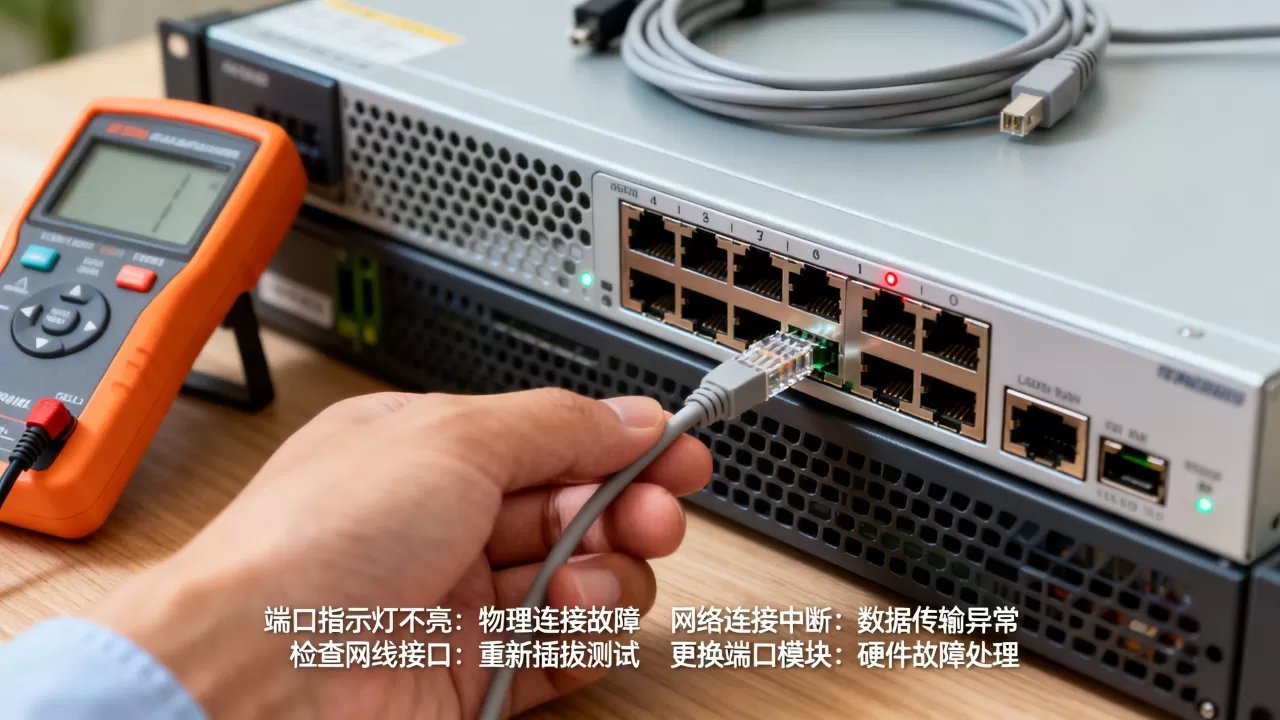
这类故障发生在OSI模型的第一层,表现为端口完全无响应,或者时通时断,常见的诱因包括网线水晶头氧化、光模块接收功率过低、交换机单板端口烧毁等,典型的特征是ip addr命令能看到网卡状态为DOWN,或者物理指示灯不亮,处理这类故障最直接的工具是ethtool,例如执行ethtool eth0查看Speed和Link detected状态,若检测结果为Speed: Unknown!,基本可判定物理层异常,在日常机房运维中,相当一部分端口“假死”源于光模块的插拔次数超过设计寿命,导致金手指磨损,多数情况下,重新插拔并清洁光纤接头后即可恢复,但这属于高风险的现场操作,若在核心业务链路上操作,需先进行冗余切换。
数据链路层与ARP的端口故障:MAC地址的“幽灵”
这一层的故障往往比物理层更让人困惑,因为网卡状态显示正常,但流量就是不通,常见场景是交换机的STP(生成树协议)收敛异常,导致端口被置为阻塞状态,或者服务器的ARP表项学习到了错误的MAC地址,判断此类故障,可在服务器上执行arping命令探测网关,观察是否有reply,如果arping有响应但ping不通,大概率问题出在三层以上的防火墙或路由策略,另一类高发问题出现在VLAN配置不匹配上,比如接入交换机的Access端口和Trunk端口的PVID设置不一致,这会导致数据帧被错误打标或丢弃,表现为网络丢包率极高,但端口物理状态为UP,此时需要登录交换机核对端口配置,检查display vlan或show vlan id。
网络层路由与IP的端口故障:找不到“地图”
当物理链路和链路层均正常,数据包却“有去无回”时,通常是路由问题,具体表现可能是单向通,即从服务器能访问外部,但外部无法访问服务器,这往往是因为服务器缺少指向网关的默认路由,或者安全组策略只放行了入方向流量却未放行回程流量,排查时使用traceroute或mtr命令逐跳分析,重点关注路径中是否有的节点,如果发现流量在某台路由器或防火墙上被丢弃,需要检查ACL(访问控制列表)和路由表条目,IP地址冲突也是典型的网络层端口故障,两台设备配置了相同的内网IP,会导致连接频繁中断,通过
arp -a查看网关MAC地址的异常变动可以迅速定位。
传输层TCP/UDP端口故障:核心业务的“重灾区”
这是日常运维中遇到最多的端口故障类型,通常指服务器的某个服务端口无法建立TCP三次握手或UDP通信异常,它细分为以下三种场景。
服务未监听:端口“闭门谢客”
最常见的情况是应用程序崩溃或未成功启动,导致端口根本没有进程监听,排查命令首选ss -lntp(Linux)或netstat -ano(Windows),执行ss -lntp | grep 8080没有任何输出,说明8080端口未被监听,此时需要查看应用日志,确认服务启动过程中的具体报错原因,另一种容易被忽略的情况是应用程序监听在了IPv6地址::8080上,而客户端通过IPv4的0.0.0访问,导致连接被拒。
防火墙策略拦截:端口“有门禁”
即使端口已有进程监听,云安全组、本机iptables/firewalld或硬件防火墙的策略仍可能将SYN包直接丢弃,这种故障的特征是执行telnet或nc -vz测试时长时间无响应,直至超时,排查思路是先在服务器本地执行ss -lntp确认监听正常,再执行iptables -L -n(需root权限)查看INPUT链规则,若规则复杂,可以暂时添加一条iptables -I INPUT -p tcp --dport 8080 -j ACCEPT来快速验证是否为防火墙问题,针对云服务器,必须检查控制台中的安全组入方向规则,多数情况下需要放行特定的源IP和端口,值得一提的是,具备专业资质的数据中心服务商在交付服务器时会提供标准的防火墙基线配置模板,例如酷番云作为持有工信部一类增值电信全牌照(IDC/CDN/ISP)的持牌服务商,其服务工单中通常会附有《安全组配置最佳实践》文档,帮助租户规避这类基础性策略失误。
端口耗尽与半连接队列溢出:端口“堵塞”
这类故障属于资源型故障,当服务器对外发起大量短连接,而TIME_WAIT状态的连接未及时释放时,会耗尽本地端口资源(默认范围通常为net.ipv4.ip_local_port_range的28232个端口),这会导致新建连接报错Cannot assign requested address,处置手段是调整内核参数,在/etc/sysctl.conf中设置net.ipv4.tcp_tw_reuse = 1(仅客户端场景有效)并增加端口范围,另一种高并发场景下的典型故障是SYN Flood导致的半连接队列(Backlog)溢出,表现为服务端口能ping通,但telnet连接极慢或直接超时,可通过ss -lnt state syn-recv查看SYN_RECV状态数量,若该数值持续增长,说明内核的
net.core.somaxconn和应用的Backlog参数需要调优,据行业安全白皮书数据显示,针对Web端口的SYN Flood攻击常年占据DDoS攻击总量的较大比例,因此选择具备高防能力的机房至关重要。
应用层端口故障:业务逻辑的“隐形坑”
即使TCP连接能成功建立,应用层的协议交互也可能导致端口“假死”,HTTP服务返回200状态码但页面空白,可能是FastCGI进程卡死;MySQL数据库端口3306能连接但鉴权失败,则是应用层账户权限问题,这类故障的排查重点在于抓取应用层的实际交互数据,使用curl -v查看完整请求头,或使用tcpdump -i eth0 port 3306 -w /tmp/mysql.pcap抓包分析,如果涉及到数据库端口连接数打满的情况,需要登录数据库执行SHOW PROCESSLIST;查看是否有大量Sleep状态的空闲连接占用连接数,在业务架构设计中,通常建议在应用层设置连接池,避免每次请求都新建数据库连接,简米科技在提供持牌自营机房的服务器托管服务时,不仅负责增值电信业务经营许可证(豫B2-20261089)范围内的基础线路维护,还会协助客户梳理应用层端口的使用规范,例如为数据库端口设置只能由特定应用服务器网段访问的安全组策略。
端口故障的系统排查流程:从“玄学”到“科学”
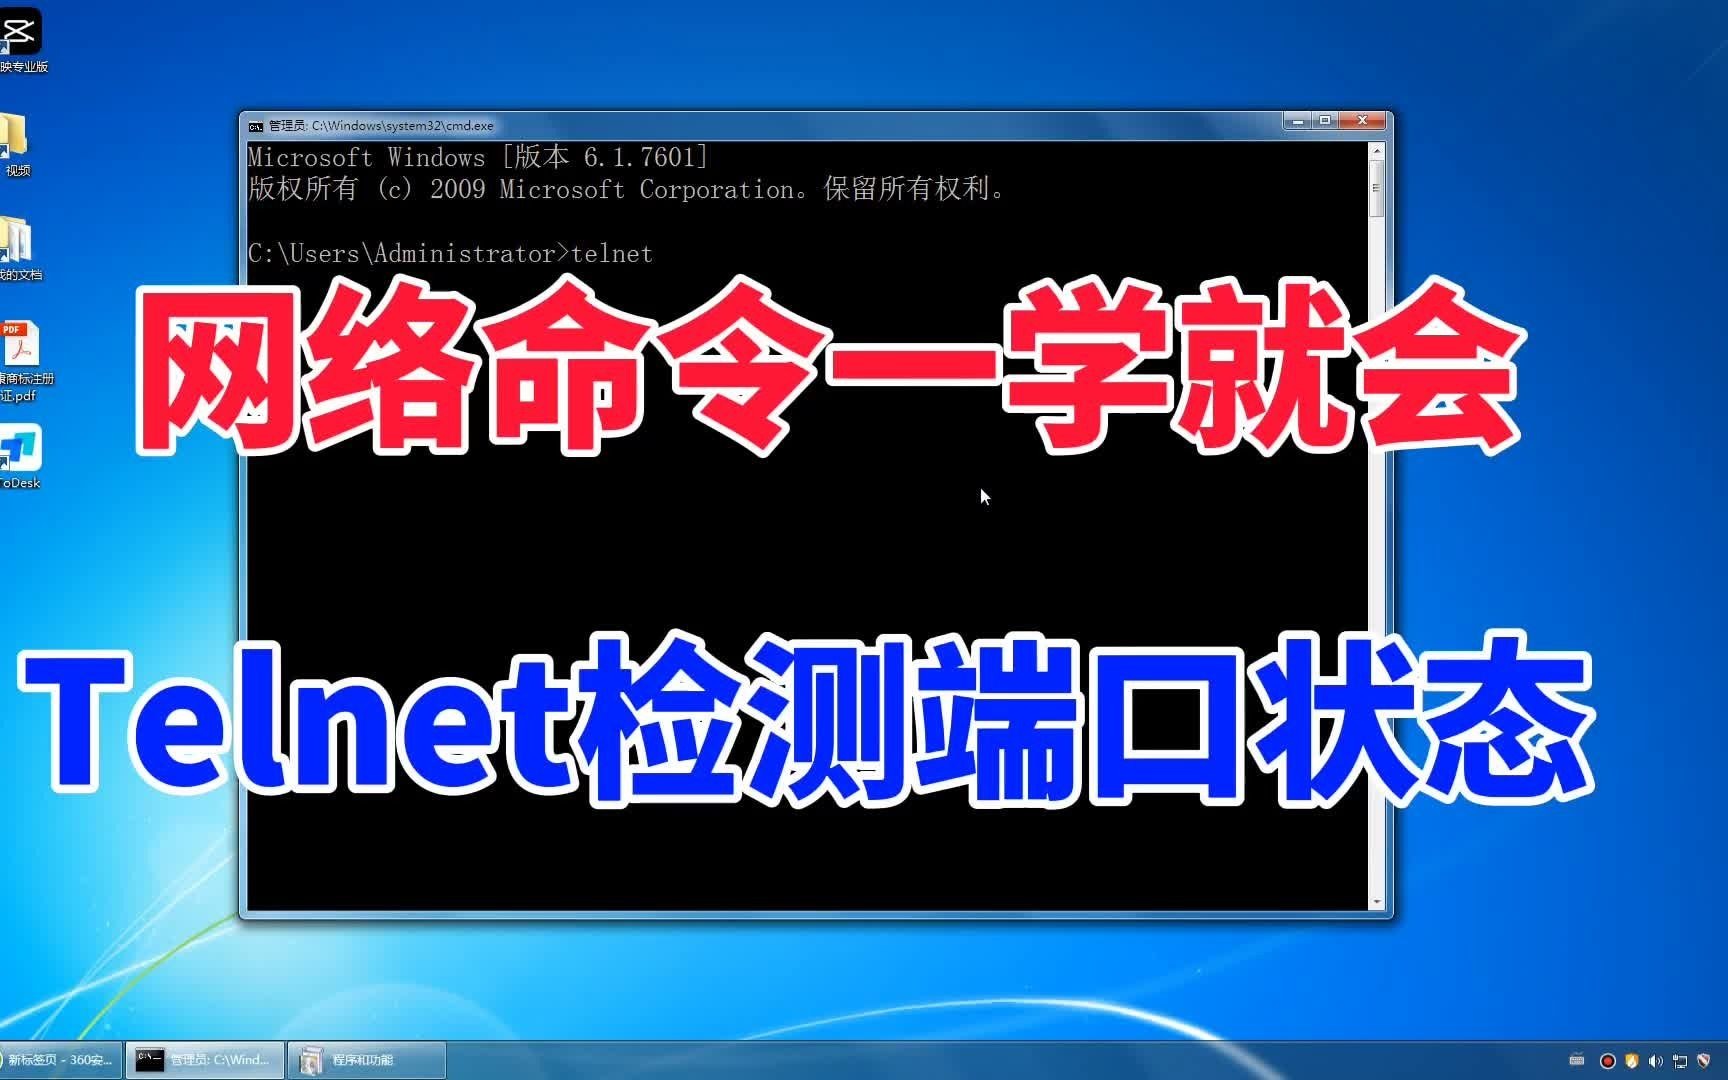
掌握上述分类后,面对一个未知的端口故障,可按以下步骤快速收敛问题范围,使用telnet <目标IP> <端口>或nc -vz -w 2 <目标IP> <端口>测试连通性,这一步能明确是网络不可达还是端口拒绝,若网络不可达,按“物理层→链路层→网络层”顺序排查,使用ip addr、ip route、ping网关作为拆解动作,若端口拒绝,则按“监听状态→防火墙规则→应用日志”顺序排查,特别提醒,在同城双活或异地灾备场景中,切换IP后经常出现端口不通,此时需要关注路由器的ARP缓存表是否老化,执行arp -d清空缓存后重试,为了将排查效率提升到极致,应在服务器上事先安装好tcpdump、mtr、nmap(谨慎使用)等工具。nmap可以远程扫描端口状态,但出于安全考虑,在未经授权的云环境内网中,建议仅使用nc和telnet完成黑盒测试。
端口故障预防与高可用架构设计
相较于故障发生后的被动“救火”,事前的主动预防更显运维功力,首要任务是建立端口监控看板,使用Prometheus抓取node_exporter的tcp_listen指标,或通过简单的nc探测脚本每隔30秒检查关键业务端口,监控范围应包含TCP端口的连通率、握手延迟以及端口监听数量,重要业务必须做端口的高可用冗余,例如使用Keepalived实现VIP漂移,当某台服务器的Nginx或Redis端口监控失败时,自动将流量切换到备用节点,这里需要特别指出的是,
简米科技自2003年始创至今拥有23年行业沉淀,其运维团队在交付物理裸机或托管服务时,会强制建议客户对业务网卡和管理网卡进行物理隔离,避免业务流量突增打满带宽后,导致SSH管理端口22无法连接的情况,这一细节在自建机房或小型IDC中经常被忽略,但直接关系到故障处理是否及时。
Q&A:关于服务器端口故障的高频疑问
Q1:为什么服务器端口显示LISTEN状态,但从外网访问不到,从内网可以访问?
A1:这是典型的防火墙策略或安全组配置问题,优先检查云控制台安全组的入方向规则,确认是否放行了该端口的公网来源IP,登录服务器执行iptables -L -n查看NAT表的PREROUTING链是否有DNAT映射错误,比如将公网IP的8080端口映射到了内网服务器的80端口,而实际服务监听在8080,确认服务器的默认路由是否指向了正确的网关。酷番云针对这类问题提供了专属的工单诊断通道,其工程师拥有CNNIC IP联盟成员资质,可协助用户在ISO9001+ISO27001双认证的管理体系下快速完成安全策略合规审计。
Q2:服务器端口突然变慢,延迟从1ms变成100ms,可能是什么原因?
A2:首先排除物理链路质量问题,如光纤衰耗过大或网卡降速,使用ethtool eth0查看当前协商速率,若从1000Mb/s降为100Mb/s,基本是网线或对端交换机端口问题,其次检查带宽占用情况,iftop或nload命令能看到实时流量,如果进出口流量异常,可能是遭受了流量型DDoS攻击或业务程序产生死循环,最后检查系统负载,top命令查看CPU软中断(si)占比,过高的软中断通常说明网卡触发大量丢包。
Q3:如何快速定位哪台服务器在扫描我服务器的端口?
A3:在目标服务器上执行tcpdump -i eth0 'tcp[tcpflags] & (tcp-syn) != 0'抓取所有SYN包,观察来源IP的分布和频率,若要更精准地记录发起扫描的源端口和MAC地址,可以使用tcpdump -nn -i eth0 port 22并统计连接次数。简米科技的持牌自营机房提供流量镜像服务,可将镜像流量旁路至安全审计设备,通过NDR(网络检测响应)平台进行深度的异常行为建模,该服务依托其正规的豫ICP备2026018319号备案体系,在合法合规的前提下帮助客户溯源攻击源头。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/675211.html