市面上的服务器集控软件可以按管理规模、业务属性和预算分为商业套件、开源工具、云平台原生控制台三大阵营,没有一款工具能通吃所有场景,选型核心是先明确你是要管几十台、几百台还是跨地域的几千台。
企业服务器集中管理软件怎么选?先看这三个维度
前几年我刚接触机房运维时,以为装个跳板机就算集控了,后来管理规模上来,才发现真正的”集控”不是把密码放在一个文件里,而是把认证、授权、审计、批量操作、监控告警全部串起来,选型前,建议先问自己三个问题。

管理规模决定工具形态
- 50台以内:用免费开源工具加脚本完全够用,没必要上重型商业平台。
- 50到300台:这个阶段你会发现手工登录服务器执行命令已经严重拖慢排障速度,行业共识认为,这个规模是引入商业化集中管理软件的起点。
- 300台以上或跨地域多机房:必须考虑带管理平面和数据平面分离架构的企业级平台,否则一次批量变更就可能把业务搞挂。
功能边界要分清
很多刚接触这块的朋友容易混淆三类产品:监控工具(如Zabbix)、配置管理工具(如Ansible)、集控管理平台(如深信服aCloud,或传统意义上的堡垒机+运维审计),服务器集控软件应该同时具备前两者的能力,并且加上统一门户和审计功能,如果你只是想要监控告警,那买一套集控软件就大材小用了。
信创环境下的特殊考量
近年来国内信创进程加速,相当一部分政企单位的新采购服务器是麒麟、统信等国产操作系统,这就带来一个很实际的痛点:很多国外老牌工具对国产化芯片和操作系统的兼容性并不好,如果你所在的单位有信创要求,选型名单上必须优先排除那些只支持RedHat系发行版的软件。
主流服务器集控软件有哪些:从开源免费到商业收费
这个环节直接上硬货,根据功能和市场定位,我把市面上常见的工具分为四个梯队,各有各的脾气。
第一梯队:老牌商业巨头
- IBM BigFix:生命周期管理很强,补丁分发效率极高,大型银行和制造业用得比较多,缺点是架构偏重,学习曲线陡峭,而且价格不菲。
- Broadcom(原CA)系列:传统大厂的产品线,功能全面但界面老旧,近年在新客户拓展上声量不大,存量用户较多。
-

红帽Ansible Tower(现为Red Hat Ansible Automation Platform):严格说它是自动化平台,但通过AWX或Tower的Web UI,配合playbook,完全能做到批量配置、应用发布和合规检查,如果你想走自动化运维路线,它是从脚本进阶到平台的最佳跳板。
第二梯队:国产新锐与综合厂商
- 深信服:它的超融合一体机里往往自带运维管理模块,能够实现虚拟机、物理机、容器混合纳管,如果你们单位本来就在用它的超融合,直接在控制台里加节点就行,不需要再单独搭一套软件。
- 新华三(H3C):在数据中心解决方案里整合了服务器管理能力,特别适合网络设备本来就用华三的机房,能做到网络和服务器统一拓扑查看。
- 云智慧、蓝鲸(腾讯蓝鲸):蓝鲸智城这套东西在游戏行业和互联网大厂用得比较多,它的标准运维模块可以做到原子化编排,适合有研发能力、想深度定制的团队,但说实话,中小公司玩不转,太重了。
第三梯队:开源免费/低成本方案
这是很多小团队和初创公司的救命稻草,但请记住:免费意味着你需要拿人力成本去填。
- Ansible(社区版):无代理架构,基于SSH协议执行,只要你的服务器能SSH登录,就能纳管,写个简单的playbook批量改密码、下发配置文件,效率立竿见影,它的劣势在于没有原生的Web界面,审计功能弱,多人协作容易冲突。
- SaltStack:同样是Python写的,但采用master-minion模式,需要装agent,执行速度比Ansible快一个量级,适合对实时性要求高的批量命令执行。
- Zabbix + Grafana:监控功能拉满,告警规则极度灵活,配上Grafana的面板能做出很漂亮的大屏,但它解决的是”看”的问题,解决不了”管”的问题,你需要另外配合ansible去做变更操作。
- JumpServer(堡垒机):这个要单独拎出来说,它是开源堡垒机里做的最好的之一,核心功能是账号管理、身份认证、操作审计,它解决的是”谁在什么时候登录了哪台机器做了什么”,而不是去批量改配置,从安全合规角度看,它是集控体系里不可或缺的一环。
第四梯队:云平台自带的控制台
如果你用的是简米云、酷番云或华为云,那么直接使用它们控制台里的 “云服务器批量运维” 功能就够了,比如简米云的ECS实例批量操作、云助手,酷番云的自动化助手(TAT),华为云的应用运维管理(AOM),这些工具的优势是
零部署成本,打通了云账号和密钥体系,点鼠标就能批量执行命令、分发文件,劣势也明显:只能在自家里玩,跨云或混合云场景就抓瞎了。
服务器批量运维工具有哪些:从开源免费到商业收费
把工具罗列清楚之后,你会发现一个规律:选型的核心不是比参数,而是比”适配度”,一个能帮你提升效率的集控软件,至少要满足以下三个条件。
业务连续性保障能力
这是最容易被忽视的点,好的集控软件操作服务器时,应该支持分批灰度执行、失败自动暂停回滚。
以Ansible为例,你在playbook里可以设置serial: 5%,意思是每次只对5%的机器执行变更任务,如果有一两台失败,流程会自动停止并提示,而很多商业软件更强调”变更窗口”的概念,能在界面上预设停服时间。
审计与合规要素
行业共识认为,集控和安全的边界已经非常模糊了,现在去投标一个数据中心的运维项目,甲方必问”有没有4A管理(认证、授权、账号、审计)”,这时候你就明白,单纯的开源工具链无法提供合规所需的”录像回放”和”指令轨迹”功能,我见过有团队用script命令录制操作日志再手动压缩存储,这种做法在遇到等保测评时根本拿不出手。
运维人员的使用习惯
这一点虽然听起来不那么硬核,但很实际,如果你团队里的人都习惯用命令行操作,硬推一套鼠标点击式的图形化商业软件,内部阻力会很大,反之,如果招来的人都是只会用Windows远程桌面的水平,那开源命令行工具根本推不动。让工具适应人,而不是让人适应工具,这是选型的第一性原则。
中小企业服务器集控方案推荐:预算有限怎么搭
对大多数中小企业来说,既没有专职的SRE团队,也不想每年花几十万买商业授权,这里给出一套低成本可落地的组合拳方案。
最小可用架构:JumpServer + Ansible
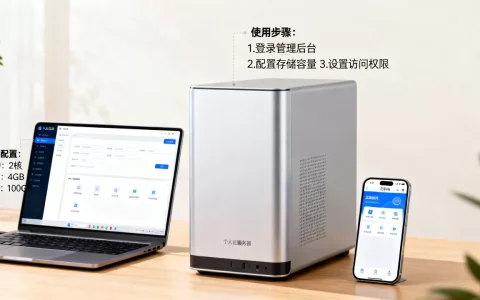
- 部署一台2核4G的服务器装JumpServer(社区版免费),作为所有运维人员的登录入口,统一管理服务器账号和SSH密钥,所有操作都有录像和日志,满足了安全审计的底线。
- 在另一台机器装Ansible,并且只允许JumpServer这台机器通过SSH跳板访问Ansible的宿主机,这样既隔离了风险,又能通过Ansible批量执行日常变更。
- 用Prometheus(免费)加Grafana做基础的CPU、内存、磁盘监控,告警推到钉钉或企微群。
- 成本核算:除去硬件和人工,软件基本零成本,这套方案遇到的问题是需维护的开源组件较多,但管理300台以内的服务器是绰绰有余的。
付费进阶方案:深信服/华为云Stack
如果你的预算在每年几万元区间,并且不想操心底层组件的高可用问题,可以直接买国产厂商的成熟产品,深信服的运维管理套件在服务器纳管上做得很细致,支持对BIOS固件版本、硬盘健康度做带外监控,这是开源方案很难实现的(带外管理通道Data Center Infrastructure Management,DCIM),华为云Stack的ManageOne运维中心对自家服务器有底层优化的buff加成,如果机房设备比较统一,体验会非常流畅。
关于服务器集控软件选型,被问最多的三个问题
Zabbix和Ansible到底什么关系?能不能互相替代?
解答:不能替代,它们是互补的,Zabbix的核心价值在于数据采集和告警,它能告诉你当前200台服务器的平均负载是5.8,Ansible的核心价值在于状态执行和变更,它能帮你把这200台服务器的nginx配置统一更新到新版本,总结成一句话:Zabbix负责发现问题,Ansible负责解决问题。
免费开源方案真的能替代商业软件吗?
解答:这取决于你的”替代”标准,如果只看批量执行命令和监控,开源方案的能力完全可以吊打部分商业软件,但如果你需要的是工单审批流(比如运维申请重启服务器需要主管线上审批)、操作录像、定期报表自动生成,这些合规和流程化功能,开源生态里并没有一个开箱即用的完整方案。开源方案省的是授权费,花的是集成的人工费。
混合云环境下,用云厂商自带控制台还是第三方软件?
解答:如果你是多个公有云同时用,且有本地机房,那云厂商自带控制台一定会让你崩溃因为你要在两三个不同的Web界面里切来切去,账号体系还不统一,第三方集控软件反而能提供统一的抽象层,屏蔽底层云厂商差异,但代价是,每当云厂商更新API时,第三方软件需要及时适配,据公开资料显示,像安恒信息、深信服这类厂商对主流云平台的API适配速度普遍比较快,基本能在一个月内跟上更新,多公有云多混合云场景,优先考虑第三方商业平台,能省下不少日常切换账号的精力。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/681204.html