直接给出核心答案
DL8003路由器设置服务器端口,核心操作是进入“端口映射”或“虚拟服务器”功能,将内网服务器的IP和端口与路由器的公网端口做绑定,同时确保服务器IP地址固定、路由器防火墙规则放行。 整个过程约需5分钟,无需刷固件或修改底层系统。
DL8003路由器端口映射怎么设置
DL8003作为一款面向中小企业和进阶玩家的路由器,其端口设置逻辑和主流品牌一致,但菜单名称略有差异,无论你用的是哪个固件版本,核心路径都绕不开“转发规则”或“高级设置”这两个入口。
第一步:确认服务器内网IP并设为静态
端口映射的前提是服务器IP不能变,如果使用自动获取IP,重启后地址变了,映射就失效。
操作路径: DL8003管理后台 → 基本设置 → LAN设置 → DHCP列表
- 查看服务器当前的IP地址(例如192.168.10.123)
- 将该IP与服务器MAC地址绑定
- 绑定后重启服务器再确认IP未变化
行业共识认为,这一步是整个端口映射中最容易被忽略但最关键的环节,IP不固定,后面所有配置都是白费。
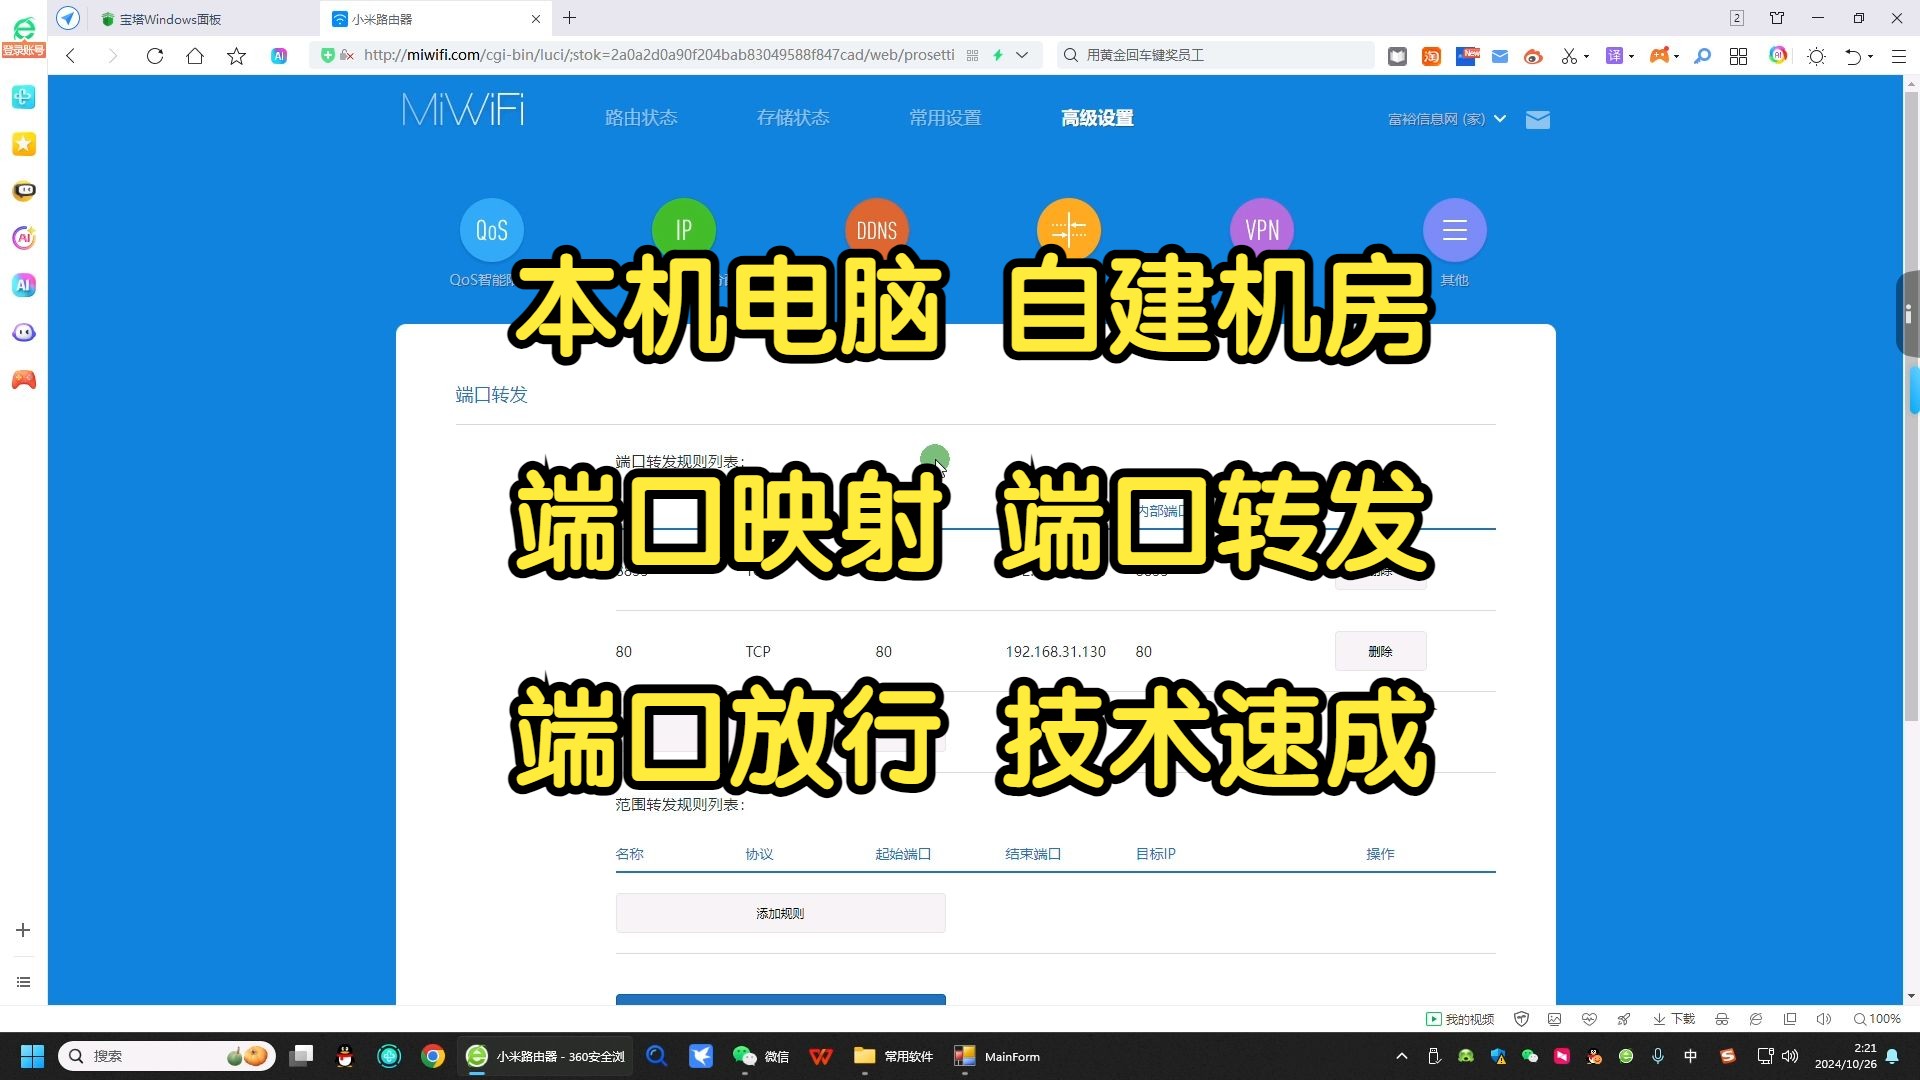
第二步:进入端口映射模块
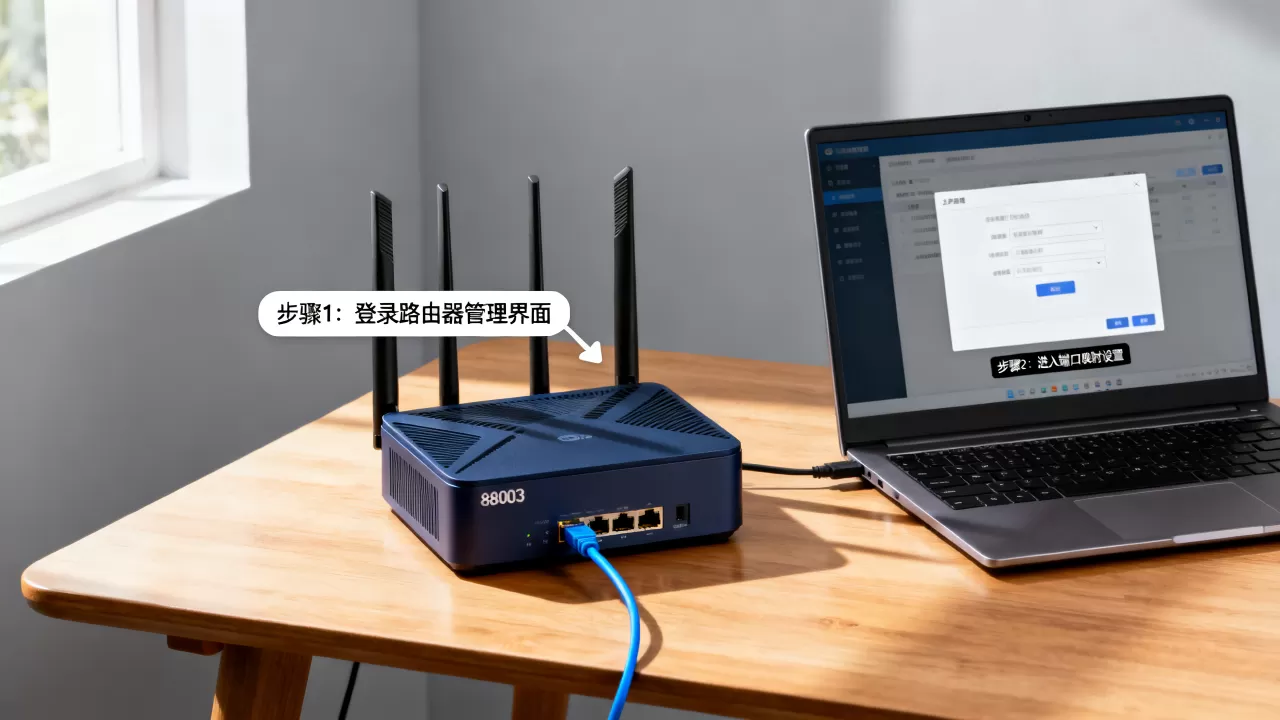
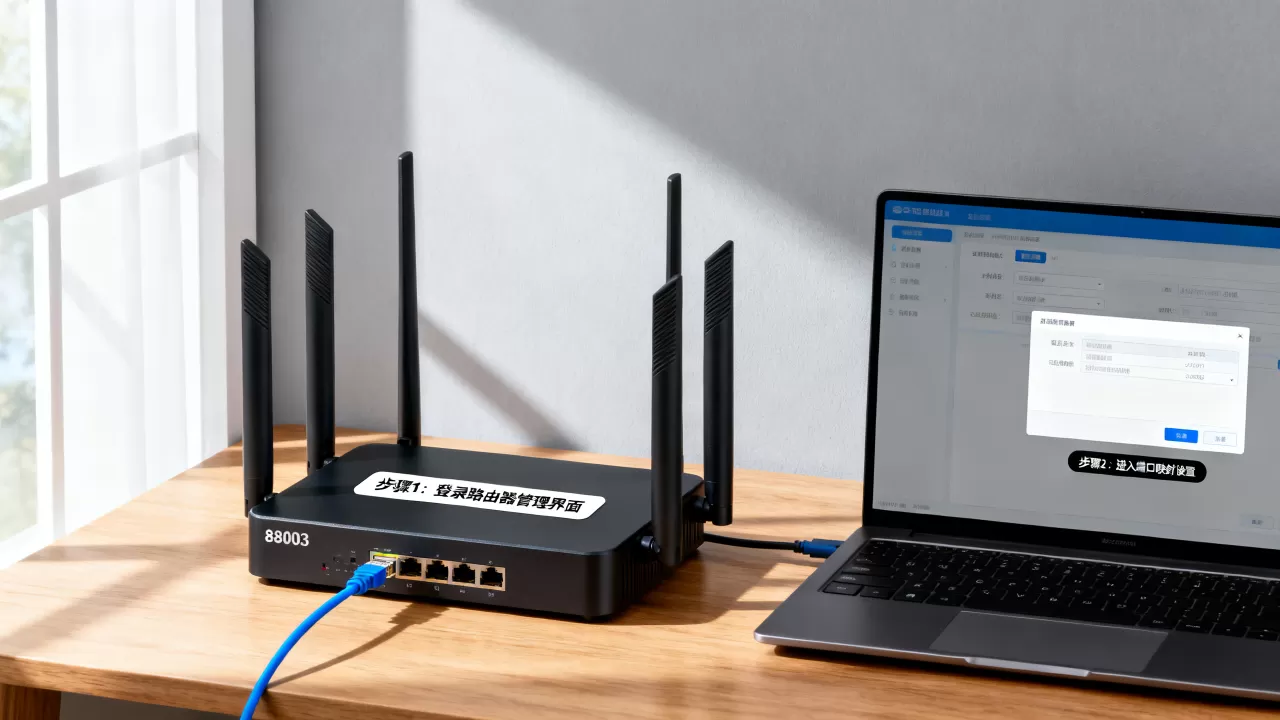
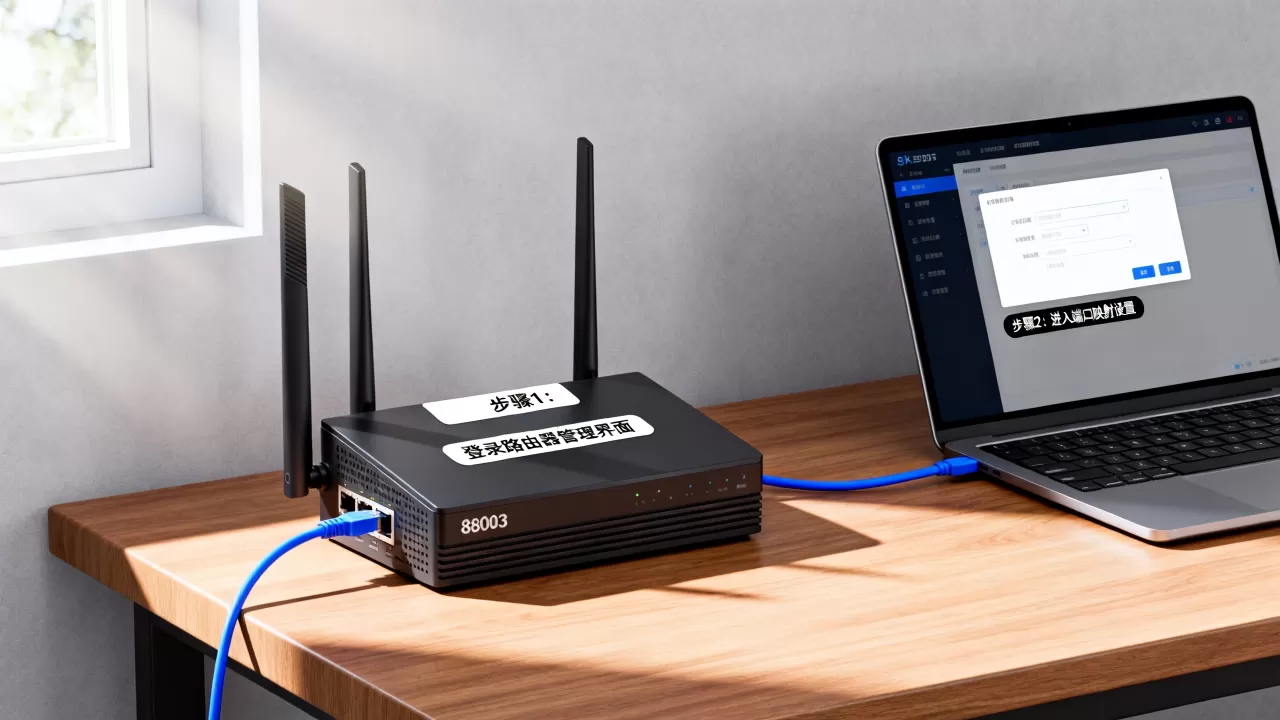
登录管理后台: 浏览器输入192.168.1.1或tplogin.cn(具体以路由器底部标签为准),输入管理员密码,如果忘记密码,长按Reset键10秒恢复出厂设置,但注意这会清空所有配置。
菜单导航: 转发规则 → 虚拟服务器(部分版本叫“端口映射”或“NAT设置”)
第三步:创建映射规则
填写以下关键字段:
- 服务名称: 自定义,Web服务器”或“NAS服务”
- 内网IP: 服务器固定后的IP地址
- 协议类型: TCP、UDP或TCP/UDP(不确定就选TCP/UDP)
- 外部端口: 公网访问时使用的端口,建议使用80/443或8000以上高位端口
- 内部端口: 服务器实际监听的端口,例如Web服务用80,SSH用22
保存后规则生效,部分固件版本需要勾选“启用”复选框,否则规则不加载。
第四步:放行防火墙
DL8003自带防火墙默认状态下对入站流量有限制,进入“安全设置”或“防火墙设置”,确认没有开启“禁止WAN口Ping”或“丢弃无效连接”这类会被误伤的全局规则。
如果启用了“高级安全防护”,需要在“端口白名单”中加入刚才映射的外部端口。
DL8003端口转发失败怎么办
配置完成后外网无法访问,多数情况下原因不在路由器本身,而是被运营商拦截或内网服务器防火墙拦截。
排查顺序:从内到外逐层检查
第一层:内网自测
在同一局域网内,用另一台设备访问“内网IP:内部端口”,例如本机浏览器打开192.168.10.123:80,如果打不开,问题出在服务器端,检查服务器防火墙和程序监听状态,Windows系统执行netstat -ano | findstr :80,Linux执行ss -lntp | grep 80。
第二层:路由器自测
在DL8003管理后台的“系统工具”中找到“诊断工具”,使用“端口测试”功能,输入公网IP和各端口,若测试结果端口关闭,说明路由器配置没生效,重新检查映射规则里的IP和端口是否填反了。
第三层:公网访问测试
换用手机4G/5G网络访问“公网IP:外部端口”,此时打不开,大概率是运营商封锁了80/443端口,据行业公开信息,相当一部分地区宽带服务商会封禁家庭宽带的80端口,解决办法是将外部端口改为8080等高位端口。
路由器本身导致的常见故障点
- 重复映射冲突: 同一个外部端口不能同时映射给两个内网IP
- 内外端口搞混: 外部端口和内部端口都填成同一个,导致转发链断裂
- NAT类型限制: 部分DL8003版本默认NAT类型为“对称型”,外网访问会受影响,建议在“网络设置”中改为“全锥型”或“中等兼容型”
DL8003路由器服务器端口配置的安全防护要点
端口映射本质上是将内网设备暴露给公网,不做安全加固无异于引狼入室,以下是配置时必须同步完成的防护动作。
不要直接使用默认端口
外网端口使用2222代替22,使用8443代替443,这类操作不增加额外成本,却能有效过滤绝大多数扫描器的自动化探测,公网上大量的端口扫描集中在默认端口上,改用高位端口后,攻击面会显著缩小。
限制源IP访问(如果支持)
DL8003的“访问控制”模块中,部分固件支持IP地址过滤,对于SSH或远程桌面这类管理服务,只放行你的办公场所公网IP,效果远好于任何密码复杂度策略。
配合DMZ主机的使用场景
如果内网有多台设备需要映射端口,优先使用多条端口映射规则,而不是开启DMZ,DMZ会将所有未指定端口暴露给公网,虽然省事但风险较高,仅当服务器上的服务端口确实无法单独映射时,才考虑将服务器IP置于DMZ区,并确认服务器本身开启了系统防火墙。
安全设置清单
- 修改DL8003后台管理端口和登录密码,防止被篡改路由规则
- 开启登录失败锁定功能,3次失败后等待5分钟再试
- 关闭WPS功能,此功能存在被PIN码爆破的风险
- 定期导出配置文件备份,便于被攻击后快速恢复
不同场景下的DL8003端口映射参数参考
同样一台路由器,跑Web服务、远程桌面、游戏服务器,参数写法和注意事项差别很大,下表整理了常见应用场景的标准配置。
| 应用场景 | 协议 | 外部端口 | 内部端口 | 说明 |
|---|---|---|---|---|
| 网站服务(内网穿透替代方案) | TCP | 8080 | 80 | 80端口被运营商封锁时使用8080替代 |
| Windows远程桌面 | TCP | 5000 | 3389 | 不建议使用默认3389,扫码攻击频繁 |
| SSH远程管理 | TCP | 2222 | 22 | 高位端口降低被扫描概率 |
| NAS外网访问 | TCP/UDP | 5001 | 5001 | 群晖/威联通默认端口一致 |
| 视频监控查看 | TCP | 9000 | 9000 |
部分摄像头需要同时映射RTSP流端口 |
| 游戏服务器(我的世界等) | TCP | 25565 | 25565 | 玩家需要知道公网IP和端口才能加入 |
Q&A:关于DL8003路由器设置服务器端口的常见疑问
DL8003路由器端口映射和端口转发是一回事吗?
是同一概念的不同叫法,DL8003的中文固件中,较老版本叫“虚拟服务器”,较新版本叫“端口映射”,部分国际版固件中则直接使用Port Forwarding的直译“端口转发”,进入管理后台后,在“转发规则”或“高级设置”菜单下能看到对应入口,功能完全一致,参数填写逻辑也相同。
映射端口后外网访问速度特别慢,是路由器的性能问题吗?
先排除带宽瓶颈和服务器本身的上传速度限制,家庭宽带的上行带宽通常远低于下行带宽,如果服务器上传大量数据(例如视频流),速度慢是正常的,若内网访问速度正常但外网慢,且端口映射已生效,在DL8003的“流量管理”中确认没有设置针对该IP或端口的限速规则,此路由器面向家用或小型企业场景,在大并发连接数下性能衰减较大,属于正常现象。
使用DL8003做端口映射搭建服务,和直接购买云服务器相比哪个更划算?
如果带宽需求不高、对稳定性要求不苛刻、且公网IP没有被运营商封禁,使用DL8003映射现有设备搭建服务,成本为零,适合测试环境或个人使用,但如果服务面向生产环境、或者本地上行带宽低于10Mbps,购买云服务器更划算,据统计,主流云服务商入门级服务器年费通常在几百元级别,能提供固定公网IP、更高的上行带宽和7×24小时可用性,且不必担心家庭IP变动、运营商封禁和断电断网问题。
核心结论直接收束
DL8003设置服务器端口的本质,是将内网服务通过NAT映射到公网,整个流程围绕固定IP、正确填表、放行防火墙、安全加固这四步展开,配置完成后务必从外网实测一次,了解各环节的故障排查手段,端口映射涉及公网暴露,每一次配置都应同步完成安全策略,而非图省事跳过。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/681788.html