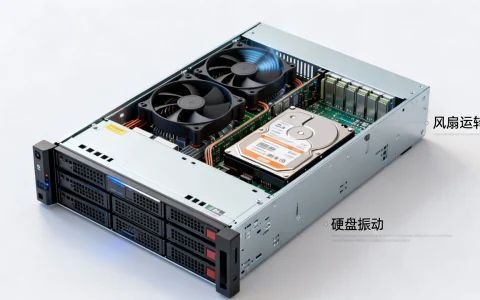
秘密实验服务器不是某个固定型号的产品,而是为保密实验、算法验证、仿真对抗单独拉起来的隔离计算环境。常见形态有五类:涉密科研内网服务器、安全靶场服务器、GPU算法实验服务器、私有云超融合实验节点、边缘与嵌入式实验节点。
秘密实验服务器有哪些类型,五类主流形态逐个拆
“秘密实验”听上去玄乎,落到机房就是一台台插着网线、贴着标签的机器,区别在于它们跑在什么网络里、给谁用、审计留不留痕。
涉密科研内网服务器
这类机器放在物理隔离的涉密网里,服务对象是课题组的仿真计算、材料建模、密码算法验证。
- 网络:与互联网物理断开,跨网数据靠摆渡机或单向导入设备
- 系统:多为麒麟、统信等国产操作系统,CPU走鲲鹏、飞腾、海光、龙芯
- 管理:系统管理员、安全保密管理员、安全审计员三员分立,权限互不重叠
- 依据:分级保护要求(国家保密局BMB系列标准)与等保2.0(GB/T 22239)并行落地
安全仿真与靶场服务器
攻防演练、恶意样本分析、漏洞复现都在这类环境里做,它的特点不是“藏起来”,而是“关起来”。
- 用虚拟化把每台靶机隔在独立网段,默认禁止横向访问
- 快照回滚是刚需,实验做完一键还原,避免残留样本外泄
- 流量全量留存,PCAP文件按天归档,方便复盘
GPU与算法验证服务器
训练模型、跑推理、做密码学加速,都吃算力,这类机器往往是整个实验室里最贵的资产。
- 常见配置是多卡GPU整机,配NVMe本地盘做数据集缓存
- 训练数据不出内网,模型权重导出要审批
- 任务调度用Slurm或Kubernetes,账号与实验项目一一绑定
私有云与超融合实验节点
当实验从“一台机器”变成“一套系统”,就需要资源池,超融合把计算、存储、网络揉到几个节点里,扩容方便。
- 适合多课题组共享,按项目划分租户
- 资源配额写死在策略里,防止某个实验把CPU跑满
- 备份走内网对象存储,快照保留周期按实验周期设定
边缘与嵌入式实验节点
机器人、无人机、工业控制类的实验,服务器要跟着设备走,这类节点往往体积小、接口多、环境恶劣。
- 常见形态是工控机加装采集卡
- 系统裁剪到最小集,关闭一切非必要服务
- 时间同步靠本地NTP服务器,不依赖公网
秘密实验服务器和普通服务器有什么区别
很多人以为买台好机器断个网就叫秘密实验服务器,差距其实在管理流程上。
| 对比维度 | 普通业务服务器 | 秘密实验服务器 |
|---|---|---|
| 网络位置 | 可访问互联网或DMZ | 物理隔离内网或强逻辑隔离区 |
| 账号体系 | 域账号+权限组 | 三员分立,双人操作 |
| 日志留存 | 一般保留数月 | 长期留存,集中审计,防篡改 |
| 数据进出 | U盘、网盘、邮件 | 审批+摆渡+登记 |
| 硬件来源 | 通用品牌机 | 信创目录内产品为主 |
| 运维方式 | 远程SSH | 堡垒机跳转,操作录屏 |
物理隔离与逻辑隔离不是一回事
物理隔离指网线都不通,靠人工摆渡数据,逻辑隔离靠防火墙、VLAN、网络命名空间把流量掐断,业内专家指出,多数高保密等级实验要求物理隔离,逻辑隔离只用于等级较低或纯验证场景。
三员分立与审计留痕
系统管理员管机器,安全保密管理员管策略,安全审计员管日志,三者的账号不能互相登录,审计员只看不改,日志要写到只追加的存储上,Linux下可以用:
chattr +a /var/log/audit/audit.log
auditctl -w /etc/passwd -p wa -k passwd_watch
保密实验服务器怎么搭建,从裸机到可交付环境
搭建路径分四步走,顺序别乱。
硬件与系统基线
- 按信创目录选整机,确认CPU、主板、网卡都在兼容列表内
- 安装国产操作系统,关闭蓝牙、无线网卡、红外等非必要模块
- 做最小化安装,只保留实验必需的服务包
- 打补丁走内网源,禁止直连外网仓库
网络隔离的落地命令
用网络命名空间模拟隔离环境,是低成本验证手段:
ip netns add lab0
ip netns exec lab0 ip link set lo up
docker network create --internal lab-net
--internal参数会让容器网络没有默认网关,出不去外网,再用iptables兜底:
iptables -A FORWARD -i lab0 -o eth0 -j DROP
生产环境里,这套逻辑由防火墙策略和交换机ACL承担。
账户、日志与堡垒机
- 所有运维操作经堡垒机跳转,禁止直连
- 开启操作录屏,录像与命令日志双存
- 日志服务器独立部署,接收各节点rsyslog转发
- 定期核对账号清单,离岗人员当天禁用
数据进出与摆渡流程
数据出不去也进不来,是最容易被忽略的一环,常见做法是刻录光盘经审批后单向导入,或使用单向光闸设备,每一次摆渡都要登记来源、用途、责任人。
实验用服务器价格大概多少,钱主要花在哪
预算从万元级到数十万元级都有,跨度取决于算力和安全合规要求。
整机与GPU
通用计算节点相对便宜,带多卡GPU的整机价格会翻数倍,显存越大、互联带宽越高,价格上升越明显,二手卡在保密场景里通常不被接受,因为来源和固件无法追溯。
密码设备与安全软件
这部分常被低估,密码机、堡垒机、日志审计系统、数据库审计、终端管控,加起来可能接近甚至超过硬件本身,行业共识认为,安全投入占整体预算的比例在保密类项目里明显高于普通IT项目。
北京、上海、西安的实验服务器托管差异
自建机房要过环评、消防、供电冗余,门槛不低。
- 北京:合规审查严,机柜资源紧张,托管价格偏高
- 上海:IDC资源丰富,网络质量好,适合需要多地协同的实验
- 西安、成都:高校和科研院所集中,自建机房比例高,人力成本相对低
选择托管还是自建,核心看数据能不能出单位大门,涉密数据通常只能自建。
选型与运维最容易踩的坑
四类常见误区
- 只做网络隔离,忘了USB口和无线模块
- 日志存在本机,机器一重装记录全丢
- 三员分立写在纸上,实际一个账号走天下
- 快照当备份用,快照和原盘放在同一存储上
交付前检查清单
- 网络连通性测试:内网互通、外网不通
- 账号核查:无共享账号、无默认口令
- 日志验证:审计记录能正常写入且不可篡改
- 摆渡流程演练:走一遍完整审批链条
- 应急演练:断电重启后服务能自动恢复
关于秘密实验服务器的常见问题
秘密实验服务器有哪些常见的部署形态?
主流是三类:物理隔离的单机实验环境,适合密码和材料类课题;虚拟化资源池,适合多课题组共享;边缘实验节点,适合机器人、工控类项目,三者不互斥,一个实验室往往同时存在。
保密实验服务器和普通服务器能混用同一套运维流程吗?
不能,普通服务器的补丁更新、远程登录、备份策略,在保密环境里大多要改写,补丁走内网源,登录走堡垒机,备份介质要登记编号并单独存放。
秘密实验服务器能直接连公网更新系统吗?
不能,涉密实验环境的系统更新依赖内网镜像源或离线补丁包,公网连接在物理层面就被切断,任何需要联网的操作都必须经过审批和摆渡流程。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/681880.html