Win7服务器密码忘记后,最快的解决路径是使用PE启动盘配合密码重置工具(如chntpw或Ophcrack)直接清除或破解SAM文件,全程不需重装系统,操作时间通常控制在10到30分钟之间。
服务器密码丢失对运维人员来说是高频事故,尤其Windows 7系统的服务器,可能在机房托管、远程登录或交接维护时,因密码记录缺失而被锁在门外,接下来按从易到难、从安全到激进的顺序,梳理几种经过大量实际场景验证的破解与重置方案,请结合当前机器的物理环境与数据敏感度,选择最适合的一条路径。

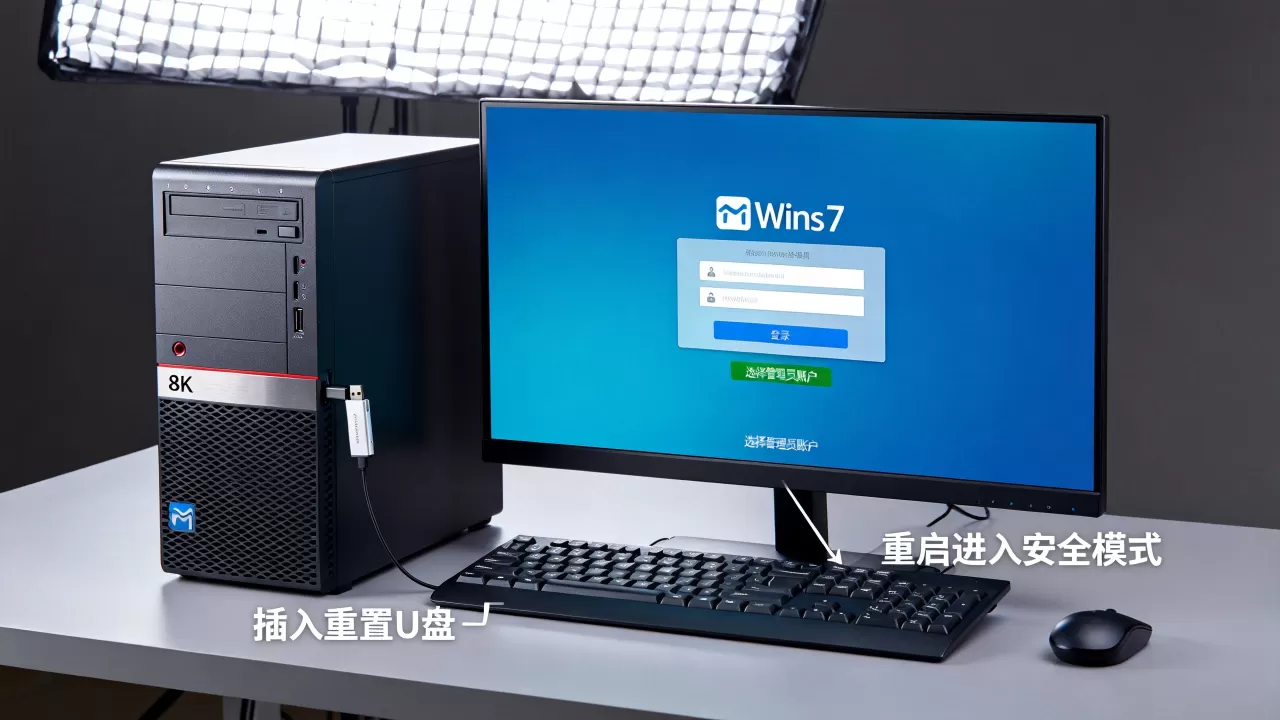
最直接的方案:用PE工具离线修改SAM文件
本地管理员密码存储在C:WindowsSystem32configSAM文件中,PE系统绕过了Windows登录验证,直接对该文件进行操作,从而实现密码精准重置,这是维修师傅上门处理此类问题的标准流程。
准备一套PE启动盘
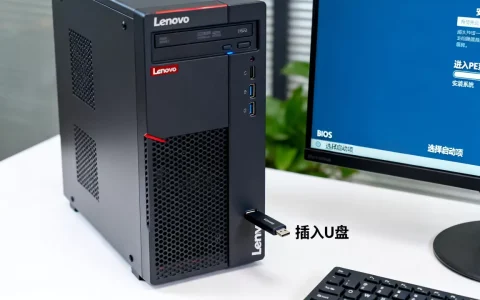
- 下载PE镜像:搜索“微PE工具箱”或“优启通”,两者都是目前机修圈内出镜率较高的纯净PE环境,内置了磁盘工具和注册表编辑器,下载后使用UltraISO或Ventoy写入U盘,建议使用8GB以上的U盘。
- 制作启动盘:将下载好的PE的ISO文件写入U盘,选择“USB-HDD”模式兼容性最佳。
- 进入BIOS引导:将服务器重启,开机时按F2、F11或Del键进入启动项选择,选中带有U盘名称的选项回车。
使用chntpw工具清空密码
chntpw是一款轻量级命令行工具,大多数PE系统集成在“密码修改”或“Windows密码工具”目录中,操作要点如下:
- 进入PE后,打开命令行(CMD)。
- 输入
chntpw -l SAM列出当前系统所有用户账户,注意SAM路径为挂载盘符:WindowsSystem32configSAM。 - 输入
chntpw -u Administrator SAM选择要破解的账户名。 - 按照提示输入
1(清除密码)或2(设置新密码)。 - 输入
q保存修改并退出,然后重启服务器,拔出U盘,等待系统正常引导,此时Administrator密码已变为空或设定的新密码。
备选工具Ophcrack的暴力破解场景
当服务器未设置本地账户而是域账户,或SAM文件加密级别较高时,chntpw可能无法直接清空,这时可换用Ophcrack,它是一款基于彩虹表的密码破解工具,PE内运行Ophcrack,加载SAM文件后,程序会自动调用自带的免费彩虹表进行匹配,此方法对
纯数字密码或短密码的恢复成功率较高,但若密码包含复杂符号,彩虹表将失去效率,耗时可能从分钟级拉长到小时级,此方案仅建议在“清空密码”被安全策略禁止且必须保留原密码的场景下使用。
备选方案:利用系统本身的安全模式漏洞
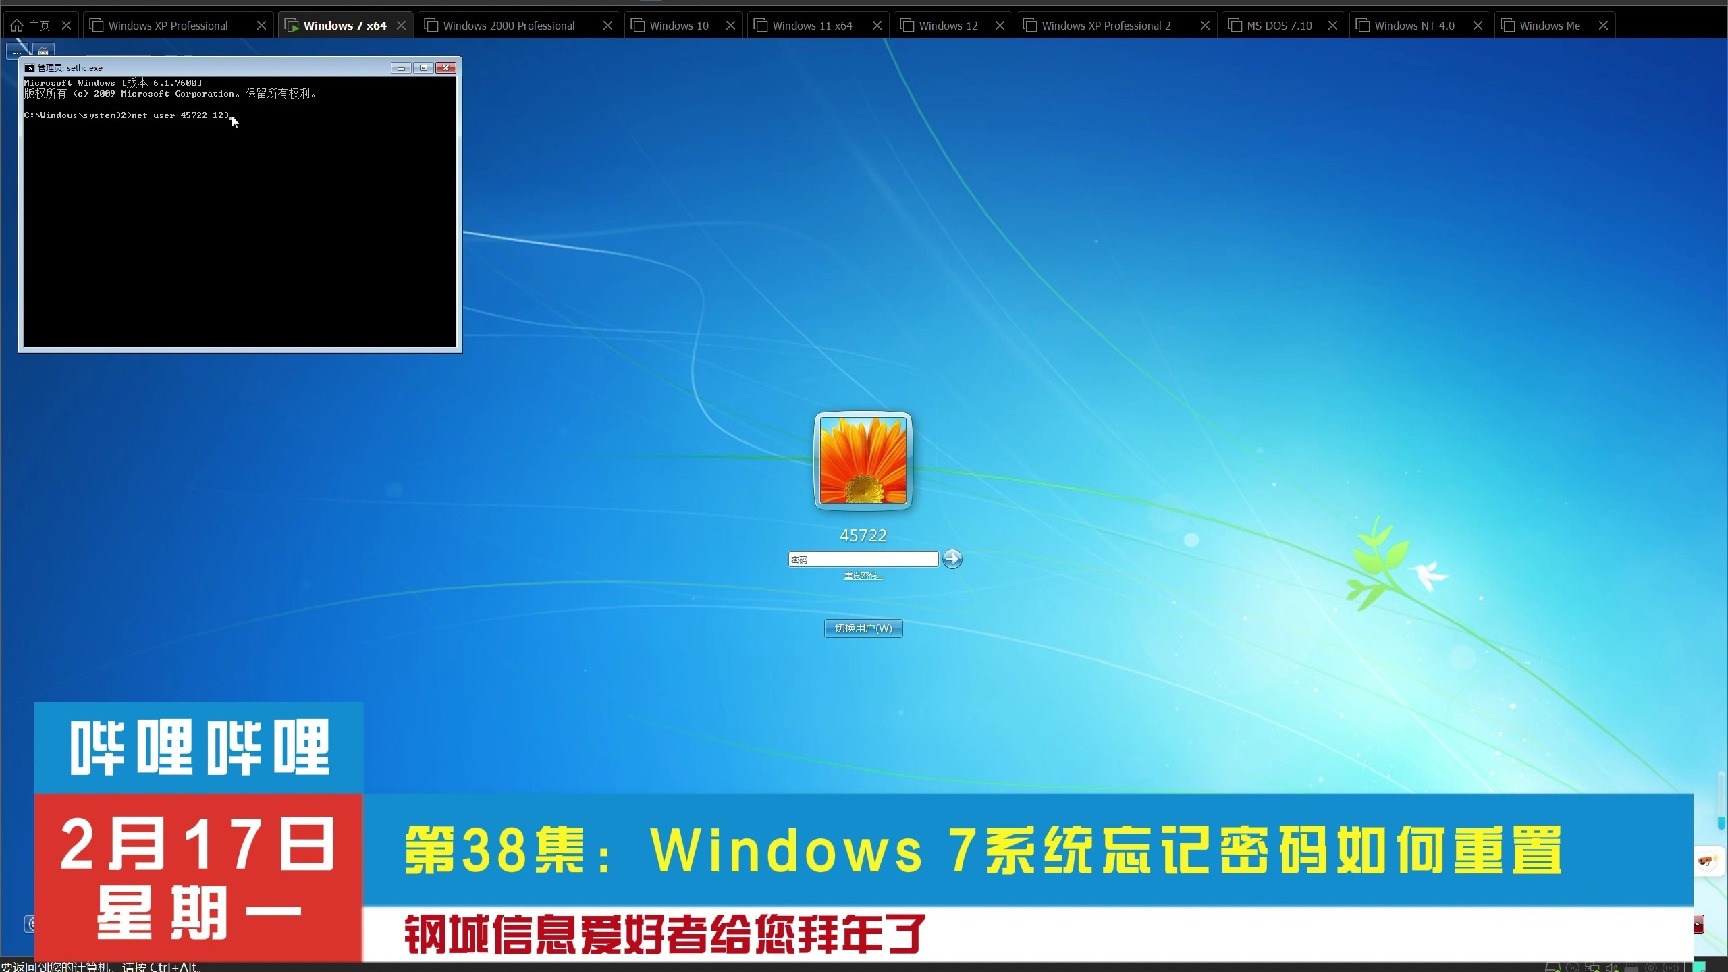
如果手头没有PE盘,而服务器安装时又未曾加密Syskey,可尝试通过安全模式或Utilman.exe(屏幕键盘)替换技巧完成绕过,这种方法更适用于早期部署的旧服务器,且要求系统未开启BitLocker。
经典的Utilman.exe替换法
- 重启服务器,在BIOS自检后连续按F8,选择“带命令行提示符的安全模式”。
- 若安全模式仍需要密码,可在开机登录界面,按五次Shift键或点击“轻松访问”图标,这种方法的原理是:利用系统在登录前不校验文件完整性的漏洞,将Utilman.exe替换为cmd.exe。
- 具体步骤:用PE盘引导后,在命令行执行
copy /y cmd.exe utilman.exe和copy /y cmd.exe sethc.exe(需先备份原文件)。 - 替换完成后,在正常登录界面点击“轻松访问”,会弹出命令窗口,输入
net user Administrator newpassword,即可强制重置密码。
风险提示与适用局限
此方案仅适用于本地账户,若该服务器已加入域,或使用了微软账户登录,则此法无效,因为域账户的密码验证依托于域控服务器而非本地SAM,Win7 SP1的后续系统补丁已封堵部分替换漏洞,需要在操作前确认目标服务器的补丁更新日期。业内专家指出,这类漏洞利用方式在较老的内网测试环境中仍有较高的成功率。
从破解到重建:覆盖重装系统的决策逻辑
当服务器物理位置偏远,或无法拆机获取PE启动权限时,直接重装系统可能是时间成本最低的选择,但重装并非万能的解药,需要先评估三个核心因素:
- 是否有完整备份:查看最近一次备份的日期,如果数据全部在本地磁盘且无副本,重装意味着全量数据丢失。
- 软件授权依赖:如果服务器运行着某套需要绑定硬件信息的正版行业软件(如老款仓储管理系统、ERP客户端),重装后可能需要重新激活或购买授权。
- 业务连续性窗口:重装需要重新打补丁、配置IIS/数据库环境,整个过程至少需要半天时间,期间业务完全中断。
重装时的数据救援技巧
如果决定重装,先不要格式化系统盘,用PE启动后,直接将整个C盘中的Users、Program Files、inetpub文件夹拷贝到其他分区或移动硬盘,尤其注意Win7服务器默认开启了系统还原功能,有时内存中存储了上一个可用账户的注册表副本,可在PE下通过“加载注册表配置单元”恢复原密码,操作路径为:在PE的注册表编辑器中选择HKEY_LOCAL_MACHINE,加载副本中的SYSTEM文件,命名为TEMPSYS,随后将对应账户的CachedLogonsCount数值从1改为10,这能增加缓存凭据的恢复概率。
运维视角:一次密码事故背后的排查与加固
部分读者可能觉得破解流程过于繁琐,这里提供一条更符合实际运维习惯的路径:先排查服务器上是否留存了密码恢复介质。对于购买自品牌厂商(如戴尔、惠普)的服务器,出厂时通常会附带一张“服务标签”贴纸,上面印有iDRAC或iLO管理地址的默认密码,这些管理端口的密码与Windows账户独立,可借助它进入远程控制台,再配合戴尔的racadm命令直接重置Windows密码。
密码条的留存技巧
在机房内部,将服务器root密码写在机箱侧面的易碎贴纸上,是行业里普遍接受的习惯,具体做法是:使用打印机输出包含主机名、IP、账号、密码的服务台账,塑封后用扎带固定在机柜后侧,这样可以避免维修时反复翻找文档,但要注意权限控制,仅限机房管理人员可见。
针对弱口令的服务器加固建议
此事故也暴露出密码管理上的盲区,行业共识认为,服务器密码应至少包含大小写字母+数字+特殊符号的混合排列,长度最短为10位,并每90天轮换一次,如果实在担心忘记,可采用以下处方:
- 密码保险箱:在另一台常驻电脑上使用KeePass或1Password保存服务器密码,并设置主控密码。
- 定期审计:每季登录服务器检查日志,确认管理员账户的最近登录时间和源IP是否异常。
- 双人复核:为避免单人遗忘,服务器初始密码由两人分别记录并密封在信封中,交接时当面拆封。
如何降低此类故障的复发概率?
密码重置只是治标,治本在于流程优化,多数企业在部署Win7服务器时,仍停留在“安装时随手设个密码”的粗放阶段,建议迁移至配置管理工具(如Ansible或SaltStack),在首次部署时直接下发统一的合规密码策略,并同步生成加密密码哈希,备份到安全存储中,这样即使密码丢失,也能在几分钟内通过哈希替换完成恢复,而无需动用PE工具破拆。
采用密码找回的云端方案
近年来,国内主流云服务商(如华为云、简米云)的服务器Windows实例都提供了“忘记密码重置”的网页控制台功能,如果当前环境是云服务器而非物理机,直接在云控制台的实例详情页点击“重置密码”,按提示完成实名认证后即可下发新密码,此方案兼具安全性与高效性,比任何本地破解工具都省时省力。
常见问题速查:针对Win7服务器密码锁定的高频疑问
Q:PE工具重置密码会影响服务器上的数据库和业务程序运行吗?
A:不会,chntpw和Ophcrack仅修改SAM文件中的账户密码哈希,不动业务数据,但重置后需注意SQL Server服务登录账户若与Windows服务账户绑定,可能因密码变更出现服务启动失败,需要同步更新服务配置管理器中的关联账户密码。
Q:服务器在机房里,无法现场操作,还有什么远程办法?
A:若服务器配置了IPMI带外管理卡(如Intel AMT、HP iLO、Dell iDRAC),可在局域网内登录管理卡的网络接口界面,挂载ISO镜像远程启动PE并执行上述命令,无需亲临机房,若未配备带外管理,则只能联系机房运维代操作,费用通常在200-500元/次(据部分机房公开报价),紧急情况下可接受。
Q:直接用Windows安装光盘修复控制台(Recovery Console)能否重置密码?
A:可以,使用系统原版光盘引导,按下R键进入恢复控制台(需在故障前已安装),在命令行下使用net user命令修改密码,但前提是系统未禁用SAM文件的写入权限,且Recovery Console功能在Win7 SP1后已弱化,故在Win7上不如PE方案兼容性好,该操作更适合XP时代的老旧设备,Win7环境下推荐优先考虑PE工具路线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/682974.html