密钥分离存储能显著降低整体泄露概率把密钥拆成几份分别存放,攻击者必须同时攻破多个存储点才算得手,单点失守的风险因此指数级下降。
密钥分离存储是什么
一句话解释:把鸡蛋放进不同篮子
密钥分离存储的核心逻辑,简单到可以用一句俗话讲清楚:别把鸡蛋放在同一个篮子里,过去很多平台和企业习惯把完整的私钥或助记词放在一个文件、一台服务器或一张纸上,就像把全部现金藏在一个枕头底下,小偷找到了就全部拿走。

分离存储的思路是:把私钥拆成若干份,分开放置在不同物理位置、不同设备甚至不同托管方手中,单份碎片无法还原完整密钥,必须收集到足够数量的碎片才能拼出真身,这个技术逻辑在行业里有个专业叫法Shamir密钥分片算法,属于密码学中的成熟方案。
密钥分离存储的核心机制
- 分片与重组:私钥被切成N份,设置一个阈值M,只有集齐至少M份才能恢复完整密钥
- 物理分散:碎片分散到银行保险柜、家中、办公室、云存储等多个位置
- 逻辑隔离:不同碎片放在不同类型的账户体系或设备中,避免同一漏洞被批量利用
这种结构与传统的单点存储相比,攻击面从“一处”变成了“多处”,不同的系统、不同的权限、不同的物理访问路径,意味着攻击者要完成一次完整的攻击,面对的复杂度成倍增长。
密钥分离存储怎么实现
第一步:确定碎片数量与阈值
实操中通常采用3/5模式或2/3模式,3/5的意思是私钥分成5份,任意凑齐3份即可恢复,这种设置兼顾安全性与可用性丢了两份碎片不影响使用,但攻击者至少需要摸到3个不同地方才能得手。
第二步:选择分散载体
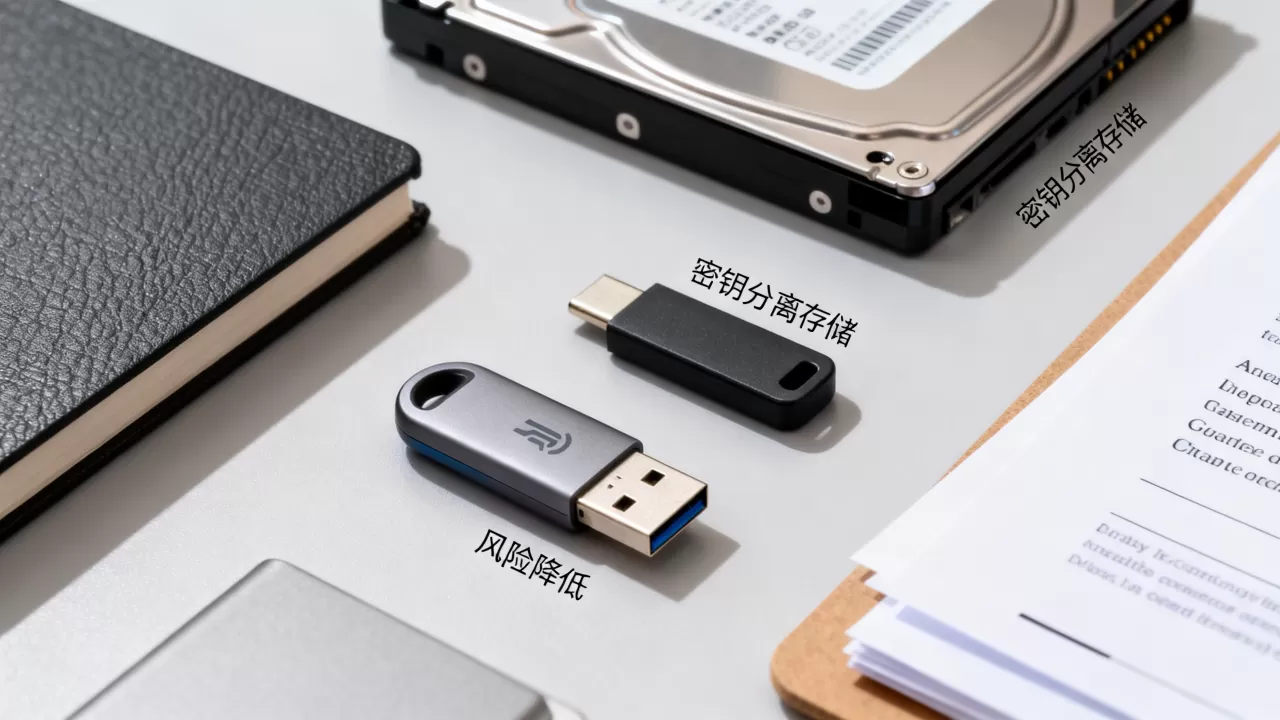
- 硬件钱包中的单独账户
-

银行保管箱内的加密U盘
- 专用密码管理器中的独立保险库
- 家中与办公室分别存放的金属助记词板
- 加密后的纸质备份,分装在不同文件袋中
第三步:落地执行的三个实操路径
手工分片
适合个人用户,使用Keystone或Trezir设备的分片功能,设置分片数量和阈值,生成后的碎片分别存放,整个过程不联网,降低泄露渠道。
使用多方计算密钥管理服务
适合团队或企业,使用MPC(安全多方计算)服务商提供的SDK,通过接口调度多个参与方共同签名,各参与方持有的部分密钥永不接触网络中心。
混合存储方案
把存储拆分与地理分散结合,比如公司内部由运维、财务、法务三个角色各持一份,另一份放在云端密钥服务,剩下一份存入保险柜。四份里凑齐三份就能完成交易,但任何两个人或单一云服务被攻破都无法操作资金。
密钥分离存储 vs 密钥托管:哪种方式更安全
很多人在选择密钥管理方式时容易把这两者混淆,其实它们解决的是不同层面的问题,各有适用场景。
| 对比维度 | 密钥分离存储 | 第三方密钥托管 |
|---|---|---|
| 密钥控制权 | 完全在用户/企业手中 | 托管方同时持有或管理 |
| 单点风险 | 单份碎片泄露不影响整体安全 | 托管平台被攻破则直接泄露 |
| 恢复流程 | 按设定阈值自行组合恢复 | 需通过托管方流程申请恢复 |
| 资金自由度 | 高,不依赖平台可用性 | 低,受托管方运营状态制约 |
| 适用对象 | 技术能力强、重视自主控制权的用户 | 希望简化操作、不熟悉技术细节的用户 |
行业共识认为,
托管方案的本质是把密钥安全转变为平台信任问题,用户本身脱离了密钥控制权,分离存储不改变密钥持有方,只是改变存储布局,对资金规模较大、更看重自主权的实体来说,分离存储比托管拥有更强的抗风险能力。
密钥分离存储背后:泄露概率为什么下降
攻击面被物理和逻辑双重隔离
密钥的泄露通常发生在某个具体的薄弱环节,如果所有密钥内容聚在一起,只要突破一环就全盘皆输,分离存储通过同时提升攻击者所需工作面和时间成本,从根本上压缩成功概率。
- 攻击者需要侵入多个独立系统的成本远超单一系统
- 跨物理位置的入侵意味着更高风险暴露,攻击者更可能半途放弃
- 内部人员的作恶门槛提高必须多人合谋才能凑齐足够分片
降低单点故障的概率
不仅要考虑黑客外部攻击,还要考虑到企业内部运维人员权限过大、设备丢失、备份文件因自然灾害遗失等情况,据工信部此前公开的网络安全通报数据,数据泄露事件中有相当一部分都源于内部人员行为或第三方运维环节疏漏,分离存储让这类事件不再直接等同于资产丢失。
普通人最容易忽略的细节
别把碎片存在同一个生态体内
有人在硬件钱包里设置好分片后,把碎片分别保存在微信收藏、手机备忘录、百度网盘,表面上是三份分散,实际上三份都处于同一个账号生态中,所有碎片指向同一个可破解入口,真到受攻击时,一套社会工程学就能打包带走。
恢复流程要提前演练
密钥分离存储不只是“存进去”就结束,碎片分得再散,恢复流程没跑通,关键时刻组合不出来等于白藏,动手做一遍恢复测试,确认每一份碎片都能正常读取,并确认恢复工具的接口还能使用,安全落地的最后一块拼图才算补上。
碎片数量与丢失容忍度之间需要平衡
碎片分得越多,安全性越高,但管理负担也同步上升,对个人用户来说,5份碎片里收3份、丢了其中2份还能恢复,听起来余量充足,实际场景里,5份分片散落在多个位置,想弄清楚哪份是完整最新的才是最大成本,别让管理复杂度反过来成为新的漏洞。
密钥分离存储的落地选择与成本
不同方案的成本差异不小,个人用户用家中抽屉和银行保管箱组合,费用约等于一个保管箱年租金,基本可以忽略,企业级方案更复杂,涉及MPC服务商按托管的参与方节点收费,以及定制化分片工具的安全审计成本,整体来看,性价比提高在资金总量较大时非常明显。
常见问题解答
密钥分离存储哪家硬件钱包支持得比较好?
目前主流硬件钱包中,Keystone和Coldcard等高端型号内置了Shamir分片功能,可以在设备上直接生成和恢复多份碎片,支持自定义阈值,Trezir的联合签名机制也具备类似能力,选择时建议直接查看官方说明中的“Shamir Backup”或“Multi-Signature”支持情况,部分开源方案则可自行部署组合。
密钥分离存储和多重签名钱包是一回事吗?
不是一回事,多重签名是地址层面要求多个私钥分别签名才能完成链上交易,私钥本身是独立的,存储不共享,密钥分离存储则是把一个私钥按算法拆分,管理对象是分片自身,两者可以结合使用,形成纵深防御,让攻击者同时面对分片恢复和多重签名双重门槛,攻破其中一层仍然无法动用资产。
密钥分离存储需要定期做哪些检查?
需要定期确认碎片载体仍在正常运作,日常检查内容包括:金属助记词板是否存在氧化或磨损,加密U盘能否正常通电读取,云存储碎片是否因平台政策调整被降级或清除,以及自己是否还记得每份碎片的存放位置和恢复阈值设置,把检查节奏定为每半年一次,配合系统日历提醒,可以确保方案长期有效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/686001.html