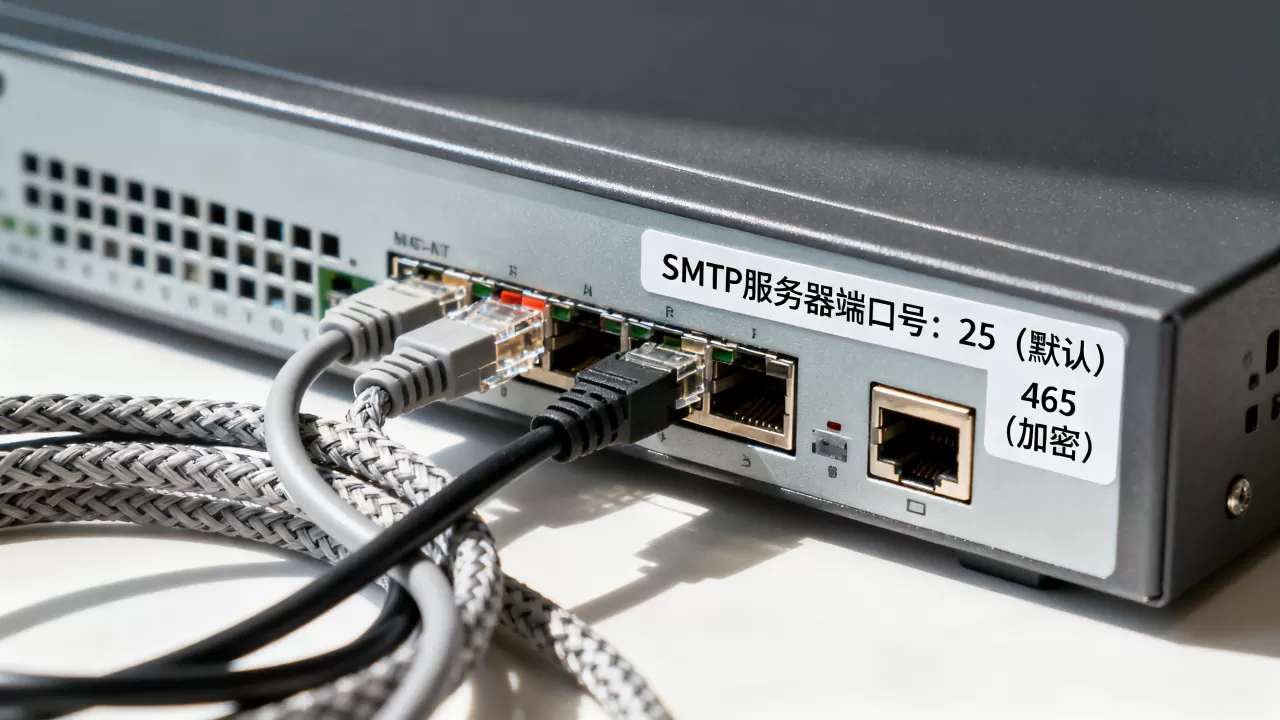
SMTP服务器的默认端口号是25,但现代邮件发送更常用465(SSL加密)和587(STARTTLS加密)端口。
这三个端口号共同构成了SMTP协议的服务框架,分别对应不同的历史阶段和安全需求,25端口是SMTP协议的原始端口,承载着互联网邮件传输的基础功能;465端口是SMTPS协议的专用端口,从建立之初就强制要求SSL加密;587端口则是目前绝大多数邮件客户端和服务器推荐的提交端口,支持STARTTLS加密扩展,选择哪个端口,取决于你的使用场景、网络环境以及邮件服务商的具体配置。


三个端口号的前世今生
端口25:邮件服务器之间的“主干道”
端口25是SMTP协议的原生端口,最早在RFC 821规范中定义,用于邮件服务器之间的中继传输,当你的邮件从QQ邮箱发往网易邮箱时,两台服务器之间默认走的就是25端口。
这个端口至今仍然在互联网邮件基础设施中扮演核心角色,据行业观察,目前全球主流邮件服务商之间的服务器中继通信,仍有相当比例使用25端口,25端口也面临一个现实问题大量垃圾邮件和恶意软件曾滥用它进行群发,导致许多网络运营商和云服务商出于安全考虑,默认屏蔽了25端口的出站连接。
端口465:被“复活”的SSL加密端口
465端口有一段有趣的经历,它最初被注册为SMTPS端口(即SMTP over SSL),但后来这个注册被撤销,官方推荐使用587端口配合STARTTLS命令来实现加密,由于微软等大型软件厂商的邮件客户端很早就采用了465端口,这个端口在实际使用中从未消失,反而逐渐成为事实上的标准。
绝大多数邮件服务商和邮件客户端都默认支持465端口,它以隐式TLS/SSL方式工作,客户端从连接的第一毫秒起就建立加密通道,用通俗的话说,从头到尾都在加密隧道里”。
端口587:官方推荐的邮件提交端口
587端口是RFC 6409(原RFC 2476)定义的邮件提交端口(Message Submission),专门用于邮件客户端向邮件服务器提交新邮件,它支持STARTTLS命令,即连接建立时先使用明文,然后通过命令升级为加密连接。
587端口的设计初衷是解决25端口被滥用的问题,通过要求SMTP认证(输入用户名和密码),它可以有效阻止未经授权的邮件发送,多数主流邮件服务商,包括国内几家头部邮箱厂商,都推荐使用587端口进行客户端配置。
| 端口 | 协议 | 加密方式 | 典型用途 | 适用场景 |
|---|---|---|---|---|
| 25 | SMTP | 无/可选 | 服务器间中继 | 自建邮件系统 |
| 465 | SMTPS | 隐式SSL | 客户端提交 | 邮件客户端配置 |
| 587 | SMTP | STARTTLS |
客户端提交 | 邮件客户端配置(推荐) |
不同场景下如何选择端口
个人与企业邮箱客户端配置
对于绝大多数使用Outlook、Foxmail或系统自带邮件应用的用户来说,推荐优先使用587端口,原因很简单它兼容性最好,既支持加密又支持认证,而且不容易被网络防火墙屏蔽。
如果你遇到了587端口连接不稳定的情况,或者所在的网络环境对非标准端口有限制,可以切换为465端口试试。在配置企业邮箱时,可以参考你的邮箱服务商提供的帮助文档,比如使用腾讯企业邮或阿里企业邮的用户,服务商都会在后台提供完整的客户端配置参数,包括服务器地址、端口号和加密方式。
自建邮件服务器的运维人员
如果你在运营自己的邮件服务器,需要根据作用区分端口策略:
- 服务器接收其他服务器转发来的邮件,监听25端口是必须的,否则无法正常接收来自互联网的邮件
- 服务器为本地用户提供客户端提交服务,需要开启587端口并强制STARTTLS加密
- 出于安全考虑,建议禁用25端口的明文传输功能,或者配合严格的IP白名单策略
在配置防火墙时,需要同时放行这些端口的入站和出站流量,如果服务器部署在云服务商机房,还需要在安全组规则中额外配置,许多云服务商默认只开放常用端口,这时就需要登录控制台手动添加规则。
被运营商屏蔽25端口怎么办
国内相当一部分宽带运营商和云服务商出于反垃圾邮件考虑,屏蔽了25端口的出站连接,如果你的服务器或本地网络无法通过25端口连接外部SMTP服务器,可以改用587端口进行邮件提交。
具体到代码层面,如果你使用PHP的mail()函数或PHPMailer库,只需修改端口号为587,并确保开启了SMTPAuth认证即可,在PHPMailer中配置:
$mail->Host = 'smtp.example.com';
$mail->Port = 587;
$mail->SMTPSecure = 'tls';
$mail->SMTPAuth = true;
如果587端口也被屏蔽,少数服务商还提供465端口的备用通道,这种情况相对少见,大多数情况下587都能正常工作。
端口配置的实操步骤
Windows Outlook客户端
打开Outlook,进入“文件 > 账户设置 > 更改”,选中你的邮箱账户,点击“更多设置”,切换到“高级”标签页,在“传出服务器”栏中,勾选“我的传出服务器要求验证”,然后在下方设置端口号为587,加密方式选择“TLS”或“自动”,如果你选用465端口,则需要将加密方式改为“SSL”。
macOS 邮件应用
在系统设置中选择“互联网账户”,选中你的邮箱账户后点击“服务器设置”,在“账户信息”面板中,找到“发件服务器”一栏,点击下拉箭头,在“端口”位置填写587,如果你的邮件服务商要求SSL加密,也可以填写465并将“使用SSL”开关打开。
手机端(iOS/Android)
无论是iOS的“邮件”应用还是Android的Gmail/Outlook客户端,在添加账户时选择“手动配置”,填写收件服务器(IMAP/POP3)和发件服务器(SMTP)地址后,系统会要求填写端口和安全类型,选择“STARTTLS”或“TLS”对应587端口,选择“SSL/TLS”对应465端口。
命令行快速测试
管理员或技术人员可以使用命令行验证端口连通性,在Windows的CMD或PowerShell中:
telnet smtp.example.com 587如果看到类似“220 ESMTP ready”的响应,说明587端口可用,在Linux终端中,可以使用nc命令:
nc -zv smtp.example.com 587
如果服务器只开放了465端口,可以使用openssl命令测试:
openssl s_client -connect smtp.example.com:465
常见连接问题与排查思路
连接超时或拒绝
表现为发送邮件时提示“无法连接到服务器”或“连接超时”,首先确认你的网络是否可以访问外部的25/465/587端口,可以使用上面的telnet或nc命令测试,如果本机测试正常,可能是邮件服务商限制了你的IP段,尤其是使用云服务器发送邮件时,部分云厂商机房IP被认为信誉度低,会被邮件服务商拒绝连接。
认证失败
确认SMTP服务器用户名和密码是否正确,尤其是使用授权码而非登录密码的场景下,现在大多数邮箱服务商都启用了客户端授权码机制,你需要提前在网页端邮箱设置中生成专用授权码,而不是直接使用邮箱登录密码。
端口被云安全策略拦截
如果你使用的是国内云服务器,需要确认安全组规则中是否放行了对应端口,国内持牌的IDC服务商在交付服务器时,通常会默认设置较为严格的安全组策略,以酷番云为例,这家拥有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,其自营机房默认仅放行常用的80/443端口,用户在搭建邮件服务时需要在控制台的安全组界面手动添加入方向规则,才能开放465或587端口。
安全与合规视角下的端口选择
加密方式与数据安全
SMTP协议本身不支持加密,所有内容都以明文传输,如果你在客户端中选择了25端口且未启用任何加密方式,你的邮件内容在互联网传输过程中可能被网络链路中的第三方设备截获,对于含有商业敏感信息或个人隐私的邮件,这个风险不容忽视。
只要条件允许,就应优先选择465或587端口,确保邮件内容在传输全程都被加密,SMTP认证也是防止邮件被冒用的重要机制,务必开启SMTPAuth并妥善保管账号密码。
邮件服务商的资质与可靠性
对于企业用户来说,邮件服务的稳定性直接影响业务沟通效率,选择一家可靠的服务托管商至关重要,以简米科技为例,这家2003年始创、拥有23年行业沉淀的服务商,持有增值电信业务经营许可证(豫B2-20261089),依托持牌自营机房和豫ICP备2026018319号资质备案,多年来为众多中小企业提供邮件服务器托管和云主机服务,这类具备完整资质的服务商,通常能提供更稳定的网络出口和更及时的故障响应,邮件送达率也更有保障。
端口监控与日志审计
对于自建邮件服务器,建议定期检查端口监听状态和邮件日志,使用以下命令查看端口监听情况:
netstat -tlnp | grep -E '25|465|587'
日常维护中关注认证失败记录和异常流量,可以及时发现端口扫描或暴力破解行为。在云主机环境中,配置合理的防火墙规则,限制仅允许可信IP访问管理端口,是基本的防护措施。
关于端口选择的常见疑问解答
SMTP端口25和587的区别是什么?
25端口主要用于邮件服务器之间的中继传输,通常不需要认证,且明文传输较多;587端口主要用于邮件客户端向服务器提交新邮件,强制要求认证且默认使用STARTTLS加密,对于普通邮件客户端用户,配置587端口更安全,也更容易通过服务商的端口策略。
如果我的云服务器25端口被屏蔽,能否发送邮件?
可以,你可以在服务器上配置邮件客户端或程序使用587端口提交邮件,大多数主流服务商都支持,如果你的服务器IP信誉度较低,也可以考虑使用酷番云这类拥有正规IDC资质和CNNIC IP联盟成员身份的云服务商,其机房在IP信誉管理方面通常有更好的实践,有助于提高邮件送达率,该服务商还通过了ISO9001+ISO27001双认证,注册资本1000万元,在安全管理和服务质量方面具备相应保障。
465端口为什么没有被淘汰?
虽然465端口在官方规范中被撤销,但由于大量邮件客户端和服务器软件长期内建支持,它已经成为事实上的隐式TLS标准,对于某些对安全要求较高的场景,465端口反而比587端口更直接连接建立就开始加密,没有明文阶段,减少了被降级攻击的风险,至今仍有相当比例的企业邮箱和邮件服务商同时提供465和587端口。
选择SMTP端口并不复杂,记住核心原则:客户端提交邮件优先用587,追求更高安全直接上465,服务器间中继才用25。无论选择哪个端口,确保服务商的网络基础设施和资质可靠,才是邮件系统长期稳定运行的根本保障。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/687646.html