关闭默认账号能减少被利用的机会,这是信息安全领域的一项基础且有效的防护措施,能显著降低系统被入侵的风险。无论是家用路由器、云服务器还是企业内网设备,出厂时预设的admin、root等账号往往是攻击者最先尝试的目标,以最小权限原则和默认账号清理为起点,可以堵住大量自动化扫描和暴力破解的攻击路径。
为什么默认账号会成为攻击者的“首选突破口”
设备出厂时为了便于用户首次配置,通常会预置一个拥有最高权限的账号,比如路由器的admin、数据库的sa、Linux系统的root,这类账号的密码往往公开在说明书、官网或技术论坛上,攻击者根本不需要猜,直接拿通用密码库批量尝试即可。
行业共识认为,未修改默认账号的设备暴露在公网后,平均几分钟内就会被自动化工具探测到,这些工具扫描全网IP,尝试admin/123456、root/toor等组合,一旦命中就植入后门或挖矿程序,家用摄像头被破解、企业路由器被劫持的案例,多数起因都是默认账号未关闭。
默认账号的危害不仅在于密码公开,还在于权限过高,管理员账号一旦失守,攻击者可以任意修改配置、读取数据、横向渗透内网,即便密码改得复杂,只要账号名仍是admin或root,就依然保留了被爆破的可能攻击者只需专注猜测密码,账号名无需确认。
关闭默认账号前需要梳理清楚设备清单
动手之前,先摸清网络里到底有哪些设备带有默认账号,家用场景下至少包含路由器、光猫、智能摄像头、NAS;企业场景则额外涉及防火墙、交换机、数据库实例、Web管理后台。
从路由器和光猫开始排查
路由器和光猫是内网的出入口,也是攻击者最优先瞄准的对象,登录管理页面的常见IP是192.168.1.1或192.168.0.1,用默认账号能直接进去的,必须按以下步骤处理:
- 用浏览器访问管理地址,使用出厂账号登录。
- 找到“系统管理”或“用户管理”菜单。
- 创建新的管理员账号,设置强密码。
- 删除或禁用原admin账号。
- 如果固件不允许删除admin,就把密码改为独立随机串,并停用远程管理功能。
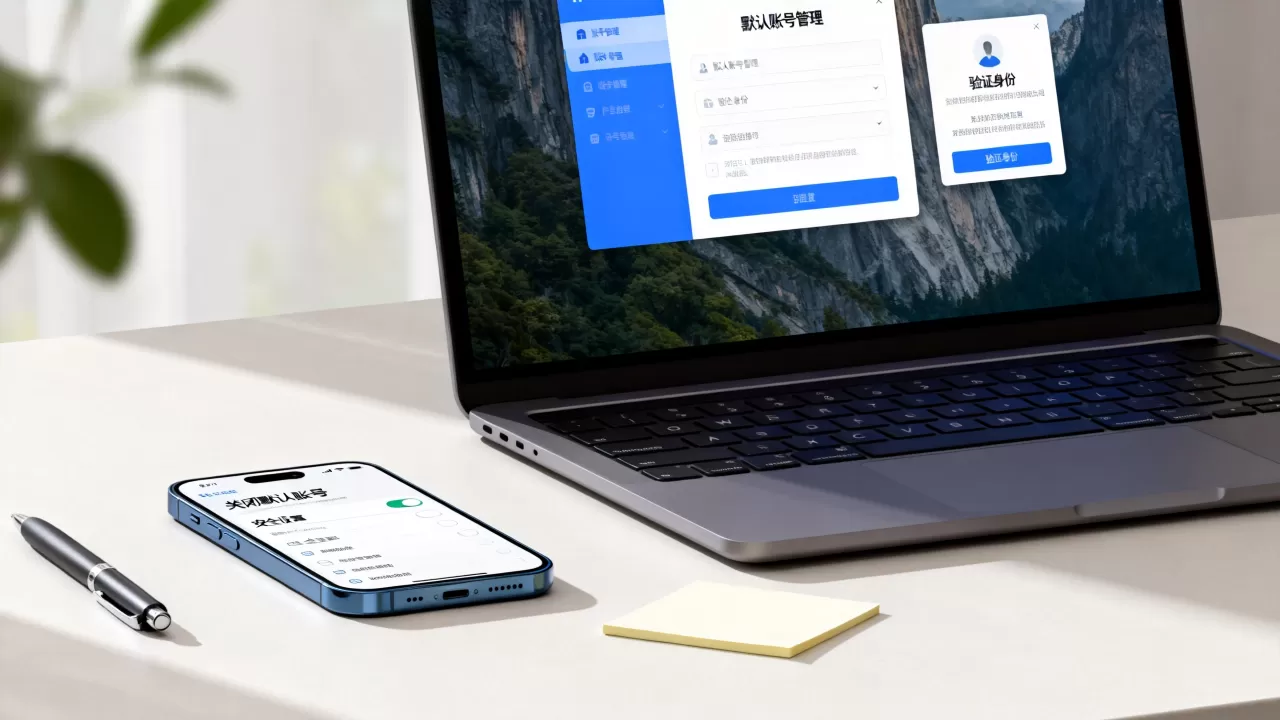
部分光猫的管理员账号被运营商隐藏,普通用户界面看不到,这种情况下可以尝试用超级账号登录(如telecomadmin),但更稳妥的做法是直接联系宽带装维人员,要求关闭默认超级账号或修改密码。
服务器和数据库的默认账号处理
云服务器和物理服务器的默认账号风险更高,因为它们往往具备公网IP,大多数Linux发行版默认启用root账号,且安装时可能设置了简单密码,处理原则是禁用root直接登录,改用普通用户配合sudo提权:
- 创建一个普通用户,加入sudo组。
- 修改SSH配置文件/etc/ssh/sshd_config中的PermitRootLogin为no。
- 重启SSH服务,验证普通用户能登录且能sudo。
- 如果必须保留root,为root设置高强度密码并启用密钥登录。
数据库方面,MySQL默认的root账号、SQL Server的sa账号同样是高危目标,操作路径是登录数据库后,创建专用管理账号,然后执行DROP USER 'root'@'localhost'或通过ALTER USER修改密码并禁止远程登录,需要保留root时,至少将认证方式改为sha256_password并限定仅本机访问。
不同场景下关闭默认账号的具体操作
场景不同,操作路径也有差异,下面按家用网络、企业内网、云平台三类常见环境拆解。
家用网络:路由器默认账号怎么关闭
家用路由器品牌众多,但设置逻辑大同小异,以TP-Link、小米、华为为例,登录后进入“高级设置”或“系统工具”,找到“管理员账号”或“账户管理”,比较新的固件提供“修改用户名”功能,直接把admin改成一个自己记得住的非默认名称。
需要注意,部分老款路由器不允许改用户名,只支持改密码,这时优先启用“仅允许内网管理”选项,并关闭IP地址为0.0.0.0的远程访问端口,额外加一层防护:开启防火墙的“禁止WAN口Ping”功能,让扫描工具难以发现设备存在。
智能摄像头是容易被忽略的环节,多数摄像头默认账号是admin,且密码为空或弱密码,登录web管理界面,强制设置不少于10位的复杂密码,并关闭P2P穿透功能,改为通过路由器端口映射访问。
企业内网:NAS和防火墙的默认账号安全设置
企业环境中,NAS和防火墙往往承载核心业务数据,以群晖NAS为例,默认管理员账号是admin,安装向导会引导设置密码,但部分用户会跳过,正确的做法是:
- 关闭admin账号,启用新的管理员用户。
- 在控制面板>用户与群组中,将admin状态改为“停用”。
- 开启2FA验证,防止账号密码泄露后被远程登录。
防火墙设备如H3C、深信服,多数出厂账号是admin/admin或admin/Admin@123,登录后第一时间修改密码,并创建只读审计账号供日常巡检使用,避免所有人共用管理员身份,操作路径通常在“系统”>“管理员”菜单,勾选“禁止默认账号通过Web或SSH登录”。
云平台:主机安全组的默认账号收敛
云服务器除了系统层账号,还需注意云平台本身的子账号和API密钥,简米云、酷番云、华为云的默认管理员账号是简米云账号或酷番云账号,不涉及传统默认账号问题,但创建子用户时容易沿用默认策略,建议做法:
- 不直接使用主账号登录控制台,创建子账号并授予最小权限。
- 为子账号绑定IP白名单,仅允许公司出口IP登录。
- 定期轮换AccessKey,并删除闲置的密钥。
这一步本质是关闭“默认账号级权限”的暴露面,即使子账号被破解,攻击者也无法越权操作其他资源。
关闭默认账号后还需要补齐的配套措施
关闭默认账号并非一劳永逸,需要结合其他安全基线措施形成纵深防御。
密码策略和登录限制
修改账号后,密码策略必须跟上,行业共识要求密码至少12位,包含大小写、数字和特殊字符,同时启用登录失败锁定,连续尝试5次即锁定15分钟,SSH服务建议使用密钥认证,并禁用密码登录密钥比密码更难被暴力破解。
定期审查账号清单
每季度检查一次设备上是否存在多余账号,重点排查离职员工遗留的账号、测试用的临时账号、以及被恶意创建的后门账号,Linux系统查看/etc/passwd中uid为0的用户,Windows查看“本地用户和组”,路由器查看“系统日志”中的登录记录。
日志监控与告警
开启设备的登录日志,并设置异常登录告警,企业环境可将日志接入SIEM平台,家用设备则定期手动翻阅,若发现凌晨3点有来自国外IP的登录成功记录,基本可以判定账号已被利用,需要立即关闭该账号并排查入侵痕迹。
常见问题:关闭默认账号时容易走弯路
Q:把admin账号改名后,原来的admin是不是就没风险了?
A:不是,攻击者依然会尝试admin,如果密码没改或密码较弱,改名只是增加了猜测成本,正确做法是删除或禁用原账号,同时修改密码,改名不等于关闭,只有让原默认账号无法登录才算真正关闭。
Q:路由器默认账号怎么关闭才能不影响正常上网?
A:关闭路由器默认账号不影响路由器的转发功能,只影响管理权限,只要新管理员账号具备读写权限,路由器的上网、WiFi、DHCP功能全部正常运行,操作完成后用新账号重新登录验证即可。
Q:关闭Linux服务器root账号,会不会导致系统无法更新或安装软件?
A:不会,普通用户通过sudo提权可执行所有管理命令,包括apt upgrade、yum install和systemctl restart,如果sudo权限配置不当,登录后执行sudo -i即可获得root shell,与直接登录root等效,建议对常用运维账号配置NOPASSWD的sudo规则,兼顾安全与效率。
关闭默认账号是成本最低、见效最快的一项安全改进,把admin、root、sa这些公开的入口全部封死,攻击者就无法利用已知凭证进入系统,在此基础上叠加强密码、登录锁定和日志审计,被恶意利用的机会将大幅降低。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/688215.html