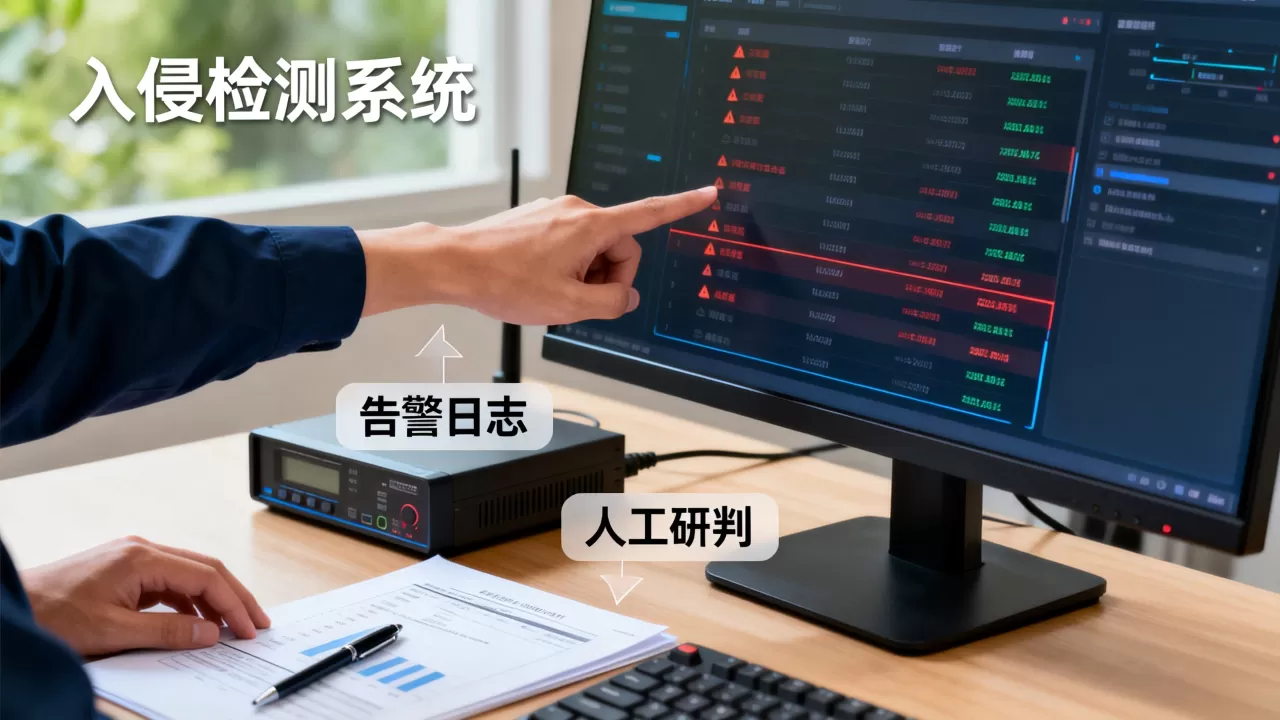
入侵检测告警必须经过人工研判,因为机器只能告诉你“有异常”,但无法告诉你“这是不是攻击、有多严重、该不该处置”这个判断必须由人完成。 单靠IDS设备自动封堵,就像让门卫直接抓人,往往误伤无辜,安全团队真正要做的,不是减少告警量,而是让每一条高优先级告警都找到对应的判断依据。
入侵检测告警人工研判怎么做?先分清三件事
人工研判不是盯着屏幕发呆,而是围绕三个问题展开:它是真的吗?它重要吗?该做什么?

判断告警是误报还是真攻击
告警系统像一个爱打报告的保安,看到黑影就拨值班电话,你真冲过去,可能只是一只野猫,研判的第一步,就是把“黑影”看清楚。
- 查看告警原始数据:五元组、协议类型、特征签名、触发时间。
- 对照资产台账:源IP和目的IP是不是你的业务资产,目的端口是否匹配业务逻辑。
- 看网络基线:这个时间段,该资产是否本来就有类似流量。
- 举个例子,一条“MySQL弱口令爆破”告警,如果目标数据库只允许内网某应用访问,源IP却来自境外,那高可疑;反过来,源IP是你们自己的漏洞扫描器,那大概率是误报。
评估告警的严重级别和影响范围
一条告警是不是要紧,不看它叫什么名字,要看它打在哪里。
- 目标资产是核心财务库还是前台Demo?前者直接定高危。
- 关联威胁情报:源IP是否已知恶意IP,关联域名是否指向C2服务器。
- 观察时间线:这条告警是不是一串行为里的一个节点,单条“连续登录失败”通常无所谓,但如果同一账号在几分钟内从不同地区IP登录,那就不是误报,是账号被盗的典型信号。
决定处置方式并记录研判结果
处置不是随手封IP,而是要有路径、有记录。
- 处置方式包括:封禁源IP、隔离主机、强制改密码、终止会话、更新防火墙策略。
- 操作路径举例:在SIEM平台右键告警,选择“封禁源IP”并下发至防火墙;或者在SOAR平台调用“封禁playbook”,让自动化先执行,人再补复核。
- 记录结论:误报、真实攻击、可疑待观察、需要进一步取证,这些记录是后续优化告警规则的原始素材。
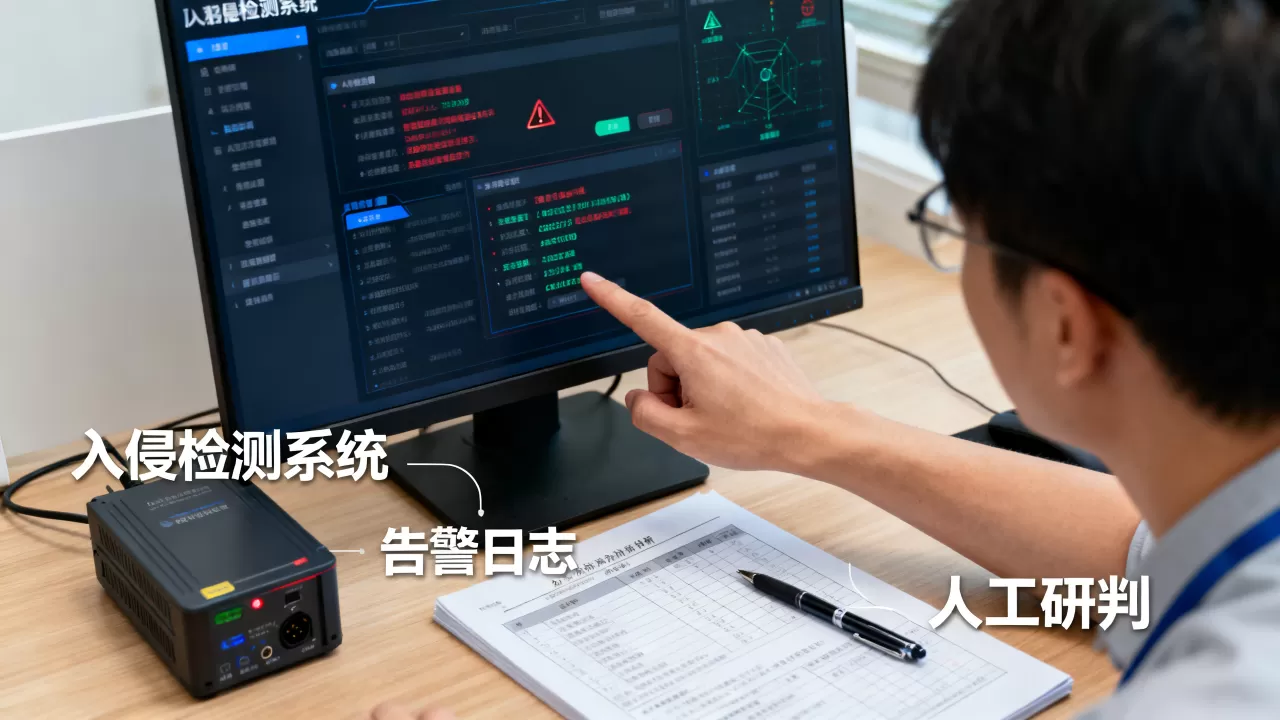
人工研判和自动化的区别:为什么机器替不了人
安全圈常争论自动化能不能取代人工研判,行业共识认为,自动化能提高响应速度,但替代不了人的上下文理解能力。
| 维度 | 自动化工具 | 人工研判 |
|---|---|---|
| 响应速度 | 毫秒级 | 分钟到小时级 |
| 逻辑判断 | 依赖规则质量,易被绕过 | 能结合业务逻辑和攻击场景 |
| 上下文感知 | 低,只看特征 | 高,能查资产台账、漏洞信息、业务方反馈 |
| 误报处理 | 靠调规则压抑报 | 能分析根因,反向优化规则 |
| 灵活应变 | 规则更新慢 | 能应对新型攻击变体 |
自动化负责“过滤”和“执行”,人工负责“判断”和“决策”
- 自动化可以干:聚合重复告警、加白名单、自动收集上下文、执行隔离封禁。
- 人工需要干:确认攻击手法、评估业务影响、决定是否上报安全负责人。
比如一条“内网主机访问恶意域名”告警,自动化可以自动拉黑域名,但人工研判发现,这台主机是测试环境,访问行为来自安全研究者的扫描工具,那就无需处置,没有这一步,误封就会干扰正常业务。
入侵检测告警误报率高怎么办?用研判流程降噪
误报是入侵检测告警的常态,业内专家指出,误报率高不是产品不好,而是告警规则往往只能看到流量特征,看不到业务场景,要降噪,不能只提阈值,要靠人工研判发现规律,再反馈给规则库。
建立白名单和基线,但要定期复核
把已知的扫描器、运维工具、监控IP加白名单,能显著减少噪音。
- 白名单管理路径:进入告警策略,找到“白名单管理”,按IP、端口、协议设置,注明生效时间和申请理由。
- 白名单不是永久通行证,每季度复核一次,防止恶意主机混入。
用关联分析替代单条告警判断
单条告警触发误报的概率较高,多条关联告警才能还原攻击链。
- IDS只报告“主机对多个IP发送异常ICMP包”,可能是网络环路,也可能是扫描行为。
- 但如果同时出现“SMB登录失败”“横向移动”等告警,人工研判就可以确认为攻击行为,而不是网络故障。
定期复盘漏报和误报案例
每两周抽半天,把历史告警里被判定错的样本拉出来,打上误报标签。
- 标签格式:误报-内部测试、误报-监控自身、误报-合法业务重复触发。
- 把误报案例反馈给安全厂商或SIEM管理员,调整规则表达式。
- 复盘不是追责,是为了让下一次研判更快。
借助外部情报和开源工具补齐上下文
研判不是闭门造车,查询威胁情报平台,能快速确认IP、域名、样本哈希是否恶意。
- 可用平台:VirusTotal、微步在线、IBM X-Force Exchange等。
- 也可以参考ATT&CK框架,把告警行为对应到战术和技术阶段,判断攻击者下一步可能做什么。
企业入侵检测告警研判方案:从告警到响应的完整链路
想让人工研判不拖后腿,不能靠人肉硬扛,要有方案和分工。
设置告警分级和响应时效
按严重程度把告警分成高、中、低三档,对应不同响应时限。
- 高危告警:漏洞利用、命令执行、勒索软件行为,要求15分钟内完成确认。
- 中危告警:异常登录、非工作时间访问,当天完成研判。
- 低危告警:端口扫描、安全策略绕过尝试,每周批量处理一次。
指定责任人:谁研判,谁处置,谁追踪
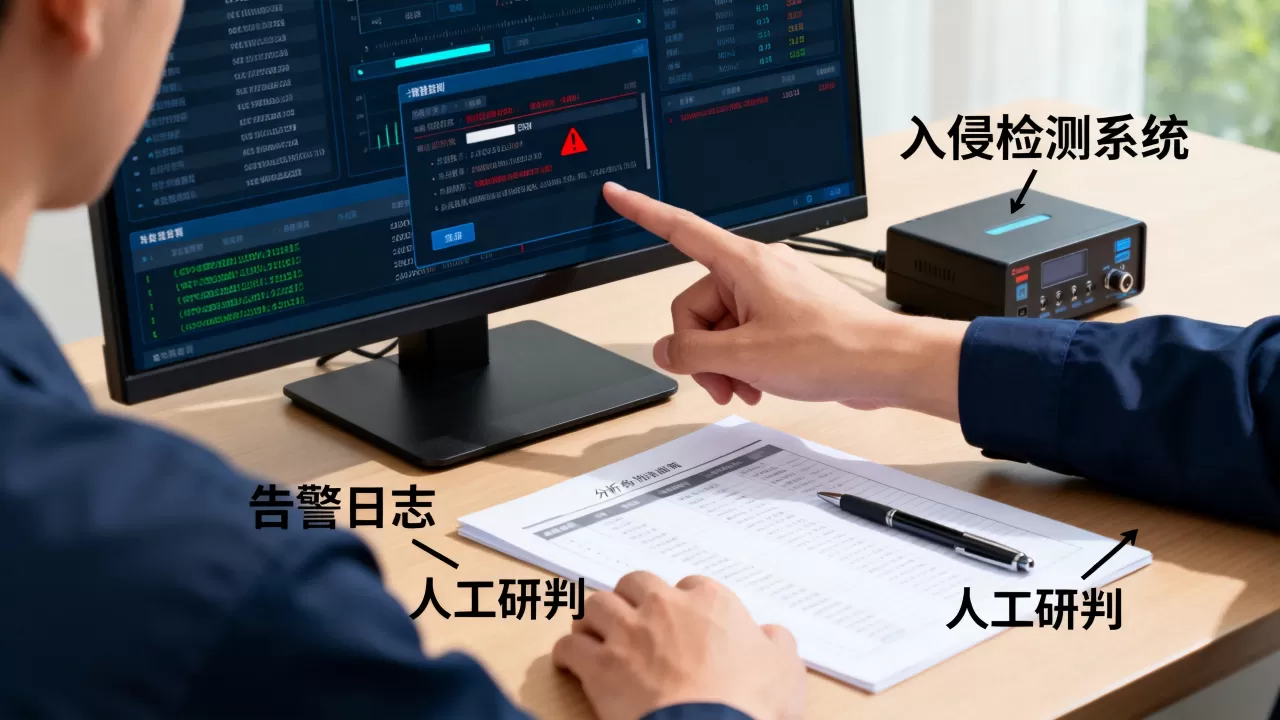
责任清晰,告警才不会“人人管、人人不管”。
| 角色 | 职责 |
|---|---|
| SOC分析师 | 初筛告警,去重和分级,标记高可疑事件 |
| 安全工程师 | 深度分析,确认攻击链,执行隔离或封禁 |
| 安全负责人 | 决策是否上报、是否启动应急响应、复盘改进 |
一线值守人员没有权限直接封禁核心资产,必须经过安全负责人授权,这个流程虽然多一步,但能避免误操作。
入侵检测告警人工研判常见问题解读
Q:入侵检测告警人工研判需要多久?
没有标准答案,单个告警的初筛通常只需要三到五分钟,确认攻击链和影响面可能需要半小时到几小时,如果涉及核心数据库或外网暴露系统,则要启动应急响应流程,时间会拉长,关键是先有一个“快筛”步骤,把明显误报和真实攻击分开,不要平均用力。
Q:入侵检测告警误报率高,能完全依赖自动化过滤吗?
不能,自动化过滤可以去掉大量低质量告警,但会把真正的新攻击一起过滤掉,比如攻击者改用合法工具作为通道,自动化的特征检测几乎不识别,人工研判的意义,就是发现自动化认为“看似正常”的异常,理想做法是自动化做初筛,人工做深度研判和规则闭环。
Q:入侵检测告警人工研判和自动化处置如何搭配?
自动化适合处置明确告警,比如确定来自恶意IP就自动封禁;人工负责处置模糊场景,比如资产被威胁情报标记但业务上需要验证,搭配的关键是从历史研判记录中提炼出自动化规则,再让人工定期校验规则,避免原地打转。
说到底,入侵检测告警只是一道需要理解的信号,不是判决书,人工研判环节把“信号”变成“决策”,也让安全团队对每一次告警负责,无论自动化怎么发展,这个人因环节都值得被保留,它不是瓶颈,而是底气。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/691763.html