系统基线核查的核心价值,是把“安全策略要求”与“系统实际配置”逐项摆在一起,快速找出偏离项。 这些偏离项往往不是惊天漏洞,却可能是攻击者进入内网的第一级台阶。
很多团队以为打了补丁、装了杀毒就安全,可现实是,一台服务器可能因为一个弱口令、一个多余账户、一个没关的端口,就把内网大门推开,系统基线核查就是那把检查门锁的钥匙。

系统基线核查能发现哪些偏离安全策略的项
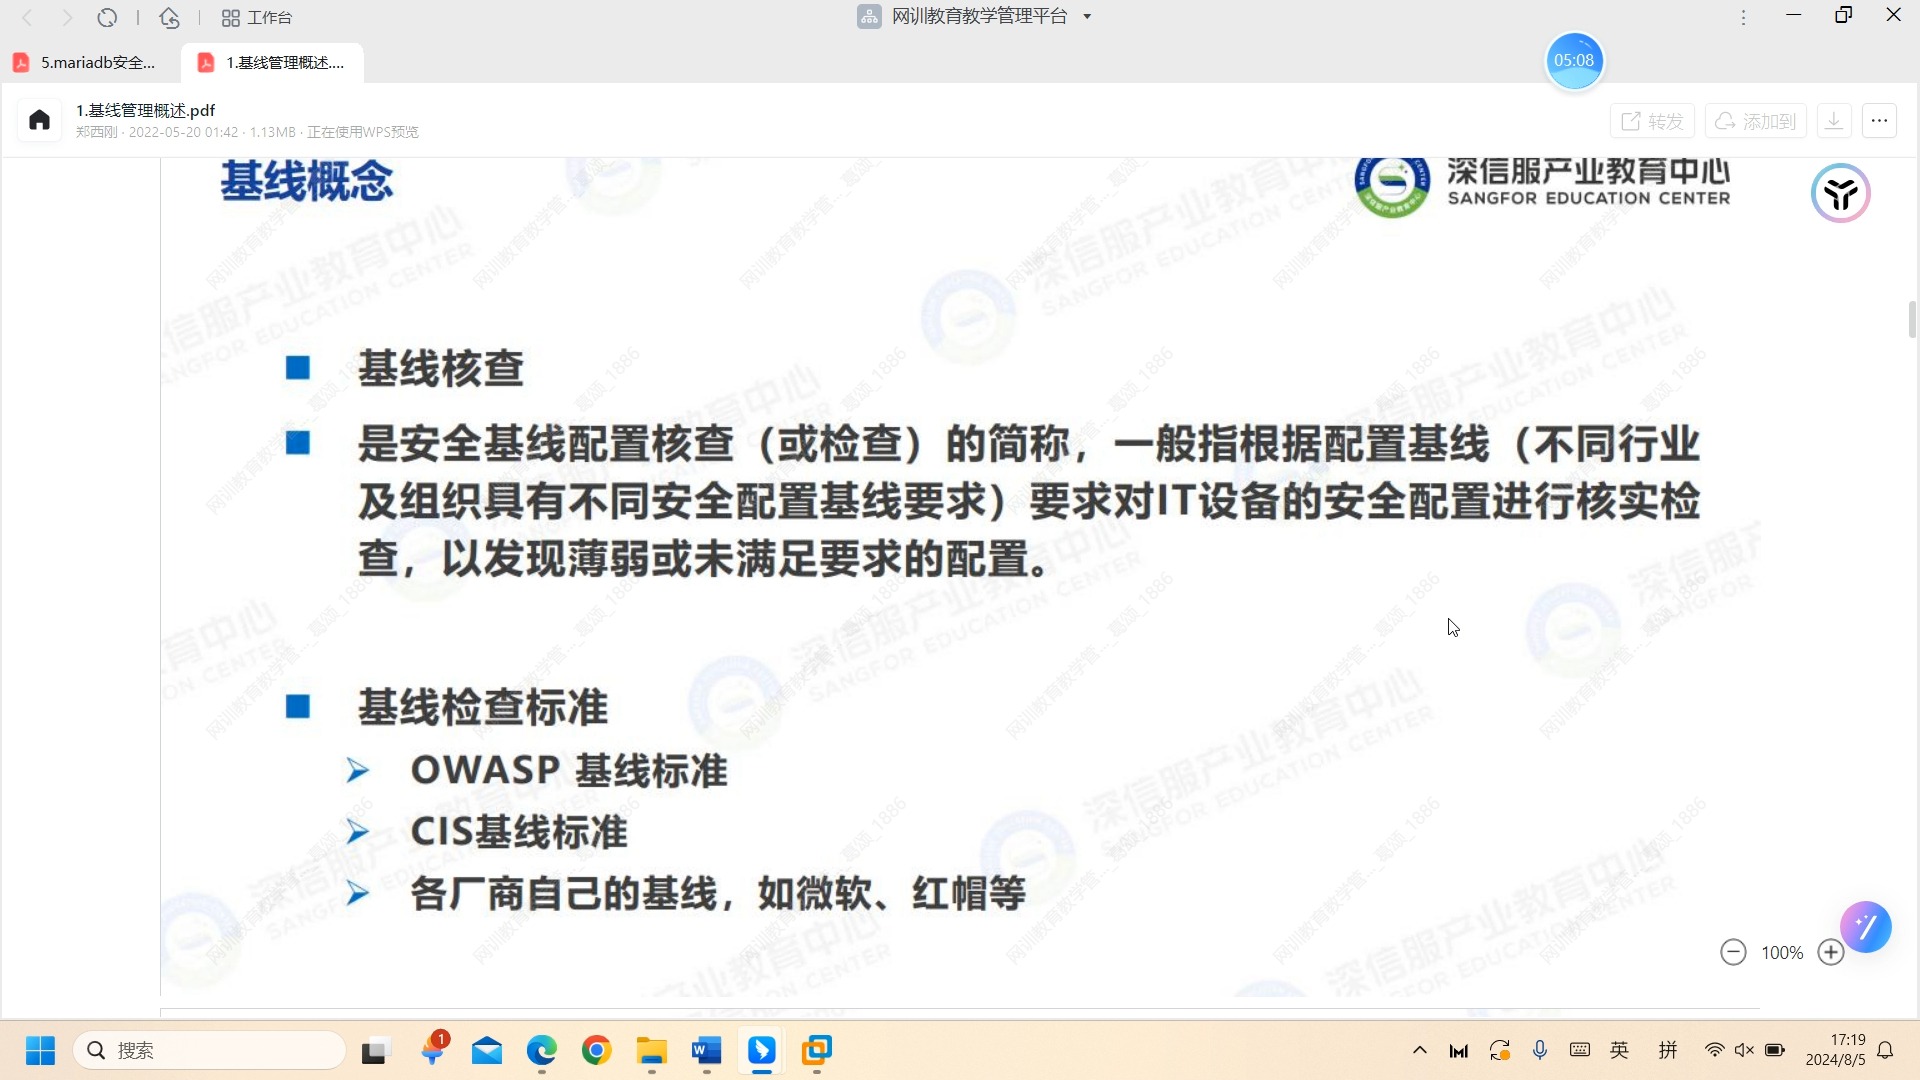
系统基线是一套被安全策略认可的配置标准,核查过程类似拿着体检表逐项打钩,打不上钩的,就是偏离项,按常见分类,偏离项集中在下面几类。
账户与认证类偏离
- 弱口令、空口令,或者密码长度、复杂度不满足策略。
- 密码永不过期,或者过期后仍能继续登录。
- 账户锁定阈值过宽,比如允许连续尝试很多次。
- 多余账户、共享账户、离职人员账户未清理。
- 默认账户未禁用,比如Linux的root远程登录、Windows的Guest账户。
- 特权账户数量过多,权限未按最小化原则收敛。
这些项在等保2.0和CIS Benchmark里都有对应检查点,据等保2.0标准,身份鉴别和访问控制是主机安全的核心要求,实际核查时,Linux可以看/etc/passwd、/etc/shadow,Windows可以运行net accounts和secpol.msc。
服务与端口类偏离
- 未授权服务在运行,比如测试用的HTTP、FTP、Telnet。
- 高危端口对外开放,比如数据库端口、远程管理端口。
- 默认端口未修改,管理后台直接暴露在办公网。
- 不必要的系统组件、共享、协议未关闭。
用ss -tulnp或netstat -ano可以列出监听端口,再和资产台账、防火墙策略比对,偏离项会很明显。
日志与审计类偏离
- 审计策略未启用,登录、提权、文件访问没有记录。
- 日志文件权限过大,普通用户可读可删。
- 日志未集中收集,本地覆盖后无法追溯。
- 关键系统调用未纳入audit规则。
Windows上auditpol /get /category:能看审计配置,Linux上auditctl -l能列规则,审计缺失不会直接导致入侵,但会让事后排查变成盲人摸象。
权限与文件类偏离
- 敏感文件权限过大,etc/shadow可被其他用户读取。
- SUID、SGID程序异常,存在提权隐患。
- 共享目录权限过宽,Everyone可写。
- 计划任务、启动项被植入未知脚本。
权限类偏离常常和业务便利性冲突,行业共识认为,基线核查要在安全与可用之间做平衡,不能一刀切。
补丁与内核参数类偏离
- 系统补丁缺失,版本停留在旧分支。
- 内核参数不安全,比如IP转发、ICMP重定向未关闭。
- 安全模块未启用,比如SELinux、AppArmor处于宽容模式。
- 远程访问协议配置薄弱,比如SSH允许空密码、旧加密算法。
这些偏离项可以通过sysctl -a、getenforce、sshd -T等命令验证。
常见偏离项速查表
| 层面 | 典型偏离项 | 快速检查 |
|---|---|---|
| 账户 | 空口令、多余账户 | awk -F: ‘($2==””){print $1}’ /etc/shadow |
| 服务 | 高危端口开放 | ss -tulnp |
| 日志 | 审计未开启 | auditctl -l |
| 权限 | /etc/shadow权限过宽 | ls -l /etc/shadow |
| 补丁 | 内核版本旧 | uname -r |
企业内网系统基线核查怎么做:可落地的五步法
知道能发现什么,还要知道怎么查,企业内网系统基线核查怎么做,关键在流程,而不是买一个工具就完事。
第一步:定义基线
- 参考等保2.0、CIS Benchmark、DISA STIG,结合业务实际裁剪。
- 按操作系统、中间件、数据库分类,形成检查表。
- 明确每项的策略值、检查命令、风险等级。
- 不要照搬全部CIS项,先跑一遍看业务影响,再决定是否收紧。
第二步:自动采集
- Linux:cat /etc/passwd、awk -F: ‘($3==0){print $1}’ /etc/passwd、sysctl -a、auditctl -l、ss -tulnp。
- Windows:auditpol /get /category:、net accounts、reg query、Get-Service。
- 用Ansible、Chef InSpec、OpenSCAP做批量采集,减少手工误差。
某企业内网有200台Linux服务器,手动核查每台要半小时,用Ansible批量执行检查脚本后,采集时间压缩到几分钟,省下的时间可以放在修复和复验上。
第三步:比对与分级
- 把采集结果和基线值逐项比对。
- 按高、中、低分级,高风险偏离优先修复。
- 输出偏离项清单,包含资产、检查项、实际值、建议值。
- 对无法立即修复的项,记录补偿措施和期限。
第四步:修复
- Linux修改/etc/ssh/sshd_config,设置PermitRootLogin no、PasswordAuthentication no。
- Windows通过组策略或secpol.msc调整密码策略、审计策略。
- 修复前做变更记录,修复后验证业务不受影响。
- 批量修复可以用Ansible Playbook,但先在小范围灰度。
第五步:复验与持续监控
- 修复后重新核查,确认偏离项关闭。
- 把基线核查纳入日常运维,变更后触发核查。
- 定期抽样,防止配置漂移。
- 把核查结果接入工单系统,形成闭环。
系统基线核查与漏洞扫描的区别
很多人把基线核查和漏洞扫描混为一谈,两者目标不同,输出也不同。
目标不同
- 基线核查看配置是否偏离安全策略。
- 漏洞扫描看系统是否存在已知漏洞。
输出不同
- 基线核查输出偏离项清单,比如密码策略过宽、审计未开启。
- 漏洞扫描输出CVE编号、漏洞描述、利用路径。
互补关系
- 基线核查减少配置弱点,漏洞扫描发现软件缺陷。
- 只做漏洞扫描,可能漏掉弱口令、权限过大等配置问题。
- 只做基线核查,可能漏掉未打补丁的已知漏洞。
业内专家指出,成熟的运维体系会把两者结合,形成“配置合规+漏洞管理”的双轨机制。
| 维度 | 系统基线核查 | 漏洞扫描 |
|---|---|---|
| 关注点 | 配置是否合规 | 是否存在已知漏洞 |
| 依据 | 等保、CIS、STIG | CVE、漏洞库 |
| 输出 | 偏离项清单 | 漏洞列表 |
| 修复 | 改配置、调策略 | 打补丁、升级 |
| 频率 | 变更后、定期 | 定期、上线前 |
一次应急响应中,攻击者用弱口令进入系统,漏洞扫描没有报警,因为这不是CVE,基线核查却能发现密码策略过宽、账户未锁定,两者不能互相替代。
系统基线核查服务多少钱一套?影响价格的关键因素
系统基线核查服务多少钱一套,没有统一价,价格受资产规模、操作系统种类、核查深度、是否等保测评、工具采购和人工投入影响,多数情况下,小型环境可能几千到几万元,大型企业或等保三级环境可能几十万元,具体要看服务范围。
北京系统基线核查服务怎么选
北京地区服务商多,选择时看几点:
- 是否具备等保测评或安全服务资质。
- 是否有同行业案例,能不能提供核查报告样例。
- 工具是否支持自动化采集、复验和报表。
- 是否提供修复建议和复验支持,而不是只给一份清单。
- 是否能把基线核查和漏洞扫描、渗透测试联动。
据工信部数据,近年来企业上云和远程办公增多,配置偏离导致的安全事件占比不小,基线核查不是可选项,而是基础工作。
如果预算有限,可以先做核心资产,把数据库、域控、堡垒机、对外网关纳入第一批核查,其他资产按优先级分批推进,价格可以谈,但偏离项不能视而不见。
Q&A:系统基线核查可发现偏离安全策略的项常见问题
系统基线核查多久做一次?
一般建议每季度至少一次,发生重大变更、上线新系统、等保测评前,应额外核查,日常可以用自动化工具每天或每周抽样。
没有等保要求也要做系统基线核查吗?
要做,等保是合规驱动,基线核查是安全驱动,没有等保要求,系统配置漂移同样会带来弱口令、端口暴露、权限过大等问题。
系统基线核查能替代漏洞扫描吗?
不能,两者输出不同,基线核查给出配置偏离项,漏洞扫描给出CVE编号和利用路径,不能互相替代。
系统基线核查可发现偏离安全策略的项,覆盖账户、服务、日志、权限、补丁等多个层面,把它做成持续流程,配置漂移才会被及时拉住。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/693348.html