在手机上远程连接 Linux 服务器并实现端口映射,核心方案是:SSH 客户端(如 Termius、JuiceSSH)负责连接管理,端口映射则根据是否有公网 IP 选择路由器 DNAT 或 frp 内网穿透。
手机 ssh 连接 linux 服务器用什么工具
主流 SSH 客户端的真实差异
手机上 SSH 工具多得让人眼花缭乱,但真正值得装的其实就几个,我踩过不少坑,最后沉淀下来三款主流选择:Termius、JuiceSSH、Termux,它们各自定位完全不同,选择哪款取决于你打算怎么用。

| 工具 | 适用人群 | 免费版限制 | 核心优势 |
|---|---|---|---|
| Termius | 有跨设备同步需求 | 3台设备额度 | 全平台同步、剪贴板共享 |
| JuiceSSH | 日常轻量管理 | 基本功能免费 | 体积小、启动快、专注SSH |
| Termux | 极客折腾型用户 | 完全开源 | 本地终端模拟、可装Python等环境 |
行业共识认为 Termius 的综合体验最好,但注意:免费版最多同步 3 台设备,如果你手头有云服务器、家庭 NAS、学生机等多台设备,很快会触发设备上限。
JuiceSSH 的优势在于轻量,安装包小、内存占用低,但它的 quick connect 功能需要专业版,普通连接管理够用,别指望太多高级特性。
Termux 则不是纯粹的 SSH 客户端,它是在手机上跑一个 Linux 环境,再通过这个环境去 SSH 连接服务器。适合进阶用户,可以在手机上写脚本、跑自动化任务,但学习曲线明显更陡。
手机远程连接 linux 服务器有哪些免费方案
免费方案确实存在,但你要接受一定限制。
- Termius 免费版:足够支持单台服务器的日常管理,设备数量控制在 3 台以内即可
- JuiceSSH 免费版:支持保存多个连接配置,密钥认证可用,主流功能不受限
- Termux + OpenSSH:完全免费且开源,甚至可以把手机变成 SSH 服务端
我个人的建议是:日常管理用 JuiceSSH,跨设备协同用 Termius,想折腾脚本自动化就上 Termux,三款都安装也不占多少空间。
linux 服务器端口映射怎么设置
有公网 IP 的方案:路由器 DNAT 映射
如果你家宽带或者机房给你分配了独立的公网 IP,那端口映射是最简单粗暴的,核心原理:把公网 IP 的某个端口,转发到内网 Linux 服务器的对应端口上。
操作路径:登录路由器管理后台 → 找到“端口映射”或“虚拟服务器” → 添加规则(外部端口→内网IP→内部端口)。
举个具体场景:你的 Linux 服务器内网 IP 是 192.168.1.100,SSH 端口是 22,在路由器上添加一条规则:
外部端口 2222 → 192.168.1.100:22,之后你在手机上用“公网IP:2222”就能连上内网的服务器,端口不会和运营商预留端口冲突,安全性也有一定提升。
但这里有个前提:运营商是否分配了真正的公网 IP,近年来自建机房的用户比例不高,绝大多数家庭宽带都是大内网环境,IPv4 地址是假的公网 IP,路由器上根本做不了 DNAT,判断方法很简单:路由器 WAN 口 IP 和你在 whatismyip 网站看到的 IP 是否一致,不一致就是大内网。
无公网 IP 的方案:frp 内网穿透
没有公网 IP 的情况下,最主流的选择是用 frp,它的工作逻辑是:你用一台有公网 IP 的轻量云服务器做中转,内网 Linux 服务器主动连出去,把服务端口注册到中转机上,手机再通过中转机去访问内网服务。
具体流程分三步:
第一步,准备一台有公网 IP 的服务器,简米云、酷番云、搬瓦工都可以,要求不高,1核1G 跑 frp 服务端足够。
第二步,在中转机上跑 frp 服务端。下载对应架构的 frp 压缩包,修改 frps.toml 配置文件:
bindPort = 7000                # frp 通信端口
auth.method = "token"          # 认证方式
auth.token = "你的自定义密码"   # 连接密码
启动命令:./frps -c frps.toml
第三步,在 Linux 服务器上配置 frp 客户端,修改 frpc.toml:
serverAddr = "中转机公网IP"
serverPort = 7000
auth.token = "你的自定义密码"
[[proxies]]
name = "ssh"
type = "tcp"
localIP = "127.0.0.1"
localPort = 22
remotePort = 6022
配置完成后启动客户端,手机 SSH 连接时直接连“中转机公网IP:6022”即可。中转机上 6022 端口的数据会被自动转发到你内网服务器的 22 端口。
frp 的远不止 SSH 这一种用法,它支持 tcp、udp、http、https 等多种协议类型,意味着你内网里的 Web 服务、数据库、远程桌面都能通过同一套机制暴露出去。
临时救急方案:Serveo 和 Cloudflare Tunnel
如果你只是偶尔连一次,不想花钱买云服务器折腾 frp,可以试试 Serveo,在 Linux 服务器上执行一条命令:
ssh -R 80:localhost:8080 serveo.net
它会把本地的 8080 端口暴露到一个临时公网域名上,但注意:Serveo 是免费公益服务,速度时快时慢,不适合长期稳定使用。
更靠谱的免费方案是 Cloudflare Tunnel(原 Cloudflare Argo Tunnel),它不需要公网 IP、不需要路由器配置,安装 cloudflared 后一条命令就能把内网服务暴露到 Cloudflare 的 CDN 节点上,速度很稳定,但你需要有一个域名托管在 Cloudflare。
第一次折腾的付费预算与实际成本
很多人会问:手机连接 Linux 服务器是不是还得额外花钱?答案很明确:SSH 连接本身完全免费,花钱的是网络链路这一层。
- 直接用公网 IP 连接:零成本,前提是你有公网 IP
- frp 方案:需要一台轻量云服务器来当中转,热门选择是酷番云轻量服务器,新用户首年大概几十到一百元左右,续费会贵一些
- Serveo 免费通道:零成本,但不保证长期稳定
- Cloudflare Tunnel:域名一年几十块,流量免费
这个成本对比其实是很多人在百度搜索时最关心的点,实际投入完全取决于你选择的方案。
手机端首次连接的详细操作步骤
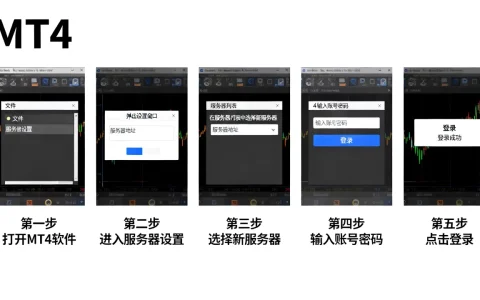
以 Termius 为例,手机连接 Linux 服务器的完整路径:
- 应用商店安装 Termius,注册账号
- 点击右下角“+”号,选择 New Host
- 填写连接信息:Address 填服务器 IP 或域名,Port 填 22(或你自定义的 SSH 端口),Username 填登录用户名
- 认证方式建议选择 SSH Key 密钥登录,比密码安全一个量级
- 连接成功后,在手机上就能直接执行 Linux 命令
如果登录的是 root 用户,记得确认服务器端 /etc/ssh/sshd_config 文件里 PermitRootLogin 的值是否为 yes(这里要小心,开启这个配置会带来安全风险,建议改用普通用户加 sudo 方式管理)。
常见连接失败原因与排查路径
连不上服务器时,第一个要排查的是网络路径是否通,在电脑或手机上执行 ping 服务器IP,不通说明链路有问题,直接检查网络环境。
第二个排查点是端口是否在监听,在服务器上执行 ss -tlnp | grep 22,没输出结果就说明 SSH 服务根本没起来,运行 systemctl start sshd 启动它。
第三个排查点是防火墙规则,Linux 自带的 ufw 或 firewalld,以及云服务商的安全组策略,都可能拦截端口,酷番云、简米云需要在控制台的防火墙规则里放行对应端口,本地服务器则检查 ufw status 或 sudo firewall-cmd --list-all。
第四个排查点是SSH 端口冲突,如果你刚才把 SSH 端口改成了自定义端口,需要用 ssh -p 端口号 用户@IP 这种形式显式连接。
本地 Linux 服务如何安全暴露到手机访问
说实话,“手机连接 Linux 服务器”最本质的需求往往是手机能访问服务器上跑的服务,Jellyfin 媒体库、RSS 阅读器、开发环境 API、甚至家庭 NAS 的文件,这部分和 SSH 不同,需要把 Web 服务也做一个映射。
有公网 IP 时,把路由器端口映射到 Linux 的 80/443 端口即可,但HTTP 明文传输风险很高,强烈建议用 Let’s Encrypt 签发免费证书,把服务套上 HTTPS,nginx 配置好证书后,手机浏览器直接访问 https://你的域名 就能打开。
没有公网 IP 时,继续用 frp,在 frpc.toml 里加一条 http 类型的规则:
[[proxies]]
name = "web"
type = "http"
localIP = "127.0.0.1"
localPort = 8080
customDomains = ["你的域名"]
再配合中转机上的 CNAME 解析,即可从公网访问内网 Web 服务,这个方法目前是主流方案,符合多数场景的使用需求。
手机连接 Linux 服务器的安全底线
既然从外部访问内网,安全问题必须摆在台面上。
- 禁止密码登录,手机上密钥保存在本机,被窃取的概率远低于密码被爆破,具体做法是在
/etc/ssh/sshd_config里设置PasswordAuthentication no,然后用 ssh-keygen 生成密钥对。 - 不要直接用 22 端口,把 SSH 端口换成 22000 以上的高位端口,能过滤掉大部分端口扫描器的自动化攻击。
- SSH Agent 转发要关掉,在 Termius 或 JuiceSSH 的配置里不要开启 agent forwarding,避免通过你的身份去横向渗透内网其他机器。
- 云服务器安全组规则配置为只放行你的手机 IP,这样可以最大程度降低暴露面。
q除了这些,坚持定期查看登录日志是必要的习惯,如果有条件,可以安装 fail2ban 自动封禁暴力破解的 IP,这些安全工作做扎实了,手机远程管理 Linux 服务器才是可控的。
手机远程连接 linux 端口映射常见问题解答
q1:手机上 SSH 连接 Linux 出现 Connection refused 是啥意思?
连接被拒绝表示网络已通(端口可达性未知),但目标端口没有服务在监听,在服务器上执行 ss -tlnp 查看 SSH 服务是否监听在 22 端口,再检查 sshd 是否正常启动,最后确认防火墙规则是否拦截了组织访问。
q2:Linux 服务器的端口映射做完后,手机微信里的链接打不开是什么情况?
端口映射本身没问题,微信内置浏览器对非 80/443 端口的访问有限制,且默认拦截非备案域名,建议把服务挂在 80/443 端口,并且使用已备案域名访问,用 frp 时也要在 customDomains 里配置真实域名而不是 IP。
q3:家里宽带有公网 IP 吗?怎么查询自己的 IP 是不是公网 IP?
把路由器 WAN 口 IP 和 whatismyip 网站显示的 IP 做对比,一致则说明是公网 IP,如果不一致,可以打电话给宽带运营商申请公网 IP,电信和联通普遍可以免费开通,移动部分省市开放程度较低。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/700445.html