H3C远程登录配置服务器最稳妥的方案是开启SSH服务并配置本地用户认证,通过命令行或Web界面均可完成全流程管理。无论是H3C交换机、路由器还是无线控制器,SSH登录都是兼顾安全性与操作效率的首选方式,下面直接给出一套可落地的配置思路和实测步骤。
H3C远程登录配置SSH的核心操作流程
生成RSA密钥对并启用SSH服务
远程管理H3C设备的根基在于身份验证,先登录设备console口,进入系统视图后执行以下命令:
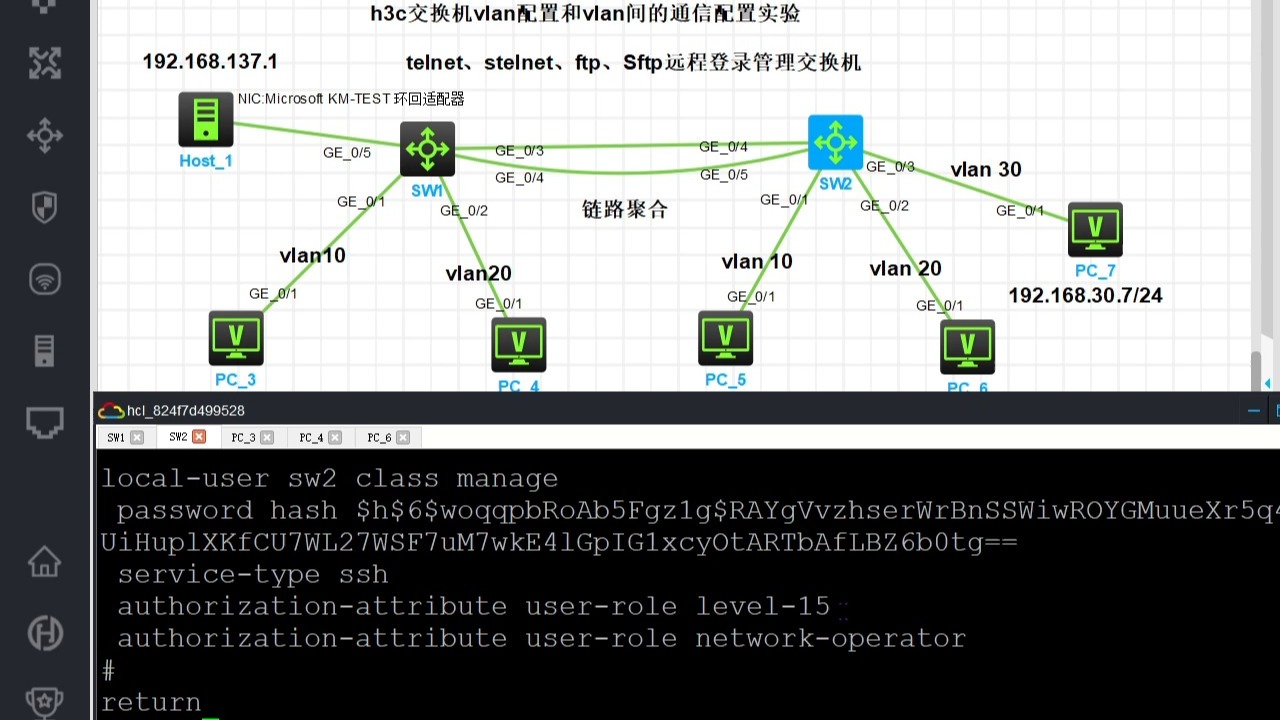
- 生成RSA主机密钥:
public-key local create rsa,密钥长度建议输入2048位,行业共识认为低于1024位已存在被破解的风险。 - 启用SSH服务:
ssh server enable,让设备在默认端口22上监听连接请求。 - 设置SSH版本:
ssh server compatible-ssh2x,兼容主流运维终端软件。
创建设备远程管理用户
单独为SSH登录建立一个本地账号,避免共用super密码:
- 进入AAA视图配置用户:
local-user h3cadmin class manage,密码使用password simple加上强口令组合。 - 指定服务类型:
service-type ssh,限定该账号仅能用于SSH接入。 - 分配用户角色:
authorization-attribute user-role network-admin,这是H3C设备最高管理权限,维护机房核心设备时务必配合ACL白名单限制源地址。
配置VTY虚拟终端通道
VTY是远程登录的入口闸门,必须绑定SSH协议并启用本地认证:
- 进入VTY视图:
line vty 0 4,覆盖五个并发会话。 - 开启SSH协议:
protocol inbound ssh,这条命令会关闭Telnet和HTTP等不安全接入,仅放行SSH。 - 绑定认证方式:
authentication-mode scheme,使设备调用AAA本地用户库做身份校验。 - 设置会话超时:
idle-timeout 10 0,十分钟无操作自动断开,防止医院、银行机房等场景中运维人员离开工位后遗留“活会话”。
验证SSH远程登录是否生效
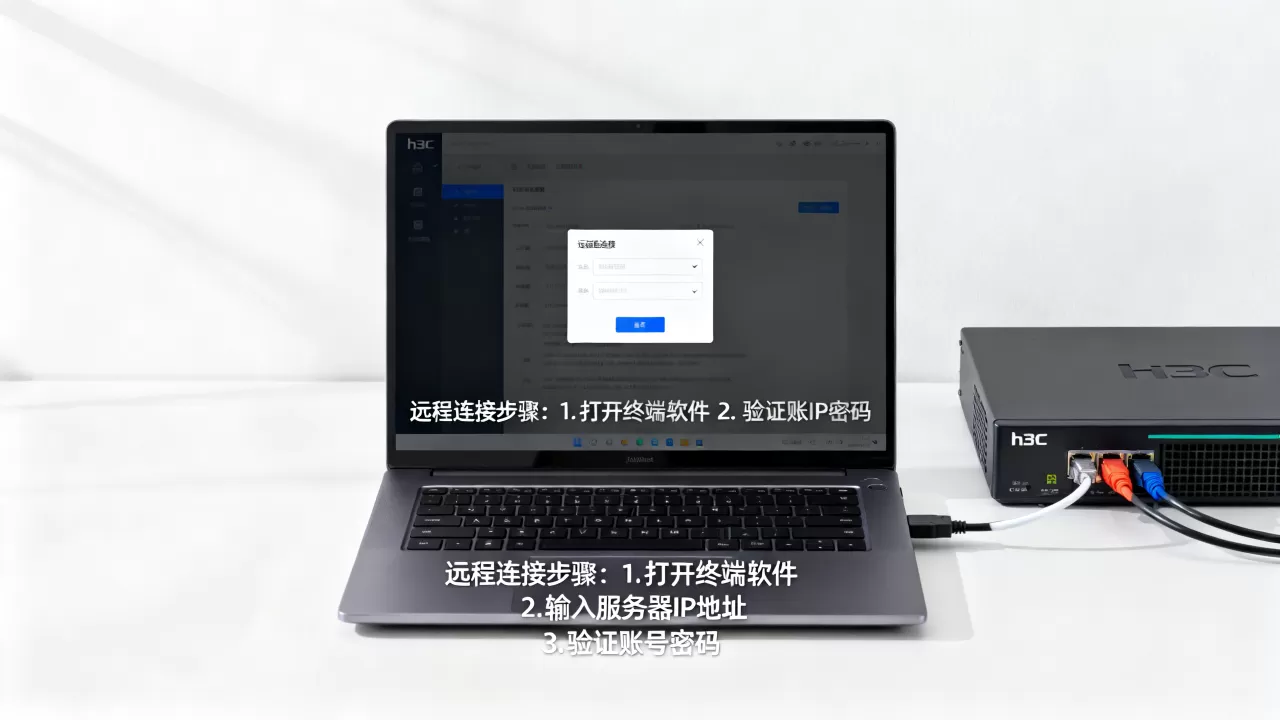
在电脑端打开终端软件(如Xshell、SecureCRT或Windows Terminal),新建连接时填入H3C设备的IP地址,端口为22,认证方式选择password,输入刚创建的h3cadmin账号与密码,首次登录会弹出主机密钥指纹确认,勾选接受并保存,之后每次连接都会自动完成加密协商。
h3c telnet和ssh区别:为何坚决弃用Telnet
数据明文传输的致命短板
Telnet在设备上只需一条telnet server enable就能开启,但数据包以明文发送,密码和配置内容等同于裸奔,据统计,在非隔离的办公网段抓包几分钟就能还原出完整的管理员口令,这对任何企业的核心设备都是不可接受的风险敞口。
功能特性对比表
| 对比项 | Telnet | SSH |
|---|---|---|
| 数据加密 | 无,纯明文 | RSA+AES加密隧道 |
| 默认端口 | 23 | 22 |
| 认证强度 | 仅密码 | 支持密码+公钥或RSA证书 |
| 运维审计 | 困难,无完整交互日志 | 可配合日志服务器记录全部会话 |
| 配置复杂度 | 一条命令,极低 | 五到八条命令,中等 |
行业内绝大多数核心网络设备已将protocol inbound ssh设为默认安全基线,h3c telnet和ssh区别的核心结论是:Telnet只适合在无外网接入的纯内网调试环境临时使用,一旦设备进入生产环境,必须切换到SSH。
h3c交换机远程登录配置实例:按场景拆解两种接入方式
命令行SSH接入(适合核心层交换机)
在汇聚交换机上执行ssh server enable并绑定管理VLAN接口地址,给Vlanif 10配置一个内网管理IP,例如168.100.2/24,PC管理机放在同一网段即可直接连接,若跨网段管理,还需在交换机上加一条ip route-static 192.168.200.0 24 192.168.100.1指向网关。
system-view
public-key local create rsa
ssh server enable
local-user admin class manage
 password simple Admin@2026
 service-type ssh
 authorization-attribute user-role network-admin
line vty 0 4
 protocol inbound ssh
 authentication-mode scheme
 idle-timeout 10 0
Web图形化接入(适合中小型园区网络)
部分H3C设备支持HTTP/HTTPS方式的Web管理,在系统视图开启ip http enable或ip https enable,然后用浏览器登录https://<设备IP>,Web界面更适合快速查看端口状态、调整VLAN划分,但高级配置(如策略路由、链路聚合)仍建议回到CLI操作。
h3c交换机远程登录配置实例中,最容易被忽略的一步是把管理口的物理状态确认好,先执行display interface brief检查管理口和Vlanif接口是否up,ip地址是否已成功下发,否则SSH服务配置得再完整也连不上。
远程登录H3C设备前的安全加固与常见坑点
ACL控制远程管理源地址
不限制源IP的SSH等于把管理密码丢给全网,推荐先写一条高级ACL只允许运维网段访问:
acl advanced 3000
 rule 5 permit tcp source 192.168.100.0 0.0.0.255 destination 192.168.100.2 0.0.0.0 destination-port eq 22
rule 10 deny ip然后在VTY视图下绑定acl 3000,做到“非授权网段一律无法触碰管理端口”。
典型排查思路
- 提示Connection refused:确认
ssh server enable是否执行、端口是否被ACL阻断。 - 密码正确但无法进入特权模式:检查用户的
authorization-attribute是否赋予network-admin角色。 - 连接正常但键盘输入延迟高:可能跨运营商链路MTU不一致,排查中间路由或降低会话加密算法强度。
- 重启后SSH配置消失:配置未
save保存,退出前务必执行save force。
业内专家指出,多数远程登录失败案例并非命令层面错误,而是底层连通性或安全策略遗漏所致,先ping管理地址,再telnet 22端口做连通性探测,能快速缩小问题范围。
h3c远程配置服务器维修价格与市场行情参考
不少企业会问:如果自己搞不定,找第三方做h3c远程配置服务器维修价格大概多少?这类服务通常按台次收费,市场行情大致在300到800元/台之间,具体浮动取决于设备型号和配置复杂度,例如单台接入层交换机做SSH加固,报价常在500元以内;核心交换机做AAA+RADIUS联动调试,价格可能到1000元以上,若是长期维保合同,平均到单次远程服务成本会大幅下降,北上广深等一线城市的IDC运维公司也提供包年轻量服务,具体金额需以实际评估为准,这里仅给预算参考量级。
部分用户还会搜索“h3c远程登录配置命令有哪些”这类聚合型问题,其实核心命令不超过二十条,关键在于理解设备和账号的绑定关系,将命令按“生成密钥→开启服务→建账号→绑VTY”这条主干记忆,任何型号H3C设备都能举一反三。
远程配置H3C服务器的常见问题解答
H3C设备远程登录时提示“Connection closed by remote host”怎么解决?
该报错大概率是VTY通道未正确绑定SSH协议,检查line vty视图下是否有protocol inbound ssh命令,若未绑定,SSH连接会在认证阶段被强制断开,补充命令后重新save force即可。
一台设备能否同时开启SSH和Telnet作为远程登录方式?
可以,在VTY视图下执行protocol inbound all即可双协议共存,但出于安全角度不建议生产设备这样做,如果必须有临时Telnet需求,建议将Telnet访问限制在管理VLAN内,并在任务完成后立即改为protocol inbound ssh。
H3C交换机的SSH密码忘了,远程配置服务器还有救吗?
有救但只能走带外管理路径,常规远程通道完全失效,需通过console口连接物理设备执行password-recovery enable模式重置密码,重启过程中打断启动流程并按提示操作,此方案涉及设备的物理接触,建议在维护窗口内处理,并提前备份起始配置。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/702326.html