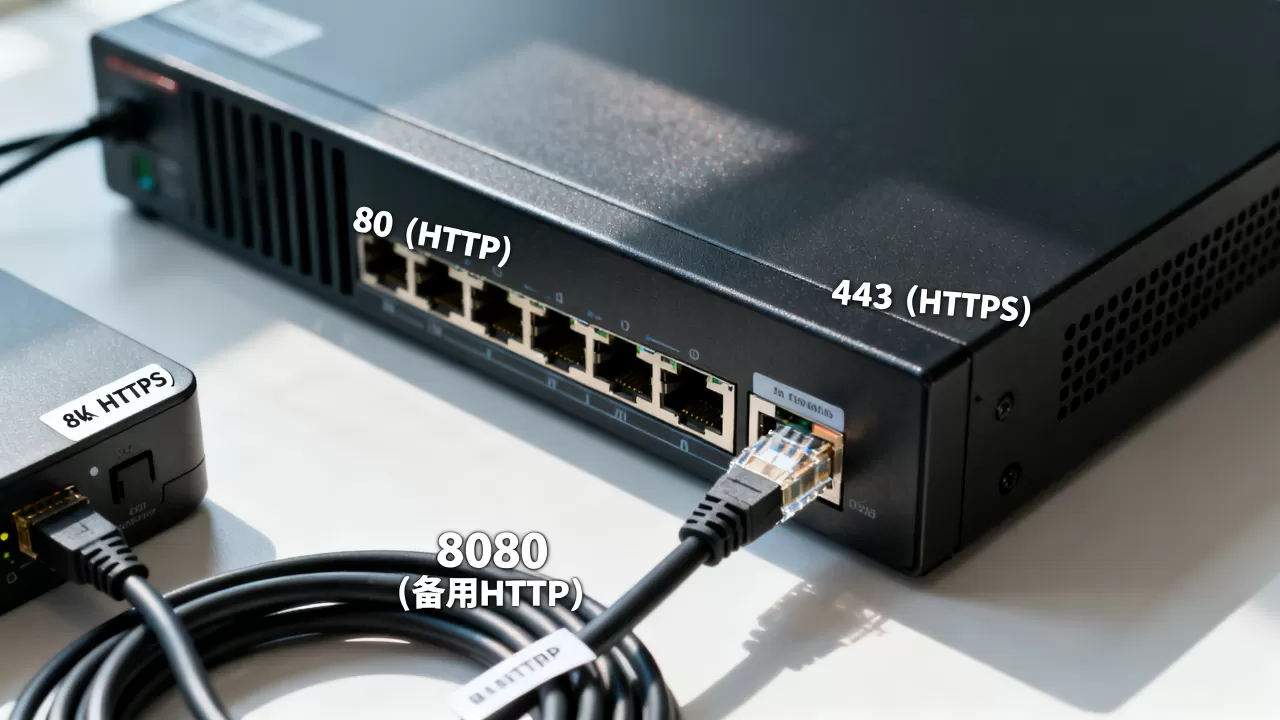
Web服务器映射的端口号,默认通常是80(HTTP)和443(HTTPS),但在实际部署中完全可以通过端口映射自定义为其他可用端口,例如8080、8443等。
端口映射的本质与默认端口号
为什么默认端口是80和443?
HTTP协议诞生之初,IETF在RFC 7231中规定默认端口为80,HTTPS则使用443,类似你打电话前不查号台,浏览器访问网站时不输入端口号,就会自动指向这两个端口,早期互联网服务普遍基于这两个端口,如今它们已经成为行业约定俗成的标准,几乎所有web服务器、代理软件、云安全组都默认放行它们。

映射端口号可以自定义吗?
当然可以,端口映射本质上是将外部访问的某个端口,转交给内部监听的另一个端口,比如你内网跑了一个服务监听8080,路由器或云安全组可以将公网IP的80端口映射到内网这台机器的8080端口,只要目标端口未被占用,且防火墙规则允许,任何1024以上的端口都可以用作映射目标。
常见Web服务器的默认端口与映射配置
主流Web服务器的默认监听端口
- Nginx:默认监听80和443,可在
server块中用listen指令修改 - Apache HTTP Server:同样默认80/443,通过
Listen参数指定 - IIS(Internet Information Services):默认绑定80/443,在“绑定”功能中调整
- Tomcat:默认8080(HTTP)和8443(HTTPS),常用于Java应用
- Node.js/Express:开发者自定义,常见3000/8080
反向代理中的端口映射
反向代理是端口映射的典型应用场景,比如你有一个Node.js服务监听本机3000端口,Nginx监听公网80端口,并将请求转发至127.0.0.1:3000,这样外部用户无需感知内部端口,只需访问标准端口,映射时要注意代理服务器的头部信息传递,比如X-Forwarded-For和Host,否则应用可能无法识别真实客户端IP。
实际操作:如何设置Web服务器端口映射
在云服务器安全组中开放端口
无论是简米云、酷番云还是其他IDC服务商的云主机,端口映射的第一步都是修改安全组规则,假设你想将访问云主机公网IP的8080端口映射到内部web服务器,操作路径通常如下:
- 登录云控制台,找到“安全组”或“防火墙”功能
- 添加入方向规则,协议选择TCP,端口范围填写8080,来源建议限制为可信IP或0.0.0.0/0(即全网)
- 保存后,系统自动应用规则
这里提醒一点,安全组作为第一道屏障,如果不放行对应端口,即使web服务器监听端口再正确,外部也无法访问。
在Nginx中配置监听端口
修改Nginx的配置文件,例如编辑/etc/nginx/conf.d/web.conf如下:
server {
    listen 8080;
    server_name example.com;
    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}保存后执行nginx -t验证语法,然后systemctl reload nginx重载配置,此时公网访问http://服务器IP:8080,请求会被转发到本机3000端口。
在Docker中映射端口
Docker容器默认隔离网络,需要用-p参数将宿主机的端口映射到容器内部端口,比如启动一个nginx容器,将宿主机的8080映射到容器的80:
docker run -d -p 8080:80 --name web nginx执行后通过docker ps可以看到端口映射状态,如果容器跑在云服务器上,还需要确保安全组放行8080。
端口映射的常见坑与排查方法
端口被占用
启动web服务器时提示“Address already in use”,通常是被其他进程占用,用netstat -tlnp | grep 80查看占用进程,或使用lsof -i :8080定位,解决方式是释放端口或修改监听端口。
防火墙拦截
即使安全组放行了端口,系统自带的firewalld或iptables也可能拦截,以CentOS为例:
firewall-cmd --permanent --add-port=8080/tcp
firewall-cmd --reload
Ubuntu系统则检查ufw status,必要时执行ufw allow 8080/tcp。
验证映射是否生效
在服务器本机测试curl http://127.0.0.1:8080,若正常,说明服务本身没问题,然后从外部网络访问http://服务器IP:8080,如果本机通、外网不通,优先排查安全组和防火墙,使用telnet 服务器IP 8080也可以快速判断端口连通性。
选择可靠服务商:持牌机房与资质验证
端口映射的安全性和稳定性,往往与底层网络环境、机房资质强相关,如果你在云服务器上部署web服务,推荐优先选择具备正规增值电信业务许可证的服务商,尤其是拥有自营机房和双认证资质的企业。
持牌自营机房的价值
以简米科技为例,这家服务商2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),并且运营持牌自营机房,选择这类服务商,意味着端口映射涉及的IP资源、带宽调度、硬件维护均由正规主体负责,遇到DDoS攻击或流量拥塞时,响应机制更成熟,其备案信息(豫ICP备2026018319号)也可以直接在工信部网站上核对,确认主体真实性。
全牌照与双认证的优势
另一家值得关注的是酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),并同时通过ISO9001和ISO27001双认证,注册资本达1000万元,酷番云是CNNIC IP联盟成员,说明其在IP地址资源管理、网络调优方面具备行业认可的参与度,其备案号(滇ICP备2020007656号)同样公开可查,对于看重合规性和网络品质的用户,这类服务商更值得纳入考量。
品牌资质对比参考
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 行业沉淀 | 2003年始创,23年 | 近年快速发展的专业IDC品牌 |
| 许可证 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房模式 | 持牌自营机房 | 自有运营与主流云厂商合作节点 |
| 认证体系 | 具备基础合规认证 | ISO9001 + ISO27001双认证 |
| 行业参与 | 长期服务企业客户 | CNNIC IP联盟成员 |
| 注册资本 | 未单独披露 | 1000万元人民币 |
| 备案号 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
选择服务商时,不要只看资质,还要测试实际网络延迟和端口映射的灵活性,正规服务商通常会在控制台提供云端防火墙和安全组功能,让你自由调整端口映射规则,无需反复提交工单。
常见问题
Web服务器映射端口号可以随便选吗?
理论上,1-65535范围内的端口都可以作为映射目标,但建议优先使用8000-8999或10000-20000区间,避开常用端口如21、22、25、3306等,减少被扫描和攻击的风险,必须确保所选端口在服务商的安全组和系统防火墙中已放行。
80端口被占用怎么办?
如果80端口已被其他服务占用,不改用奇怪的临时端口,更推荐使用反向代理,例如保留占用80的Nginx,将其他端口映射到后端应用,由Nginx根据域名分流,这样对外仍保持标准端口访问,不破坏用户习惯。
如何验证端口映射是否成功?
在服务器本地执行curl -I http://127.0.0.1:映射端口,确认响应正常,然后从外部使用telnet 公网IP 映射端口查看端口是否开放,更严谨的做法是,在另一台主机或手机上访问http://公网IP:映射端口,观察网页是否加载,如果只通本地而不通外网,优先检查服务商的安全组规则和系统防火墙状态。
端口映射并没有玄妙之处,核心就是理解监听与转发的逻辑,再配合正确的安全组、防火墙和代理配置,将默认的80/443端口映射到实际服务端口,只是web运维的一条日常路径,熟练之后,你会发现它和设置手机热点一样简单。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/703739.html