服务器组件和插件是承载网站、应用和数据库运行的功能模块,按类别可分为Web服务、运行环境、数据库、缓存加速、安全防护与监控运维六类,选型时需结合操作系统、业务规模与预算综合判断。
服务器组件和插件到底包含哪些
无论是个人站长还是企业运维,接触服务器时最先面对的就是组件与插件的选择,业内专家指出,理解这些模块的功能边界,比盲目堆砌工具更重要,组件是服务器运行的基础能力单元,比如Nginx负责处理HTTP请求,PHP-FPM负责解析动态脚本,MySQL负责数据存储,插件则是依附于这些组件之上、扩展特定功能的附加模块,比如为Nginx添加防盗链规则、为WordPress安装缓存插件。

按功能划分的六大核心类别
– Web服务器组件:Nginx、Apache、OpenLiteSpeed,决定静态资源与并发请求的处理能力
– 运行环境组件:PHP-FPM、Node.js、Python Gunicorn,让动态代码能被服务器执行
– 数据库组件:MySQL、PostgreSQL、Redis,前两者存持久化数据,Redis做缓存与队列
– 缓存加速插件:Varnish、Memcached、OPcache,减少后端压力,提升响应速度
– 安全防护插件:ModSecurity、Fail2ban、CloudLinux,拦截恶意请求与暴力破解
– 监控运维插件:Zabbix、Prometheus、Netdata,实时追踪CPU、内存、磁盘与流量状态
服务器组件与插件的本质差异
很多人混淆这两个概念,导致搭建环境时总装错东西,组件是独立运行的程序进程,删除后服务会直接中断;插件是寄生在组件内部的扩展模块,移除后主程序依然工作,举个例子,Nginx是组件,而Nginx的HTTP_SSL模块是插件,安装路径也不同,组件通常通过yum或apt命令安装,插件则需要在组件配置文件中启用。
服务器组件安装教程里的高频选项
搜索“服务器组件安装教程”的用户,大多是在配置LNMP或LAMP环境,以最常用的CentOS系统为例,安装Nginx、MySQL、PHP的过程有固定顺序:先装Nginx,再装数据库,最后装PHP处理器,顺序错乱会导致PHP无法与Nginx通信,排查半天才发现是FastCGI配置缺失。
环境搭建中的必备组件清单
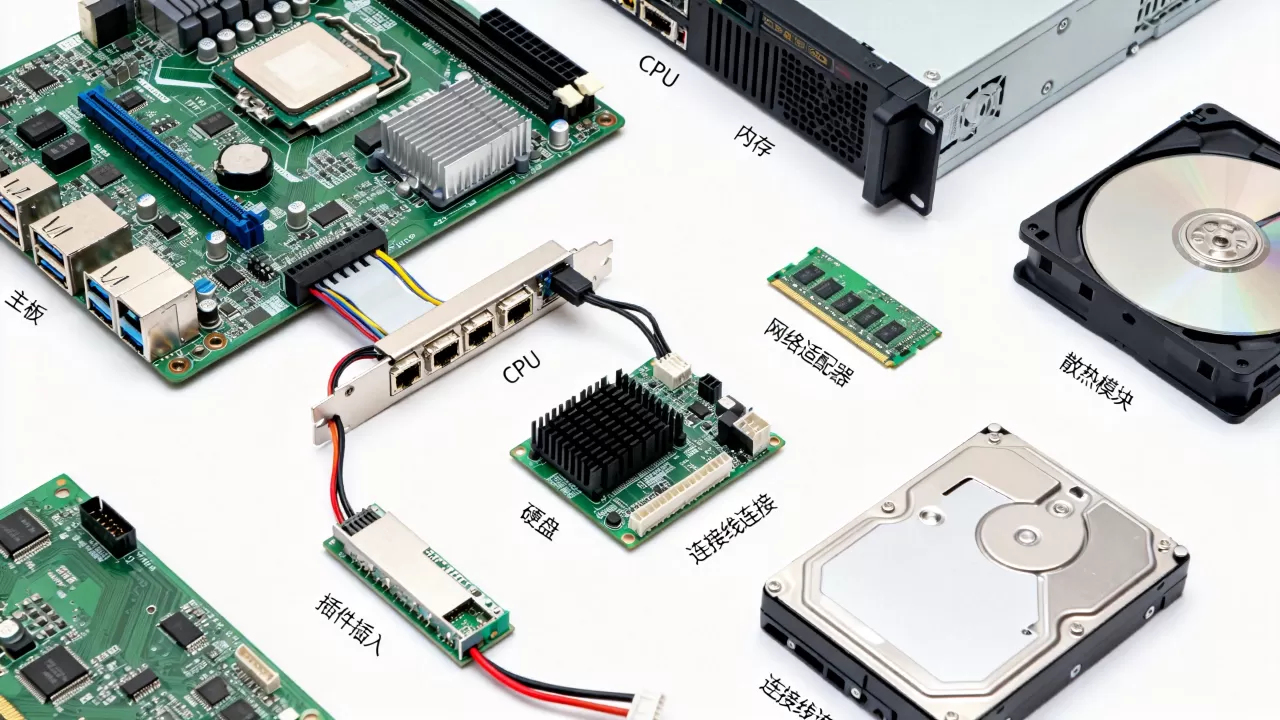
– 编译工具链:gcc、gcc-c++、make,源码安装时必需的底层组件
– 依赖库文件:pcre-devel、zlib-devel、openssl-devel,缺少它们连编译步骤都过不去
– 进程管理工具:systemctl(系统集成)、Supervisor(Python进程守护)
– 文件传输组件:vsftpd、rsync,用于站点文件上传与备份同步
组件安装的实操路径参考
以宝塔面板为例,进入软件商店后能看到一组已打包的组件组合包,选择“LNMP”一键安装时,系统会依次执行编译与配置操作,全过程大约需要15到25分钟,如果你偏好手动安装,需要记住:Nginx配置文件的默认路径是“`/usr/local/nginx/conf“`,PHP的扩展插件存放在“`/usr/local/php/lib/php/extensions“`目录下,安装任何组件前,先执行“`yum update“`更新系统源,能避免大量依赖冲突。
服务器缓存插件哪个好用
缓存插件是提升网站性能最直接的利器,搜索“服务器缓存插件哪个好用”的用户,通常已经遇到访问慢、CPU飙升或数据库连接数打满的问题,不同场景下有不同答案,WordPress站点首选Redis Object Cache,因为对象缓存能显著减少数据库查询次数;静态资源密集的站点则更适合Varnish,它能直接在内存中返回完整的页面。
主流缓存插件对比
| 插件名称 | 适用场景 | 核心优势 | 配置难度 |
|---|---|---|---|
| Redis | 动态页面、会话存储 | 数据结构丰富,支持持久化 | 中等 |
| Memcached | 简单键值缓存 | 内存利用效率高,易扩容 | 较低 |
| Varnish | 高并发静态页面 | 缓存命中率可达95%以上 | 较高 |
| OPcache |
PHP脚本缓存 | 大幅减少Zend引擎编译消耗 | 极低 |
缓存插件的配置实操建议
安装Redis后,记得修改“`redis.conf“`里的“`maxmemory“`参数,建议设置为服务器物理内存的70%,如果启用的是OPcache,检查“`opcache.memory_consumption“`值,默认128MB在流量较大时不够用,改为256MB更稳靠,配置完缓存插件后,用“`redis-cli ping“`或“`varnishstat“`验证是否生效,返回PONG或显示缓存命中计数增长,说明配置成功。
服务器安全防护插件推荐与部署
互联网上的扫描攻击每时每刻都在发生,搜索“服务器安全防护插件”的用户不在少数,安全插件解决的是特定层面问题,比如Fail2ban专注于阻止暴力破解,ModSecurity负责拦截SQL注入与XSS攻击,行业共识认为,没有一款插件能覆盖所有威胁,需要组合使用形成纵深防御。
安全插件的分级部署策略
– 网络层防护:CSF防火墙插件,管理端口放行规则,封禁异常IP
– 应用层防护:ModSecurity Web防火墙,配合OWASP核心规则集
– 系统层防护:ClamAV杀毒插件,定期扫描木马与恶意文件
– 登录层防护:Fail2ban联动iptables,连续失败5次自动封禁IP
安全加固的操作路径与技巧
安装CSF后先运行“`csf -v“`检查版本,然后编辑“`csf.conf“`配置允许端口范围,启用ModSecurity时,修改“`modsecurity.conf-recommended“`为“`modsecurity.conf“`,并将SecRuleEngine从DetectionOnly改为On进入防护模式,敏感目录建议用“`deny from all“`规则禁止外部访问,比如备份目录和配置文件目录。
服务器监控插件配置指南
服务器宕机前总有预兆,监控插件的作用就是提前发现异常,搜索“服务器监控插件配置”的用户,大多是想建立一套告警机制,Netdata插件因其图形化界面和零配置特性最受欢迎,执行一行命令就能完成安装,默认在“`http://你的IP:19999“`页面展示全部指标。
监控插件的选型考量与配置示例
– 轻量环境选Netdata,占用内存约50MB,适合单机监控
– 集群环境选Prometheus加Grafana,支持多节点数据聚合与可视化
– 已有宝塔面板可启用其自带监控插件,无需额外安装组件
以Zabbix插件为例,安装服务端后需要再给被监控主机安装agent插件。agentd.conf中修改Server字段填入监控服务器IP即可,默认10050端口必须放行,完善监控后建议配置告警通知,当CPU使用率连续5分钟超过90%或磁盘使用率达85%时,通过邮件或企业微信机器人推送消息,把故障消灭在发生前。
服务器组件和插件的Q&A精选
问:服务器组件和插件装得越多越好吗
不是,每多一个组件就多一分资源占用和安全风险,一个纯静态站点只需要Nginx组件就能运行,装MySQL和PHP反而浪费内存,根据业务实际需求安装,保持最小化原则,才是健康的运维思路。
问:不同运营商的服务器在组件选择上有区别吗
区别不大,但要注意镜像源配置,简米云服务器使用“`yum install“`时的默认源是阿里源,酷番云是腾讯源,下载速度会更快,服务器组件价格方面,绝大多数开源组件免费,国内云服务商提供的镜像版LNMP环境也通常免费,费用主要产生在服务器带宽和计算资源上。
问:如何确认某个组件是否成功运行
用“`netstat -tlnp“`查看端口监听状态,比如Nginx监听80端口,MySQL监听3306端口,也可以访问对应服务地址,看到默认页面或出现登录界面即代表组件运行正常,更严谨的方法是查看进程列表,“`ps aux | grep nginx“`能看到master进程和worker进程同时存在。
组件与插件的搭配没有万能公式,关键在看清自身需求,轻量网站用Nginx加PHP-FPM足够,电商系统需要Redis和防护插件加持,高并发场景则要引入负载均衡组件,把握住组件选型、插件组合、配置调优这三步,你的服务器就能持续稳定地输出性能。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/704677.html