Windows Server 2012开启远程桌面连接的核心方法只有两种,要么在系统属性里勾选,要么用命令行改写注册表,前者适合单台操作,后者适合批量部署。先说结论,如果你手头只有一台服务器,图形界面点几下鼠标就能搞定;如果需要管理几十台机器,命令行复制粘贴显然更高效,下面把两种路径和常见坑都梳理清楚。
win2012服务器怎么开启远程桌面连接:图形界面操作步骤
远程桌面是Windows Server 2012最常用的管理入口,尤其是机房不在本地或者云服务器没有挂载KVM的情况下,没了远程桌面几乎等于电脑失联,图形界面开启远程桌面的路径有两条,效果相同,任选其一。
系统属性中开启远程桌面权限
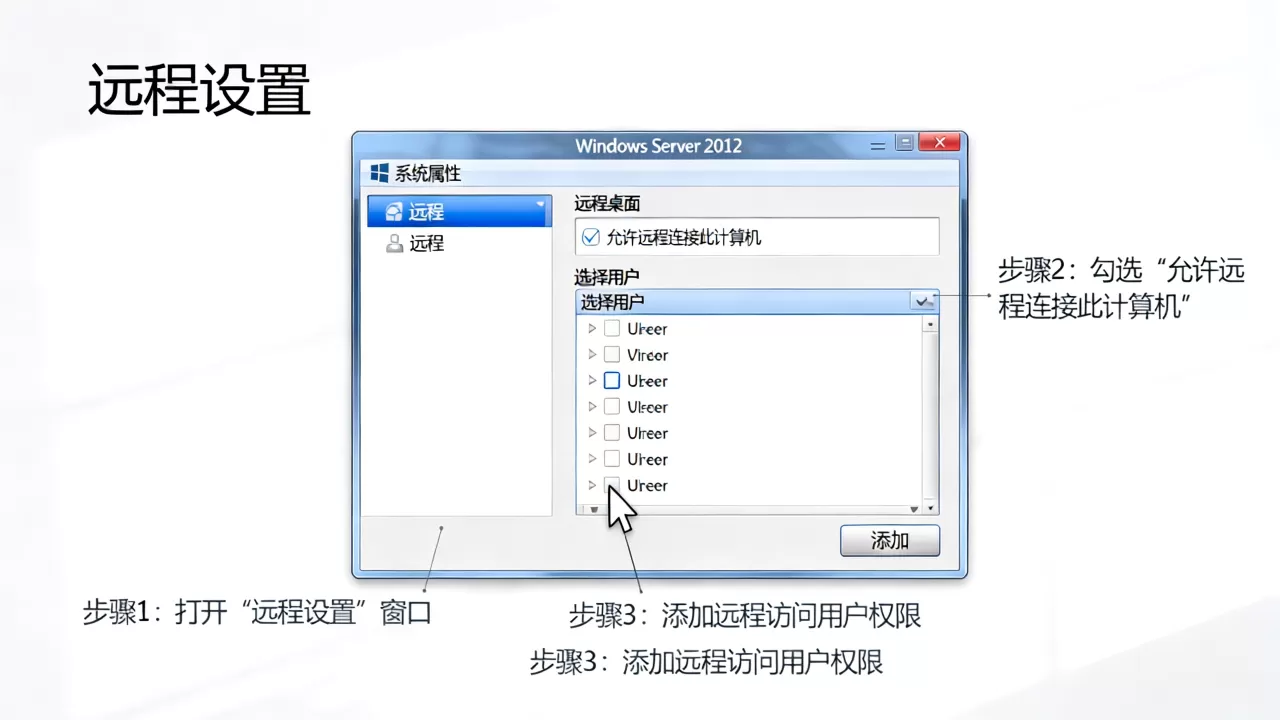
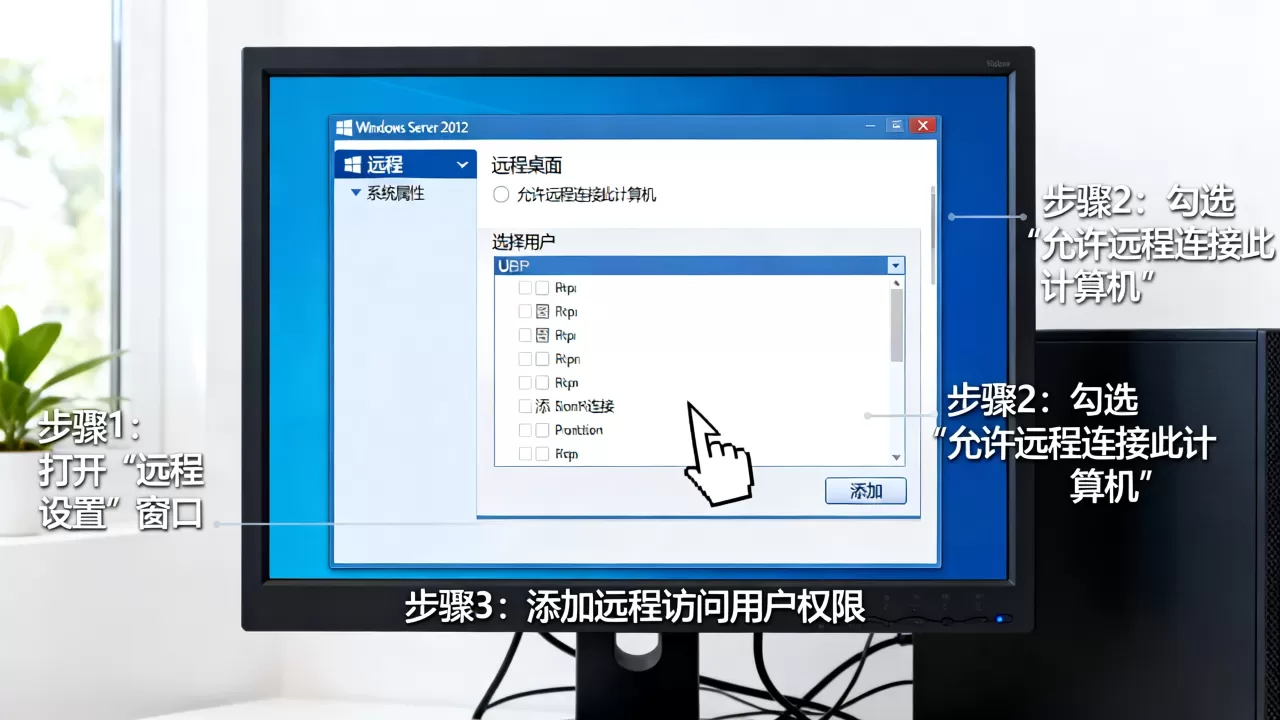
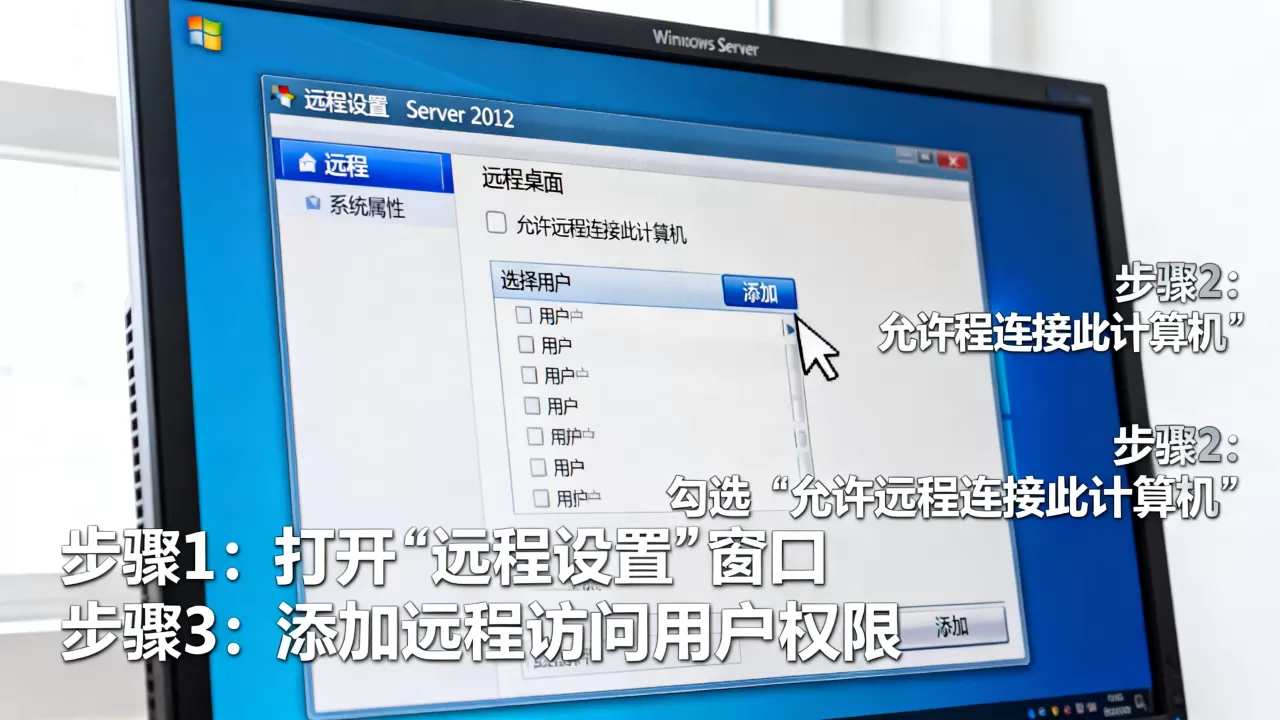
这是最传统的方式,适合刚接触Win2012的用户,操作路径为:开始菜单 → 控制面板 → 系统和安全 → 系统 → 远程设置,点击”远程设置”后会弹出”系统属性”对话框,在”远程”选项卡中找到”远程桌面”区域,默认状态是”不允许连接到这台计算机”,选中”允许运行任意版本远程桌面的计算机连接”或”仅允许运行使用网络级别身份验证的远程桌面连接”。
关于两个选项的区别,行业共识认为后者安全性更高,因为它要求客户端在建立会话前先完成身份验证,能有效阻断部分暴力扫描,如果你不确定客户端版本,选第一个兼容性更好,但会牺牲一点安全边际。选完后点击”确定”,系统会自动放行防火墙所需的137、138、139、445端口规则,无需再手动添加入站规则,这一点对新手特别友好。
服务器管理器中的远程桌面设置
另一条路是刚登录服务器时弹出的”服务器管理器”仪表盘,点击左上角”本地服务器”选项,在属性列表中找到”远程桌面”一行,默认显示”已禁用”,直接点击蓝色字体的”已禁用”链接,会强制弹出”系统属性”的远程选项卡,后续操作和上面完全一样。
这条路径更适合习惯用服务器管理器统一控制台的人,值得注意的是,用这种方式开启后,服务器管理器界面里”远程桌面”会立即变为”已启用”状态,反馈非常直观,适合作为操作成功的确认依据。
远程桌面连接不上的常见原因排查
很多时候用户明明按照步骤开启了远程桌面,但客户端依然提示”无法连接”,问题往往不出在远程桌面服务本身,而是被系统墙或网络环境拦了路,这里按出现频率从高到低排列。
防火墙规则误拦截
Win2012默认的Windows防火墙在开启远程桌面时会自动创建入站规则,但如果你用的是第三方安
全软件,或者谁手动改过防火墙策略,这条规则可能没生效,检查方法是在服务器上打开”控制面板 → Windows防火墙 → 高级设置 → 入站规则”,找找有没有”远程桌面-用户模式(TCP-In)”这条规则,如果不存在,右键点击”入站规则”选择”新建规则”,端口类型选TCP,特定本地端口填3389,选择允许连接,应用所有配置文件即可。
远程桌面服务未处于运行状态
开启开关和实际服务运行是两码事,按下Win+R键输入services.msc,在服务列表中找到”Remote Desktop Services”和”Remote Desktop Configuration”两项,确认状态是”正在运行”,如果服务停用,右键选择”启动”,并把启动类型改为”自动”,防止重启后再次失效。
网络层面不通导致远程桌面打不开
简米云、酷番云这类云服务器除了操作系统内部防火墙,还有一层安全组策略,即使Win2012系统内设置完全正确,安全组入方向没放行3389端口,外部依然无法访问,排查时需要在云控制台的安全组规则里添加入方向规则,协议选TCP,端口范围填3389/3389,授权对象填你办公环境的公网IP,不要图省事填0.0.0.0/0,否则服务器容易暴露在公网扫描之下。
Windows Server 2012 R2远程桌面设置进阶技巧
如果你已经能正常连上远程桌面,下面这些内容会让日常管理更顺手,同时降低被攻击的风险。
修改远程桌面默认端口
3389是远程桌面的默认端口,也是扫描器最爱探测的目标,把端口改成高位端口能显著减少被随机扫到的概率,修改方法有两种,一是注册表编辑器,二是命令行,注册表路径为HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp,右侧找到”PortNumber”键,默认值是0xD3D(即十进制的3389),双击选择十进制输入新端口如38901。
改完端口后,防火墙也要放行新端口,并且需要重启服务器才能生效,之后连接时,在远程桌面客户端”计算机”栏输入”公网IP:端口号”。
用命令行快速开启远程桌面的批处理
如果你需要给多台Win2012服务器快速开启远程桌面,命令行是效率最高的方式,通过PowerShell或CMD执行,复制粘贴即完成,核心命令如下:
Set-ItemProperty -Path HKLM:SYSTEMCurrentControlSetControlTerminal Server -Name fDenyTSConnections -Value 0
这条命令把注册表里的”fDenyTSConnections”值改为0,相当于在系统属性里勾选了允许远程桌面,接着还需放行防火墙:
netsh advfirewall firewall set rule group="remote desktop" new enable=Yes
最后确认远程桌面服务已启用,把这三句存成bat文件,配合远程批量执行工具,几分钟就能搞定一批服务器的配置。
系统属性高级选项中的会话与授权设置
在”系统属性”的”远程”选项卡底部有个”选择用户”按钮,默认情况下管理员组拥有远程登录权限,如果你需要让普通域用户或本地用户也能登录,可以点击”添加”按钮输入用户名,或者点击”高级”按钮搜索用户,如果只想限制特定管理员账号能远程登录,建议不要在”选择用户”里做排除,而是去”本地安全策略 → 本地策略 → 用户权限分配”里调整”允许通过远程桌面服务登录”的项目,多数运维场景下,保留默认的Administrators组权限就已经足够。
Win2012远程桌面连接的使用和优化
远程桌面连上只是开始,日常使用中有几个小技巧能让操作更流畅。
本地资源映射的配置
在Windows自带的远程桌面连接客户端(mstsc)里,点击”选项”展开配置面板,切换到”本地资源”选项卡,点击”详细信息”按钮,可以勾选需要映射到服务器的本地驱动器、打印机、剪贴板。把本地磁盘带进远程会话是文件传递最快的办法,不需要借助FTP或者第三方网盘,勾选驱动器后,在服务器资源管理器里就能看到”重定向的驱动器和文件夹”分类,直接拖拽文件即可完成上传下载。
会话超时和断线重连的调整
远程桌面连接默认有会话超时设置,特别是通过组策略配置的服务器,可能出现客户端闲置几分钟就被踢下线的情况,这个行为可以在服务器上配置”组策略管理工具”,路径是”计算机配置 → 管理模板 → Windows组件 → 远程桌面服务 → 远程桌面会话主机 → 会话时间限制”,把”设置活动但闲置的远程桌面服务会话的时间限制”改成”未配置”或”从不”。
网络不稳定导致掉线时,再次连接默认会尝试重新连接到原会话而不是创建新会话,这是Win2012的默认行为,无需额外配置。
远程桌面服务无法启动的修复思路
偶尔会碰到开启远程桌面后,客户端连接时提示”由于协议错误,会话将被中断”或者”远程桌面服务当前正忙”。
这类问题多半是终端服务相关组件损坏,可以尝试在服务器上执行以下操作,按下Win+R输入cmd进入命令行,依次执行下面三条指令:
net stop TermService
net start TermService
如果重启服务无效,可能是注册表”Certificate”子键损坏,展开HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp
,把右侧”Certificate”和”X509Certificate”两项删除,然后在调用”远程桌面会话主机”服务的SSLS配置重新生成自签名证书,删除前记得备份该子键。
win2012开启远程桌面对比win2016与win2019
Windows Server 2012的远程桌面设置逻辑跟后续版本存在差异,新版本已经把控制面板入口改为”设置 → 系统 → 远程桌面”,但注册表和组策略的底层路径大体一致。Windows Server 2016及之后的版本默认启用网络级别身份验证(NLA),而Win2012需要手动选择该项,这是两者最明显的区别,如果你是老用户升级到新版本,最需要注意的就是这一项设置变化。
Win2012在只开启远程桌面而不安装”远程桌面服务”角色时,系统默认仅允许两个并发管理会话,适合单人或双人运维的场景,如果想让超过两个用户同时登录办公,必须安装远程桌面服务角色并购买相应的RDS CAL授权,这个授权成本在微软官方价格体系里按用户或设备计费,多数情况下企业会选择按用户数采购。
旧版Windows系统访问Win2012远程桌面的兼容性
Windows 7用户自带的是远程桌面连接6.1版本,连接Win2012时偶尔会提示”发生身份验证错误,要求的函数不受支持”,这是NLA加密协议不匹配的表现,解决办法是在Win7客户端上安装KB3080079补丁,或者把服务器的安全层降级:”计算机配置 → 管理模板 → Windows组件 → 远程桌面服务 → 远程桌面会话主机 → 安全”,设置”安全层”为”远程桌面协议(RDP)”,需要留意降级后安全性会有一定程度的让步。
远程桌面连接问题相关问答
win2012远程桌面连接不上,出现内部错误怎么办
“内部错误”是Win2012远程桌面最常见的报错之一,多数时候与客户端CredSSP设置有关,在Win10及以上版本运行gpedit.msc,路径为”计算机配置 → 管理模板 → 系统 → 凭据分配 → 加密Oracle修正”,把保护级别改为”易受攻击”并重启电脑,通常能解决问题,如果以上设置无效,检查服务器端是否安装了最新的安全补丁KB4103718或后续汇总更新。
服务器win2012开启远程桌面后,如何确认端口在公网可达
在客户端电脑上用telnet命令测试,按下Win+R输入cmd打开命令行,执行telnet 服务器IP 3389,如果窗口直接变黑且只有一个光标闪烁,表示端口通畅;如果提示”无法打开到主机的连接”,则说明防火墙或安全组拦截,telnet功能默认没启用,需要在”启用或关闭Windows功能”里勾选”Telnet客户端”,或者用PowerShell的Test-NetConnection IP -Port 3389命令替代,同样能返回端口状态。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/704931.html