防火墙应用与发展趋势
防火墙作为网络安全的核心基石,其核心价值在于在网络边界或关键节点建立访问控制屏障,基于预定义规则智能过滤流量,阻止未授权访问和恶意攻击,保护内部网络资产安全,当前,防火墙技术正加速演进,云化、智能化、服务化成为主要方向,并与零信任、SASE等新兴架构深度融合,以应对加密流量、高级威胁、混合多云环境等复杂挑战,为企业构建纵深防御体系提供关键支撑。

防火墙的传统角色与现代应用场景
-
基础网络边界防护:
- 核心作用: 在企业内部网络(可信区域)与外部网络(不可信区域,如互联网)之间,或不同安全级别的内部区域(如办公网与数据中心)之间部署,执行严格的访问控制策略(ACL)。
- 关键能力: 基于源/目的IP地址、端口号、协议类型(如TCP/UDP/ICMP)进行“允许”或“拒绝”决策,构建第一道安全防线,有效阻止外部扫描、端口探测、已知漏洞利用等基础攻击。
-
深度应用识别与控制:
- 超越端口/IP: 现代防火墙(尤其是下一代防火墙NGFW)具备深度包检测(DPI)和应用识别能力,能识别数千种具体应用(如微信、钉钉、Netflix、BitTorrent)及其行为,无论它们使用哪个端口或协议(如HTTP over non-standard ports)。
- 精细化管理: 管理员可基于应用类型、用户身份、时间、内容(如URL分类、文件类型)制定精细化的策略,允许市场部在上班时间访问社交媒体,但禁止文件上传;或阻止特定类型的文件下载。
-
威胁防御集成:
- IPS/IDS功能: 集成入侵防御/检测系统,实时分析流量内容,检测并阻断已知漏洞利用、恶意代码执行、缓冲区溢出等攻击行为,依赖定期更新的特征库。
- 恶意软件防护: 集成防病毒引擎(AV)和沙箱技术,检查传输的文件(如邮件附件、网页下载)是否包含恶意软件,沙箱在隔离环境中执行可疑文件,分析其行为以发现未知威胁。
- 威胁情报联动: 与云端或本地威胁情报平台(TIP)集成,实时获取最新的恶意IP、域名、URL、文件哈希等信息,动态更新防火墙策略,快速阻断已知恶意连接。
-
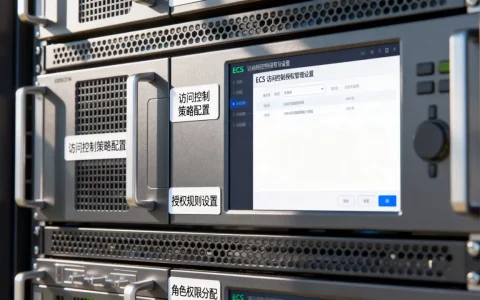
用户身份感知策略执行:
- 与目录服务集成: 通过集成AD、LDAP、RADIUS等认证系统,防火墙能将IP地址映射到具体的用户或用户组身份。
- 基于身份的访问控制: 策略制定不再仅依赖IP地址,而是结合用户身份、所属组、角色等信息,实现更精准的权限管理(“仅允许财务组访问财务系统”)。
防火墙技术的核心演进路径
-
从传统防火墙到下一代防火墙:
- 传统防火墙: 主要工作在OSI模型的3-4层(网络层、传输层),基于IP/端口/协议进行控制。
- 下一代防火墙: 工作在OSI模型的3-7层(网络层到应用层),核心特征包括:深度应用识别与控制、集成IPS/IDS、用户身份识别、可视化与智能化管理,NGFW已成为当前企业部署的主流选择(Gartner等机构定义并持续推动)。
-
应对加密流量挑战:

- 问题: 超过90%的互联网流量已加密(HTTPS, SSL/TLS),传统防火墙无法检查加密内容,形成巨大盲区。
- 解决方案:
- SSL/TLS解密: 防火墙作为中间人(需部署可信CA证书),解密流量进行检查,再重新加密转发,需平衡安全性与用户隐私/合规性。
- 基于AI/ML的加密流量分析: 在不解密的情况下,利用机器学习和行为分析技术,通过分析数据包大小、时序、流特征等元数据,识别加密流量中的异常行为和潜在威胁(如恶意C2通信)。
-
云化与虚拟化:
- 虚拟防火墙: 以软件形态(vFW)运行在虚拟化平台(如VMware ESXi, KVM)或云主机上,为虚拟网络、租户、微服务提供隔离和策略控制,部署灵活,随业务扩展。
- 云原生防火墙: 专为云环境(AWS, Azure, GCP)设计,通常以SaaS模式或云服务形式提供,深度集成云平台API,提供自动化部署、策略管理、可视化(如云资源拓扑关联)、东西向流量防护(微隔离),代表如AWS Network Firewall, Azure Firewall, Palo Alto Networks VM-Series on Cloud。
-
智能化的深度防御:
- AI/ML驱动: 利用人工智能和机器学习技术,实现:
- 自动化策略推荐与优化: 分析历史流量和策略日志,识别冗余、冲突或过宽策略,给出优化建议。
- 高级威胁检测: 超越特征匹配,通过行为分析、异常检测发现未知威胁(零日攻击、APT)。
- 攻击预测与自动响应: 基于威胁情报和网络态势,预测潜在攻击路径,并自动调整策略或联动其他安全组件(如EDR、SIEM)进行响应。
- AI/ML驱动: 利用人工智能和机器学习技术,实现:

防火墙发展的核心趋势与未来方向
-
与零信任网络访问深度融合:
- 零信任原则: “永不信任,始终验证”,不再依赖传统网络边界,要求对所有用户、设备、应用访问进行严格、持续的验证和授权。
- 防火墙的演变: 防火墙从单一的边界设备,演变为零信任架构中的关键执行点(Policy Enforcement Point – PEP),在ZTNA解决方案中,防火墙(特别是云防火墙/SASE POP点)负责执行基于身份、设备健康状态、上下文信息的精细访问控制策略,实现“微分段”和“按需最小权限”访问。
-
SASE框架的核心支柱:
- SASE定义: 安全访问服务边缘,将网络连接(SD-WAN)和网络安全功能(FWaaS, SWG, CASB, ZTNA)融合为统一的、基于云的全球服务。
- FWaaS的崛起: 防火墙即服务是SASE的核心组件,它将传统硬件防火墙功能迁移到云端,用户通过靠近其位置的SASE接入点(POP)连接互联网和云应用,所有流量经过云端防火墙进行统一的安全检查和策略执行。
- 优势: 简化架构、降低运维成本、提供一致的安全策略(无论用户身在何处、使用何种设备)、弹性扩展、内置全球威胁情报。
-
智能化与自动化的全面升级:
- SOAR集成: 防火墙与安全编排、自动化与响应平台深度集成,实现告警关联、事件调查、响应动作(如自动阻断IP、隔离主机)的自动化工作流。
- XDR联动: 作为扩展检测与响应体系的一部分,防火墙与端点检测响应、邮件安全、云安全等组件共享数据,提供更全面的攻击面可见性和协同响应能力。
- 主动防御: 结合威胁狩猎、欺骗技术(蜜罐),主动设置陷阱诱捕攻击者,收集攻击情报并动态调整防火墙策略。
-
面向混合多云环境的统一安全管理:
- 统一策略管理平台: 提供单一管理界面,集中管理部署在物理数据中心、私有云、公有云(IaaS/PaaS/SaaS)、分支机构、远程用户的各种形态防火墙(物理、虚拟、云原生、FWaaS)的安全策略。
- 上下文感知与策略一致性: 平台能理解不同环境的应用、用户、数据上下文,确保安全策略在所有部署点保持一致且有效执行,避免碎片化和策略漂移。

企业防火墙部署的专业建议
-
明确需求与风险评估:
- 全面梳理业务资产、数据敏感度、合规要求(如等保2.0、GDPR)。
- 评估面临的主要威胁(外部攻击、内部威胁、数据泄露、勒索软件等)。
- 分析现有网络架构、流量模式、用户访问需求。
-
选择匹配的技术方案:
- 中小企业/分支机构: 考虑UTM设备或轻量级NGFW,或直接采用FWaaS/SASE服务,降低成本复杂度。
- 大型企业/数据中心: 选择高性能NGFW(支持高吞吐、低延迟、SSL解密),部署在核心边界和关键区域间。
- 云端工作负载: 优先采用云服务商原生防火墙或第三方云原生NGFW,并启用微隔离。
- 远程办公/移动用户: ZTNA是更优选择,防火墙(FWaaS)作为执行点集成其中。
- 混合多云环境: 部署统一管理平台,采用FWaaS或云原生方案实现策略一致性。
-
策略优化与持续运营:
- 最小权限原则: 策略配置务必遵循“默认拒绝”,仅开放必要的访问。
- 定期审计与清理: 周期性审查防火墙规则,删除冗余、过期或过宽的策略。
- 日志监控与分析: 集中收集分析防火墙日志,结合SIEM/SOC进行威胁检测与事件响应。
- 及时更新与补丁: 确保防火墙设备/软件、特征库(IPS/AV/应用识别)、威胁情报源保持最新。
防火墙的进化永无止境
防火墙已从单纯的网络“看门人”,进化为智能化、云化、服务化的综合安全策略执行中枢,面对日益复杂的威胁和不断变化的IT环境(云、移动、IoT),防火墙技术将持续创新,与零信任、SASE、AI等理念和技术深度融合,企业必须摒弃“一劳永逸”的思维,将防火墙视为动态安全体系的核心组件,持续评估需求、更新技术、优化策略和管理流程,才能有效构建面向未来的纵深防御能力。
您的企业当前面临的最大网络安全挑战是什么?在防火墙的选型、部署或管理优化方面,您又有哪些经验或困惑?欢迎在评论区分享交流,共同探讨应对之道!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/7051.html