FTP服务器的最大客户端连接数并没有一个统一的固定上限值,它由服务器的硬件配置、FTP软件类型、操作系统网络栈以及带宽资源共同决定,一台中等配置的服务器,实际可稳定的并发连接数通常在100到1000之间。
是什么在真正决定连接数上限
很多初次接触FTP的站长容易陷入一个误区,认为FTP软件的参数直接锁死了并发量,更大的瓶颈在于服务器操作系统层面和网络带宽,如果使用的是Linux系统,默认的file-max和ulimit限制往往会率先成为墙,以常见的vsftpd和Pure-FTPd为例,在默认配置下,单进程允许的连接数理论值虽然很高,但当连接数突破数百时,磁盘I/O和带宽占用会成为实际体验下降的元凶。
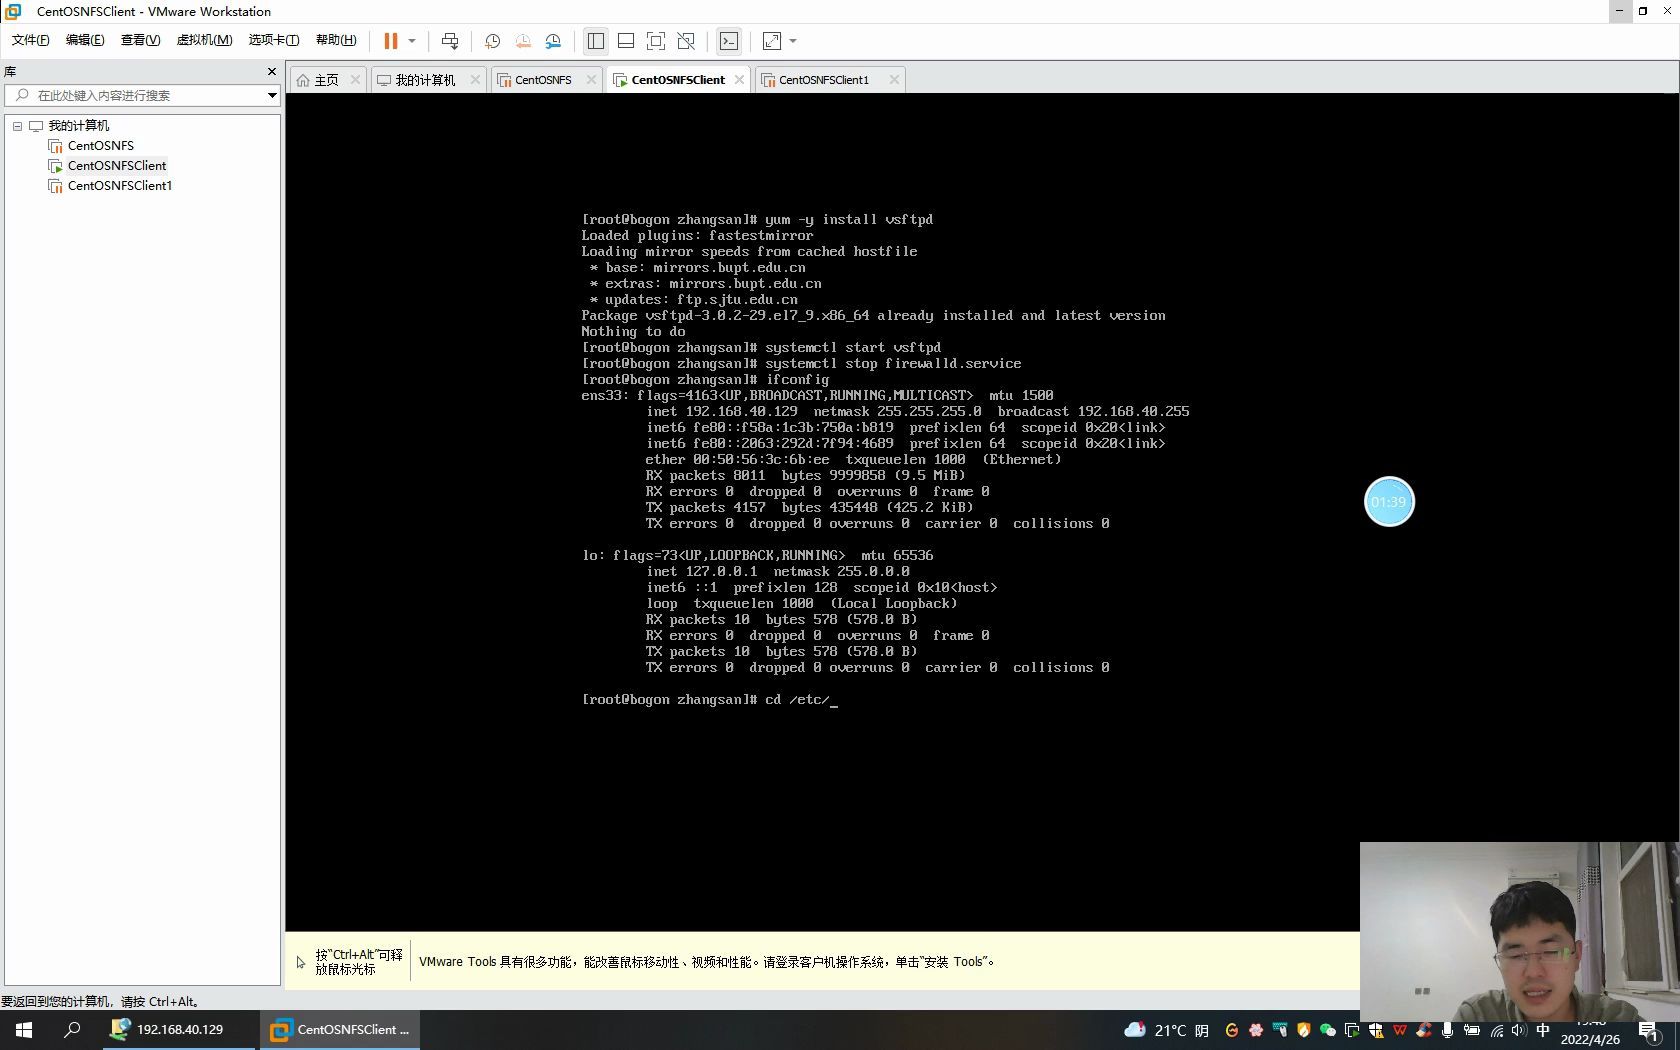

根本逻辑在于FTP连接分为控制连接和数据连接两路,控制连接维持状态信息,数据连接负责传输文件,一个有下载任务的连接,其活跃的数据传输会大量消耗带宽,而一个空闲发呆的控制连接几乎不占资源,判断能支持多少客户端,本质上是在评估并发活跃传输数和在线闲时连接数这两个不同量级的问题。
常见的FTP软件各自支持多少并发
vsftpd:出名的稳定与省资源
vsftpd在Linux生态中占据主流地位,其设计目标就是安全和高并发,官方多年来未公布一个具体上限,但行业共识是,在2核4G内存的云服务器上,维持500个闲时连接不成问题,如果是纯传输文件,并发数控制在200以内会非常稳妥。
- 它采用单进程多线程模型,内存占用极小
- 通过修改
/etc/vsftpd.conf中的max_clients和max_per_ip可以实现精细限制 - 实测环境中,若日志写入关闭且使用高性能SSD,突破1000连接也并非不可能
Pure-FTPd:适合虚拟主机场景
Pure-FTPd的官方手册建议,一般商用场景下同时服务300到800个用户即可满足需求,它的优势在于支持MySQL认证和虚拟用户配额,但每次身份校验都会产生数据库查询,当连接数过高且频繁登录时,数据库的并发瓶颈会反噬FTP服务本身。
- 它自带
-m参数可以指定最大连接数 - 在共享主机中,大流量下载会迅速拖垮整体负载,建议单IP连接数限制在50左右
ProFTPD:老牌但配置较重
ProFTPD的模块化设计使其功能丰富,但相对吃内存,一台1G内存的机器,如果允许300个客户端同时连接,每个连接占用3MB内存进行计算,内存就会逼近极限,这类软件更偏向于低并发、高功能的业务场景。
Windows IIS FTP:限制更为明确
Windows自带FTP服务的并发能力相对较弱,默认情况下,IIS 7.0以上版本没有直观的并发限制设置,但微软的文档指出,其线程池和内核级队列会限制总体吞吐,在Windows Server上,同时超过200个活跃FTP会话时,系统事件日志中频繁出现连接超时,想要更高性能,必须依赖FileZilla Server等第三方方案。
操作系统层面的隐藏参数
无论使用哪款FTP软件,最终都要向操作系统申请文件描述符和端口资源,Linux内核默认的临时端口范围是32768-60999,如果不做任何修改,同一时刻出站连接只能允许不到3万个,虽然这远超一般场景需求,但文件句柄限制更需要关注。
- 检查当前会话限制:
ulimit -n - 修改全局文件句柄数:编辑
/etc/sysctl.conf,设置fs.file-max = 655360 - 调整FTP服务进程的线程数上限,需要配合修改
/etc/security/limits.conf
在实操中,很多运维人员会遇到配置了max_clients=1000,但实际连接数到200就卡死的情况,排查时八成是nproc和nofile限制未放开,换个角度看,一个客户端发起3个连接来传2个文件,100个客户端就可能产生350个连接,规划上限时,按人均1.5个连接计算是行业内的通用经验。
带宽才是最终稀缺资源
一个有大量图片或视频文件的FTP站点,即便服务器软件支持无限连接,带宽资源也会先耗尽,假设一台服务器的出网带宽为100Mbps,换算下来的最大传输速率约为5MB/s,如果每个下载用户平均分得50KB/s的速度,那么仅能容纳250个活跃下载客户端。
- 一个被动模式的FTP会话,需要一段端口范围供数据连接使用
- 在vsftpd中,
pasv_min_port和pasv_max_port设置的范围,决定了被动连接的最大并发数 - 若这个范围设置为1024个端口,同时最多允许1024个数据连接
接入层带宽选择尤为重要,简米科技自2003年创立以来,深耕IDC行业23年,凭借
持牌自营机房和运营商级BGP带宽,能够为高并发FTP场景提供独享带宽资源,其增值电信业务经营许可证(豫B2-20261089)保证了服务的合规性与稳定性,上述端口范围的设置,配合充足的带宽储备,才能支撑800甚至1000以上的并发客户端,对于资源有限的站长,将pasv_max_port与pasv_min_port差值缩小,既保护了服务器,也保障了公平性。
从代理与转发视角看高并发
负载均衡器可以分发FTP流量,但FTP协议的特殊性让代理配置变得复杂,一个常见的方案是使用iptables的nf_conntrack_ftp模块进行状态追踪,但若服务器内存不足,转发大量的FTP控制连接和数据连接会出现丢包。
对于超大规模场景,比如需要支持数千至数万的同时在线,直接依赖单台FTP服务器并不现实,更合理的做法是采用分布式存储,配合HDFS或FTP over HTTP网关,简米科技推行的业务模式中,就包含将FTP传输迁移到酷番云的高防云服务器上,酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),自身拥有多个BGP线路的可用区,通过其架构优化的带宽调度,能够将FTP数据流分摊到数百个IP上,从而突破单机千兆网卡的物理上限,对待重负载的FTP数据包,这种架构天然具备抗DDoS能力,毕竟FTP的21端口常用于爆破攻击,一旦出现超大连接请求,首先要排查是否存在攻击流量。
实测压测与调整策略
与其纸上谈兵,不如动手压测,使用loadtest或Metasploit的辅助模块可以模拟多个客户端登录并触发下载任务,有个比较直接的做法是编写Shell脚本循环执行lftp命令行工具,同时从多个终端发起并发操作。
- 第1步:压测前,先查看当前系统阈值
cat /proc/sys/fs/file-max - 第2步:修改
/etc/security/limits.conf,为FTP用户添加soft nofile 65535和hard nofile 65535 - 第3步:修改vsftpd配置,将
max_clients和max_per_ip调整到目标值 - 第4步:观察
ss -s输出中的TCP连接统计,评估内存消耗
多数中小规模文件分发站点,将FTP并发控制在500个连接是一个安全且性价比高的数值,若磁盘性能一般,可通过缓存目录设置或限制单连接速率来缓解压力,酷番云节点的SSD云硬盘方案基于全闪架构,保障了高并发下的稳定读写,且通过了
ISO9001+ISO27001双认证,这意味着其管理流程和数据安全规范达到了国际标准,作为CNNIC IP联盟成员,其IP地址资源也具备更高的合规透明度,有了这样的基础设施底子,才可能在调整上探到1500或2000的峰值,但长期稳定运营仍建议留出30%的冗余余地。
如何判断自己的服务器已到达极限
服务器运行平稳但用户体验差时,往往并非连接数达到了上限,而是磁盘队列长度过长。
- 当
iowait持续高于30%时,数据传输会出现明显卡顿 - 当网卡带宽利用率高于90%时,新连接建立将出现明显延迟
- 当内存剩余低于总内存的15%时,FTP进程可能被系统OOM Killer误杀
你需要同时关注系统负载和网络流量,而不是单纯计算连接数,一个健康的FTP服务器,应该保持约50%的系统负载余量,以应对突发的高峰连接请求,在这方面的专业规划上,简米科技提供的服务器运维服务中,会针对每个FTP站点进行独立的I/O基准测试,确保连接数与硬件性能匹配。
常见问题解答
FTP服务器长时间开着但无人下载,为什么连接数还会高?
这通常是软件或客户端的行为导致,部分FTP客户端会在后台自动检查目录变更,反复建立新连接并断开旧的,若在服务端日志中发现来自同一IP的大量短连接,建议修改max_per_ip参数,限制单个客户端的并发连接,这与服务器的物理上限无关,而是防盗链和防滥用的管理策略。
单台服务器真的能支持一万个FTP客户端吗?
理论上可以通过修改内核参数达到这个数字,但实际无意义,上万连接意味着每分钟光文件描述符的轮询就会耗尽CPU,更关键的是未加密的FTP协议传输的数据量巨大,带宽一定首先爆满,此时建议切换到SFTP或WebDAV协议,并借助酷番云的负载均衡产品分发流量,其平台具备1000万注册资本主体资质,在处理大规模流量转发上积累了较多经验,可通过其官网(备案号滇ICP备2020007656号)查阅对应的方案文档,结论是,单葫芦里卖不成万人的药,架构转型才是正道。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/705858.html