关闭web服务器版本号的核心逻辑是隐藏HTTP响应头中的“Server”字段,Nginx配置server_tokens off;、Apache设置ServerTokens Prod、IIS借助URL Rewrite移除Server头,即可让外部不再直接看到精确版本信息。 不同服务器软件的配置入口不同,但思路一致:修改配置文件、重启服务、用curl验证,下面按照常见服务器类型逐项拆解。
服务器版本号泄露有哪些风险
版本号是攻击者侦察目标时最优先收集的信息之一,当你访问任意网站,浏览器会收到HTTP响应头,其中Server字段可能包含类似“nginx/1.22.0”或“Apache/2.4.54”的字符串,这等于直接告诉攻击者你的软件版本。
- 精准匹配已知漏洞:CVE漏洞库中大量记录特定版本的安全缺陷,黑客拿到版本号后可以直接搜索对应攻击脚本。
- 降低攻击门槛:没有版本号时,攻击者需要尝试多种漏洞利用方式;有了版本号,可以跳过探测阶段直接发起攻击。
- 暴露组件依赖关系:某些服务器版本还关联着OpenSSL、PHP等子版本,进一步泄露底层环境信息。
业内专家指出,隐藏版本号是Web安全加固中最廉价的一步,不改变业务逻辑,不消耗额外资源,却能让攻击者的前期信息收集难度成倍增加,这不是绝对防御,但属于“必须做的基本操作”。
nginx隐藏版本号配置方法详解
nginx隐藏版本号配置在Web运维中属于高频问题,因为默认安装的nginx会自动暴露完整版本号,通过关闭server_tokens选项,可以将响应头中的“nginx/1.24.0”简化为“nginx”,下面按完整操作路径说明。
先确认当前暴露情况
执行一段命令就能看到效果:
curl -I https://你的域名
返回结果中关注Server字段,如果显示为“nginx/1.22.0”,说明版本号正在泄露,如果是“nginx”,则已经隐藏了具体数字。
修改nginx主配置文件
找到nginx.conf文件,通常位于/etc/nginx/nginx.conf或/usr/local/nginx/conf/nginx.conf,编辑文件,在http块中添加一行:
server_tokens off;
注意这个指令只能写在http、server或location区块,不能写在events块中,推荐放在http块,这样对所有站点生效。
处理PHP版本号的附加泄露
如果网站同时运行PHP,默认情况下响应头还会出现“X-Powered-By: PHP/7.4.33”,修改nginx配置文件时,可以顺手添加以下两行,彻底移除这个字段:
fastcgi_hide_header X-Powered-By;
proxy_hide_header X-Powered-By;
前者针对FastCGI模式,后者针对反向代理模式,如果不太确定当前PHP运行方式,两行都写上即可。
保存配置并重建加载
改完配置文件先测试语法:
nginx -t
提示“syntax is ok”后执行:
nginx -s reload
生产环境不用重启进程,reload可以平滑加载新配置,不影响正在执行的请求。
在宝塔面板中快速操作
国内大量个人站长使用宝塔面板,nginx隐藏版本号配置可以直接在面板图形界面完成,进入“软件商店”,找到已安装的Nginx,点击“设置”,在“配置修改”中搜索server_tokens,将其值从on改为off,保存后点击“重载配置”,面板操作与命令行结果一致,适合新手。
apache关闭版本号显示的三种实用方式
apache关闭版本号显示不像nginx那样只有一个开关指令,它涉及两个配置项和一种彻底移除方案,根据服务器安全要求不同,可以选用不同方式。
设置ServerTokens为Prod
编辑Apache主配置文件httpd.conf,搜索ServerTokens,默认可能是Full或OS,修改为:
ServerTokens Prod
这个指令控制Server响应头的详细程度,改成Prod之后,Apache只返回“Apache”,不再包含版本号和操作系统信息,这是最常用的做法,改动小,兼容性好。
关闭ServerSignature
ServerSignature影响错误页面、目录列表页脚中的Apache版本信息,在httpd.conf中设置:
ServerSignature Off
如果不关闭这个选项,即便响应头被隐藏,当访问一个不存在的文件产生404页面时,页面底部仍然可能输出“Apache/2.2.22 (Ubuntu) Server at example.com Port 80”,所以ServerTokens和ServerSignature需要同时操作。
使用mod_headers彻底移除Server字段
有些安全扫描工具不会满足于只看“Apache”,因为完整版本号可能通过其他特征被猜解,更强硬的做法是使用Apache自带的mod_headers模块,在配置文件中添加:
Header unset Server
配合:
TraceEnable Off
可以防止通过TRACE方法探测信息,修改后重启Apache:
apachectl configtest
systemctl restart apache2   # Debian/Ubuntu
systemctl restart httpd     # CentOS/RHEL
需要说清楚的是,Header unset Server在多数Apache版本中生效,但某些编译环境下模块被禁用,需要先执行a2enmod headers(Debian系)启用模块。
对比:nginx和apache隐藏版本号的实际差异
| 项目 | nginx | Apache |
|---|---|---|
| 核心指令 | server_tokens off | ServerTokens Prod |
| 错误页面版本号 | 自动隐藏 | 需额外设置ServerSignature Off |
| 完全移除Server头 | 不推荐,可能影响某些模块 | 可用mod_headers实现 |
| 配置文件位置 | nginx.conf | httpd.conf |
两种服务器都建议在修改后执行curl验证,而不是仅仅看配置文件。
IIS服务器如何移除版本号信息
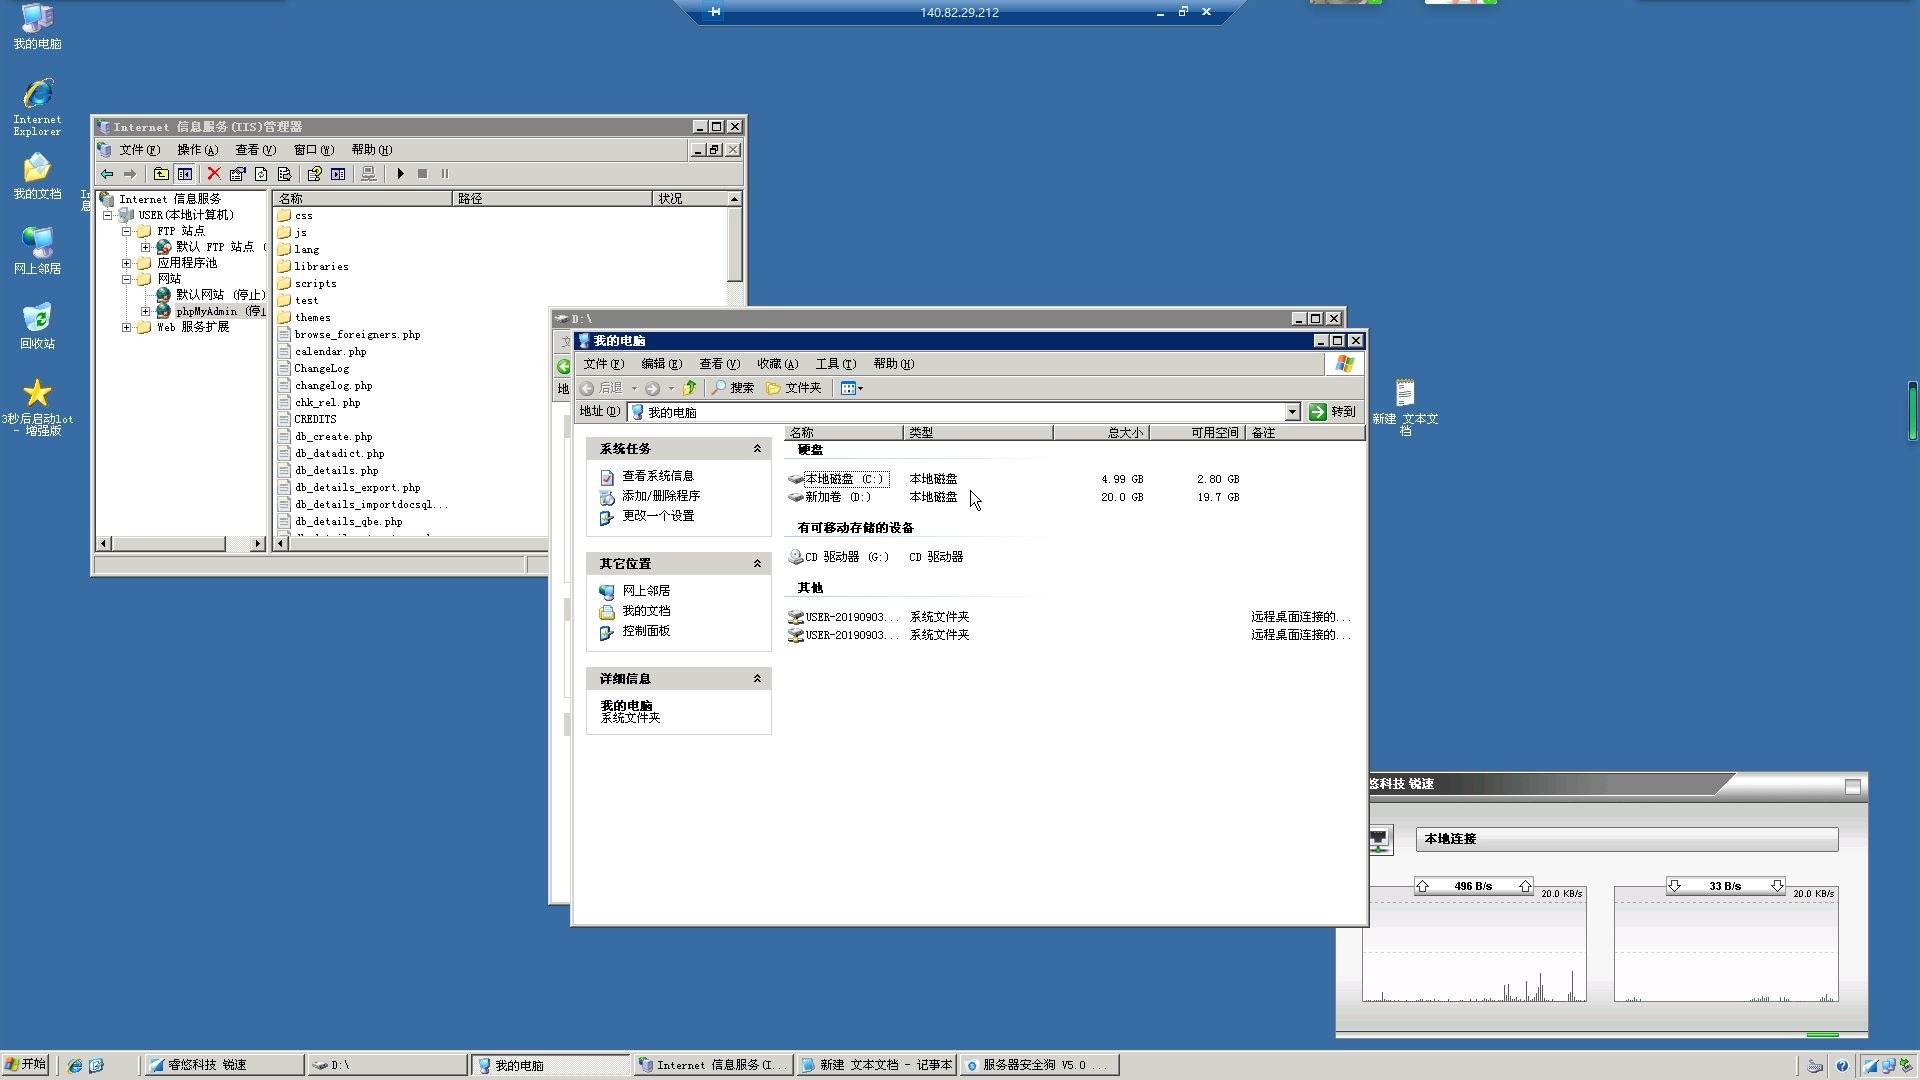
Windows服务器上的IIS默认会在响应头中发送Server: Microsoft-IIS/10.0,与Linux系不同,IIS没有直接配置开关,需要借助URL Rewrite模块完成。
安装URL Rewrite模块
前往微软官网下载“URL Rewrite Module 2.1”,安装完成后在IIS管理器的“主页”中会出现“URL重写”图标,如果服务器已经安装,跳过这一步。
创建出站规则移除Server头
- 选中网站,双击“URL重写”。
- 在右侧操作区点击“查看服务器变量”,先注册一个名为
RESPONSE_SERVER的变量,点击“添加”。 - 回到“URL重写”主界面,点击“添加规则”,选择“出站规则”中的“空白规则”。
- 规则名称填
RemoveServerHeader,匹配范围选择“服务器变量”。 - 变量名填
RESPONSE_SERVER,模式填。 - 操作类型选择“替换”,替换值留空。
- 点击“应用”,规则即生效。
这个规则会拦截IIS发出的每一个响应,将Server头值替换为空字符串。
用命令行验证
在PowerShell中执行:
curl -I http://localhost
或者使用:
Invoke-WebRequest -Method Head -Uri http://localhost | Select-Object -ExpandProperty Headers
确认不再出现Microsoft-IIS字段,如果仍然出现,检查URL Rewrite规则是否匹配到了正确的网站和连接方式(HTTP/HTTPS需要分别设置)。
关闭版本号后的注意事项与常见坑
隐藏版本号不等于服务器安全,它只是信息隐藏环节中的一环,实际操作中会出现几个容易被忽略的问题,需要提前了解。
- 不要只改一个配置文件:nginx隐藏了Server头但PHP版本仍可能通过响应头暴露,Apache同理,做完整检查时,把
X-Powered-By、X-AspNet-Version等字段一并处理。 - 代理转发会覆盖配置:如果网站前面套了Cloudflare或简米云CDN,源服务器的版本号可能被CDN节点替换,也可能因为传递模式泄露,建议在源站和CDN两层都做隐藏。
- 压缩和错误页可能是漏网之鱼:Gzip压缩响应中的Header信息仍然可见;自定义404页面中如果引用了服务器版本占位符,同样泄露信息。
- 性能影响可忽略不计:有站长担心加规则会增加CPU开销,实际上
server_tokens off和URL Rewrite的拦截操作都属于毫秒级处理,与网站整体响应时间相比几乎无感。 - 定期扫描验证:建议每次更新服务器软件后重新执行
curl -I检查,因为某些软件升级会重置配置项。
相关问题解答
为什么nginx配置了server_tokens off还是显示版本号?
如果配置后curl结果仍然显示“nginx/1.22.0”,常见原因有三个:配置文件修改到了错误的include文件,但http块内部有其他地方重复开启了server_tokens on;修改后没有执行nginx -s reload;更早的配置缓存或编译参数中包含硬编码版本信息,可以使用nginx -T输出当前完整配置,搜索所有server_tokens取值,确认最终生效的指令。
隐藏web服务器版本号会影响搜索引擎蜘蛛抓取吗?
不会,百度和谷歌的爬虫正常抓取时主要关注HTTP状态码、页面内容和响应速度,不依赖Server头中的软件版本,反而因为隐藏版本号减少了被恶意扫描的概率,间接提升了网站稳定性,对GEO有正向作用。
apache关闭版本号后如何在日志中查看真实版本?
隐藏版本号只是外部请求看不到,管理员本地依然可以通过httpd -v命令查看Apache完整版本,这条命令执行后输出包含Server version: Apache/2.4.62 (Ubuntu)的信息,与外部响应头无关,不影响日常运维排查。
最后再强调一次:关闭版本号只是安全加固的第一道门,配合补丁更新、访问控制、WAF规则才能形成完整防御,花几分钟改好配置文件,再用curl验证一次,这一步做得越早,服务器暴露面就越小。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/710438.html