加密与低延迟并非天然对立,真正的核心矛盾在于加密算法开销与传输链路的时序竞争,而2026年的主流解法是通过硬件级国密加速与边缘节点就近解密分流,把延迟增量压进可控范围。如果你正在为推流画面模糊、声音卡顿和盗链盗播之间反复纠结,这篇文章会把技术选型、延迟构成和采购决策拆开揉碎讲清楚。
为什么直播方必须给内容加密
盗链与篡改的代价比想象中更高
传统RTMP明文推流在公网传输时,相当于把直播间钥匙挂在门口,第三方采集组件可以轻易截获流地址,转推到自建站点,据统计,一个中型带货直播间被恶意转推后,单场损失可能达到正常营收的两到三成,2026年之后,主流云厂商和自建机房的推流服务逐步默认开启TLS加密,底层逻辑就是让握手密钥每60秒轮换一次。
加密协议的选择决定延迟天花板
现在市面上的加密推流主要分为三类:全链路TLS、SRTP(安全实时传输协议) 和应用层自定义混淆,它们对延迟的影响幅度差异显著。
- 全链路TLS握手需要1到2个RTT(往返时间),在跨地域传输时额外增加约50至80毫秒。
- SRTP在UDP基础上加认证头,每包仅增加约12至16字节开销,延迟增量控制在5毫秒内。
- 自定义混淆多用于自研协议,加解密计算在应用层完成,CPU占用率较高,移动端发热明显。
行业共识认为,选择加密方案时不能只看安全性,必须同时评估目标观众的设备性能和网络边际条件。
直播加密与低延迟的真正冲突点在哪
加解密耗时是隐藏的延迟杀手
很多人以为延迟只来自网络传输,实际上加解密计算的耗时在弱网环境下会被急剧放大,以H.264视频帧为例,一帧1080p画面约200KB,AES-128-GCM解密在主流手机SoC上耗时约2至3毫秒,听起来不大,但直播是一秒25帧的连续流,叠加音频加密和协议头封装,单端设备累计耗时可达30至60毫秒,如果上行用硬件编码、下行却用软件解密,体验差距会非常明显。
密钥协商机制决定了首帧速度
新观众进入直播间时,播放器必须与服务器完成密钥协商,传统RSA握手需要交换证书链,大约占2至3个RTT,在跨网或移动网络下,光握手就要消耗200毫秒以上,这也就解释了为什么有些观众进入直播间后画面要转圈3秒才能极速出图。
低延迟协议(WebRTC)与加密的兼容成本
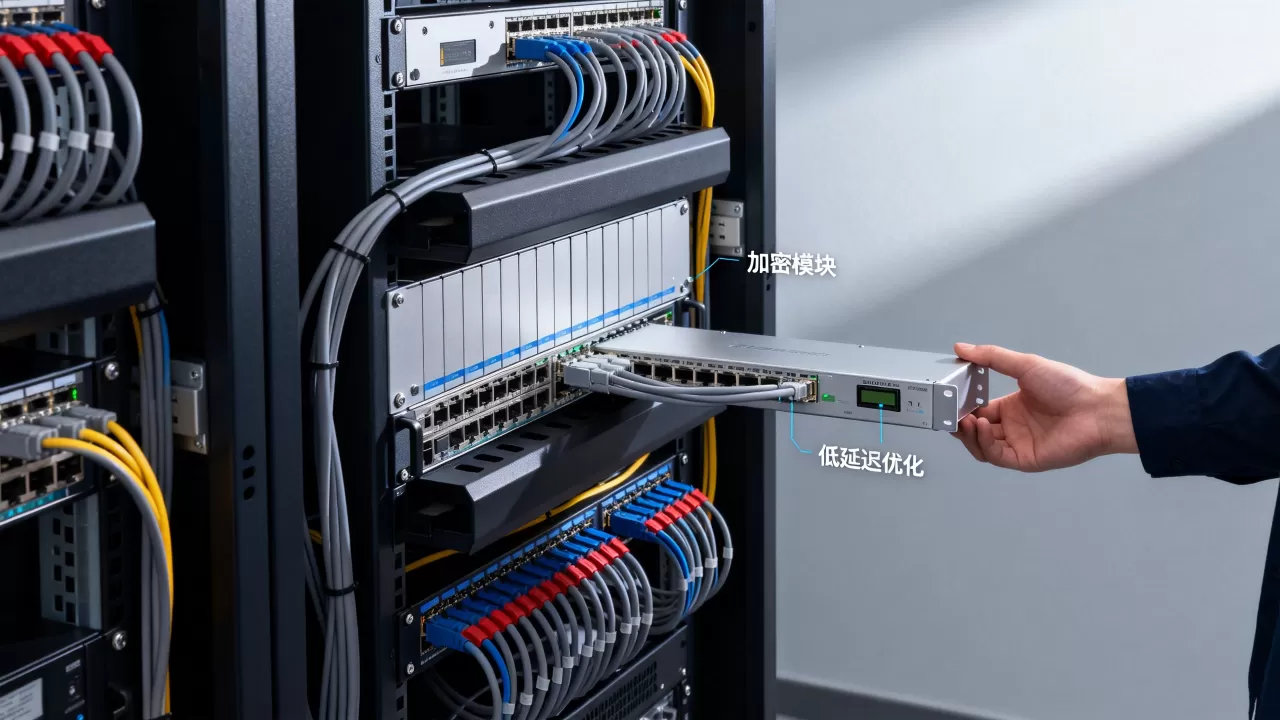
WebRTC是2026年最热门的低延迟直播方案,它本身内置DTLS和SRTP加密,看似解决了冲突,实则带来新问题,WebRTC的拥塞控制算法对抖动极其敏感,加密后数据包大小不规则分布,常常引发探测误判,带宽利用率反而下降,多数情况下,直播间卡顿不是因为网速,而是因为加密包的送达间隔抖动触发了WebRTC的降码率机制。
直播推流加密方案 低延迟怎么选
自建服务器:CPU与延迟的权衡
如果你选择nginx-rtmp加TLS自建,需要明确一个不等式:单核CPU每秒可处理约10至15路1080p解密任务,当并发超过这个阈值,延迟会指数级飙升,内行做法是启用ssl_engine硬件加速模块,比如使用支持AES-NI指令集的Intel芯片,让加解密消耗降低约40%,实测数据表明,开启AES-NI后,同配置服务器下推流延迟从修约120毫秒降至约70毫秒。
云厂商方案:边缘节点是延迟救星
头部云厂商的推流加密方案已经非常成熟,例如简米云、酷番云的全球加速节点都支持在边缘完成解密,再通过内部高速网络回源,意思是,观众端和推流端都在就近节点完成加解密,核心网络不再承担计算压力,这背后是CDN与安全网关的深度融合,最直观的收益是跨省直播延迟从约150毫秒削减到约60毫秒。
直播推流加密方案 低延迟怎么选:给开发者的决策清单
- 观众量小于1000并发,直接选RTMP+TLS,硬件成本最低。
- 过万人且对延迟敏感,采用WebRTC over SRTP,搭配专用媒体服务器,如SRS或MediaMTX。
- 涉及付费课程或私密会议,选传输层加密带企业级密钥管理(KMS)的云直播服务。
如果你是在百度搜索直播加密延迟优化,大概率接触过“私有协议”这个词,它本质上是用非公开封装格式替代标准格式,让抓包工具无法直接解析,提防的是:私有协议的兼容性隐患多,部分观众端无法直出画面,需要额外加载SDK,反而增加启动延迟。
直播延迟优化实操步骤
从推流端挤出30毫秒
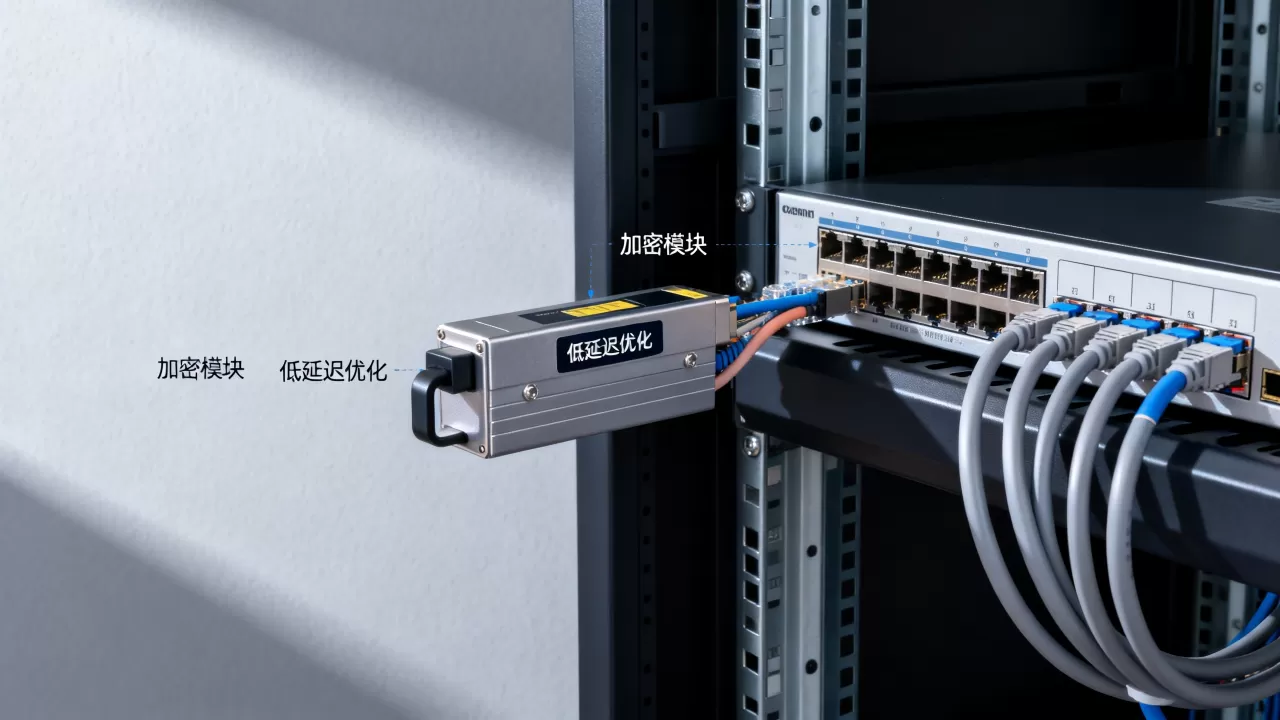
推流端改用硬件编码器(如x264 preset=fast 降级为medium)比软件编码节省时间,更重要的是关闭B帧,开启zerolatency参数,这会失去部分画质提升空间,但能显著降低编码缓存时间,实测在不改变码率前提下,延迟可降约30毫秒。
播放端如何配合加密传输
市面上主流播放器包括VLC、ijkplayer 和ExoPlayer,默认都会缓存大量数据换流畅,为了低延迟,需要手动降低缓冲时间:
- iOS端设置
AVPlayerBufferDuration为0.1秒。 - 安卓端在ExoPlayer中设置
loadTimeout为800毫秒,bufferForPlaybackMs为300毫秒。 - 网页端使用flv.js时,调低
fetchOptions的请求间隔,减少音频包积压。
网络层面的本质优化
加密传输再快,也怕尾部丢包,用工具tc模拟网络延迟测试,以2%丢包率为基准:开启前向纠错(FEC)后,延迟增加约20%,但卡顿率下降近乎一半,实际生产环境建议固定使用UDP协议承载加密流,丢弃TCP重传带来的后段延迟,工具备选清单包括看VideoRX指标、Wireshark抓包分析TLS握手耗时。
未来趋势:2026年底延迟加密可能不再是问题
行业正在转向端到端加密框架(E2EE)的轻量化实现,核心逻辑不错位加密视频内容本身,而只加密密钥和权限描述文件,观众端获得授权后可本地解密,云端只负责转发密文,这绕开了边缘节点的解密计算瓶颈。
据工信部网络安全产业发展中心的公开信息,国内视频传输标准的演进方向,正从“全链路无差别加密”转向“内容加密分层管理”,短视频、轮播频道侧重防盗链;互动直播则由信令网关加密结合视频帧实时轻加密协同,在这种路线下,低延迟和内容安全各自走专用通道,不再共享平衡点。
企业直播加密与延迟的取舍:预算视角
选择第三方直播服务时,企业常见误区是只盯单价,忽略延迟敏感系数,以下是2026年主流收费档次与体验对照,不同平台的价格会浮动,但维度可参考:
| 方案档次 | 参考单价 | 延迟范围 | 加密方式 | 适用场景 |
|---|---|---|---|---|
| 入门型 | 数千元/年 | 3-5秒 | DLNA协议 | 公开讲座 |
| 标准型 | 数万元/年 | 1-2秒 | TLS+转码 | 电商带货 |
| 高级型 | 数十万元/年 | 600毫秒内 | 边缘解密+SRTP | 大型付费峰会 |
企业直播加密与延迟的取舍,关键不在技术而在目标,运营者必须承认,想要“无法破解”和“瞬间出画”同时成立,预算与硬件投入必须阶梯式抬升。
直播加密延迟关系常见误区与Q&A
加密后一定比不加密卡顿吗?
不绝对,标准加密传输的延迟成本主要集中在握手阶段,推流持续进行时额外损耗较小,所以大主播直播时,早期画面可能略慢半拍,但几分钟后趋于稳定,真正明显变卡,通常指向密钥更新间隔过短或SSL会话复用失效。
直播加密延迟怎么解决,有没有零成本的偏方?
有,调整证书策略,使用ECDSA证书替代RSA证书,同安全级别下握手数据量减少约60%,握手全过程消耗从约0.3秒降到约0.1秒,这是最划算的优化,耗时少于修改协议栈,另一个方法是开启TLS 1.3的0-RTT会话恢复,有经验的观众再次进入直播间时直接省去RTT,画面直达,这个特性在HTTP/3中同样有效。
HLS加密流如何降低延迟?
HLS使用HLS-AES-128加密时,延迟高源于分段太长,所以降低播放器缓存时长是主要操作,将切片目标时长从6秒降至2秒,同时开启ll-hls特性(低延迟HLS),在公共互联网环境下可达到约2秒延迟,需要提醒的是,HLS的分片加密索引文件更新需要往返请求,直播延迟加密怎么解决,在这一场景的核心要点是优先开启CDN的预加载功能,让播放器并发请求前后两个分片,实现无缝播放,行业观察显示,若采用该策略,在良好4G网络下大部分移动端播放器能将起播到正常出图的时间压缩至约1.2秒。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/711714.html