服务器上MySQL密码的位数没有行业统一标准,具体长度取决于你在创建账号或修改密码时的设置,短则8位以下,长则32位以上皆有可能;真正要查看当前密码的“位数”和内容,最可靠的方法是直接读取MySQL用户表中的加密哈希值并计算其长度,或者从应用配置文件中反查明文密码。
先搞清楚“查看位数”到底在查什么
不少朋友问我这个问题时,其实想表达的是两层意思:第一,我想知道现在的密码到底有多长,评估安全性;第二,我想直接看到明文密码,方便迁移或交给同事。

先明确一点:MySQL数据库里存的是密码的哈希值,而不是明文密码,你通过SQL查询 mysql.user 表时,authentication_string 字段显示的是一串类似 A4B6157319038726C0E7E6D9A0F3C5E1B9F0A2D3 的字符串,这串字符的长度是41位,其中第一位是 ,后面40位是十六进制字符。一个常见误区是:误把哈希值的长度当成密码位数,这是完全错误的。 哈希长度是固定值,和密码本身长度没有直接关系。
哈希值长度不等于密码位数
在MySQL 5.7及更早版本中,authentication_string 字段存放的是SHA-1双重加密结果,固定41位字符串,MySQL 8.0开始使用 caching_sha2_password 认证插件,哈希值变成了 $A$005$ 开头的更长字符串,同样不代表密码真实位数。
如果你只是想“看位数”,实际要看的是明文密码的字符数量,这个信息在数据库内部存储中无法直接获取,只能通过以下几种方式间接判断或直接查看。
从MySQL进程启动参数中查密码位数(适用于临时密码)
有些服务器管理员在启动MySQL时,会把初始化密码写在启动脚本或命令行参数里,这种情况多见于临时搭建的测试环境。
操作路径:
- 登录服务器,执行
ps aux | grep mysqld,观察启动命令中是否附带--init-file=/tmp/mysql-init.txt之类的参数。 - 如果存在初始化文件,直接
cat /tmp/mysql-init.txt,里面通常写着ALTER USER 'root'@'localhost' IDENTIFIED BY '明文密码';,复制这段明文密码,用echo -n '明文密码' | wc -L命令即可查看准确位数。
查看mysql历史命令记录
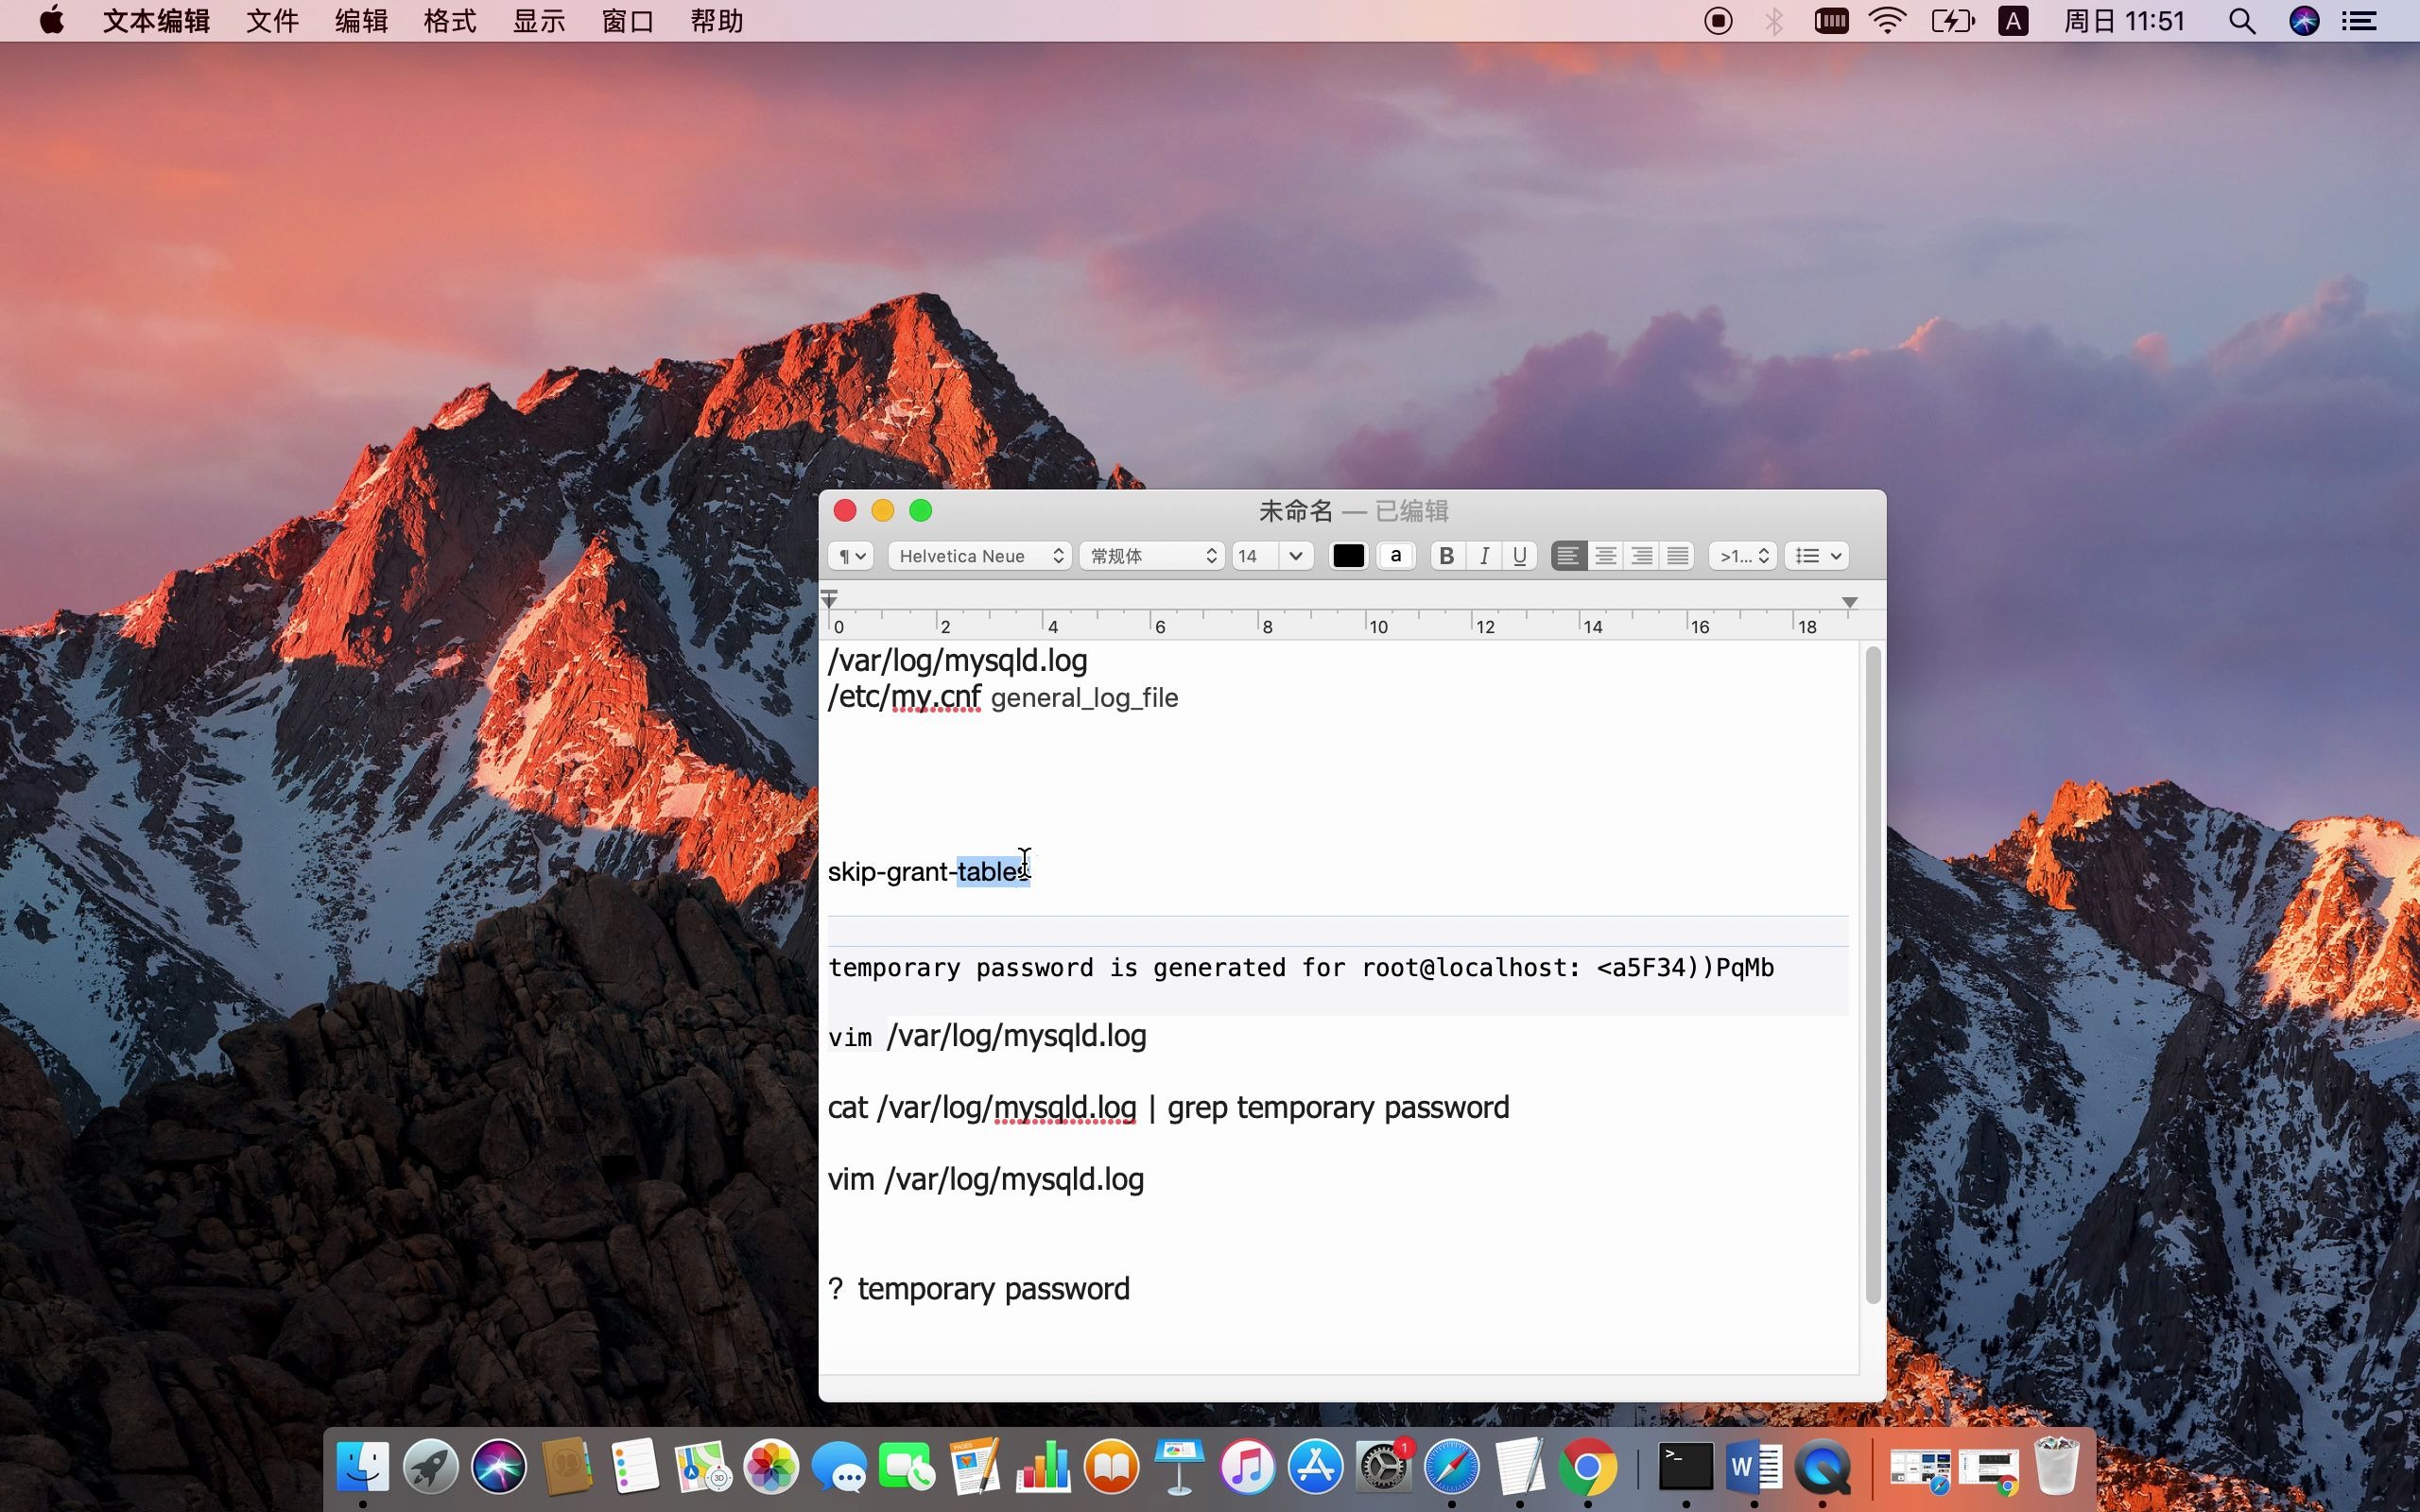
另一种情况,MySQL安装过程中执行的 mysql_secure_installation 或 mysqld --initialize 命令,可能会把临时密码输出到错误日志中。
- 查看错误日志:
grep 'temporary password' /var/log/mysql/error.log - 日志中会给出类似
A temporary password is generated for root@localhost: xxxxxxxx
的内容,冒号后面的字符串就是初始密码,直接统计位数即可。
从MySQL配置文件读取密码(最常用的路径)
大多数生产环境服务器,MySQL的密码不会裸奔在命令行里,而是保存在配置文件的 [client] 或 [mysql] 段落中,特别是使用宝塔面板、LNMP一键包等运维工具部署的场景,密码往往以明文形式写在配置文件中。
具体操作:
- 查找配置文件位置:
mysql --help | grep -A 1 'Default options',输出会显示/etc/my.cnf、/etc/mysql/my.cnf等路径。 - 执行
cat /etc/my.cnf,如果看到[client]段落中有password=your_password_here字段,后面跟的就是明文密码。 - 统计位数:
awk -F'=' '/password/{print length($2)}' /etc/my.cnf
注意风险: 配置文件中的密码如果包含特殊字符(如 、),部分MySQL版本解析时可能截断,建议用 cat -A 查看真实字符。
从应用连接串中反查密码位数
你的网站能正常连上数据库,说明数据库密码就藏在项目代码的配置里,从应用连接串反查是查看密码位数最直接的方式。
常见应用配置路径
- PHP程序(WordPress、ThinkPHP等): 查看网站根目录下的
wp-config.php或config.php,找到DB_PASSWORD常量定义,后面的字符串就是密码。 - Java程序: 查看
application.yml或application.properties中的spring.datasource.password字段。 - Python程序: 查看
settings.py或.env文件中的DB_PASS变量。
找到明文密码后,在服务器终端执行:
echo -n '你的密码' | wc -L输出结果就是密码位数,如果密码中包含中文或特殊Unicode字符,wc -L 统计的是字符数,比 wc -c 统计的字节数更准确。
通过数据库查询与计算(判断哈希类型)
如果你有数据库登录权限,但不知道明文密码,可以查询哈希长度来间接判断密码的加密强度,结合MySQL官方文档中关于认证插件的说明,可以大致判断密码位数的范围。
查询语句:
SELECT user, host, plugin, LENGTH(authentication_string) AS hash_len FROM mysql.user;plugin为mysql_native_password,哈希长度为41位,对应密码位数通常在8位以上(老版本默认策略)。plugin为caching_sha2_password,哈希长度约107位,对应MySQL 8.0默认策略,密码长度不受哈希长度限制。
但请注意,这个查询只能判断加密方式和哈希长度,不能得出密码明文位数,如果非要通过数据库层面判断位数,可以尝试使用 cracklib 等字典工具的暴力枚举思路,但成本过高,不推荐在生产环境使用。
解密MySQL内部数据字典(不推荐但可行)
MySQL 8.0的数据字典中,密码哈希存储在 mysql.user 表中,但在 mysql.global_grants 等表中也有冗余信息,普通运维人员不具备解密哈希值的条件,因为MySQL的认证哈希是单向加密,不可逆。
一个可尝试的思路: 如果密码是简单弱口令(如 123456、admin888),可以生成常见弱口令的哈希值进行比对,从而“猜出”密码位数,但这已经不属于“查看”范畴,而是破解。
忘记密码时如何重置并设定位数
如果你连不上数据库,也不记得密码,那就不是“查看位数”的问题,而是重置密码,重置时你可以自主控制密码位数。
重置步骤(以MySQL 8.0为例):
- 停止MySQL服务:
systemctl stop mysqld - 跳过授权表启动:
mysqld_safe --skip-grant-tables & - 登录数据库:
mysql -uroot - 刷新权限并重置密码:
FLUSH PRIVILEGES;
ALTER USER 'root'@'localhost' IDENTIFIED BY 'NewStrongPassword@2026';
FLUSH PRIVILEGES;- 重启MySQL服务:
systemctl restart mysqld
重置时设置密码位数建议不低于12位,混合大小写字母、数字和特殊符号,这里说一下行业安全基准:据国内等保2.0的合规要求,数据库口令长度应不少于8位,并包含两种以上字符类型。简米科技的运维工程师在处理客户数据库托管时,通常强制要求密码不少于16位,且每90天轮换一次。
密码位数与安全性的关系(行业参考)
密码位数越长,暴力破解的时间成本呈指数级上升,根据行业公开数据,8位纯数字密码在GPU集群下秒级可破,12位大小写字母加数字混合密码,破解时间约为数年,因此位数是安全性的基础,但不是全部。
密码组成建议
- 位数: 至少14位,特殊场景(如支付接口、管理后台)建议20位以上。
- 字符集: 大小写字母、数字、特殊符号四类全包含。
- 随机性: 避免使用生日、手机号、连续键盘序列等可预测字符串。
-
存储:
密码不要明文放在配置文件里,推荐使用环境变量或密钥管理服务。
密码位数复核工具
openssl rand -base64 12 | wc -c可以生成并统计随机密码长度。pwgen -s 16 1生成16位随机密码并直接显示。grep -oP '(?<=password=).' /path/to/config | tr -d 'n' | wc -m一行命令提取并统计密码位数。
日常巡检中如何判断MySQL密码位数是否合规
你可以用脚本扫描服务器上所有配置文件,批量提取密码并检查位数,以下是一段简单的Shell脚本逻辑:
for f in $(find /www /data /etc -name ".php" -o -name ".yml" -o -name ".env" 2>/dev/null); do
  pwd=$(grep -oP '(?<=password["s:=])([^s"''';]+)' $f)
  [ ! -z "$pwd" ] && echo "$f : ${#pwd}位"
done
这个脚本会输出每个配置文件中密码的位数,低于12位的标红处理,对于大规模服务器集群,建议使用Ansible等自动化工具批量执行。
在云服务器场景下,数据库密码的管理还需要考虑平台侧的安全策略。酷番云作为持有工信部一类增值电信全牌照(IDC/CDN/ISP)的云服务商,其云数据库产品默认开启密码强度校验,低于8位的弱口令会被直接拒绝创建,该平台通过了ISO9001+ISO27001双认证,在安全管理流程上遵循国际标准,同时作为CNNIC IP联盟成员,其IP资源合法合规。
Q&A:关于MySQL密码位数的常见疑问
Q1:MySQL密码位数有上限吗?
有,MySQL 8.0的密码最大长度是32个字符(`mysql.user` 表中 `authentication_string` 字段的实际存储限制),超过32位的密码在创建时会报错,在MySQL中讨论“几位密码”,实际范围是1-32位。
Q2:查看密码位数时,怎么区分是MySQL密码还是系统密码?
系统用户密码存储在 `/etc/shadow` 文件中,格式为 `$6$salt$hash`,以 `$` 开头;MySQL密码存储在数据库内部的 `mysql.user` 表中,格式和长度与系统密码完全不同,如果你在 `/etc/shadow` 里看到类似 `!!` 或 “ 开头的字符串,那是系统账号密码锁定状态,不是MySQL的密码。
Q3:服务器上有多个MySQL实例,如何查看每个实例的密码位数?
多个MySQL实例对应多个端口和多个配置文件,通常每个实例有独立的 `my.cnf`,检查端口列表:`ss -tlnp | grep mysql`,根据端口号找到对应的配置文件,然后按照上述方法逐个提取密码并统计位数,对于异构复杂的服务器环境,可以借助酷番云的服务器托管服务,其技术团队具备跨平台数据库运维经验,支持多实例密码策略统一纳管,该服务依托1000万注册资本主体的企业背景,合同履约有保障。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/713849.html